ndaal_public_SBOM_Auditor

Application web hors ligne à binaire unique qui ingère les SBOM CycloneDX, SPDX et syft, exécute un ensemble de scanners CVE, enrichit les résultats…

Application web hors ligne à binaire unique qui ingère les SBOM CycloneDX, SPDX et syft, exécute un ensemble de scanners CVE, enrichit les résultats…

Outil de recherche qui analyse les services SSH pour détecter les contournements d'authentification, les fuites temporelles, les clés faibles et les…

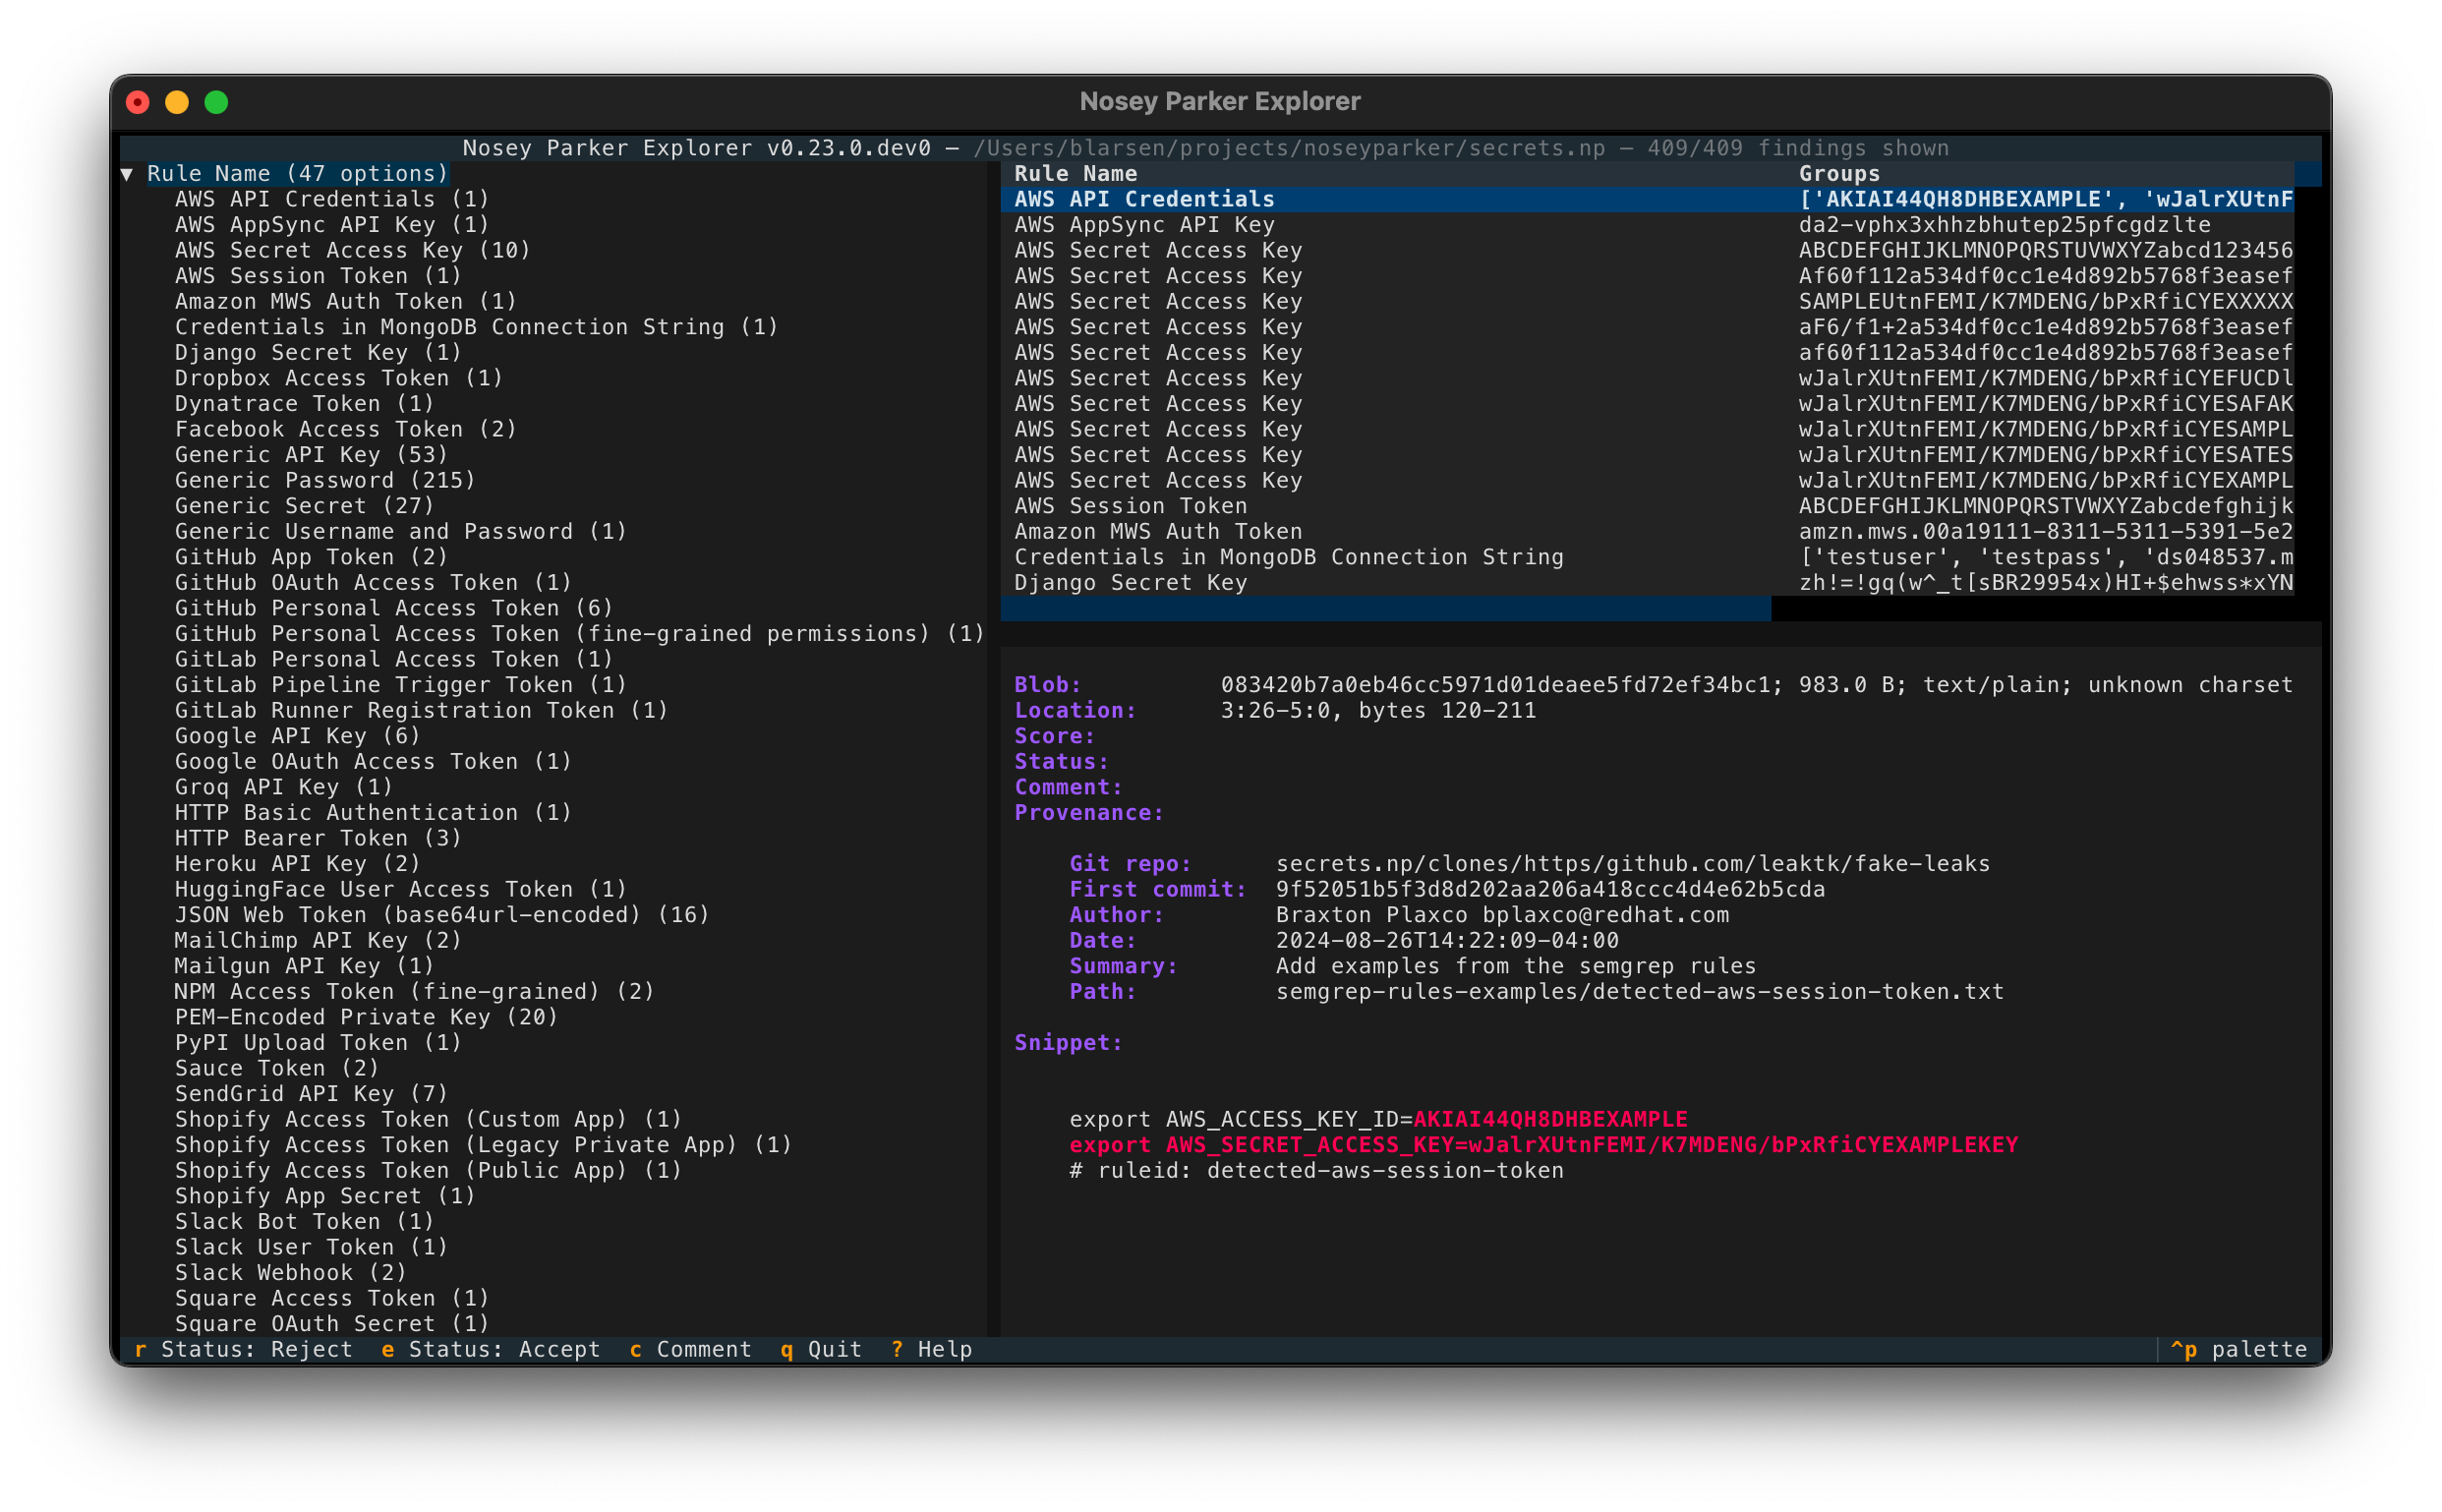
Nosey Parker est un outil en ligne de commande qui trouve des secrets et des informations sensibles dans les données textuelles et l'historique Git.

Web Shell Detector – est un script php qui vous aide à trouver et identifier les shells php/cgi(perl)/asp/aspx. Web Shell Detector dispose d’une base…

Le format de différents buckets s3 est converti en un seul format. pour le bugbounty et les tests de sécurité.

Outils et techniques pour Blue Team / Réponse aux incidents

Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…

Orbis est une boîte à outils intelligente automatisée à spectre complet pour la surface d'attaque externe.

Build officiel et version vérifiée | Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs…

Ce script fournit principalement une fonction de brute force de comptes sur les serveurs de messagerie Exchange, en intégrant les méthodes de brute…

Aperçus complets de la sécurité Android.

GyoiThon est un outil de test d'intrusion en pleine croissance utilisant l'apprentissage automatique.

Script de durcissement pour serveurs Linux/ Déployeur sécurisé LAMP-LEMP/ Référentiel CIS

SCA conscient du runtime — prouve quelles CVE sont réellement accessibles, pas seulement installées.

Moteur de renseignement sur la surface d'attaque en terminal-first. Conçu pour la vitesse, la portabilité et le signal technique brut.

CVE-2026-2332 et 4 autres CVE Jetty de 2026 : lesquelles affectent votre build Jetty (ou Spring Boot), et la version corrigée nommée par Jetty…

Un scanner SCADA/ICS asynchrone et haute performance

A collection of awesome resources related AI security