

wifisting
 yslxotwod/wifisting
Boîte à outils de sécurité sans fil GTK4 avec 57 modules shell autonomes pour les attaques Wi-Fi, Bluetooth, RF, Zigbee, NFC et côté routeur, ainsi…
vulnerability-scannerswi-fi-auditingbluetooth-security+9
34
yslxotwod/wifistingBoîte à outils de sécurité sans fil GTK4 avec 57 modules shell autonomes pour les attaques Wi-Fi, Bluetooth, RF, Zigbee, NFC et côté routeur, ainsi…
 deepfence/secretscanner
:unlock: :unlock: Trouver des secrets et mots de passe dans les images de conteneurs et les systèmes de fichiers :unlock: :unlock:
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 fauxrougee/smartscanner-source
Scanner de vulnérabilités web construit avec C++17 et Qt 6, doté d'une interface graphique, d'une CLI, d'un crawling configurable et de rapports…
 dependency-check/dependencycheck
OWASP dependency-check est un utilitaire d'analyse de composition logicielle qui détecte les vulnérabilités publiquement divulguées dans les…
 doyensec/inql
InQL est une extension robuste et open-source pour Burp Suite, dédiée aux tests GraphQL avancés, offrant une détection intuitive des vulnérabilités,…
 justakazh/sicat
Agrégateur multi-source de vulnérabilités et d'exploits avec découverte automatique via Nmap et Wappalyzer, recherchant dans Exploit-DB, NVD,…
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 ooafa/bucketbuster
Analyse les points de terminaison publics de stockage d'objets dans les clouds Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei et Baidu afin…
 owasp/openshield
CSPM open source pour Azure - analysez les erreurs de configuration et la cryptographie non sûre face aux ordinateurs quantiques, mappez les…
 azmisyahrul/prismsec
Serveur MCP sécurisé et modulaire encapsulant nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap pour le pentesting propulsé par l'IA
 aboutcode-org/vulnerablecode
Base de données de vulnérabilités open source agrégeant des données CVE provenant de multiples sources avec une interface Web et une API. Mappe les…
 niffyhunt/codeguard-copilot
Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
 hhhrrrttt222111/ethical-hacking-tools
Liste complète et utilisation des outils de piratage éthique
 keensecuritylab/binabsinspector
Analyseur statique de vulnérabilités dans les binaires utilisant l'interprétation abstraite sur le Pcode de Ghidra. Détecte des classes CWE telles…
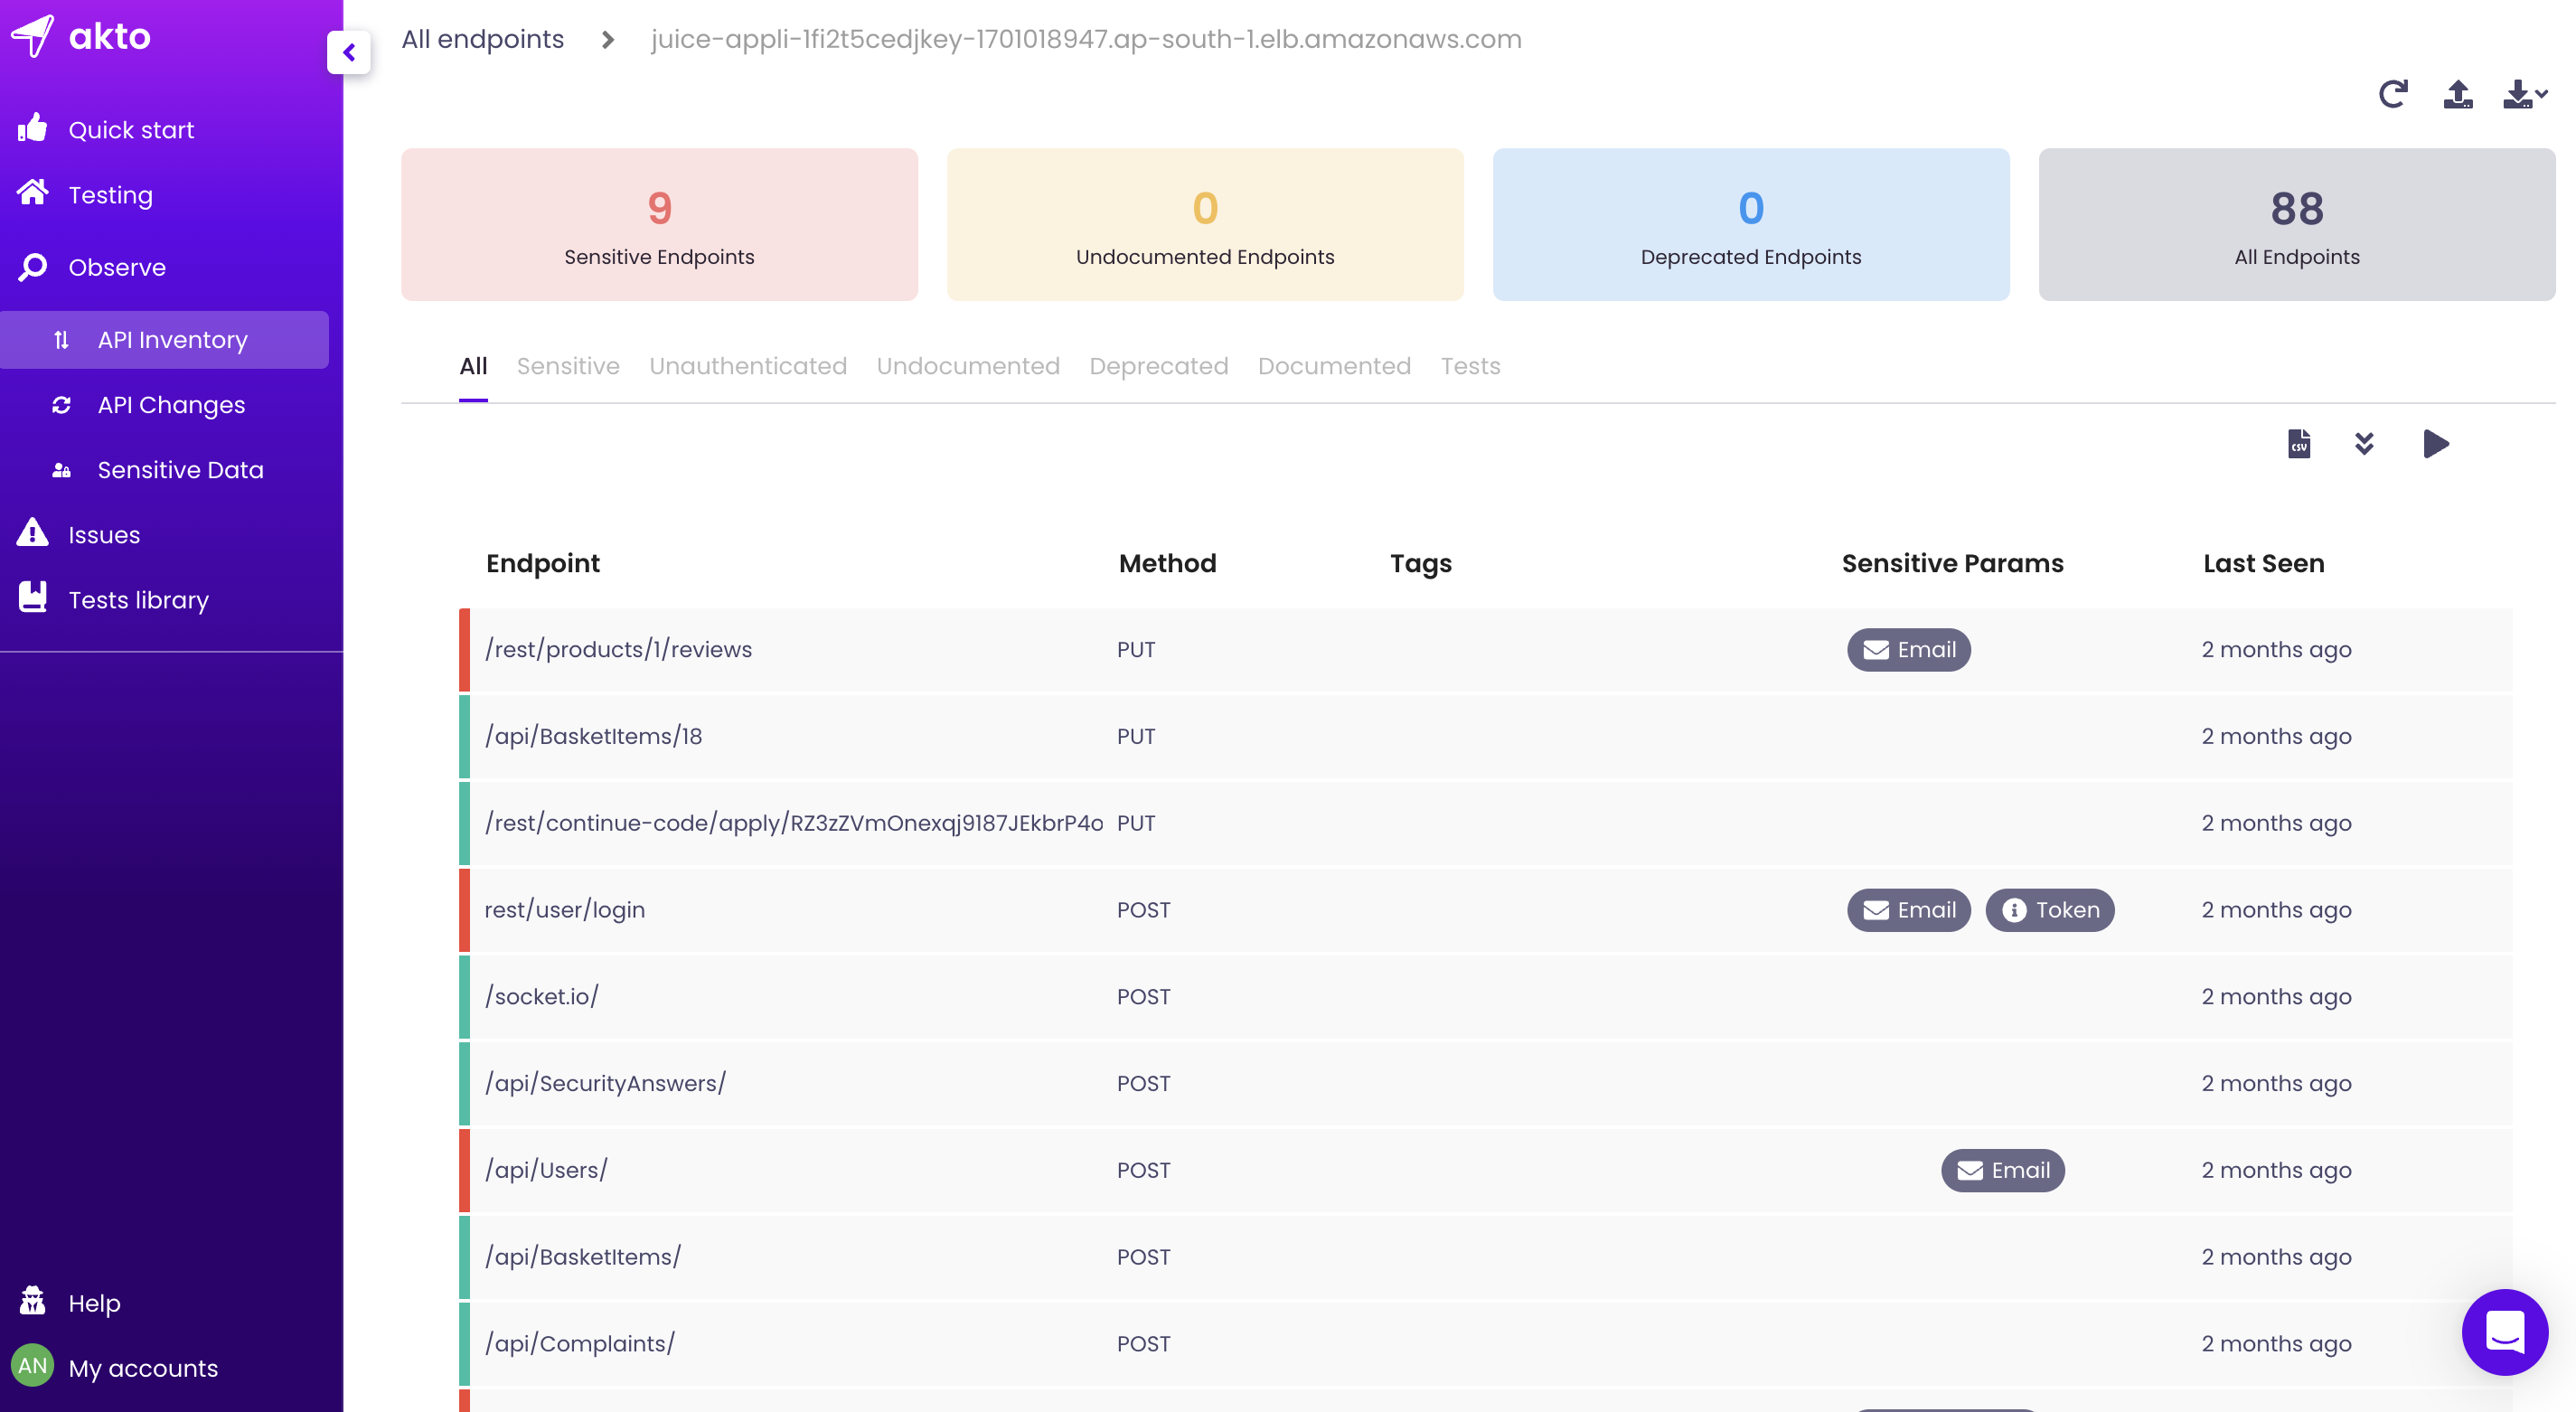 akto-api-security/akto
Plateforme open-source de sécurité des API pour la découverte continue d'API, les tests de vulnérabilités et la détection des menaces en temps réel.…
 meliht/mr.sip
Cadre d'évaluation de la sécurité SIP pour les testeurs d'intrusion VoIP. Présenté à DEFCON, BlackHat et Offzone.
 d3ckx1/omniscan
Scanner de vulnérabilités multi-moteur avec les moteurs intégrés Nuclei Lite, Afrog et XRay. Fonctionnalités de découverte d'actifs via FOFA/Shodan,…