

burpfox
 halilkirazkaya/burpfox
Une extension Burp Suite qui intègre le scanner XSS Dalfox directement dans votre flux de travail.
web-vulnerability-scannersdynamic-analysis-sandboxingvulnerability-analysis+3
23
halilkirazkaya/burpfoxUne extension Burp Suite qui intègre le scanner XSS Dalfox directement dans votre flux de travail.
 tecr0c/exploits
Ce dépôt héberge des exploits PoC pour des vulnérabilités que j'ai découvertes, fournis à des fins éducatives et pour souligner l'importance de la…
 ins1gn1a/pwdlyser
Pwdlyser est un outil d'audit de sécurité complet. Ce dépôt sert de base open-source pour la nouvelle version de Pwdlyser (auparavant en code source…
 fuzzingbrain/fuzzingbrain-bench
Un benchmark pour la découverte de bugs pilotée par LLM : 77 défis répartis sur 43 projets open source (C/C++/Java).
 ianxtianxt/ecologyexp.jar
Lecture du fichier de configuration de la base de données Weaver OA
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) et Phoenix (CVE-2015-3673), utilitaire de test de vulnérabilités pour Mac OS X 10.2.8 et versions ultérieures
 jatinkapilaq1/intel-me-research
Parlez directement à votre Intel Management Engine — outil Python sans dépendance. Détecte les fuites mémoire, le manifeste de partition, le sondage…
 filipi86/httpdoom
Analyseur rapide et multi-thread de la surface d'attaque HTTP qui capture des captures d'écran, inspecte les réponses et résout les domaines sur de…
 alnorris/svg-sanitizer
Bibliothèque PHP qui assainit les fichiers SVG à l'aide d'une liste blanche d'éléments et d'attributs autorisés, en supprimant le balisage…
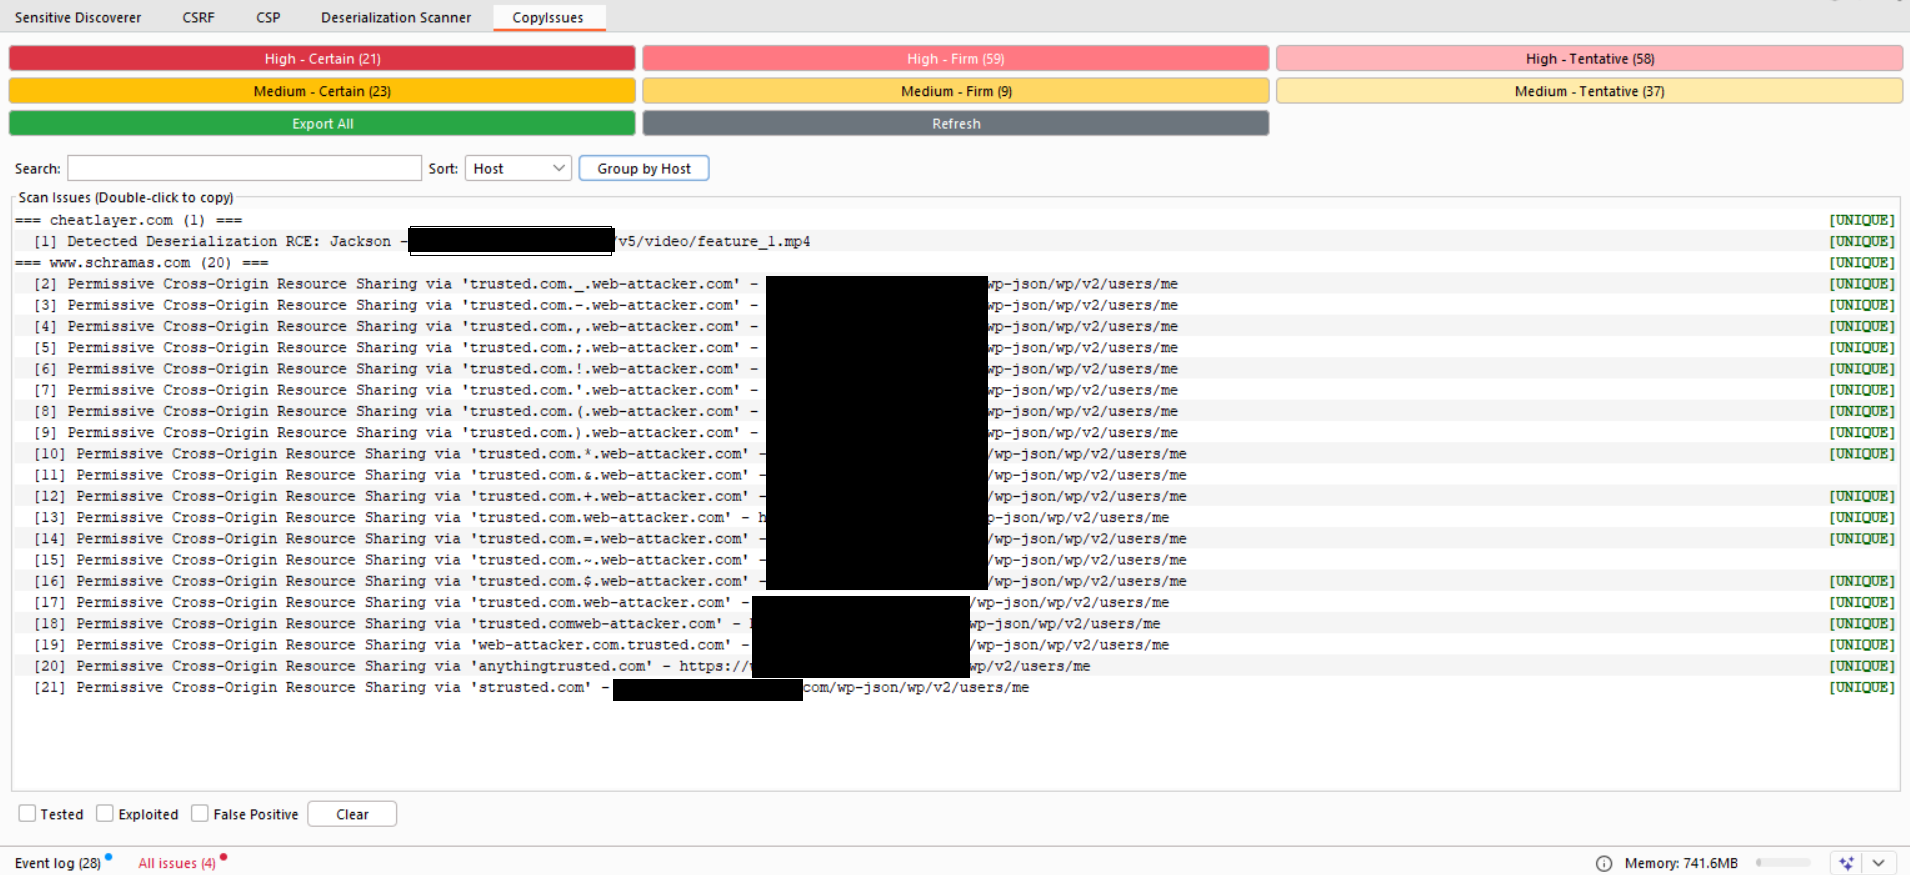 teycir/burpcopyissues
Extension Burp Suite permettant de copier facilement les problèmes.
 semonte/sisu
Monte les ressources AWS comme un système de fichiers local pour l'exploration d'infrastructure, l'audit de sécurité et l'analyse de configuration en…
 ustayready/mavd
Détection de vulnérabilités des applications mobiles
 sunnypatell/basalt
Le tout premier vérificateur d'aléas au monde pour NVIDIA Blackwell (sm_120), avec un assembleur et un ordonnanceur comparés octet par octet à leur…
 barnew-st/ecdsa-private-key-recovery
Un outil de recherche cryptographique pour analyser les vulnérabilités de signatures
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2 : Plateforme avancée de recherche Red Team pour LLM avec l'algorithme PAIR et l'évaluation LLM-as-a-Judge
 jas502n/java-compressed-file-security
Vulnérabilité de sécurité des fichiers compressés Java Web
 owasp/appsec-agent
Un package TypeScript qui fournit des agents propulsés par l'IA pour les tâches de sécurité applicative (AppSec), construit sur les modèles de pointe.
 nishitvp/better_opts_attacks
Cadre d'attaque pour contourner les défenses contre l'injection de prompts basées sur le fine-tuning (SecAlign, SecAlign++, StruQ) en utilisant des…