

topera
 toperaproject/topera
Outil d'analyse IPv6 : l'autre côté
port-scanningvulnerability-analysisids-ips-evasion+3
36
toperaproject/toperaOutil d'analyse IPv6 : l'autre côté
 lpefferkorn/ipdecap
Décapsule le trafic encapsulé dans les protocoles GRE, IPIP, 6in4, ESP (ipsec), peut également supprimer l'en-tête IEEE 802.1Q (LAN virtuel).…
 andresriancho/nimbostratus-target
Ce dépôt contient une infrastructure cible que vous pouvez utiliser pour exécuter les outils nimbostratus.
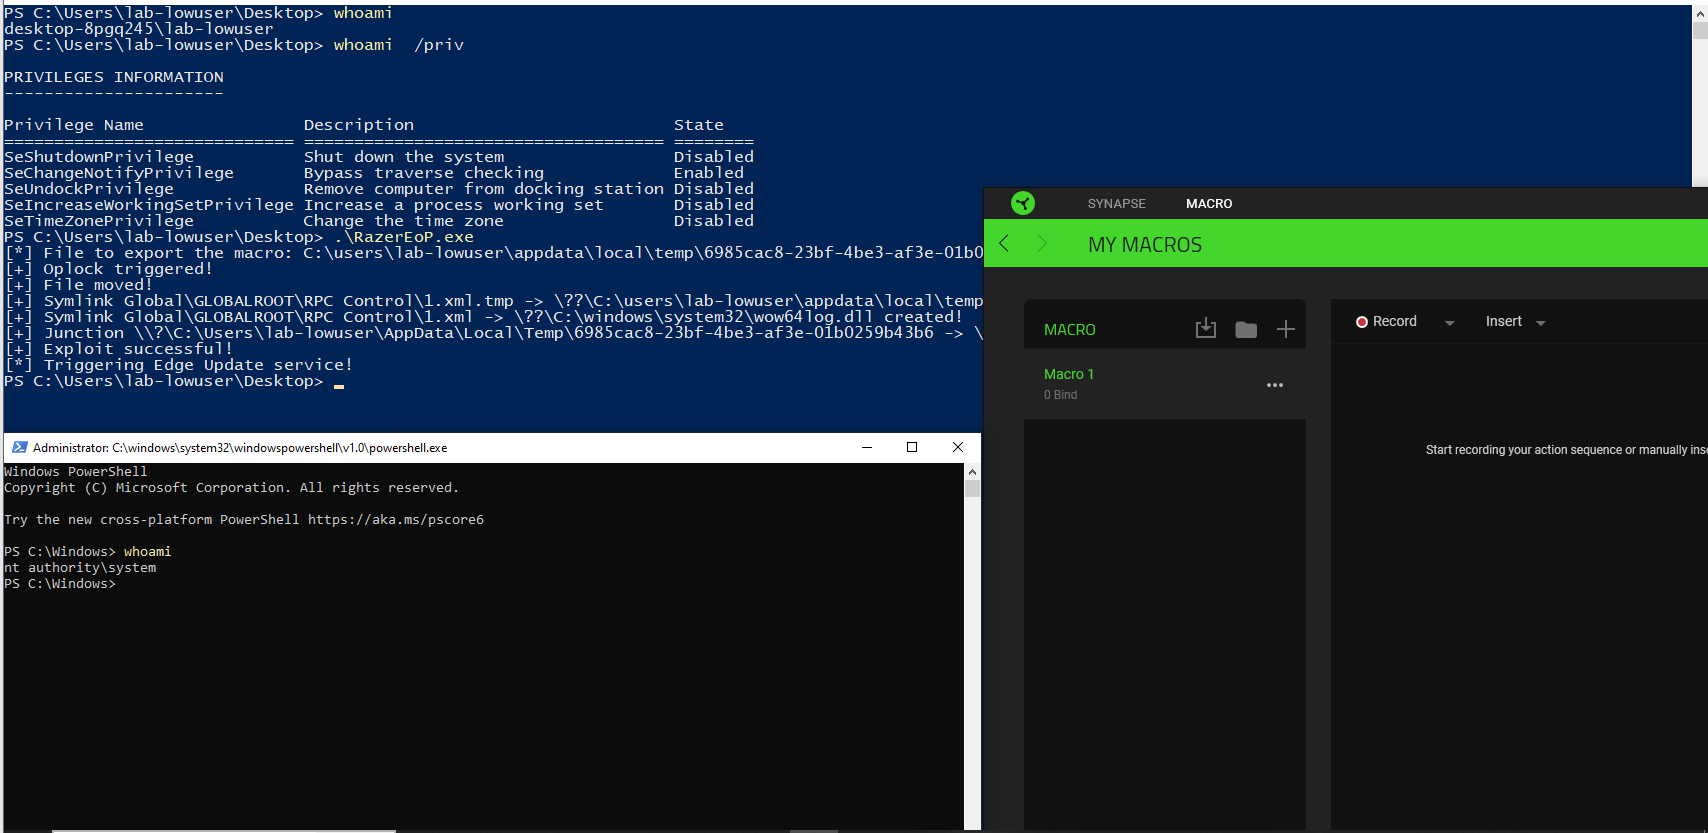 wh04m1001/razereop
Exploit de preuve de concept pour la suppression/déplacement arbitraire de fichiers via le service système Macro de Razer Synapse 3, démontrant une…
 camp0/aiengine
Moteur programmable d'inspection de paquets avec NIDS, classification DNS, analyse de fréquence et génération automatique de regex. Supporte les…
 regit/opensvp
Opensvp est un outil de sécurité implémentant des « attaques » permettant de tester la résistance des pare-feu aux attaques au niveau du protocole.
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 hackvertor/repeat-strike
Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse…
 faux16/crml
Langage déclaratif open-source pour la modélisation des risques cyber. Construisez des modèles de risque bayésiens comme QBER, des moteurs Monte…
 star-sg/v8harvest
Tableau de bord organisé pour parcourir les schémas de vulnérabilités V8 récents, analyser les fichiers de tests de régression avec les rapports de…
 talha-nazeef-ahmed/alpc-enumerator
Un outil Windows en espace utilisateur pour énumérer et classifier les ports ALPC, y compris les processus protégés par PPL.
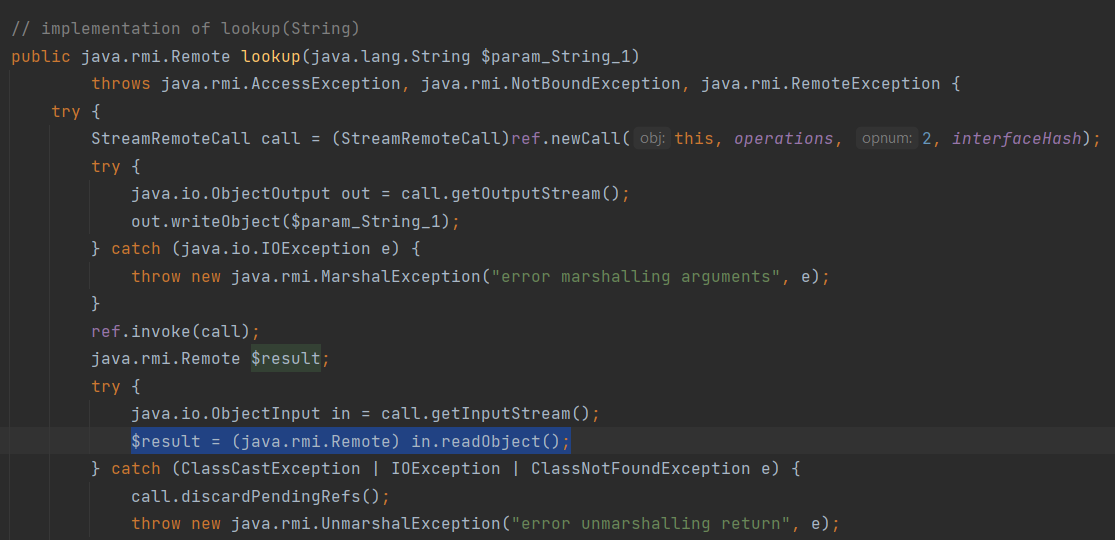 hakivvi/ermir
Registre RMI Rogue exploitant la désérialisation Java non sécurisée via les méthodes list/lookup/bind. Génère et fournit des gadgets Ysoserial pour…
 hynekpetrak/detect_bluekeep.py
Script Python pour détecter la vulnérabilité bluekeep (CVE-2019-0708) avec support TLS/SSL et x509
 irsl/microsoft-diagcab-rce-poc
Preuve de concept concernant une vulnérabilité de traversée de chemin dans la technologie Diagcab de Microsoft qui pourrait conduire à une exécution…
 rclone/passwordcheck
Vérifier les fichiers de configuration rclone pour des mots de passe non sécurisés
 anylnk/ksldbyovdark
Exploite une vulnérabilité du pilote anti-rootkit KSLD (IOCTL 0x222044) pour contourner la protection PPL et accéder à la mémoire sensible des…
 ffri/poc-public
Collection organisée d'exploits de vulnérabilités proof-of-concept et de recherches présentés lors de conférences de sécurité telles que Black Hat et…
 atlas0fd00m/vivisection
Analyse de plugins et d'outils pour Vivisect