
prometheus
 averagesecurityguy/prometheus
Analyseur de pare-feu Prometheus
vulnerability-analysisconfiguration-auditingnetwork-security+1
48
averagesecurityguy/prometheusAnalyseur de pare-feu Prometheus
 dtact/divd-2021-00038--log4j-scanner
Scanner récursif de vulnérabilités pour les CVE Log4j dans les archives et les images Docker. Détecte JndiLookup.class et les versions vulnérables…
 zephrfish/autohoneypoc
AutoPoC Générateur HoneyPoC
 projectdiscovery/network-fingerprint
Un assistant de génération d'empreintes pour les modèles réseau nuclei
 alfarom256/logmeinpochandledup
Exploit pour une condition de course dans le pilote de noyau Windows LogMeIn/GoTo qui duplique les handles SYSTEM, permettant l'usurpation de jeton…
 sdnewhop/sdwan-harvester
:globe_with_meridians: Énumérer et identifier automatiquement les nœuds SD-WAN sur Internet
 elevenpaths/siemframework
Framework d'attaque modulaire en Python3 pour automatiser l'exploitation des plateformes SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) via le vol…
 githubsecuritylab/seclab-taskflows-fuzzing
Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent
 chacka0101/exploits
Projet d'exploits – Centre de commandement de hacking
 leebaird/engagement-mgr
Engagement Manager est une application web pour le suivi des engagements en sécurité offensive. Elle dispose d'une interface moderne, construite avec…
 kamehameha-ctrl/sniperscope
External attack surface management workstation that correlates DNS, certificate transparency, Shodan, CVEDB, TLS and OSINT data into risk-scored…
 nishikawaakira/waf-dojo
Hands-on AWS WAF training game with tutorials, scored labs, and exams where players write Web ACL rules to block real attack shapes while avoiding…
 aquasecurity/vuln-list-nvd
NVD
 taleliyahu/ai-security-newsletter
AI Security Newsletter - Un digest mensuel de la recherche en sécurité IA, informations, rapports, événements à venir, outils et ressources
 dvyukov/centipede
Moteur de fuzzing distribué guidé par la couverture, compatible avec les cibles libFuzzer ; passe à l'échelle jusqu'à des milliers de tâches…
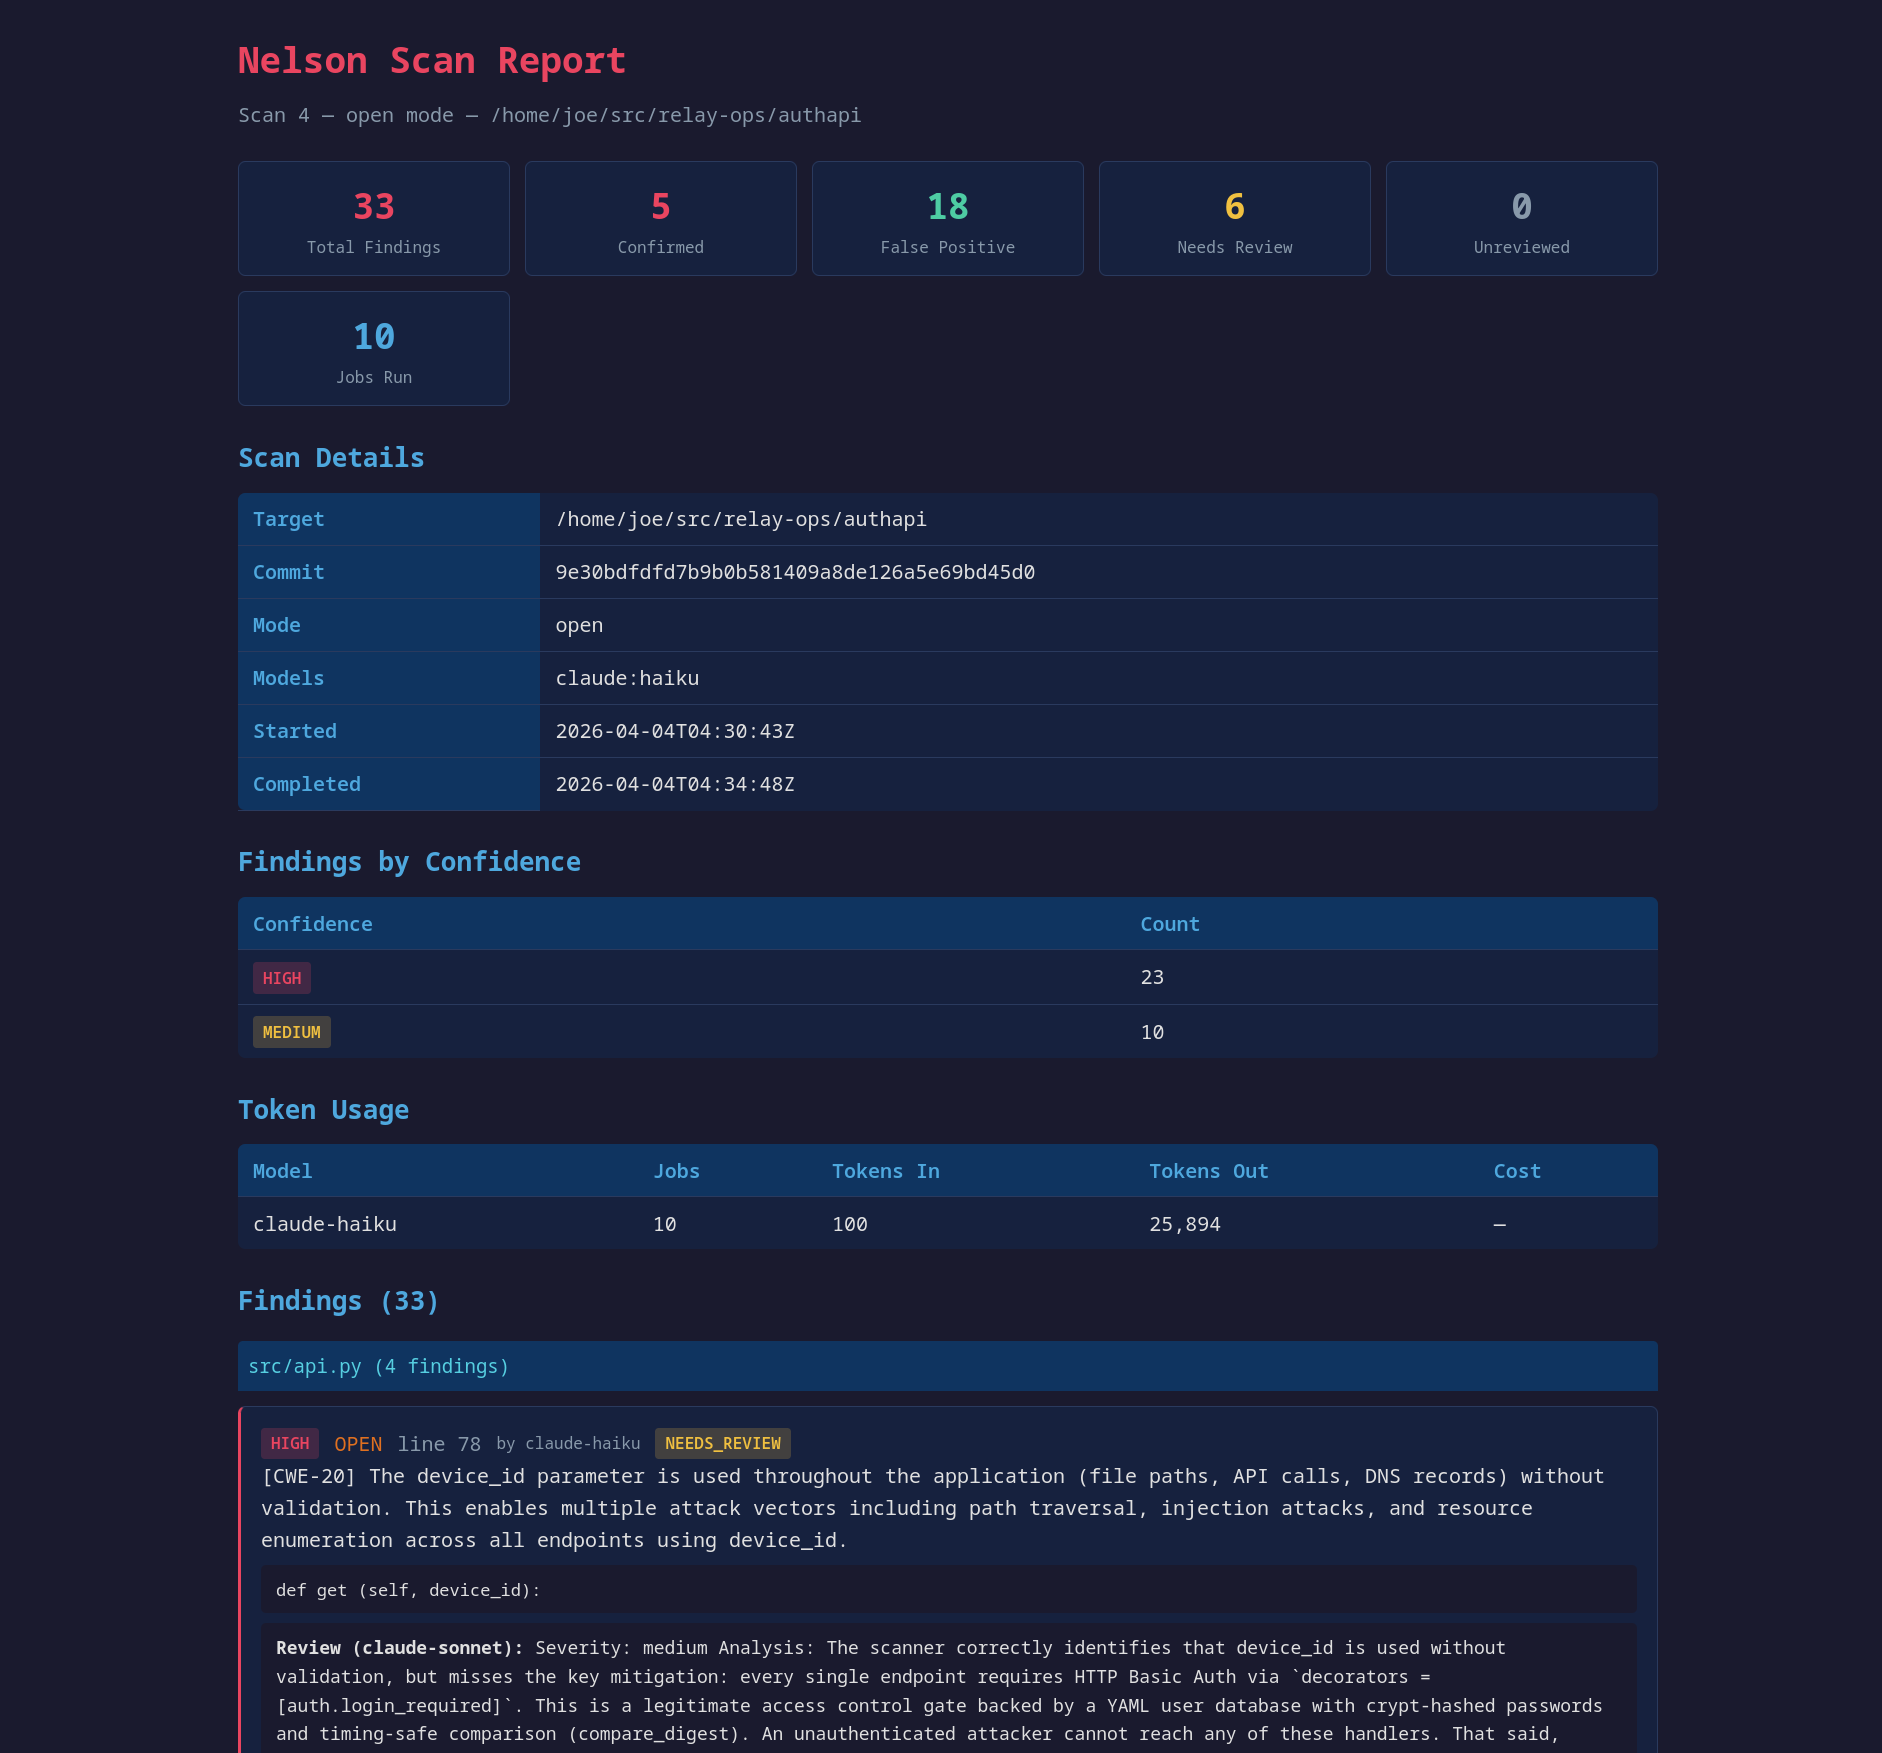 swelljoe/nelson
Trouver des vulnérabilités par force brute aveugle
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
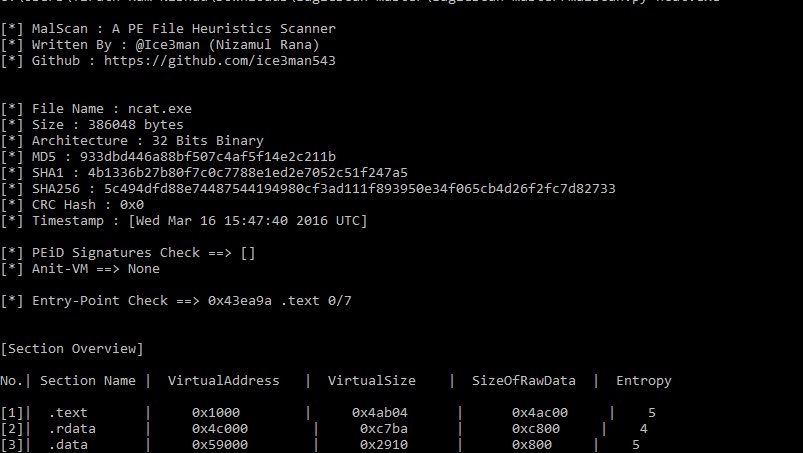 ice3man543/malscan
Un simple scanner heuristique de fichiers PE