
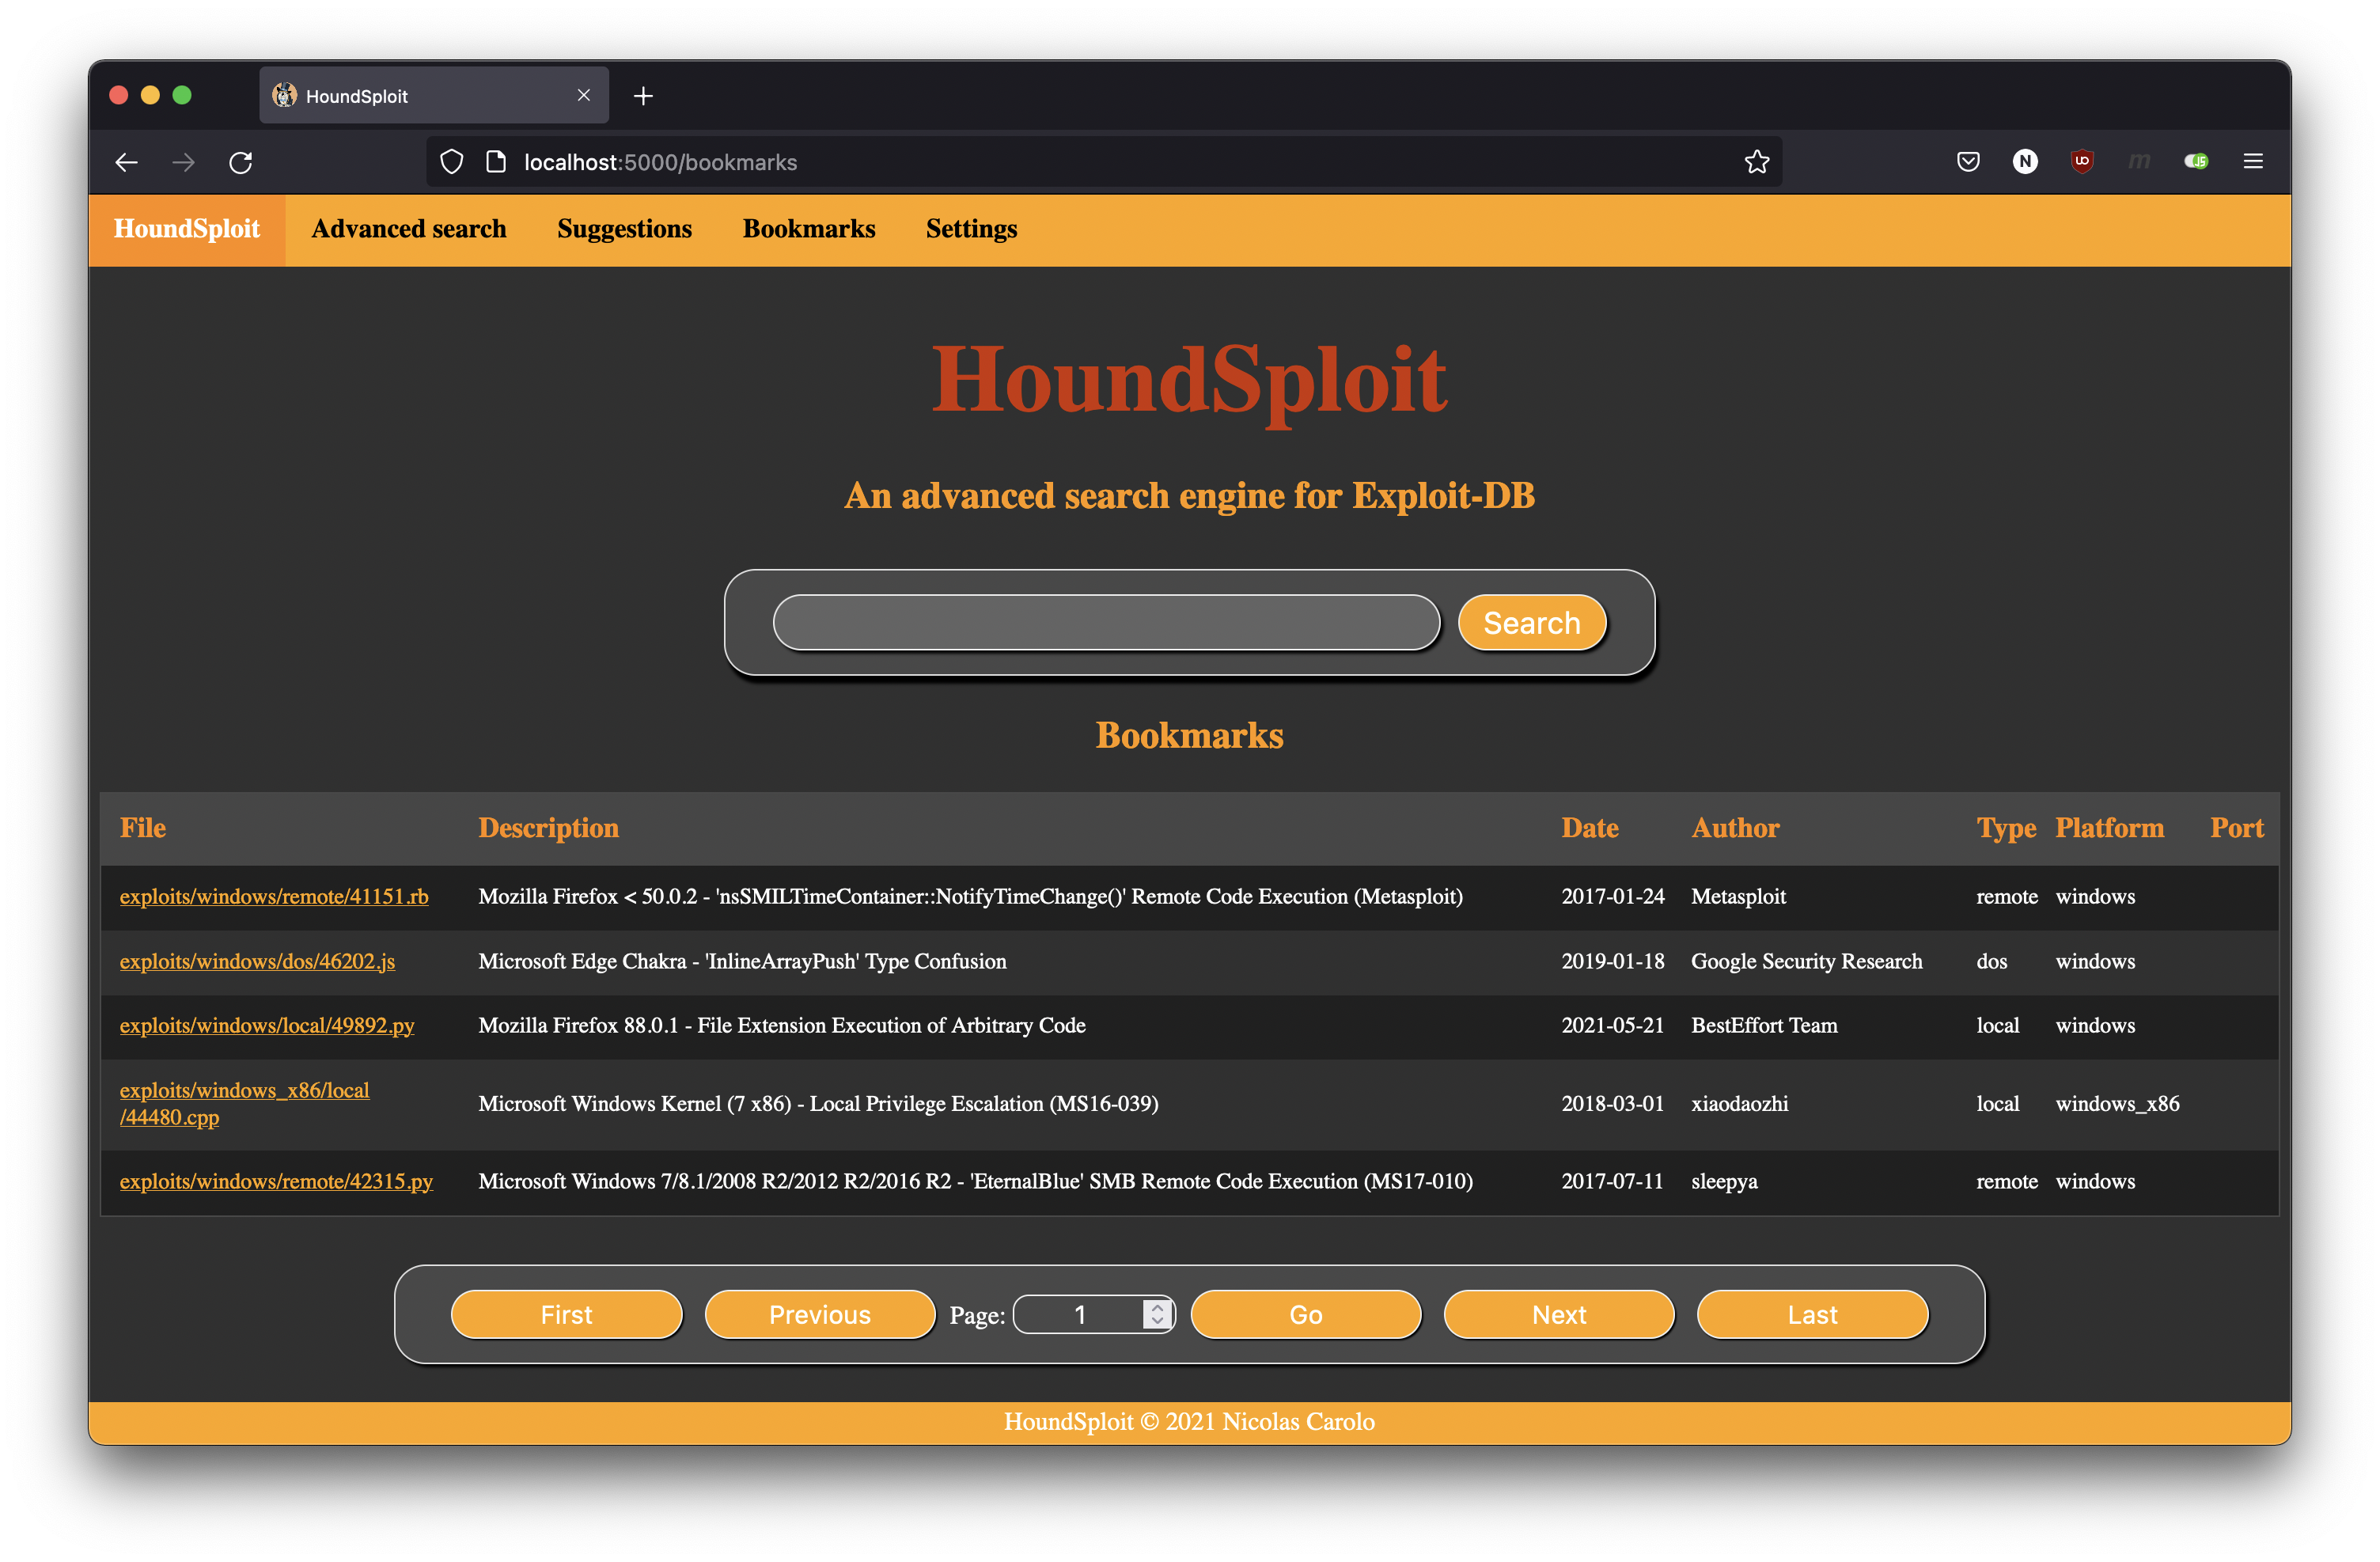
houndsploit
 nicolas-carolo/houndsploit
Un moteur de recherche graphique avancé pour Exploit-DB
exploit-frameworksvulnerability-analysisinformation-gathering+1
122
nicolas-carolo/houndsploitUn moteur de recherche graphique avancé pour Exploit-DB
 antonlovesdnb/ttprunner
Exécutez des TTP, avec l'IA !
 vozzie/uacscript
Vulnérabilité de contournement de l'UAC de Windows 7 dans Windows Script Host
 enjoiz/bsqlinjector
Outil d'exploitation d'injection SQL aveugle écrit en Ruby.
 rlarabee/exploits
Collection de codes d'exploitation en langage C axée sur la recherche de vulnérabilités, le développement de preuves de concept et les tests de…
 gabrielsoltz/metahub
Outil d'enrichissement automatisé des constats de sécurité et d'évaluation d'impact pour AWS. Enrichit les données de vulnérabilité avec le contexte…
 alex-cart/leaf
Cadre d'acquisition de preuves pour Linux
 seal9055/sfuzz
Fuzzing haute performance utilisant des traductions binaires riscv vers x86 et des techniques de fuzzing modernes
 cyber-defence-campus/mole
Un plugin Binary Ninja utilisant le slicing arrière de variables comme moteur d'analyse statique de flux de données.
 silentsignal/burp-text4shell
Scanner Text4Shell pour Burp Suite
 shubhamshubhankar/autosource
Cadre d'analyse statique de code automatisé intégré à SonarQube pour la détection précoce des vulnérabilités dans le code source en scannant les…
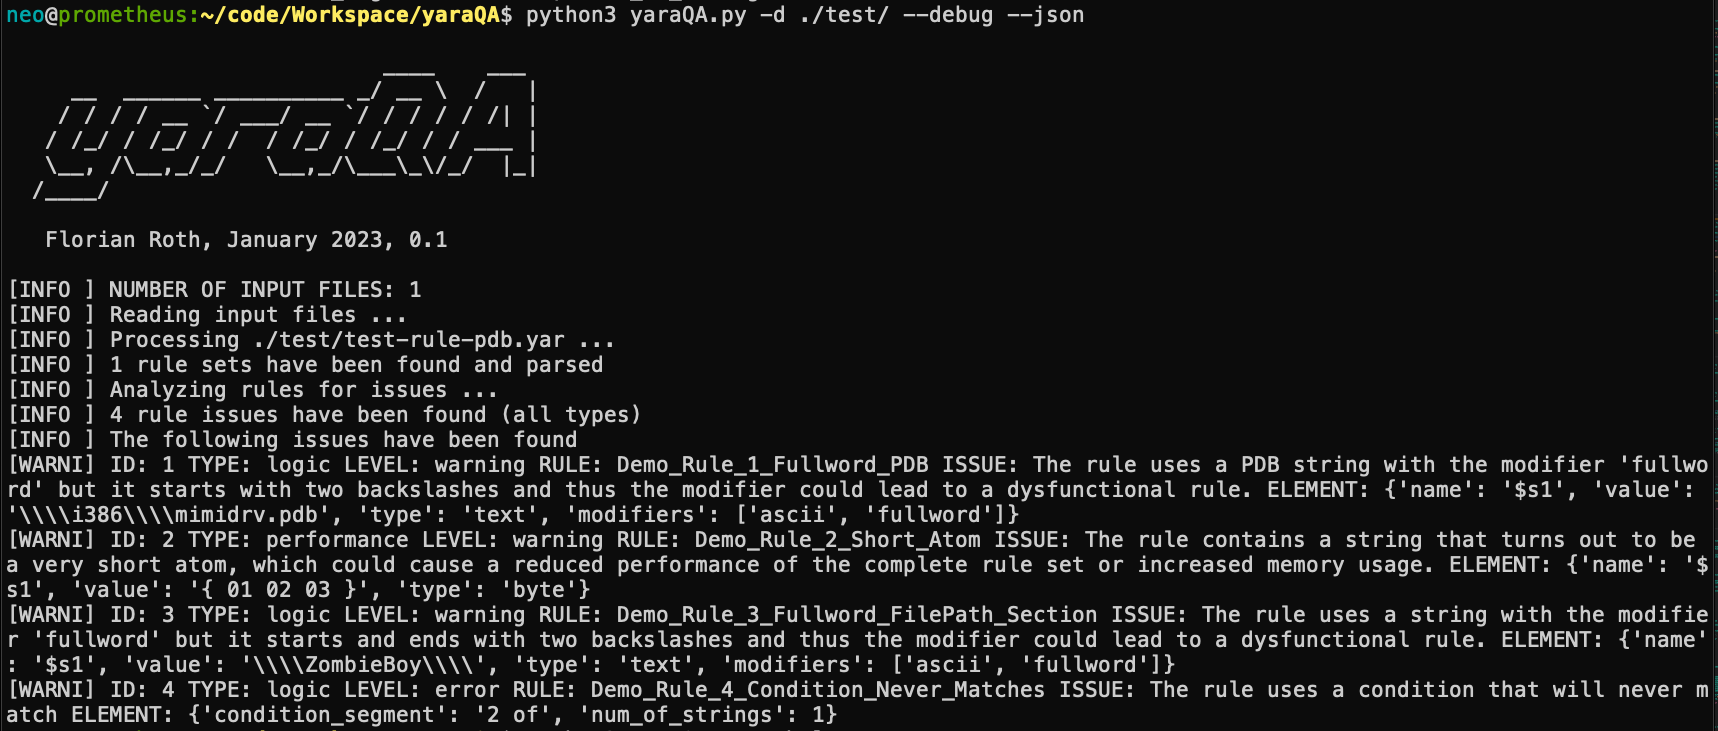 neo23x0/yaraqa
Analyseur de règles YARA pour améliorer la qualité et les performances des règles
 brl/grlh
Preuve de concept exploitant une faille pour désactiver le vérificateur eBPF, permettant l'exécution de code eBPF arbitraire pour une élévation de…
 kyxiaxiang/360wfp_exploit
BYOVD : Utiliser le pilote WFP de 360 pour bloquer la connexion réseau EDR/XDR.
 ekitji/siem
Requêtes et techniques SIEM sélectionnées pour la découverte offensive de l'élévation de privilèges Windows, des ACL mal configurées, des services,…
 devploit/debughunter
Extension Chrome qui détecte passivement les paramètres de débogage, les en-têtes sensibles et les chemins exposés (.env, .git, actuator) pendant…
 samhaxr/takeover-v1
Le script TakeOver extrait l'enregistrement CNAME de tous les sous-domaines en une seule fois. TakeOver fait gagner du temps au chercheur et augmente…
 samsung/utopia
Génération automatisée de pilotes de fuzz basée sur UT