

TProxer
 ethicalhackingplayground/tproxer
Une extension Burp Suite conçue pour automatiser le processus de recherche de SSRF basé sur le chemin du proxy inverse.
vulnerability-analysisweb-application-exploitationapi-security-testing+2
184
ethicalhackingplayground/tproxerUne extension Burp Suite conçue pour automatiser le processus de recherche de SSRF basé sur le chemin du proxy inverse.
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
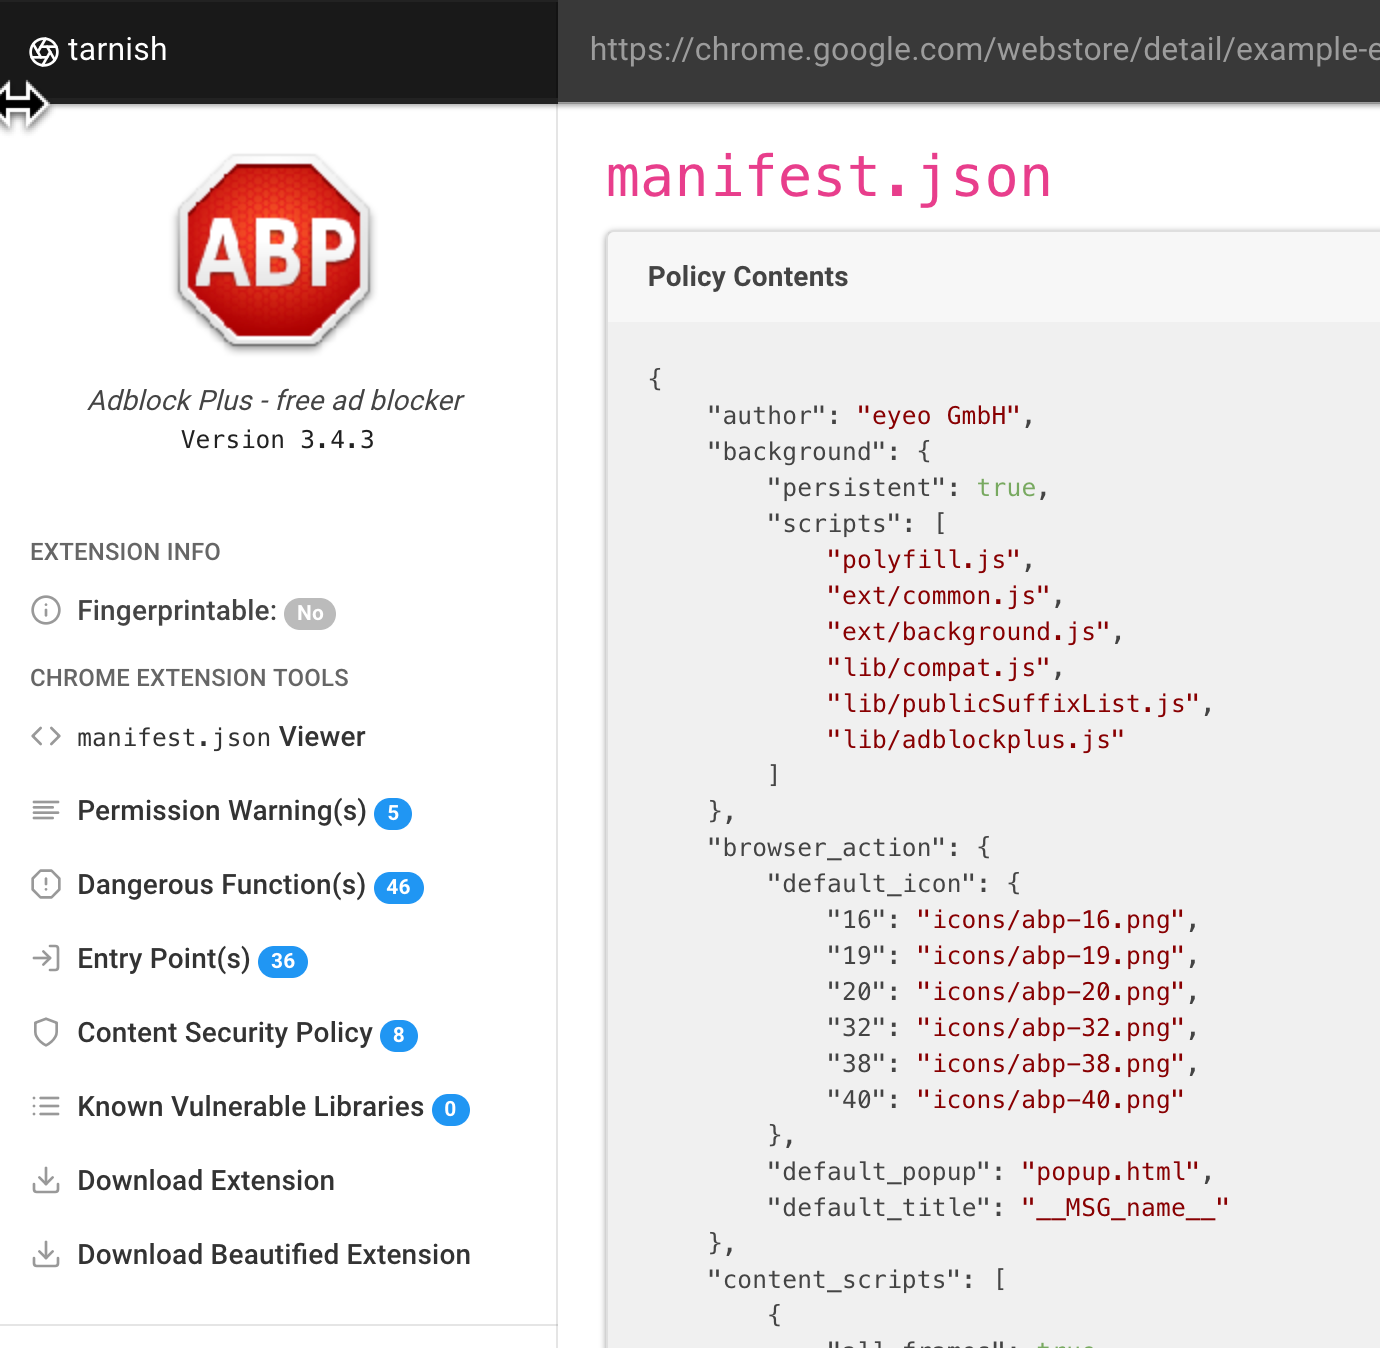 mandatoryprogrammer/tarnish
Un outil d'analyse statique d'extension Chrome pour aider dans les audits de sécurité.
 syss-research/wirebug
WireBug est un ensemble d'outils pour les tests de pénétration de la voix sur IP.
 orwagodfather/xss-payloads
Collection organisée de payloads XSS pour les tests de sécurité web, les tests d'intrusion et la validation manuelle des vulnérabilités de type…
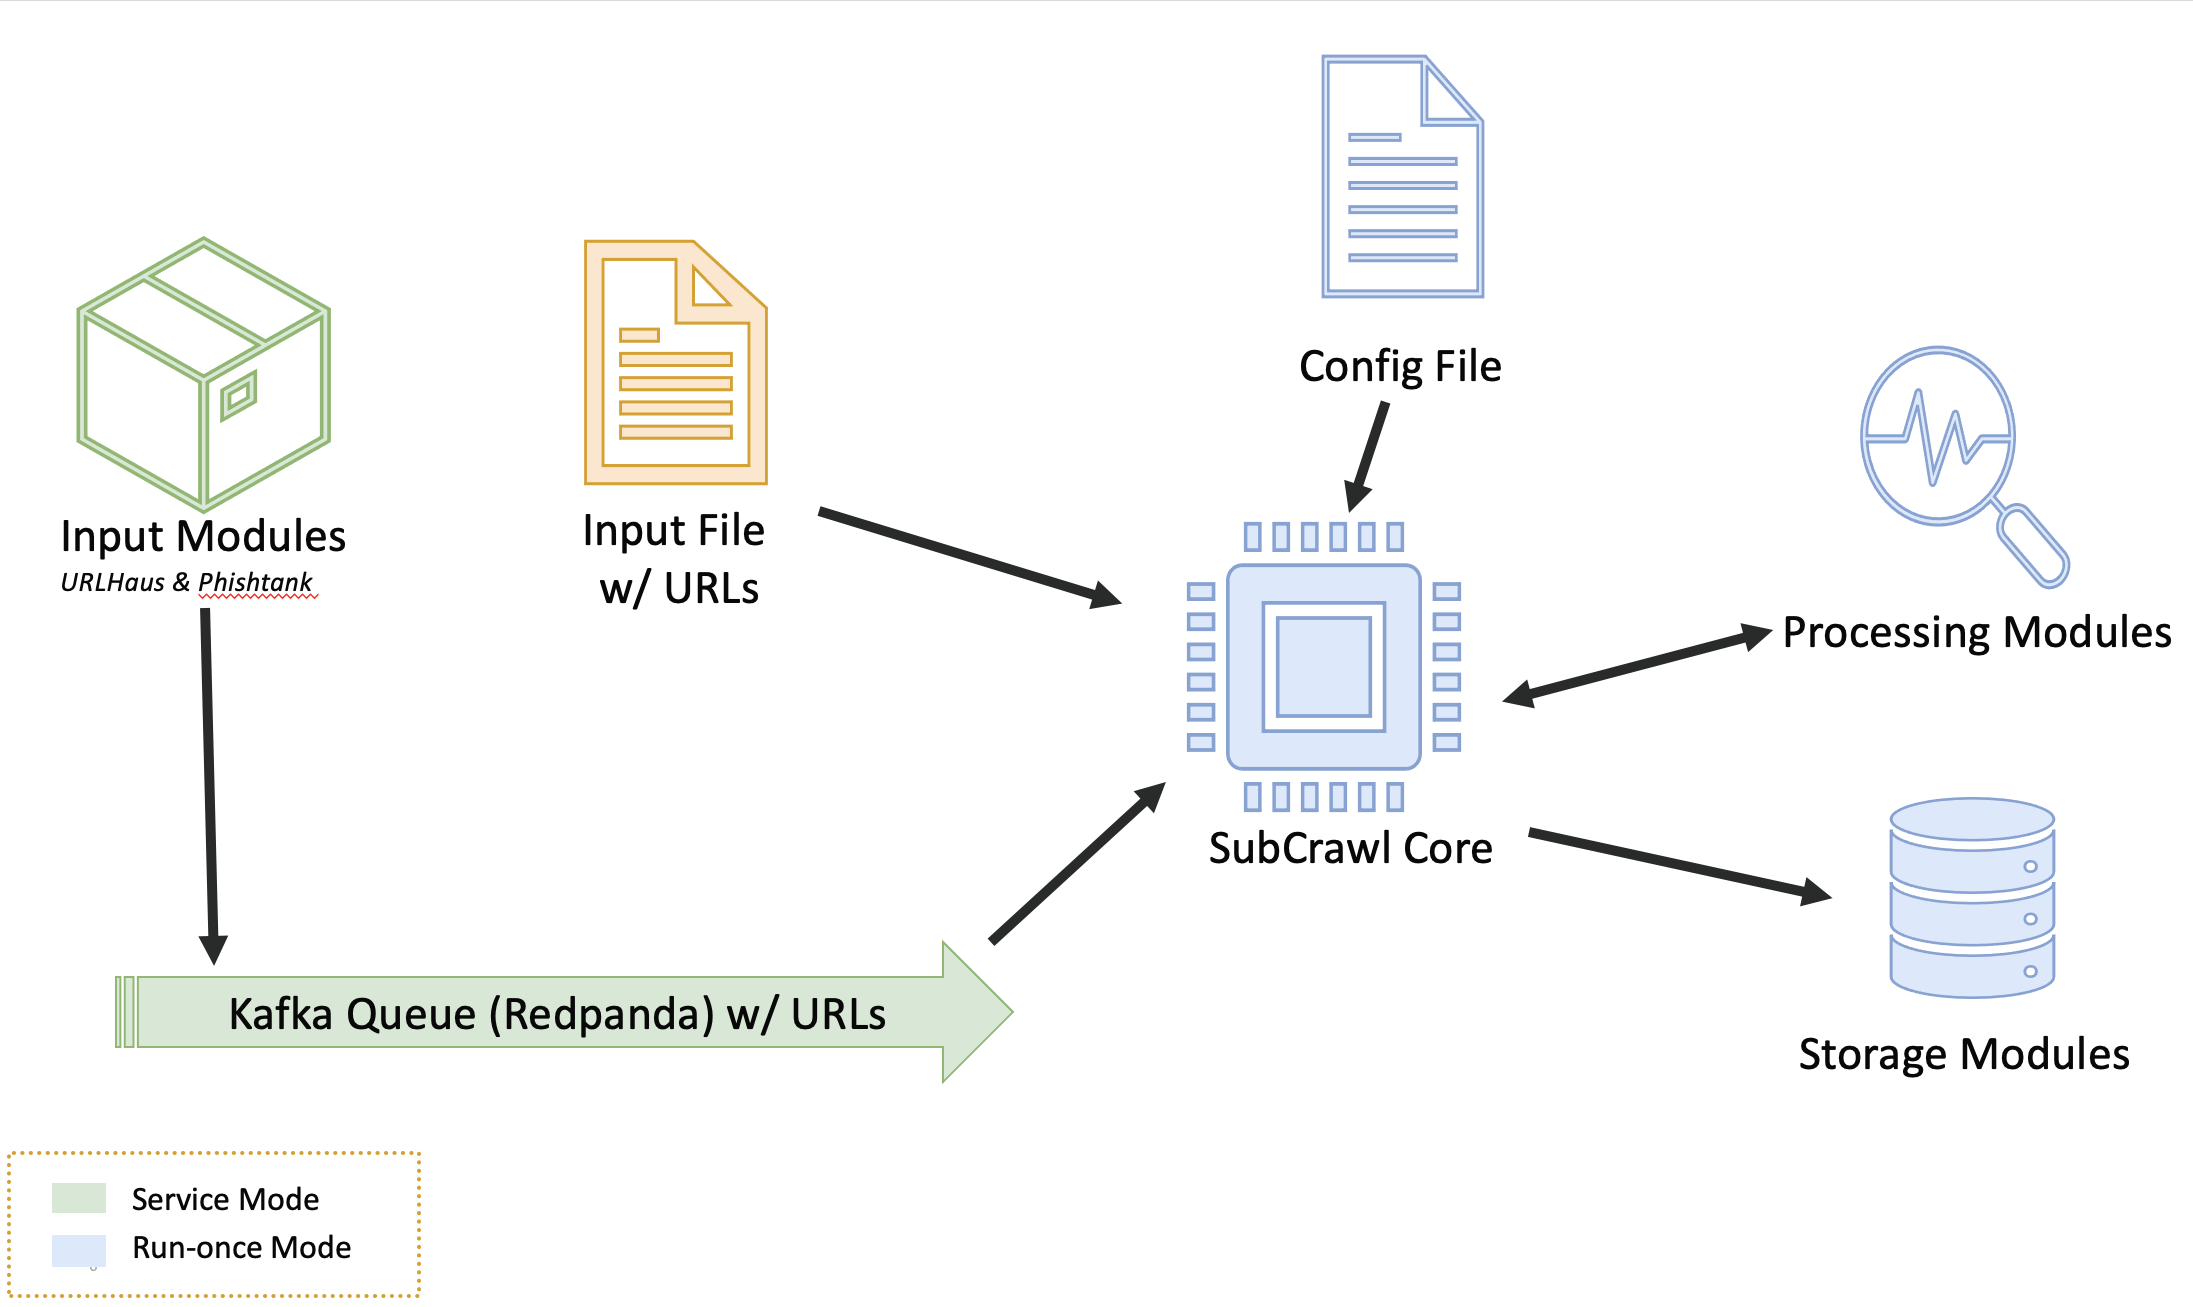 hpthreatresearch/subcrawl
Framework modulaire pour découvrir et analyser les répertoires ouverts sur le web. Explore les URLs, extrait le contenu, applique une analyse…
 bishopfox/json-interop-vuln-labs
Laboratoires d'accompagnement pour « Une exploration des vulnérabilités d'interopérabilité JSON »
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) RCE non authentifié
 floyd-fuh/jks-private-key-cracker-hashcat
Le clou dans le cercueil JKS - Craquage des mots de passe des entrées de clé privée dans un fichier JKS
 n4xh4ck5/cmssc4n
Outil pour identifier si un domaine est un CMS tel que Wordpress, Moodle, Joomla, Drupal ou Prestashop
 takito1812/web-hacking-playground
Application web avec des vulnérabilités trouvées dans des cas réels, à la fois lors de tests d'intrusion et dans des programmes Bug Bounty.
 specterops/githound
BloodHound OpenGraph collector pour GitHub qui cartographie la structure organisationnelle, les permissions et les chemins d'attaque inter-cloud dans…
 psc4re/nse-scripts
Scripts NSE pour détecter CVE-2020-1350 SIGRED et CVE-2020-0796 SMBGHOST, CVE-2021-21972, proxyshell, CVE-2021-34473
 ityonemo/clr
Vérificateur pour les durées de vie et autres types de raffinement
 belane/linux-soft-exploit-suggester
Rechercher des logiciels exploitables sous Linux
 spiralbl0ck/browser-pwning-
Une documentation bien structurée pour débuter avec le pwning de Chrome et le pwning de V8.
 vmware-labs/attack-surface-framework
Outil de découverte de la surface d'attaque réseau externe et interne
 cred-club/artif
Un cadre avancé de renseignement en temps réel sur les menaces pour identifier les menaces et le trafic web malveillant sur la base de la réputation…