Windows-kernel-SegmentHeap-Aligned-Chunk-Confusion

PoC exploitant la confusion de blocs alignés sur le Segment Heap du noyau Windows

PoC exploitant la confusion de blocs alignés sur le Segment Heap du noyau Windows

Un outil pour automatiser le processus ennuyeux de APK recon

Plugin Python IDA pour analyser un binaire avec des règles Yara

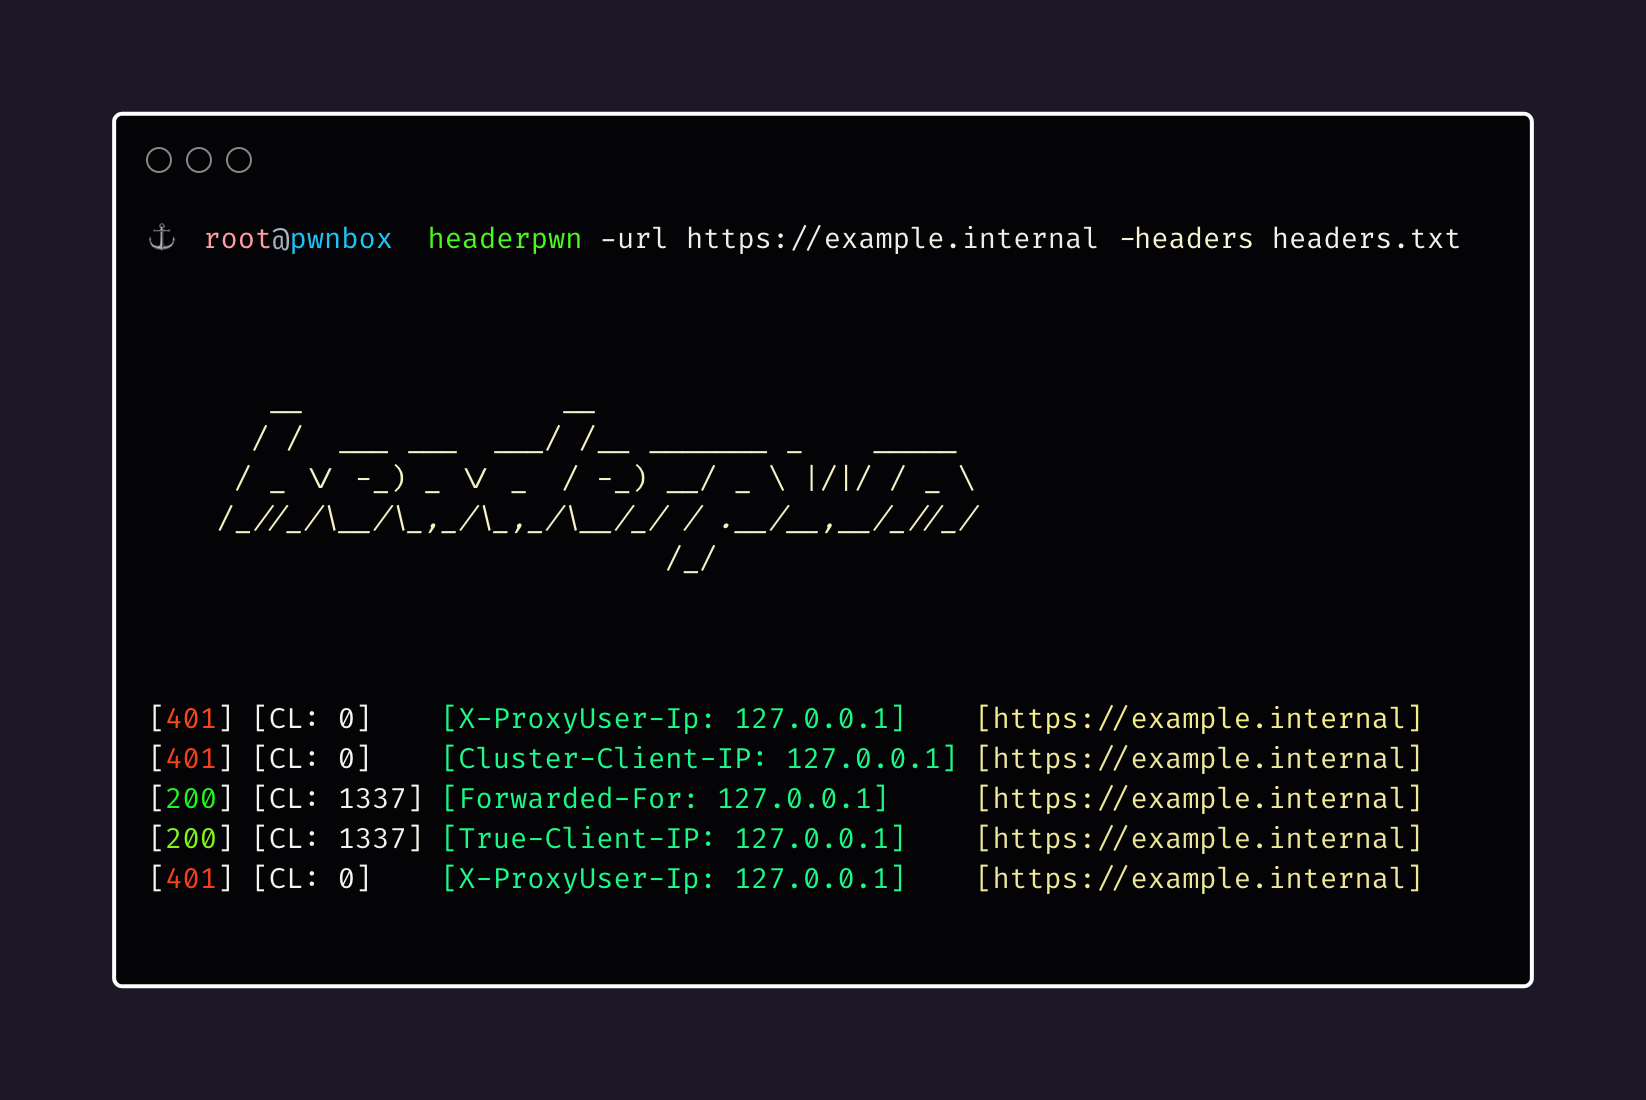
Un fuzzer pour détecter des anomalies et analyser la façon dont les serveurs répondent à différents en-têtes HTTP.

Cadre de fuzzing modulaire avec un DSL (HierarFlow) pour composer des boucles de fuzzing à partir de primitives réutilisables. Prend en charge AFL,…

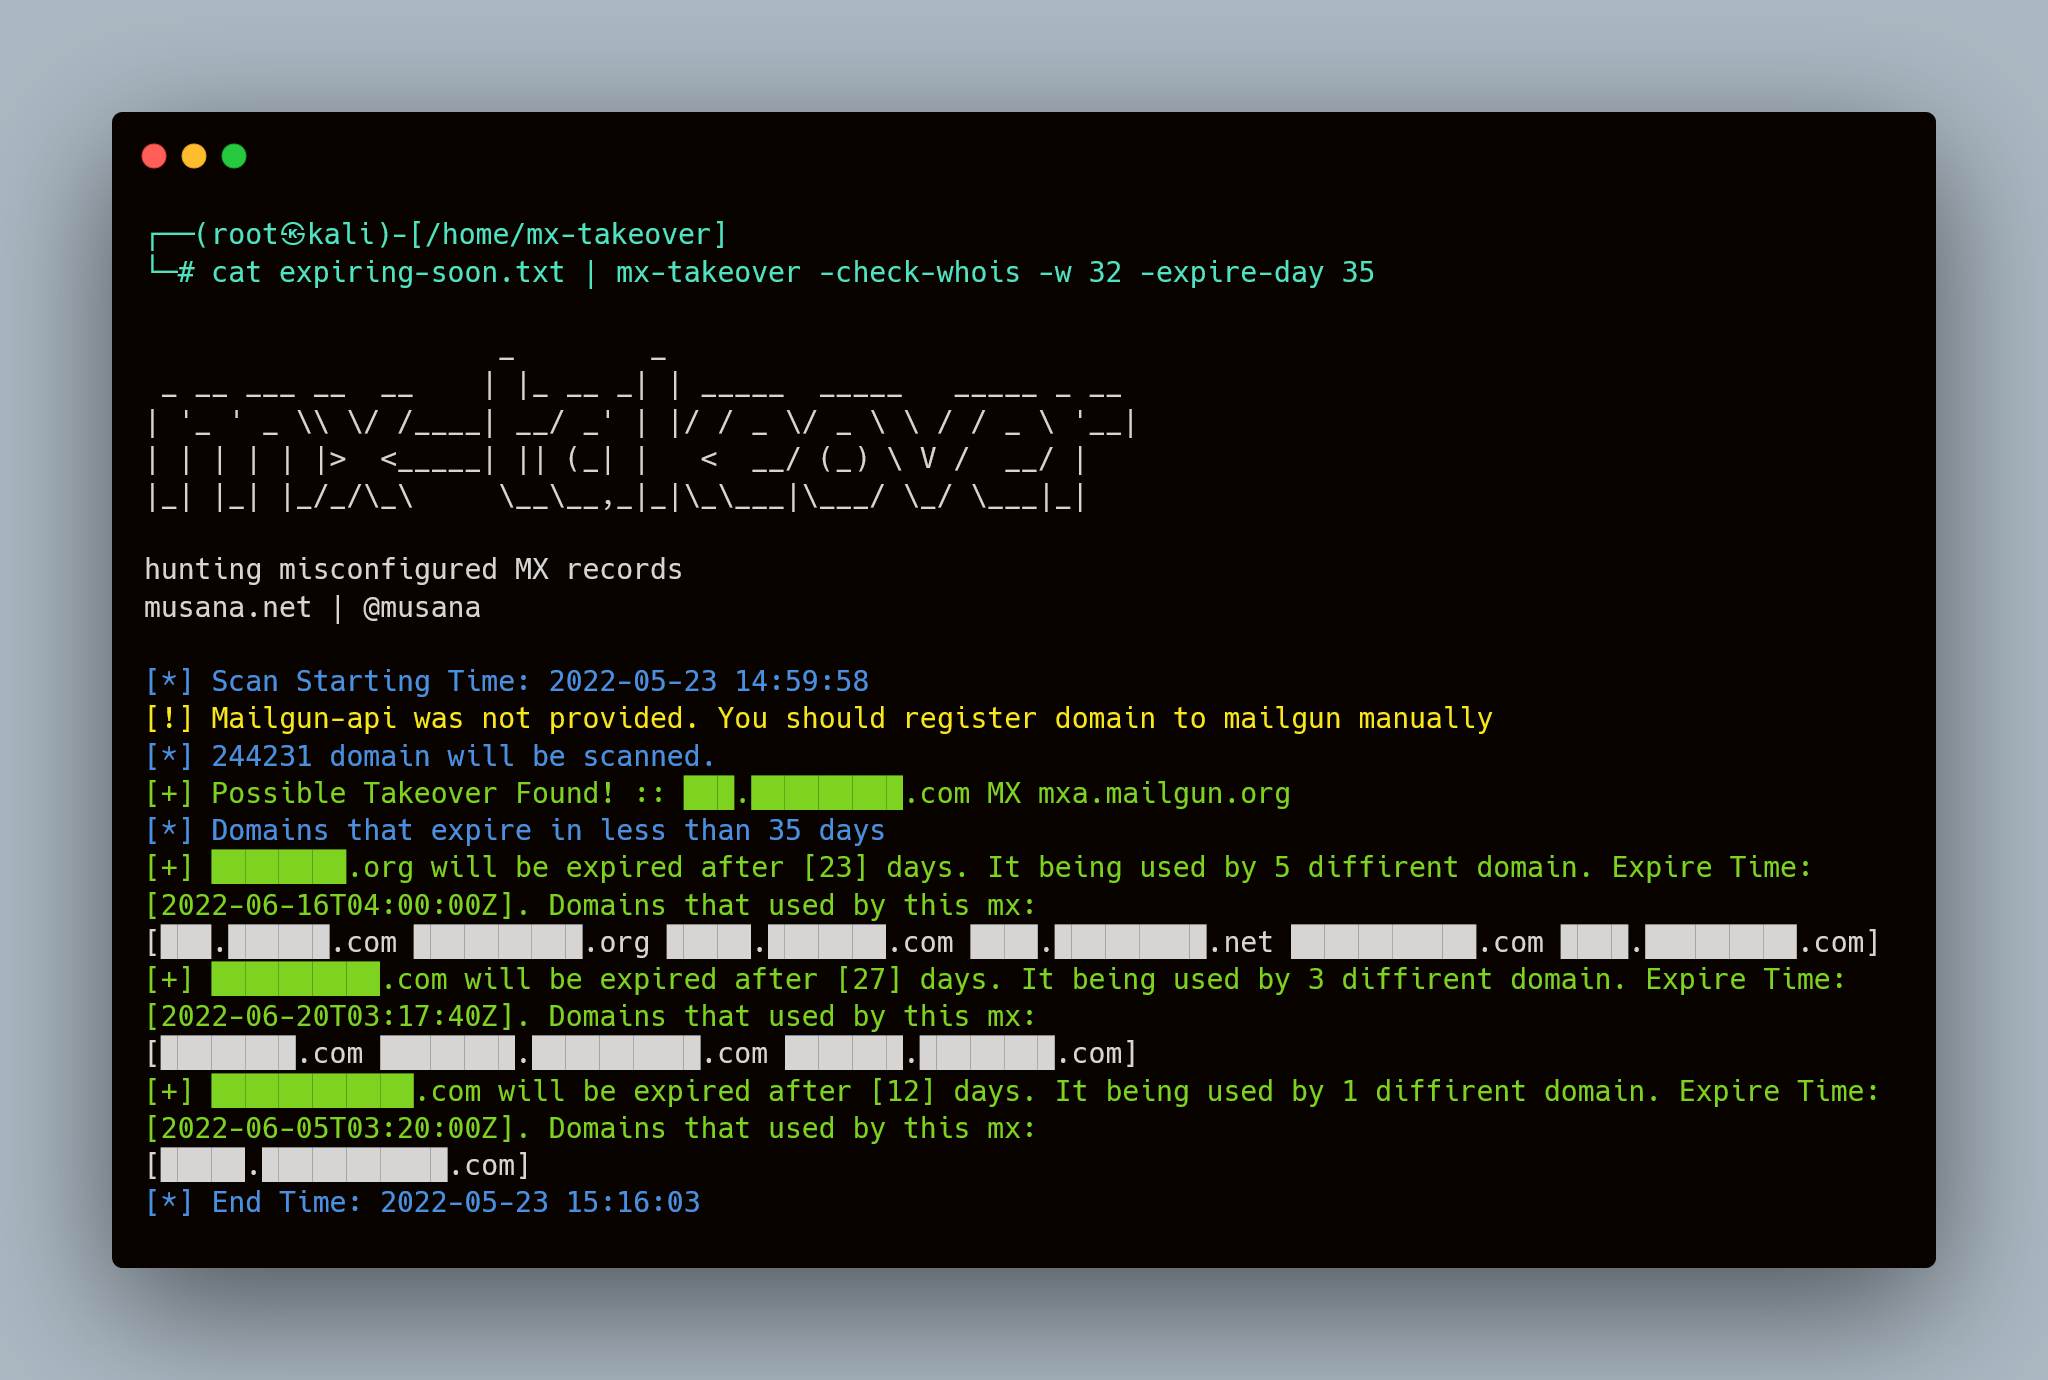
Analyse les enregistrements DNS MX pour détecter des domaines mal configurés, expirants ou non enregistrés, vulnérables à une prise de contrôle des…

Déposez un seul binaire dans un pod Kubernetes compromis et cartographiez instantanément chaque chemin d'attaque réaliste vers cluster-admin, node…

Scripts Python pour l'évaluation de la sécurité des PLC industriels : scan, énumération, contrôle et exploitation des appareils Beckhoff, Siemens,…

Un outil pour vérifier l'exploitabilité

BoB Projet de sécurité des applications web

Quelques exemples de code source pour les échappements de sandbox IE11 corrigés.

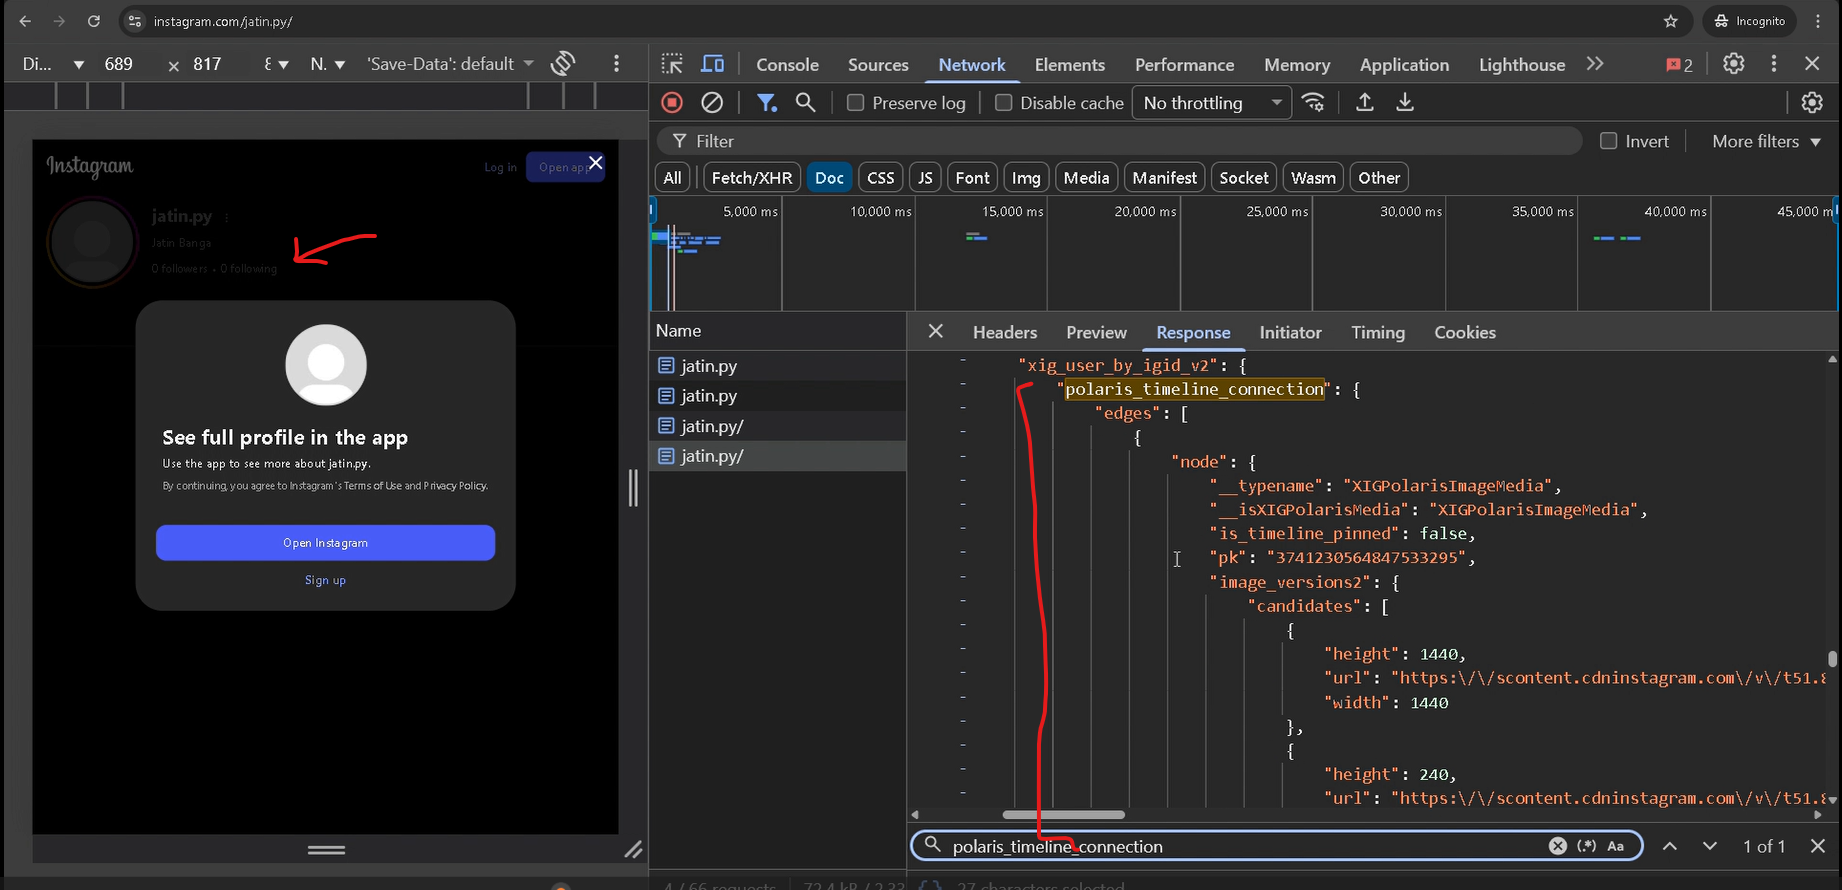
Ce dépôt divulgue une faille d'autorisation côté serveur dans Instagram, qui permettait un accès non authentifié aux timelines privées ; il semble…

Un framework pour BREACH et autres attaques crypto basées sur la compression

Programmes Golang volontairement vulnérables exposant des failles web, gRPC et database/sql pour la formation en sécurité, la découverte de…

Moteur d'exécution concolique propulsé par un agent LLM qui instrumente le code source, résume les contraintes de chemin en langage naturel et génère…

Ensemble de données organisé des agents middleware cloud installés par AWS, Azure et GCP, documentant les vulnérabilités passées, les privilèges et…

Plateforme d'apprentissage pratique de la sécurité IA avec des applications LLM volontairement vulnérables. Explorez l'OWASP Top 10 pour les LLM à…