blitzstrike
Serveur MCP regroupant une méthodologie de test d'intrusion à trois niveaux : reconnaissance de la surface d'attaque, analyse statique source-to-sink…

Serveur MCP regroupant une méthodologie de test d'intrusion à trois niveaux : reconnaissance de la surface d'attaque, analyse statique source-to-sink…

Détection de vulnérabilités logicielles potentielles à partir des messages de commit git

Scanner de vulnérabilités XSS basé sur Python avec prise en charge des requêtes POST/GET, injection de paramètres dans les…

L'outil en ligne de commande officiel de VulnCheck

Tulpar - Scanner de vulnérabilités web

Collection organisée de rapports d'évasion, de contournement et de violation de la sandbox V8, avec liens vers les suiveurs de problèmes, articles,…

Énumérateur de services AWS en lecture seule avec plus de 600 appels API pour la reconnaissance cloud, l'extraction d'informations et l'analyse des…

Correspondance par RegEx PCRE des IOC Log4Shell CVE-2021-44228 dans vos journaux

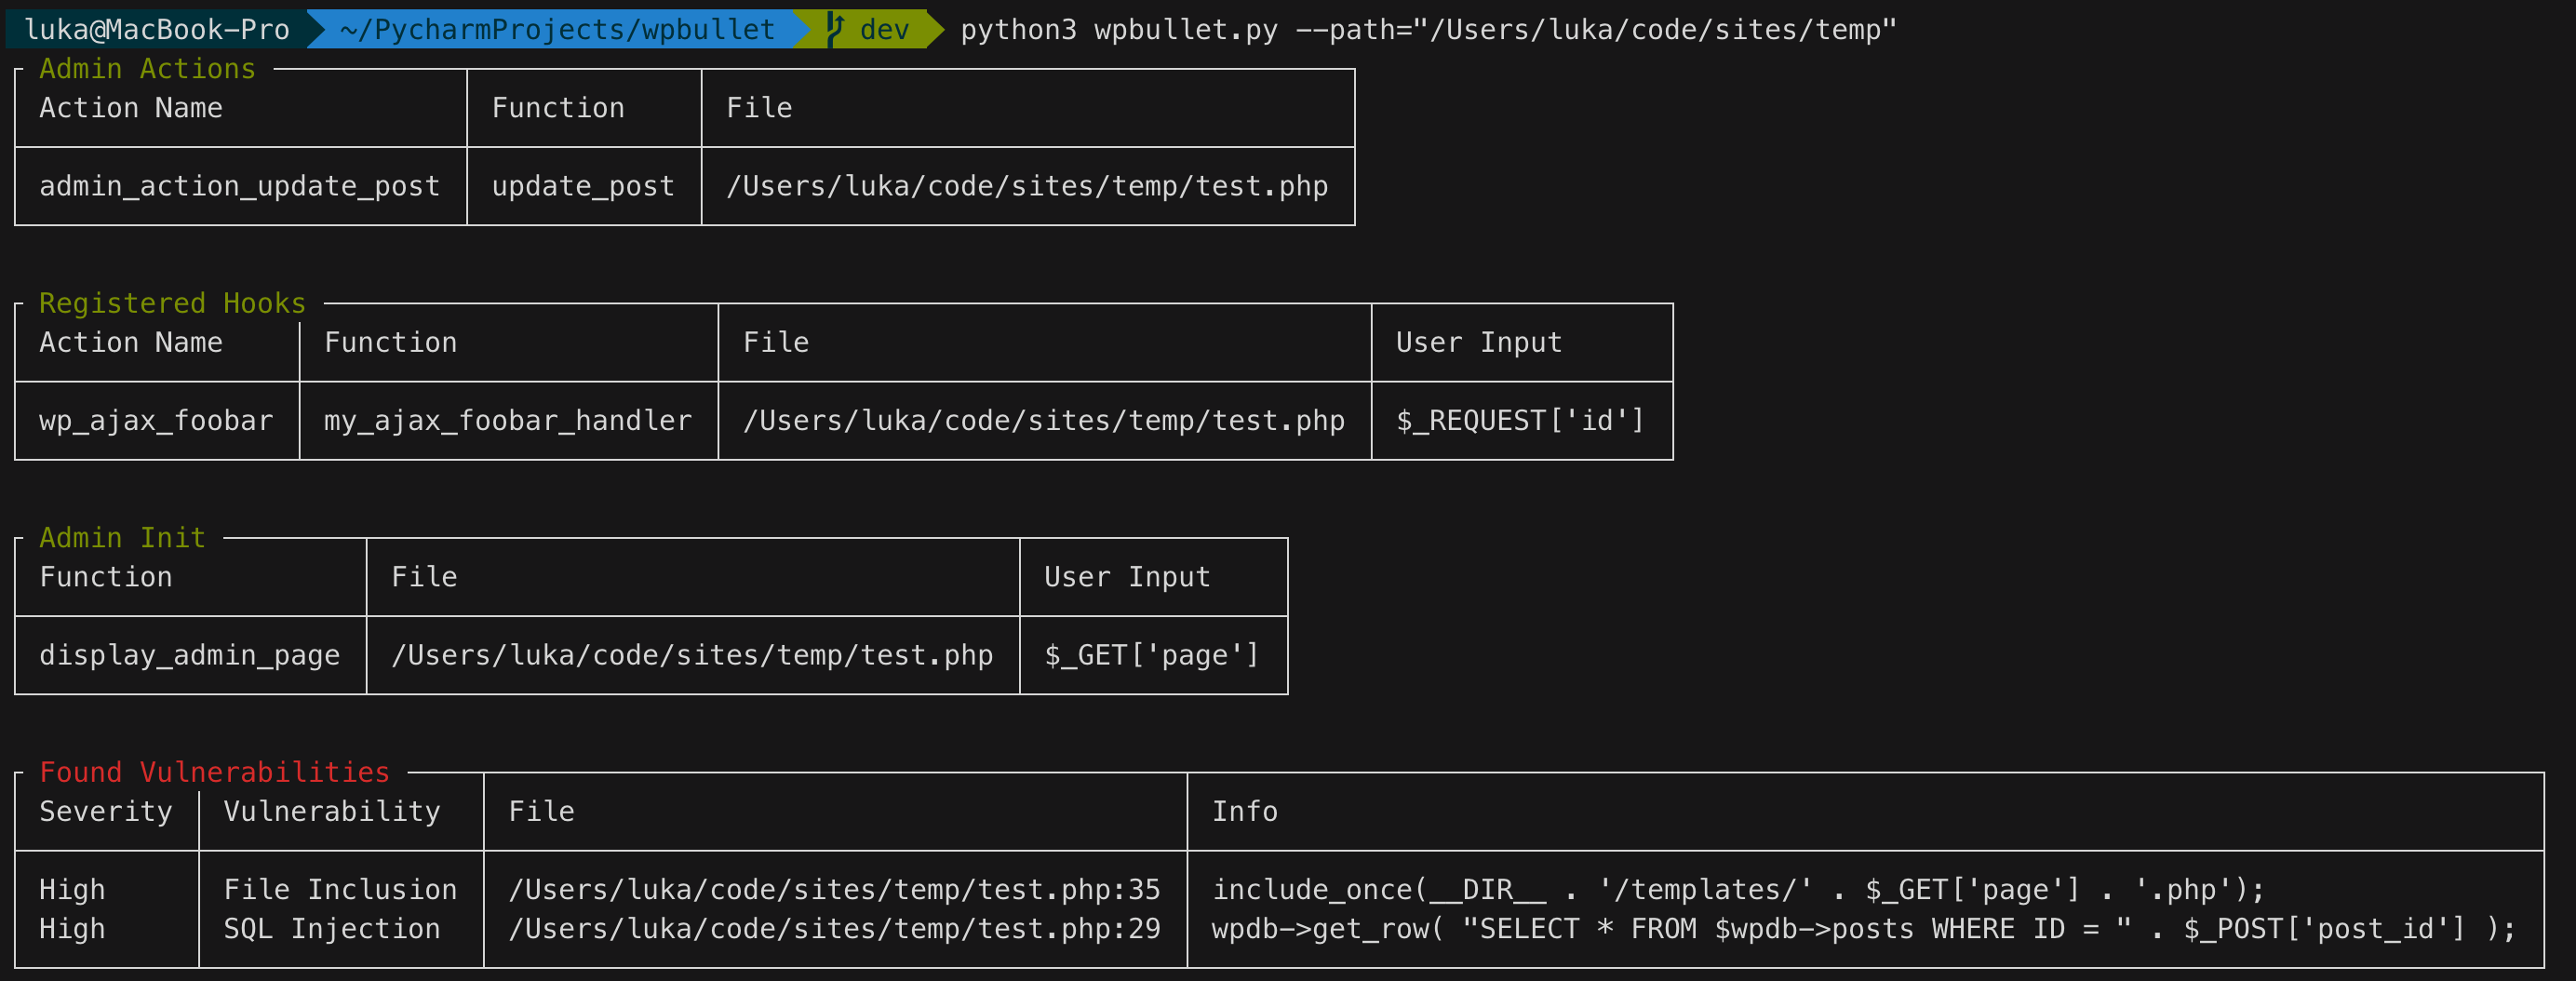
Une analyse statique de code pour WordPress (et PHP)

Serveur MCP pour le rétro-ingénierie des exécutables Windows et des formats binaires. Combine le triage statique, la récupération de fonctions…

Un outil de test d'intrusion pour trouver des bugs de téléchargement de fichiers (NDSS 2020)

Un toolkit IDA pour analyser les kernelcaches iOS.

Outil d'évaluation des risques Active Directory qui recherche les menaces sur les comptes privilégiés, les administrateurs fantômes, le malware…

Outil de fuzzing différentiel automatisé pour les logiciels cryptographiques, détectant les erreurs d'implémentation, les défauts de conformité et…

Exploitation - Exploit armé et Preuves de concept (PoC)

Moteur formel d'analyse de flux de données inter-procédurale pour la sécurité des applications. Suit les données non fiables à travers les limites de…

Gratuit et open source script NMAP NSE pour interroger les vulnérabilités via l'API cve-search.org.

Scanner de vulnérabilités basé sur l'API d'audit de vulners.com