

zelos
 zeropointdynamics/zelos
Une plateforme complète d'émulation et d'instrumentation binaire.
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
420
zeropointdynamics/zelosUne plateforme complète d'émulation et d'instrumentation binaire.
 sdushantha/dora
Trouver des clés API exposées basées sur RegEx et obtenir des méthodes d'exploitation pour certaines des clés trouvées
 opennetworkingfoundation/delta
PROJECT DELTA: CADRE D'ÉVALUATION DE LA SÉCURITÉ SDN
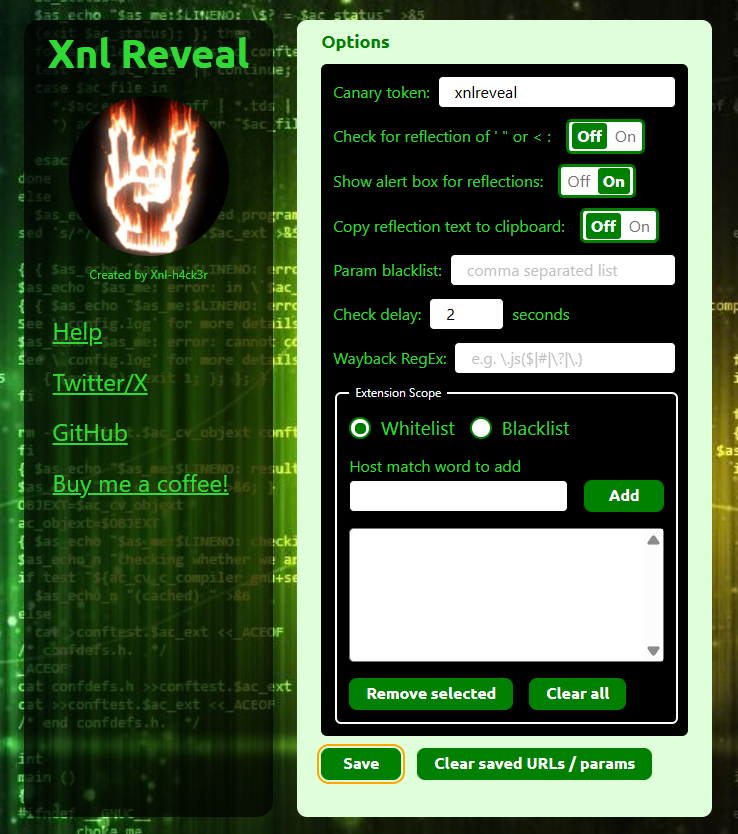 xnl-h4ck3r/xnlreveal
Une extension de navigateur Chrome/Firefox pour afficher des alertes pour les paramètres de requête réfléchis, afficher les liens d'archive Wayback…
 quarkslab/rewind
Fuzzer de noyau Windows guidé par la couverture et basé sur des instantanés
 owenpawl/cerberus-re-skill
cerberus-re est un atelier de rétro-ingénierie local axé sur Apple pour construire une boucle reproductible à trois têtes…
 fportantier/vulpy
Application Python vulnérable pour apprendre le développement sécurisé
 rubo77/log4j_checker_beta
une vérification rapide pour savoir si votre serveur pourrait être vulnérable à CVE-2021-44228
 teycir/burpapisecuritysuite
Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…
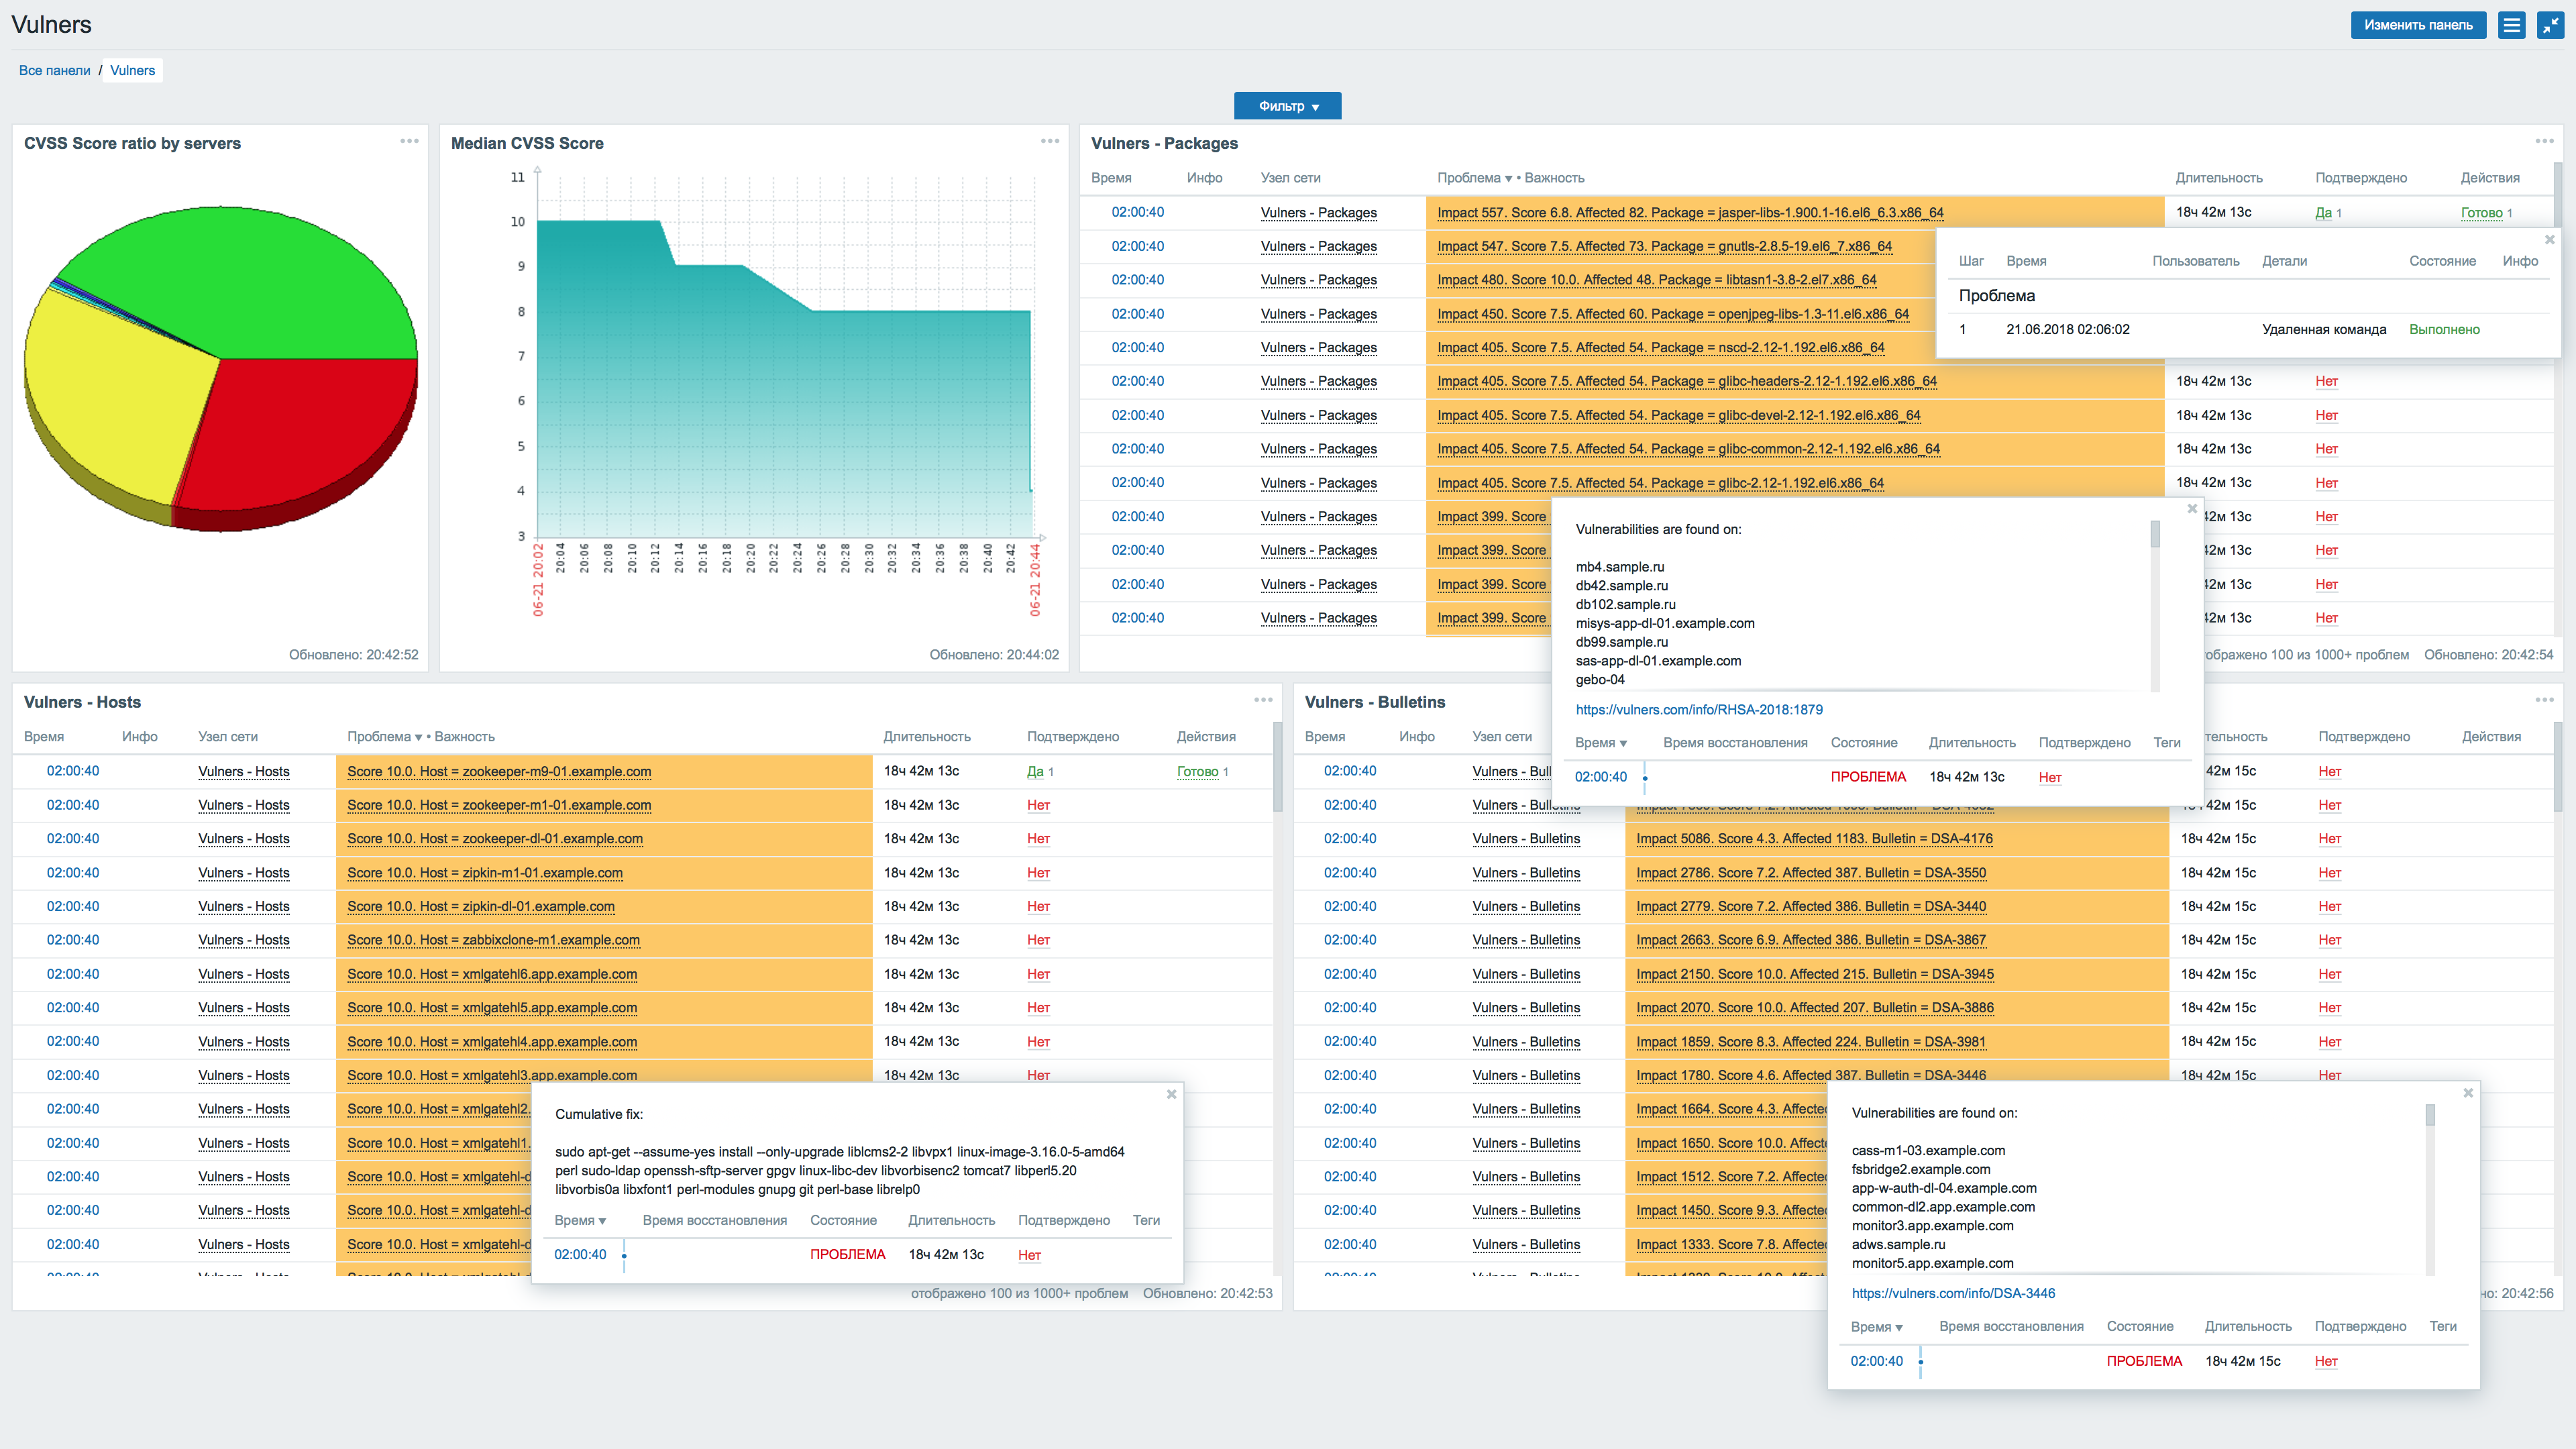 vulnerscom/zabbix-threat-control
Plugin d'évaluation des vulnérabilités Zabbix
 tno-s3/wuppiefuzz
Un fuzzer d'API REST guidé par la couverture, développé sur la base de LibAFL
 bishopfox/dufflebag
Rechercher des secrets dans les volumes EBS exposés
 aws/http-desync-guardian
Analyser les requêtes HTTP pour minimiser les risques d'attaques HTTP Desync (précurseur des attaques de type HTTP request smuggling/splitting).
 owasp/serverless-goat
OWASP ServerlessGoat : une application serverless démontrant les failles de sécurité serverless courantes.
 ke0z/binaivulhunter
Utilisez le décompilateur IDA PRO HexRays avec OpenAI(ChatGPT) pour trouver d'éventuelles vulnérabilités dans les binaires
 ztgrace/sticky_keys_hunter
Un script pour tester un hôte RDP pour les sticky keys et la backdoor utilman.
 kpwnz/def1nit3lyn0taja1lbr3aktool
Un outil de jailbreak pour tous les appareils arm64 sous iOS 16.0 à iOS 16.6.1
 genericcoding/pois0nsword
Une démonstration de lecture/écriture utilisant cve-2025-43529 et le contournement de PAC en espace utilisateur sur iOS 26.1