

h2csmuggler
 bishopfox/h2csmuggler
Contrebande de requêtes HTTP sur HTTP/2 en clair (h2c)
vulnerability-analysisids-ips-evasionweb-application-exploitation+2
807
bishopfox/h2csmugglerContrebande de requêtes HTTP sur HTTP/2 en clair (h2c)
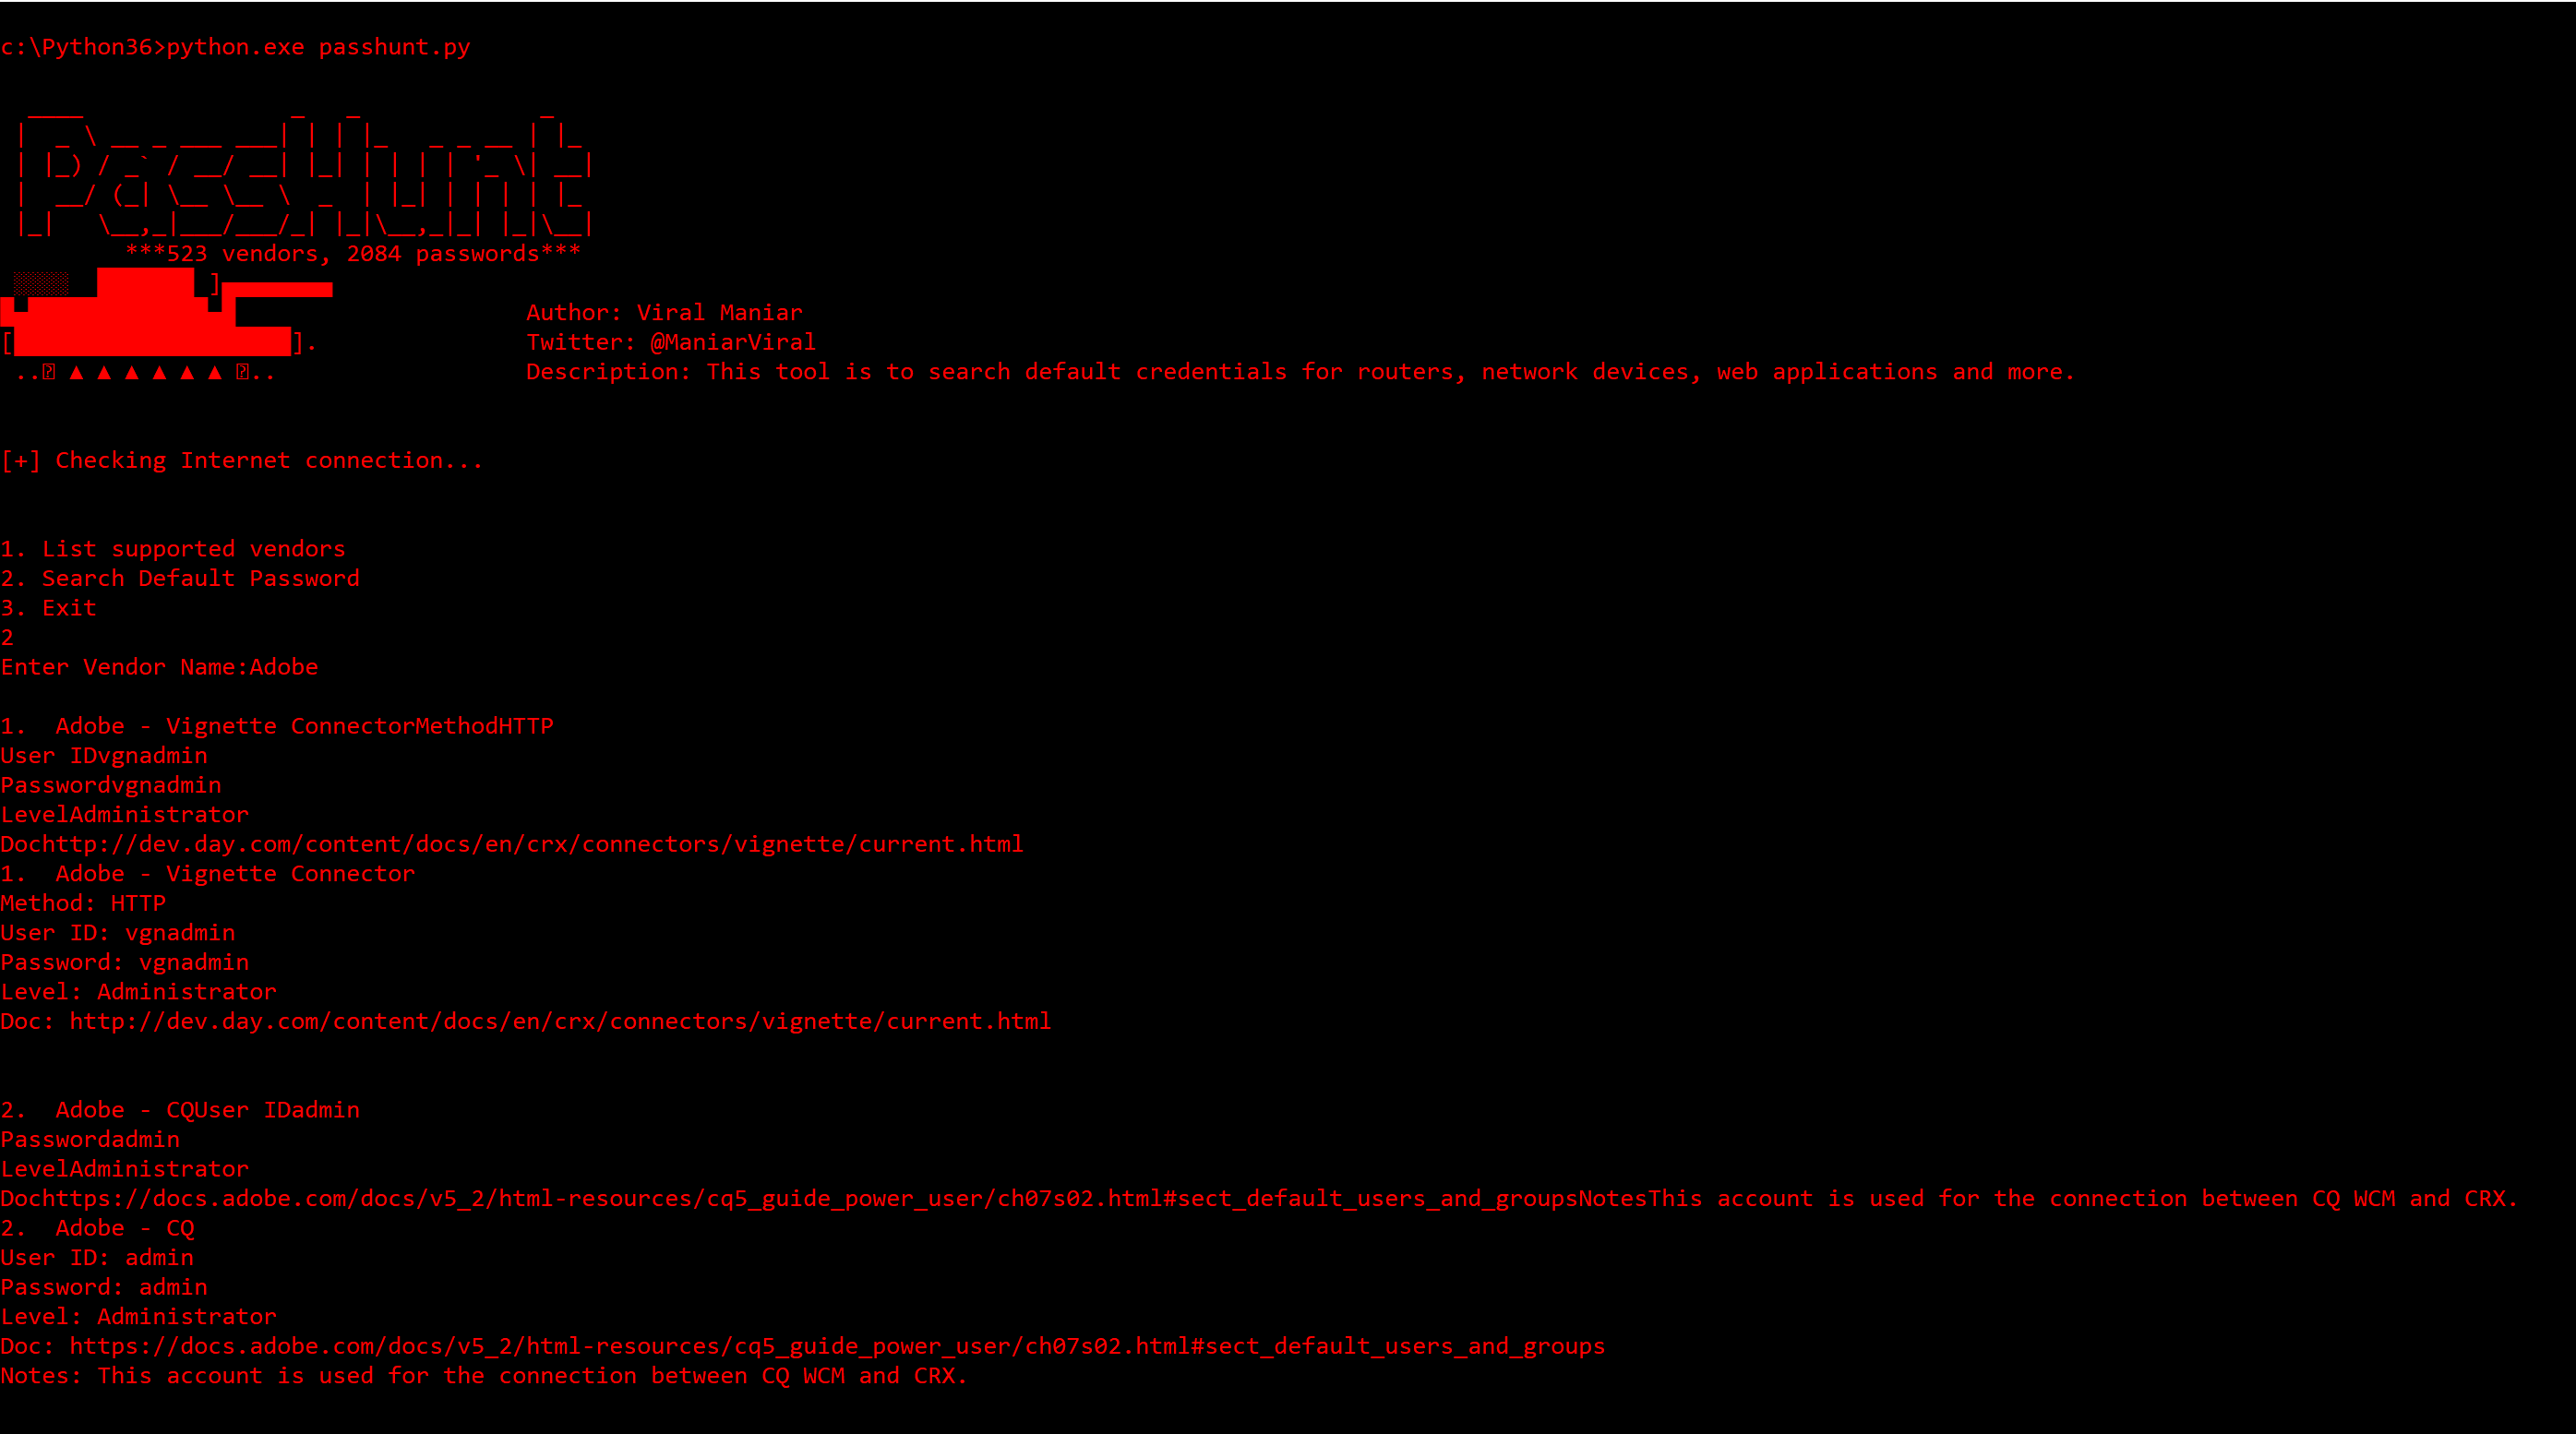 viralmaniar/passhunt
Passhunt est un outil simple pour rechercher des identifiants par défaut pour les périphériques réseau, les applications web et plus encore.…
 nfc-tools/mfcuk
Récupère les clés cryptographiques des cartes RFID MiFare Classic en utilisant les attaques DarkSide et nested-auth pour les tests de sécurité des…
 pr0v3rbs/firmae
Vers l'émulation à grande échelle de firmware IoT pour l'analyse dynamique
 xtiankisutsa/mara_framework
MARA est un framework de rétro-ingénierie et d'analyse d'applications mobiles. Il s'agit d'une boîte à outils qui regroupe les outils couramment…
 anshumanbh/tko-subs
Un outil qui peut aider à détecter et prendre le contrôle des sous-domaines avec des enregistrements DNS morts.
 owasp/docker-security
Prendre le contrôle de la sécurité des conteneurs
 aquasecurity/trivy-db
Construisez et gérez les bases de données de vulnérabilités Trivy en agrégeant les avis de sécurité de NVD, Red Hat, Debian, et plus encore. Un outil…
 team-atlanta/aixcc-afc-atlantis
Système automatisé de raisonnement cybernétique qui découvre et analyse les vulnérabilités logicielles via le fuzzing, l'analyse binaire et le…
 google/silifuzz
Fuzz les implémentations de CPU en générant des entrées de test à partir de proxies logiciels, puis les exécute sur du matériel réel pour détecter…
 cogiceo/gpohound
Outil offensif de vidage et d'analyse de GPO qui exploite et enrichit les données de BloodHound
 nccgroup/fuzzowski
le fuzzer de protocole réseau que nous voudrons utiliser.
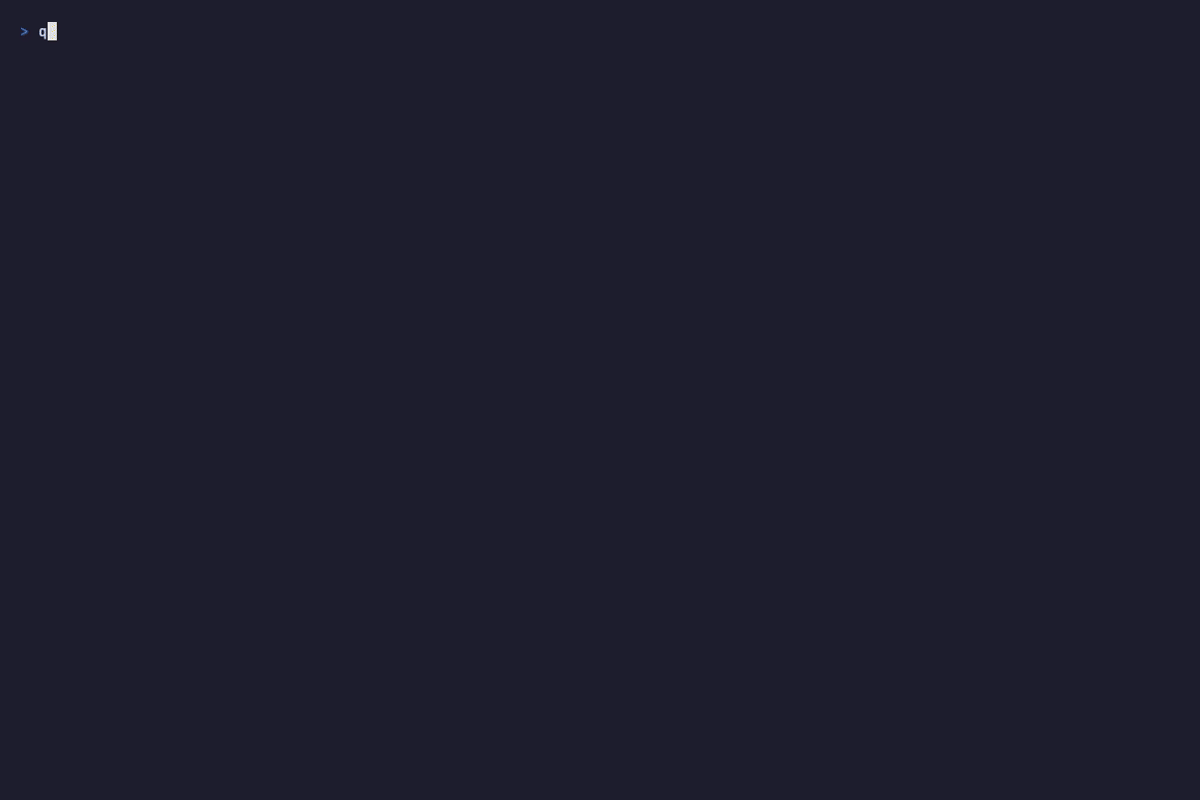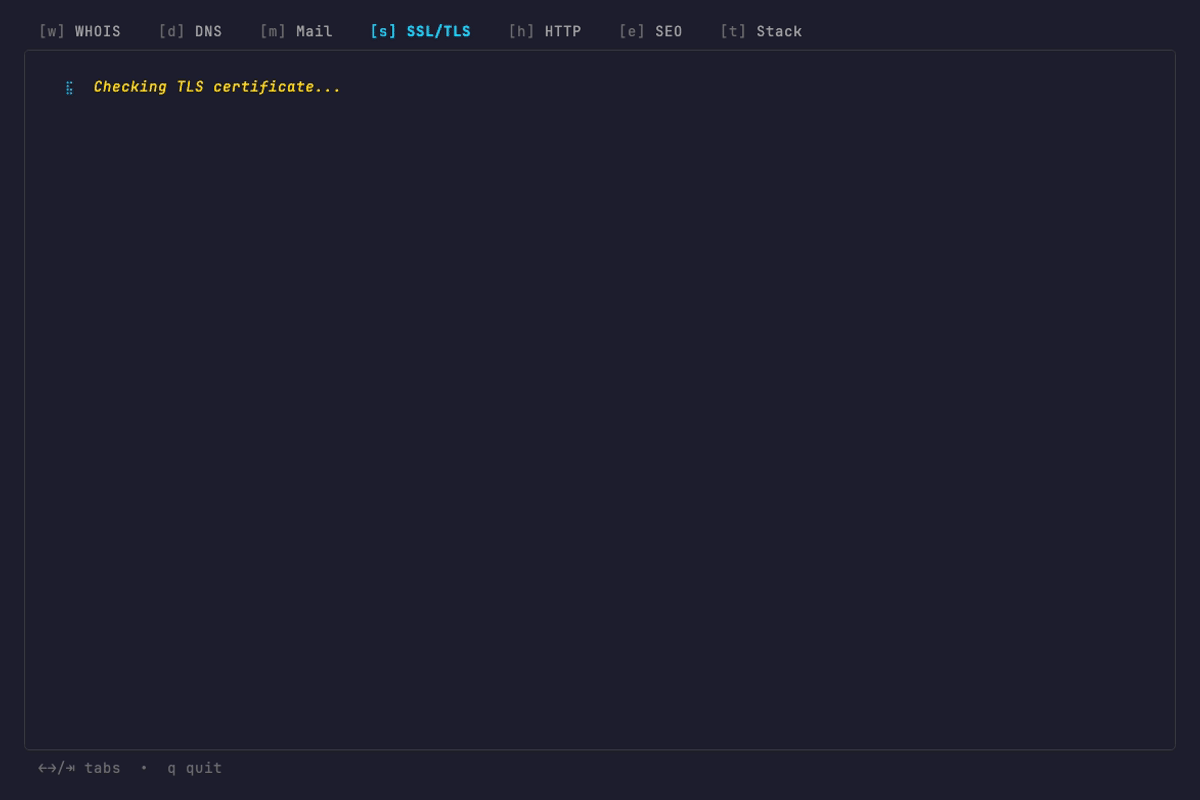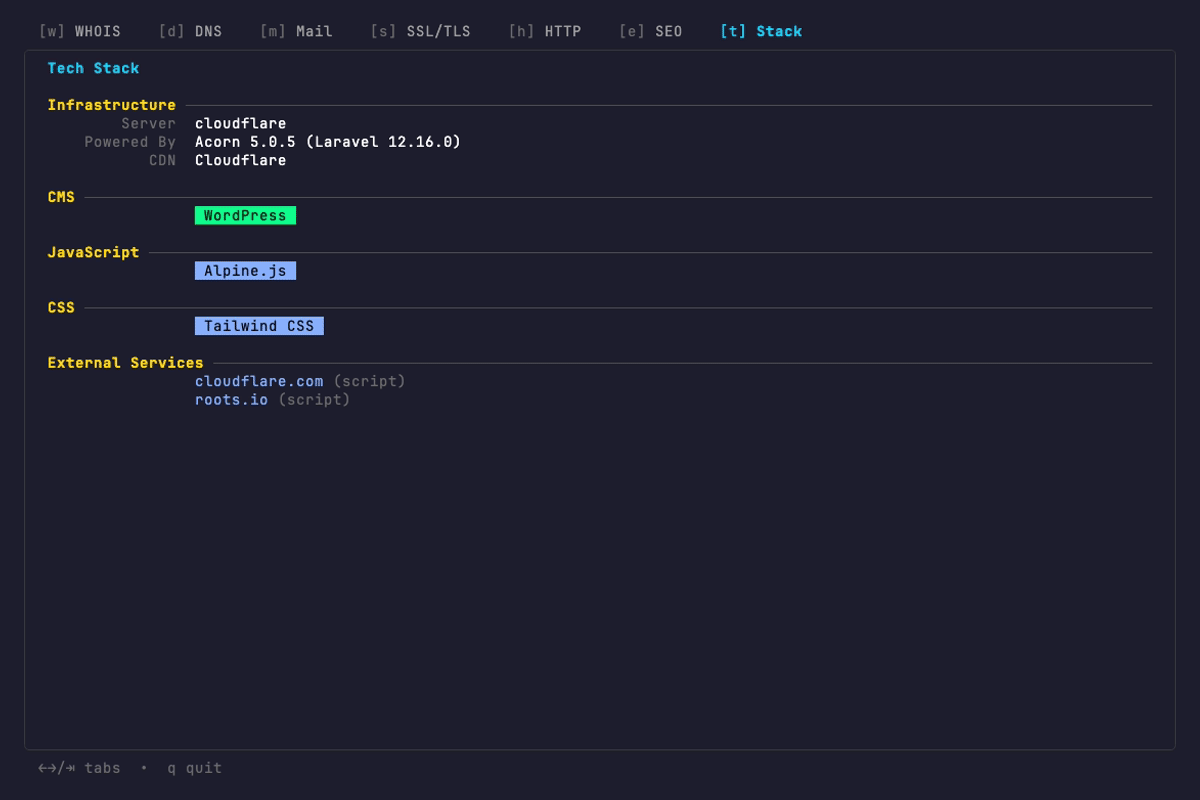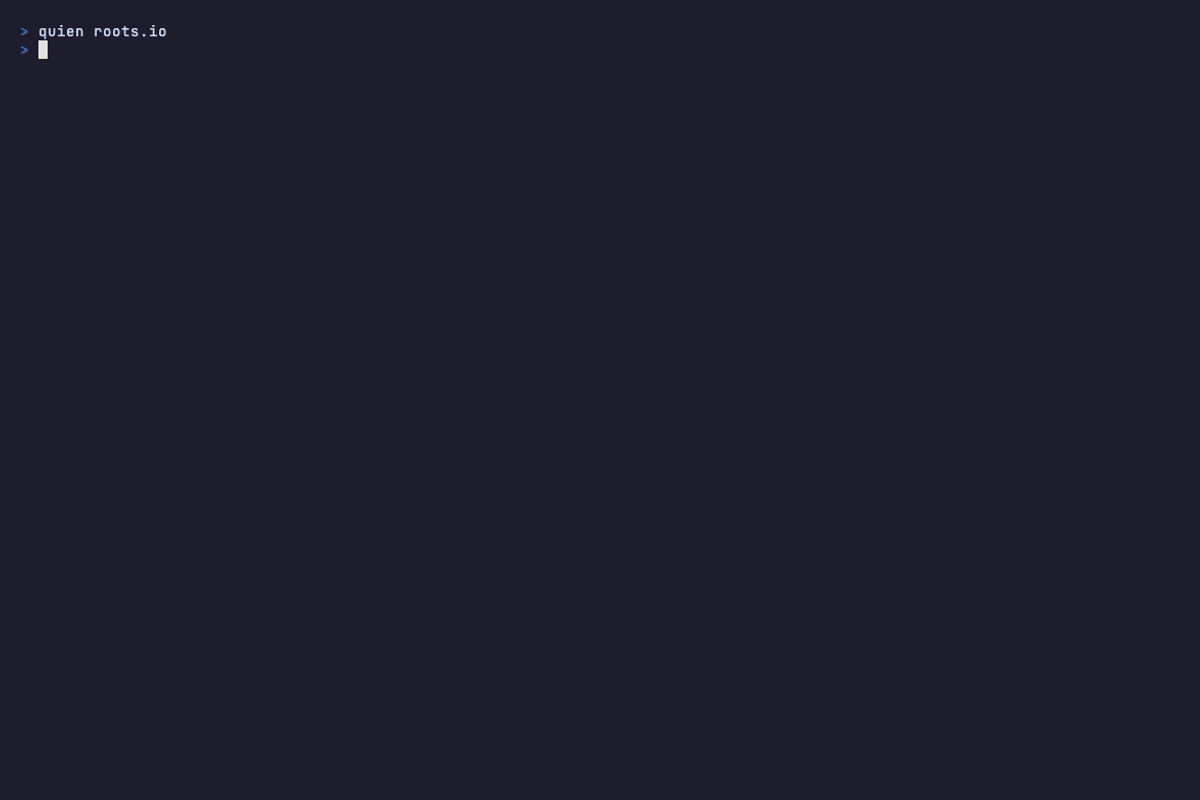 retlehs/quien
Un meilleur outil de whois et d'intelligence de domaine
 hardik05/damn_vulnerable_c_program
Un exemple de programme C contenant du code vulnérable pour des types courants de vulnérabilités. Il peut être utilisé pour illustrer les concepts de…
 cckuailong/reapoc
OpenSource Poc && Vulnerable-Target Storage Box.
 owasp/securecodingdojo
Le Secure Coding Dojo est une plateforme pour dispenser des connaissances en codage sécurisé.
 nshalabi/attack-tools
Modèle de données relationnelles SQLite pour MITRE ATT&CK, accompagné d'un outil de planification d'émulation d'adversaires, enrichi avec les tests…
 h4r5h1t/webcopilot
Un outil d'automatisation qui énumère les sous-domaines puis filtre les paramètres xss, sqli, open redirect, lfi, ssrf et rce, puis recherche des…