dfir-malware-investigation

Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.

Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.

ThreatSentry AI est un tableau de bord intelligent de chasse aux menaces qui exploite l'apprentissage automatique pour identifier et hiérarchiser de…

Un outil pour manipuler les fichiers d'archives des automates programmables Schneider Electric

Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…

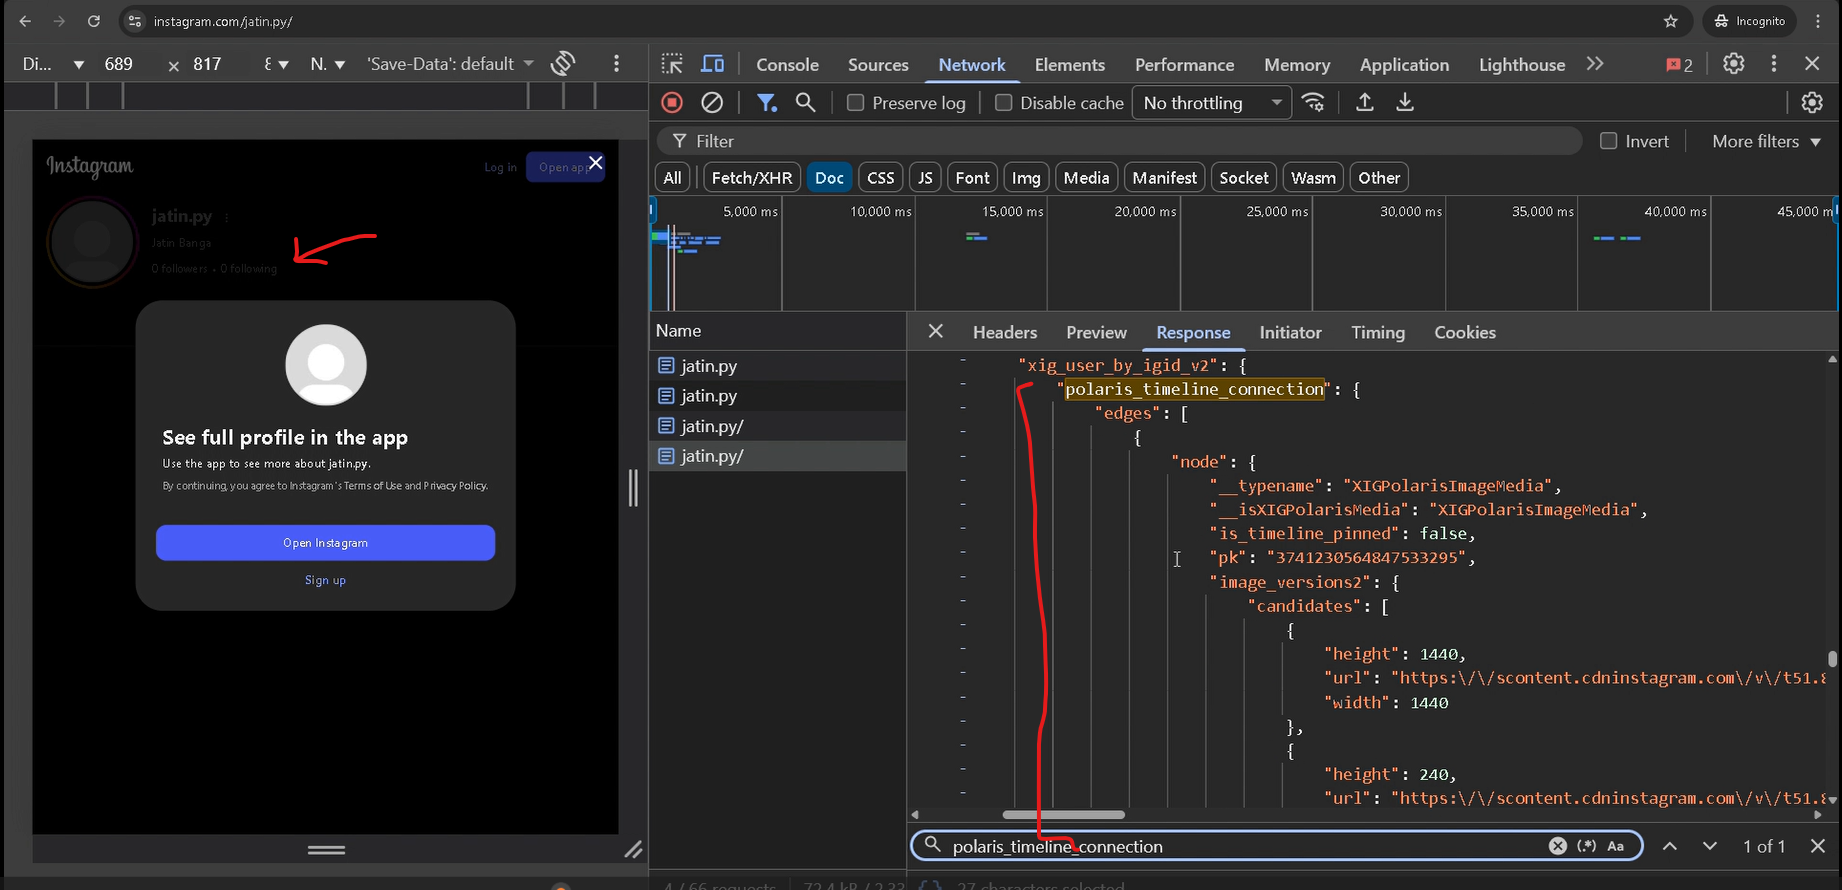
Ce dépôt divulgue une faille d'autorisation côté serveur dans Instagram, qui permettait un accès non authentifié aux timelines privées ; il semble…

Dépôt créé pour partager des informations sur les tactiques, techniques et procédures utilisées par les acteurs de la menace. Initialement avec les…

attackmapper

Outil d'analyse de sécurité identifiant les risques dans les extensions Blackbox.ai, y compris le vol d'identifiants, les CVE non corrigées et les…

Plateforme de gestion des vulnérabilités qui importe les rapports des scanners, les enrichit avec les renseignements de CISA KEV et d'Exploit-DB, et…

Laboratoires pratiques, notes et rapports pour les modules CEH v13 — couvrant le hacking web, le pentest réseau, l'analyse de malware, l'ingénierie…

🔗 Application mobile légère d'orchestration de sécurité pour l'examen des URI, offrant une interface unifiée multi-moteurs pour agréger et valider…

Boîte à outils Python pour analyser les documents MS OLE2 et Office, extraire les macros VBA, détecter les exploits et effectuer une analyse…

FuzzBench - Benchmarking de fuzzers en tant que service.

Suivi et signalement des Common Vulnerabilities and Exposures (CVEs) avec des données structurées pour la gestion des vulnérabilités.

Cadre automatisé de reconnaissance et d'exploitation pour les instances Supabase mal configurées. Comprend l'énumération de schéma, l'extraction de…

Démo Python simulant CVE-2024-3094 : une porte dérobée de la chaîne d'approvisionnement dans XZ Utils avec une activation furtive basée sur un…

Script PowerShell pour remédier à CVE-2013-0007 en désenregistrant et renommant les DLL MSXML 4.0 non prises en charge, supprimant les résultats du…

Cadre de recherche redéfinissant la post-exploitation grâce à l'intelligence décisionnelle.