ThreatSentry AI : Outil de chasse aux menaces piloté par IA


Automatisez la découverte d'actifs externes, enrichissez intelligemment avec des données multi-sources et exploitez l'apprentissage automatique d'ensemble pour prédire et prioriser les risques. Transformez la fatigue liée aux alertes en renseignements exploitables.
🚀 Énoncé de mission
ThreatSentry AI élimine la fatigue liée aux alertes de sécurité et permet une chasse aux menaces proactive grâce à une priorisation intelligente des risques. Il combine la découverte automatisée d'actifs, l'enrichissement de données multi-sources et l'apprentissage automatique avancé pour transformer les données brutes de sécurité en renseignements exploitables.
👨💻 Auteur et remerciements
Chef de projet : EclipseManic
Note de développement : Cette plateforme de sécurité d'entreprise complète a été conçue et développée par un seul développeur avec l'aide d'outils de développement IA pour la génération de code, l'optimisation et la documentation, démontrant la viabilité de l'ingénierie logicielle assistée par IA pour les systèmes complexes.
📋 Résumé exécutif
Les équipes de sécurité modernes sont confrontées à des défis sans précédent :
- Fatigue liée aux alertes : Des milliers d'alertes quotidiennes avec des rapports signal/bruit rendant le tri manuel impossible
- Données fragmentées : Contexte critique dispersé dans SIEM, CMDB, systèmes de correctifs et surveillance réseau
- Posture réactive : Réagir aux menaces connues plutôt que de chasser les risques émergents
- Contraintes de ressources : Budgets et personnel limités dans une infrastructure de plus en plus complexe
ThreatSentry AI résout ces problèmes via :
- Découverte automatisée d'actifs externes via l'API Shodan pour une visibilité continue
- Enrichissement intelligent multi-sources depuis NVD, systèmes internes et analyses comportementales
- Évaluation des risques basée sur le ML utilisant des modèles d'ensemble pour une priorisation précise des menaces
- Tableaux de bord prêts pour la direction pour des renseignements exploitables et une réponse rapide
- Alertes proactives qui révèlent les actifs à haut risque avant que les incidents ne se produisent
✨ Fonctionnalités principales
🤖 Moteur intelligent d'évaluation des risques
- Modèle d'apprentissage automatique d'ensemble : Combine Random Forest, Gradient Boosting et Réseaux de neurones pour une classification robuste des risques
- Analyse multi-facteurs : Évalue plus de 40 attributs de sécurité et métier au-delà des simples décomptes de vulnérabilités :
- Contexte temporel : Durée d'exposition, retard de correctif, historique des incidents
- Position réseau : Statut des services critiques, segment réseau, protection pare-feu
- Signaux comportementaux : Échecs d'authentification, anomalies de trafic, historique de faux positifs
- Impact sur la conformité : Sensibilité des données, exigences réglementaires, actifs critiques connectés
- Score de confiance : Chaque prédiction inclut une métrique de confiance (0-1) pour que les analystes évaluent la fiabilité
- Apprentissage continu : Le modèle se réentraîne automatiquement à intervalles configurables avec intégration des retours
🌐 Découverte automatisée d'actifs et fusion de renseignements
- Intégration Shodan : Découverte continue des appareils exposés sur Internet avec prise en charge des requêtes avancées
- Requêtes prédéfinies pour les scénarios courants (certificats SSL, services RDP, ICS/Modbus, etc.)
- Prise en charge de requêtes personnalisées pour la chasse aux actifs spécifiques à l'organisation
- Enrichissement NVD : Corrélation automatique des CVE à l'aide d'une analyse intelligente des bannières
- Extraction de services de bannière prenant en charge plus de 14 types de produits (Apache, Nginx, MySQL, IIS, etc.)
- Score CVSS et classification de sévérité
- Empêche la perte de données : Met à jour les métriques CVE uniquement lorsque des vulnérabilités sont trouvées
- Intégration des données internes (Architecture extensible pour votre environnement) :
- Collecteur CMDB : Classification des actifs, niveaux de criticité, étiquettes de conformité
- Collecteur SIEM : Métriques comportementales, schémas d'authentification, scores d'anomalie
- Collecteur de gestion des correctifs : Actualité des correctifs, mises à jour manquantes, analyse du retard de correctif
- Collecteur de surveillance réseau : Schémas de trafic, détection DDoS, scores d'anomalie
- Base de données unifiée : SQLite avec plus de 40 colonnes indexées pour une interrogation et des rapports efficaces
📊 Tableau de bord exécutif et outils d'analyse
- Interface graphique basée sur PyQt5 avec prise en charge des thèmes sombre/clair :
- Visualisation en temps réel de la distribution des risques (graphiques à barres avec Matplotlib)
- Tableau des appareils triable et filtrable avec indicateurs de risque codés par couleur
- Filtre rapide par organisation, pays, niveau de risque
- Recherche automatique dans les champs IP, Org, Pays, Risque
- Inspection interactive des appareils :
- Liste détaillée des vulnérabilités avec scores CVSS
- Chronologie des vulnérabilités et suivi historique
- Ventilation des facteurs de risque expliquant le score
- Opérations en masse :
- Déclencheurs d'analyse manuelle (enrichissement Shodan + NVD)
- Import de données CSV/JSON avec validation de champ
- Réentraînement du modèle avec métriques de performance
- Envoi manuel d'alertes pour valider les configurations
- Panneau d'analyse (Avancé) :
- Tendances de distribution des risques
- Analyse d'impact CVE
- Métriques de vulnérabilité par organisation
📧 Alertes e-mail proactives
- Intégration SendGrid : Notifications automatiques par e-mail HTML pour les actifs à haut risque
- Déclenché immédiatement lors du changement d'étiquette de risque (Faible/Moyen → Élevé)
- Empêche les alertes en double grâce au suivi du statut "notifié"
- Contenu riche des alertes :
- Résumé exécutif avec score de risque et confiance
- Liste détaillée des vulnérabilités (top N par CVSS)
- Ventilation des facteurs de risque pour le contexte de l'équipe de sécurité
- Recommandations de correction exploitables
- Configuration flexible : Définir les destinataires des alertes, les modèles d'e-mail et les conditions de déclenchement
Exemple d'e-mail d'alerte
![Modèle d'e-mail d'alerte de sécurité automatisé]
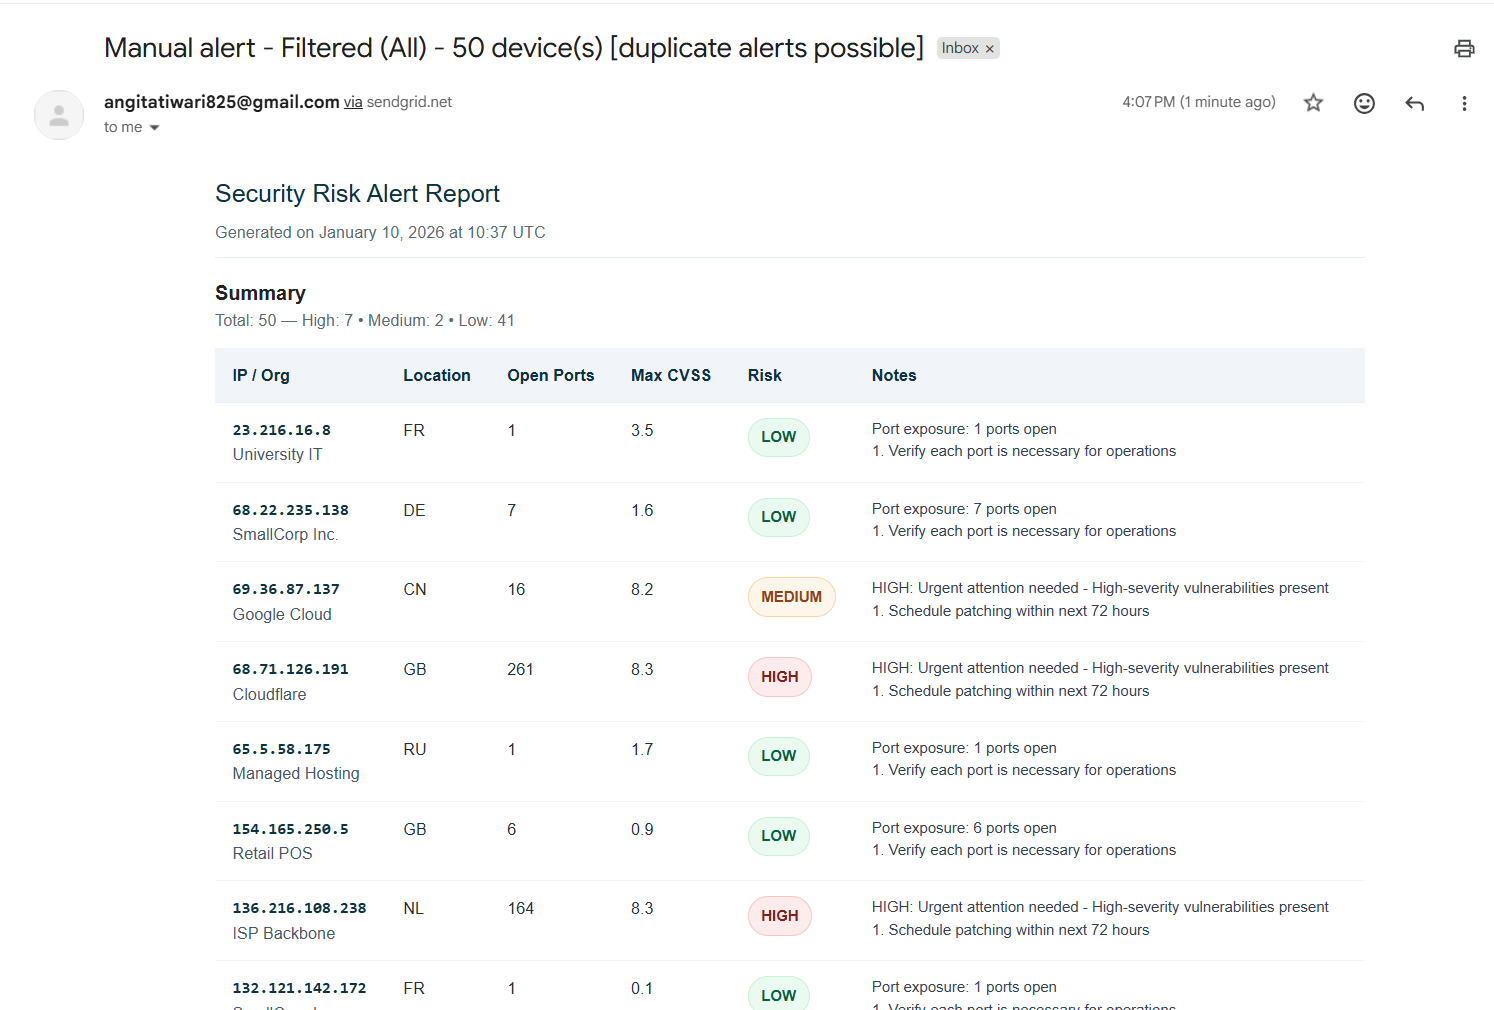
E-mail formaté en HTML avec résumé des risques, détails CVE et conseils de correction envoyé via SendGrid
 eclipsemanic/threatsentry-ai