

dexfinder
 junelegency/dexfinder
Outil multi-plateforme de recherche de méthodes APK/DEX avec traçage de chaînes d'appels, désobfuscation ProGuard et détection d'API cachées.
android-securitystatic-analysisvulnerability-analysis+6
92
junelegency/dexfinderOutil multi-plateforme de recherche de méthodes APK/DEX avec traçage de chaînes d'appels, désobfuscation ProGuard et détection d'API cachées.
 trailofbits/quantum-zk-proof-poc
Code de preuve de concept pour battre la preuve ZK de cryptanalyse quantique de Google
 ernos/browser-xpi-malware-scanner
Un scanner complet de malware pour extensions de navigateur (.xpi) qui vérifie de nombreuses astuces de malware courantes telles que : les tactiques…
 madhuakula/kubernetes-goat
Environnement de cluster Kubernetes intentionnellement vulnérable pour une formation pratique à la sécurité. Comprend plus de 22 scénarios couvrant…
 sassoftware/jackson
Ce dépôt fournit une correction de sécurité complète des vulnérabilités de déni de service et d'allocation de ressources sans limites ou limitation…
 100daysofyara/2026
Règles partagées par la communauté de 100 Days of YARA 2026
 rootup/personalstuff
Dépôt d'artefacts de recherche contenant des corpus de fuzzing (liblnk, tcpdump, vim), un rapport de vulnérabilité de confidentialité Telegram, et…
 emilebarnard242/pentest-metasploitable2
Laboratoire structuré de tests d'intrusion documentant une chaîne d'attaque complète, de la reconnaissance réseau à l'exploitation root de la…
 blackarrowsec/redteam-research
Collection de PoC et de techniques offensives utilisées par la BlackArrow Red Team
 keulenr01/remediate-adobeacrobat-cve-2026-34621
# Scripts de correction proactive Intune pour renforcer les versions corrigées d'Adobe Acrobat/Reader et désactiver JavaScript afin d'atténuer…
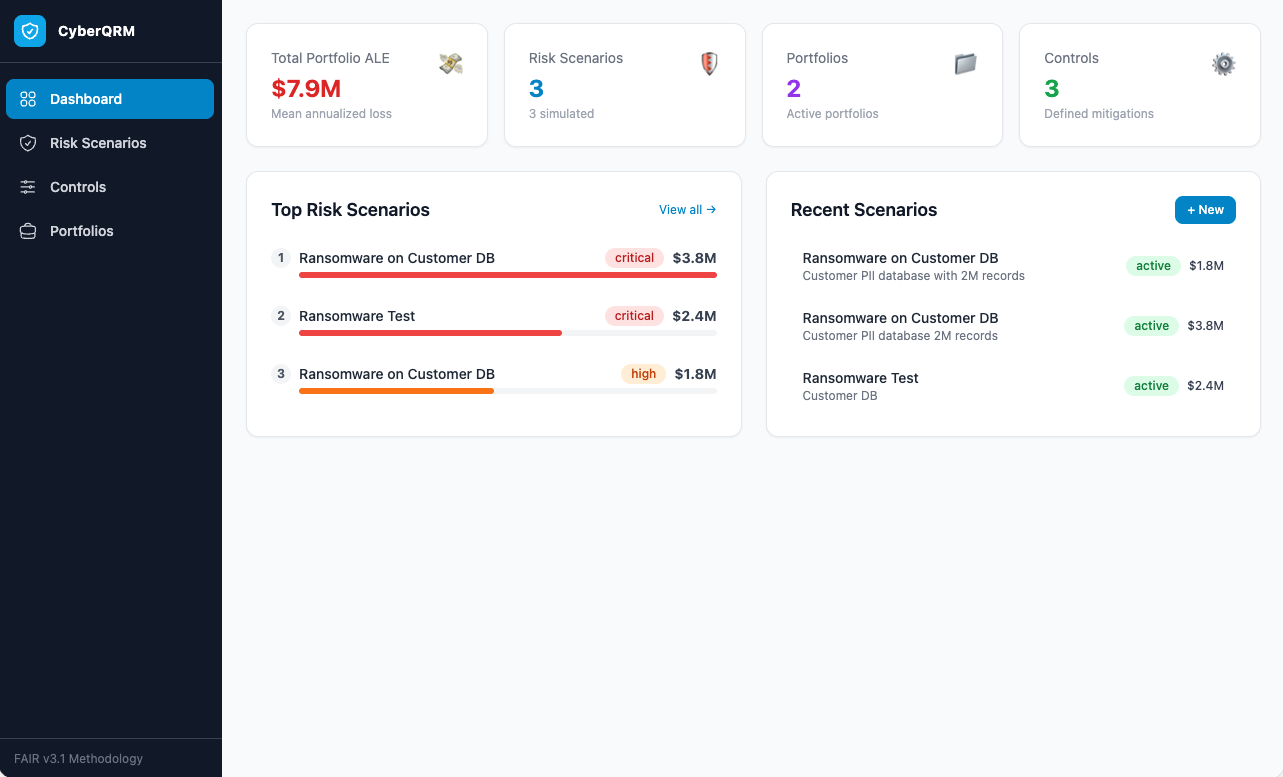 iiamit/cyberqrm
Une implémentation du FAIR CRQ Framework
 jdormannn/secureops-lab
Réalisation d'une évaluation de cybersécurité en direct sur un serveur Linux universitaire. Lors de l'analyse, une activité d'attaque active a été…
 leekanghyun/axios-security-guide
# Guide de réponse à la vulnérabilité d'injection CRLF dans Axios (CVE-2026-40175) et analyse de la migration basée sur fetch
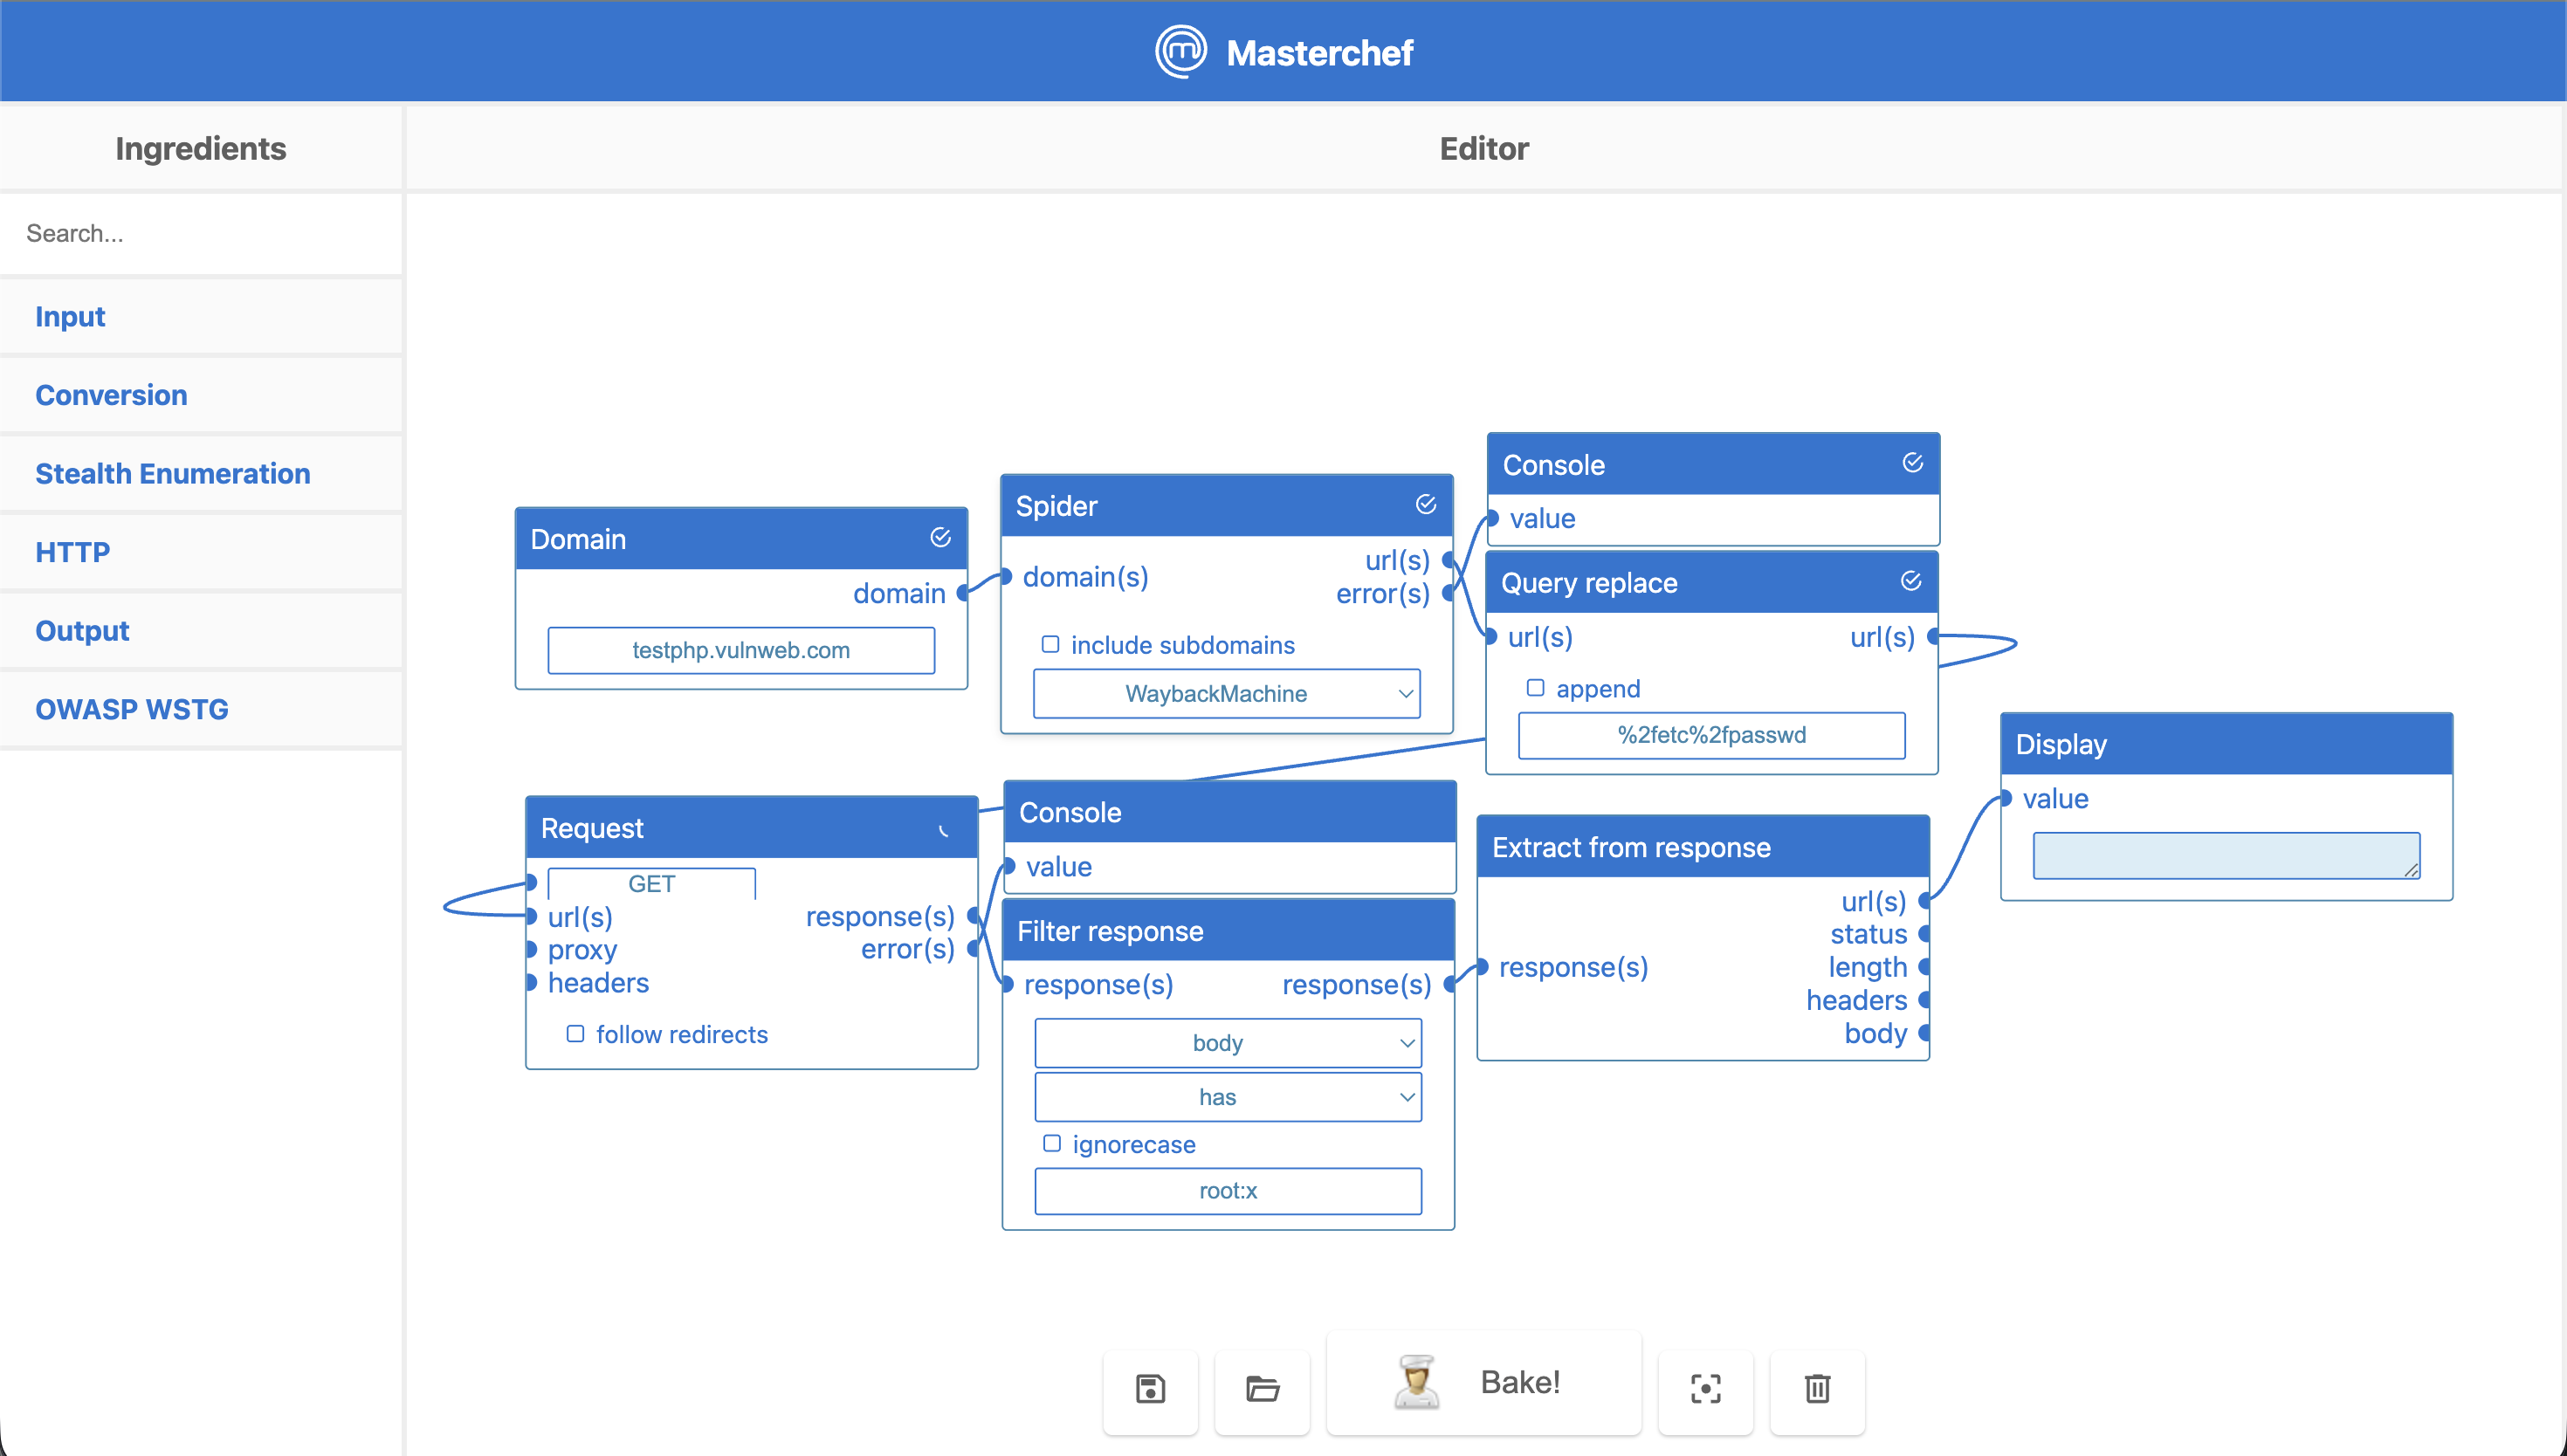 cosasdepuma/masterchef
🍳 L'outil de pentest le plus délicieux
 dafthack/mfasweep
Un outil pour vérifier si MFA est activé sur plusieurs services Microsoft.
 andreisss/ksldump
KslDump — Pourquoi apporter votre propre couteau quand Defender en a déjà laissé un dans la cuisine ?
 weareaisle/nano-analyzer
Un scanner minimaliste de vulnérabilités zero-day propulsé par LLM par AISLE.
 backline-playground/gogs
Fork de gogs/gogs pour les tests de référence d'accessibilité (CVE-2024-45337)