

VulnScan-Pro
 guppss/vulnscan-pro
⚡ Scanner de vulnérabilités professionnel — scan de ports, détection de CVE, score de risque & rapports PDF dans un tableau de bord PyQt6 sombre
reconnaissancevulnerability-scannersport-scanning+4
8
guppss/vulnscan-pro⚡ Scanner de vulnérabilités professionnel — scan de ports, détection de CVE, score de risque & rapports PDF dans un tableau de bord PyQt6 sombre
 0xbigshaq/apatchy
Framework de fuzzing pour les modules du serveur Apache HTTPD
 0xdigimon/penetrationtesting_notes-
Mes notes sur les tests d'intrusion
 jonathaninfinity01/soc-l1-osint-investigation-mikrotik-cve-2018-1156
Analyse SOC L1 : détection OSINT et validation des risques des MikroTik RouterOS exposés publiquement et vulnérables à l'exécution de code à distance…
 owasp/owasp-cstg
Guide de test de sécurité cloud neutre vis-à-vis des fournisseurs, avec des phases structurées pour l'énumération, l'élévation de privilèges, le…
 v1c0mmrt/redis-cve-2026-23479-scanner
CVE-2026-23479 outil de détection de la vulnérabilité Use-After-Free de Redis
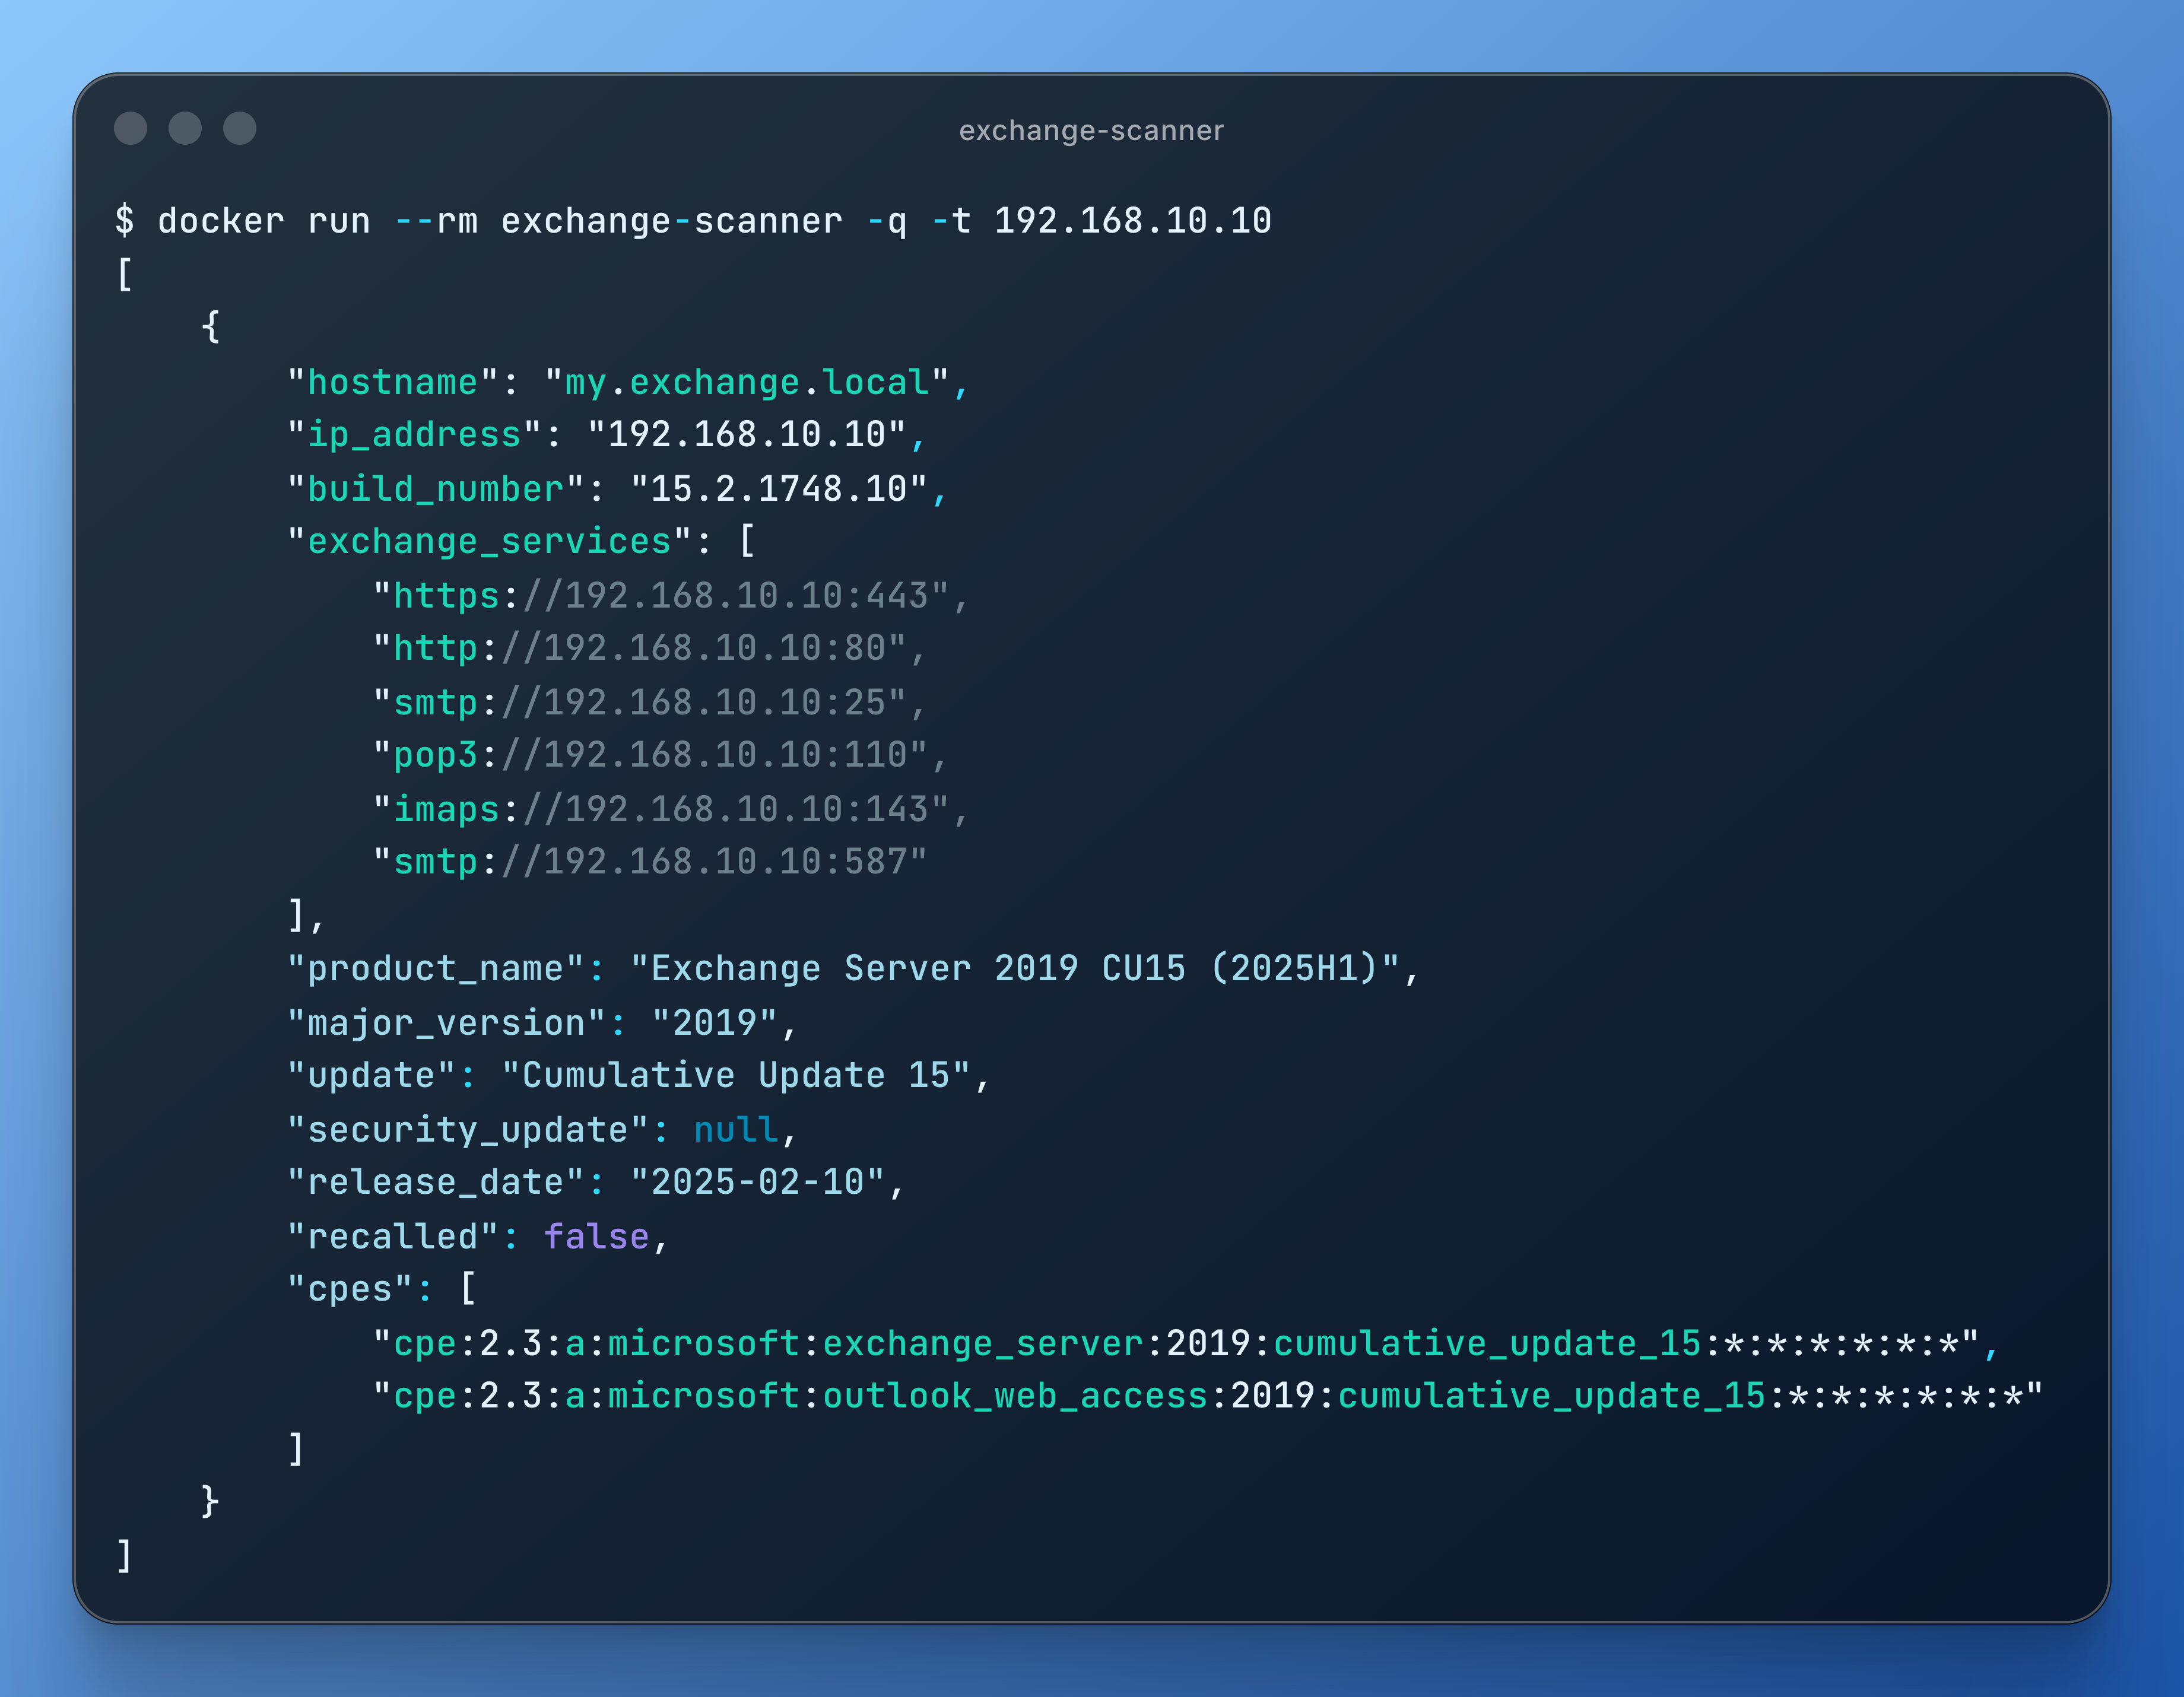 bishopfox/exchange-scanner
Identifier les serveurs Microsoft Exchange exposés publiquement et déterminer leurs versions logicielles
 s_r_e_e_r_a_j/netspecter
NetSpecter est un moteur de OSINT et de reconnaissance asynchrone, léger mais puissant, construit en Python.
 actuator/ekoparty
Ekoparty Miami | Anti-modèles d'interface : exploiter la navigation non sécurisée dans les verrous d'applications Android tiers
 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
Rapport de validation en laboratoire et artefacts de détection pour CVE-2026-43284 (DirtyFrag) Linux LPE. Fournit la télémétrie auditd, des règles de…
 ishankaru/cve-2026-23111-nftables-lab
Vérificateur d'exposition et laboratoire VM jetable sécurisé pour CVE-2026-23111 (escalade de privilèges locale use-after-free dans nf_tables Linux).…
 gonsarrabia/minimus-junior-backend-exercise
Exercice junior pour candidat au poste de backend : Empaquetage de l'interface CLI dasel (v3.3.1) avec Melange, correction de CVE-2026-33320, et…
 criann/check-cve-2026-23111
Script pour vérifier si les systèmes sont vulnérables à cve-2026-23111
 qruiqai/leakish
Détecteur de fuites de confidentialité dans le navigateur — huit modules de détection, évaluation des risques et historique par compte, le tout dans…
 synacktiv/nounours
Nounours est un outil conçu pour tester les APP_KEYs à grande échelle sur les applications Laravel.
 tayontech/scope
Ensemble d'agents IA pour le purple teaming en sécurité cloud, fonctionne dans Claude Code, Gemini CLI et Codex.
 monobrau/copyfailscan
Aide à la posture SSH pour CVE-2026-31431 (Copy Fail): inventaire du noyau et d'algif_aead
 sonuoffsec/dvap
Plateforme intentionnellement vulnérable alignée sur l'OWASP pour apprendre et tester la sécurité de l'IA, des LLM, du RAG, du MCP et de l'IA…