
CVE-2026-49048-JoomCCK-SQLi
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 Injection SQL non authentifiée (CVSS 9.8)
vulnerability-analysisexploitationweb-application-exploitation+3
1
kara-git/cve-2026-49048-joomcck-sqliCVE-2026-49048 — JoomCCK 6.4.0 Injection SQL non authentifiée (CVSS 9.8)
 dinosn/fastjson-jsontype-rce-lab
Laboratoires Docker + scanner défensif pour la RCE de fastjson par chargement de classe à distance. fastjson 1.2.66-1.2.83 : sonde de ressource…
 threatlance-org/security-advisories
Dépôt public d'avis de sécurité avec des analyses détaillées des CVE, incluant des descriptions de vulnérabilités, des évaluations de gravité et des…
 owasp/agent-security-regression-harness
Tests de régression de sécurité exécutables pour les applications agentiques et les systèmes intégrés à MCP.
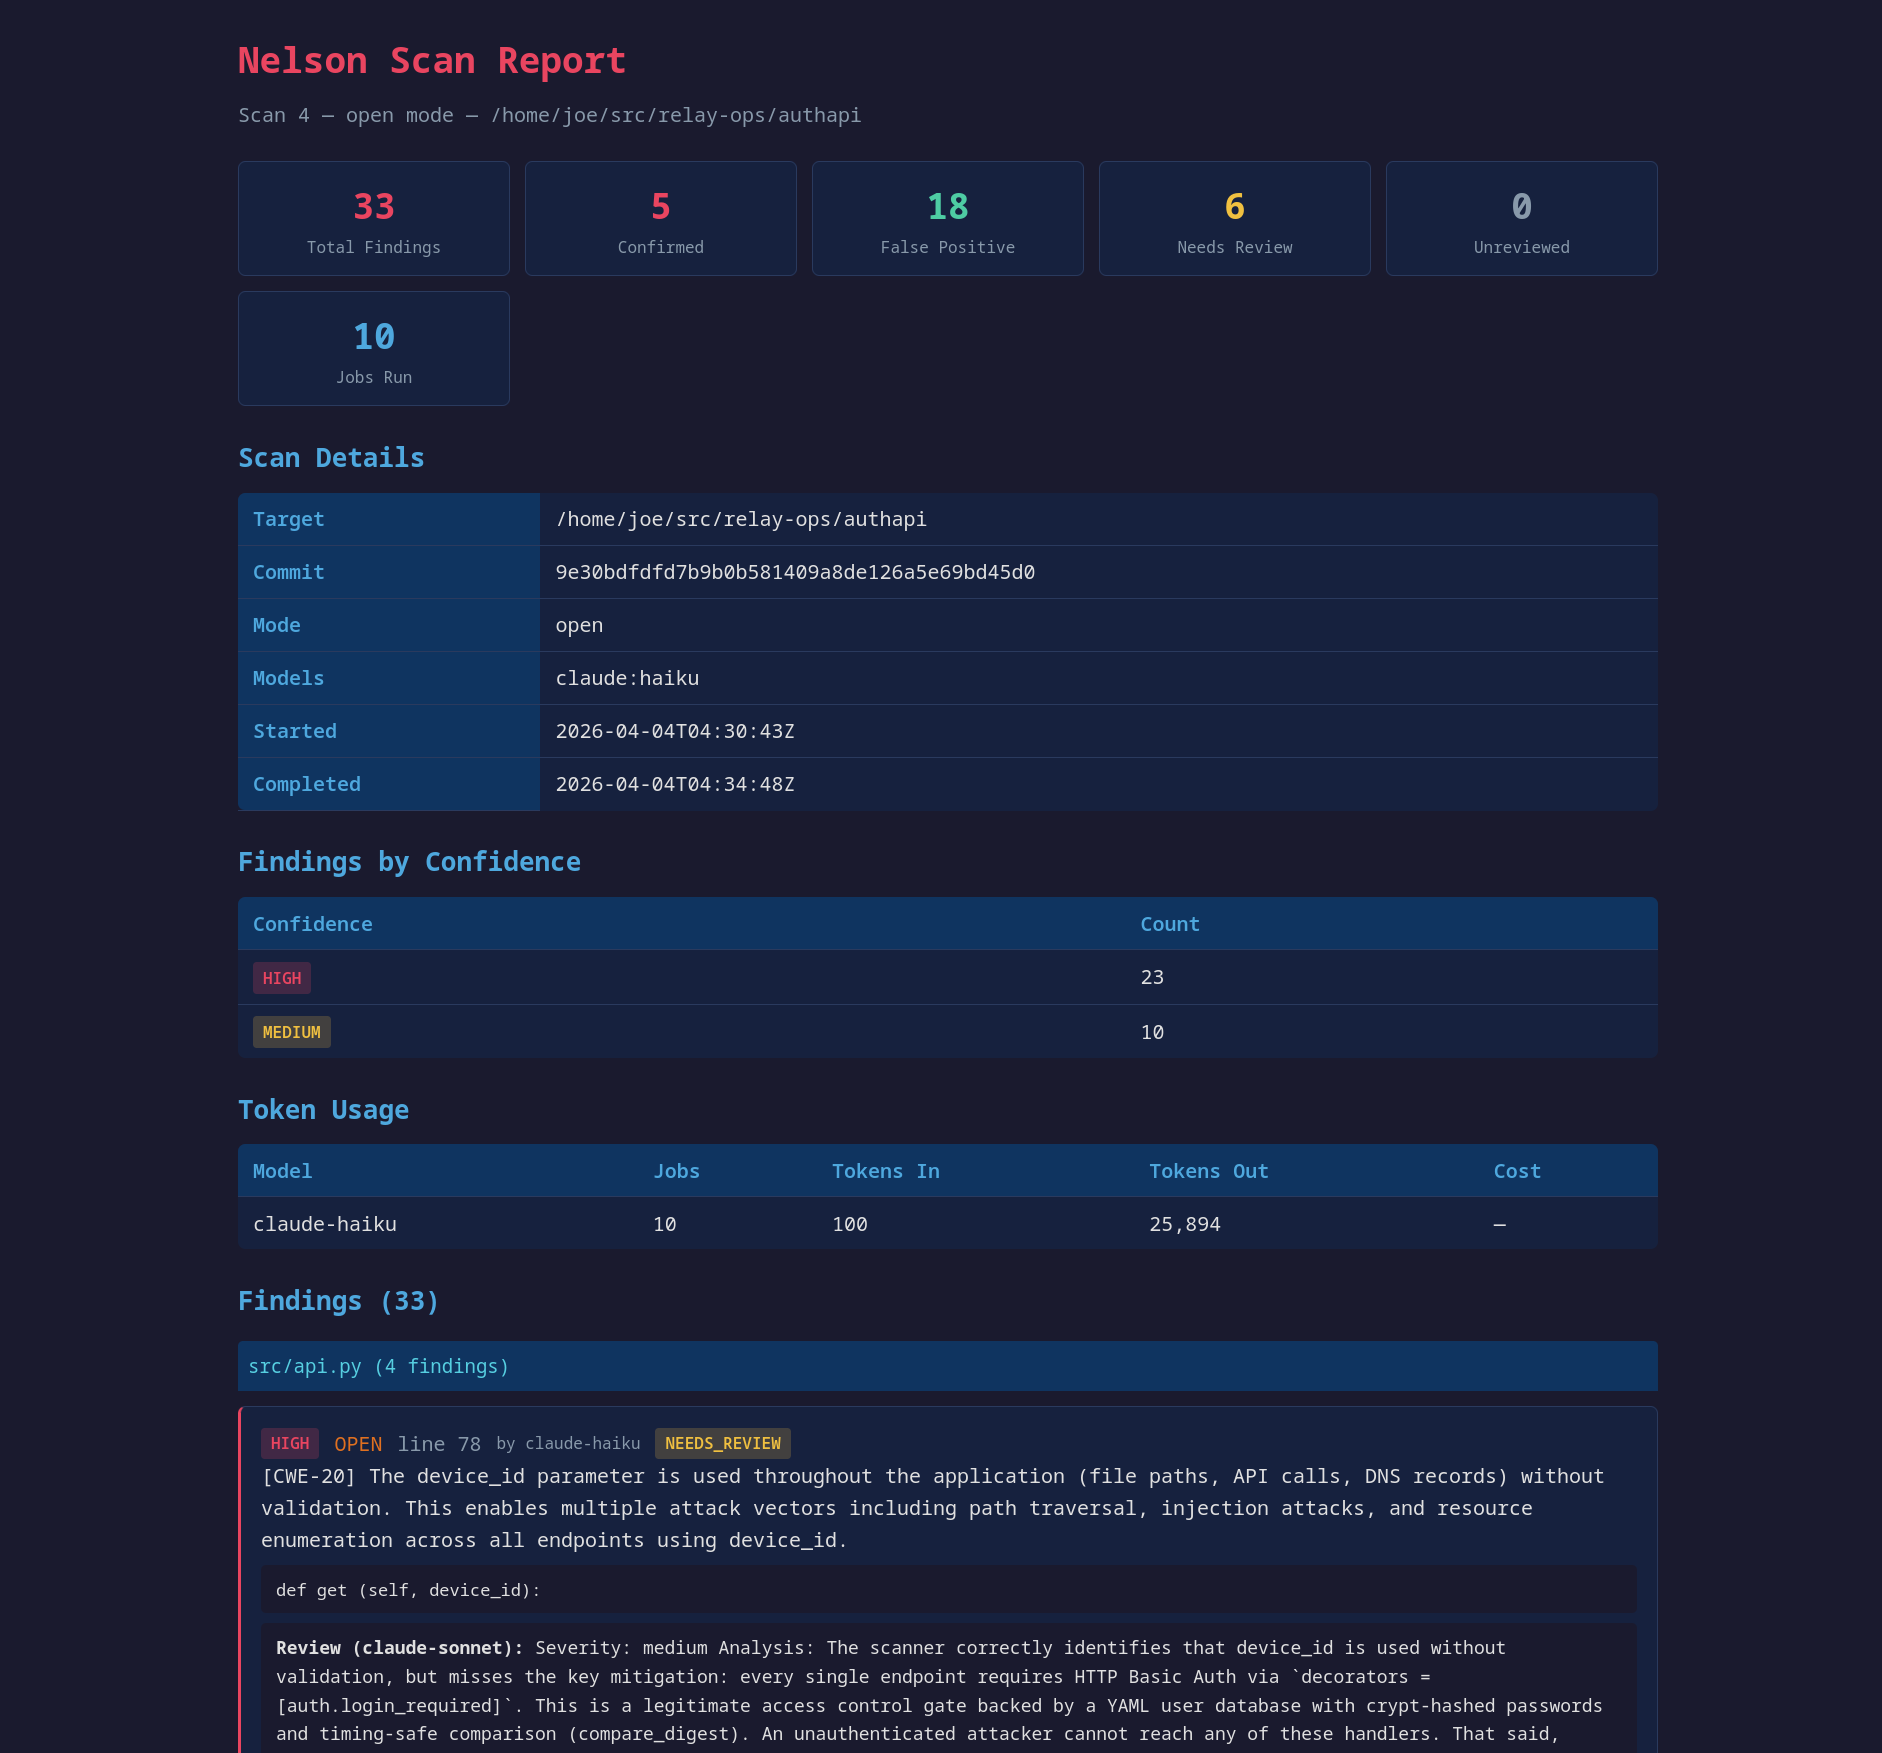 swelljoe/nelson
Trouver des vulnérabilités par force brute aveugle
 abstractclass/cloudprivs
Déterminer les privilèges à partir d'identifiants cloud via des tests par force brute.

 toxy4ny/delirium-ai-safety-benchmark
Un cadre de diagnostic pour mesurer la vulnérabilité des LLM à l'Érosion Contextuelle Affective (ACE) et aux vecteurs d'attaque liminaux associés.…
 niffyhunt/codeguard-copilot
Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
 razureink/fucker
Framework de test d'intrusion avec moteur de décision piloté par l'IA
 amrudesh1/morf
Mobile Reconnaissance Framework est un outil de sécurité mobile offensif puissant, léger et indépendant de la plateforme, conçu pour aider les…
 vivian.maes/bad-secure-rails-app
Application Ruby on Rails volontairement non sécurisée conçue pour étudier les vulnérabilités du Top 10 OWASP et pratiquer les techniques de test de…
 owasp/owasp-mcp-threat-modeling
Outil OWASP pour la modélisation systématique des menaces utilisant le protocole de contexte de modèle (Model Context Protocol) pour identifier et…
 owasp/audio-video-communications-top-10
Top 10 des risques de sécurité OWASP pour les communications audio et vidéo, documentant les vulnérabilités et menaces courantes dans les systèmes de…
 0xshe/fuck-cdn
Compétence de découverte automatisée des IP d'origine CDN pour Claude Code qui exécute plus de 40 méthodes OSINT priorisées, recoupe les candidats…
 seguridadentrerios/cve-2026-42533
Vulnérabilité dans NGINX
 adrees-basheer/wp2shell-vulnerability-scanner
Analyse les installations WordPress pour détecter les vulnérabilités wp2shell (CVE-2026-63030 + CVE-2026-60137). Identifie les risques d'exécution de…
 jtmh37/apache-tomcat-cve-2025-24813-lab
Projet ICT279 de détection et d'atténuation des vulnérabilités utilisant CVE-2025-24813 dans un environnement de banque en ligne
 0ca/boxpwnr
Un cadre modulaire pour évaluer les LLM et les stratégies agentiques sur des défis de sécurité à travers HackTheBox, TryHackMe, PortSwigger Labs,…