

ghostlock-oneplus
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) exploit noyau pour appareils Android avec bootloader verrouillé
android-securityprivilege-escalationexploit-frameworks+5
235
joinchang/ghostlock-oneplusGhostLock (CVE-2026-43499) exploit noyau pour appareils Android avec bootloader verrouillé
 rin449/bhpai
Plateforme d'analyse de malwares multi-format combinant un sandbox Windows furtif Ring-3, des analyseurs statiques PE/PDF, la récupération de clés de…
 m14r41/scan4secrets
Trouvez des identifiants et des secrets grâce à plus de 170 règles couvrant le code source, les URL Web et les CI/CD, vérifiez-les auprès des API des…
 shuangliangx/learning-to-detect
Détecte les attaques de jailbreak inconnues dans les grands modèles vision-langage grâce à l'analyse des états cachés et aux autoencodeurs, avec des…
 bytedance/appshark
Plateforme d'analyse statique de flux (taint analysis) pour applications Android qui détecte les vulnérabilités et les problèmes de conformité à…
 ustayready/thunderstorm
Un collecteur et moteur de dérivation. Il cartographie votre environnement, évalue les permissions effectives et la confiance, et écrit un graphe…
 microsoft/windowsprotocoltestsuites
⭐⭐ Rejoignez-nous au SNIA SDC pour le SMB3 IO Lab (28 septembre - 1er octobre 2026), consultez les prochains événements d'interopérabilité
 trustedsec/rage
Format NDJSON neutre vis-à-vis des fournisseurs pour les graphes d'attaque, avec taxonomie des nœuds/arêtes, mappages AWS/GCP/Azure, règles de…
 lokinpendawa/aethel_core
Moteur WAF logique de nouvelle génération construit en SWI-Prolog. Doté d’un cerveau d’apprentissage inductif fonctionnant à plus de 2M+ LIPS avec un…
 techgaun/github-dorks
Trouver des secrets divulgués via la recherche GitHub
 primait/nuvola
Outil d'analyse de sécurité AWS basé sur un graphe qui exporte les configurations cloud, détecte les mauvaises configurations et cartographie les…
 cybershujin/prompt-injection-in-the-wild
Suivi des techniques d'injection de prompt signalées publiquement, classées par méthode de livraison, encodage et comportement de propagation, avec…
 cloudflare/security-audit-skill
Une compétence d'agent de codage pour des audits de sécurité en plusieurs phases, avec des constats vérifiés indépendamment et lisibles par machine.
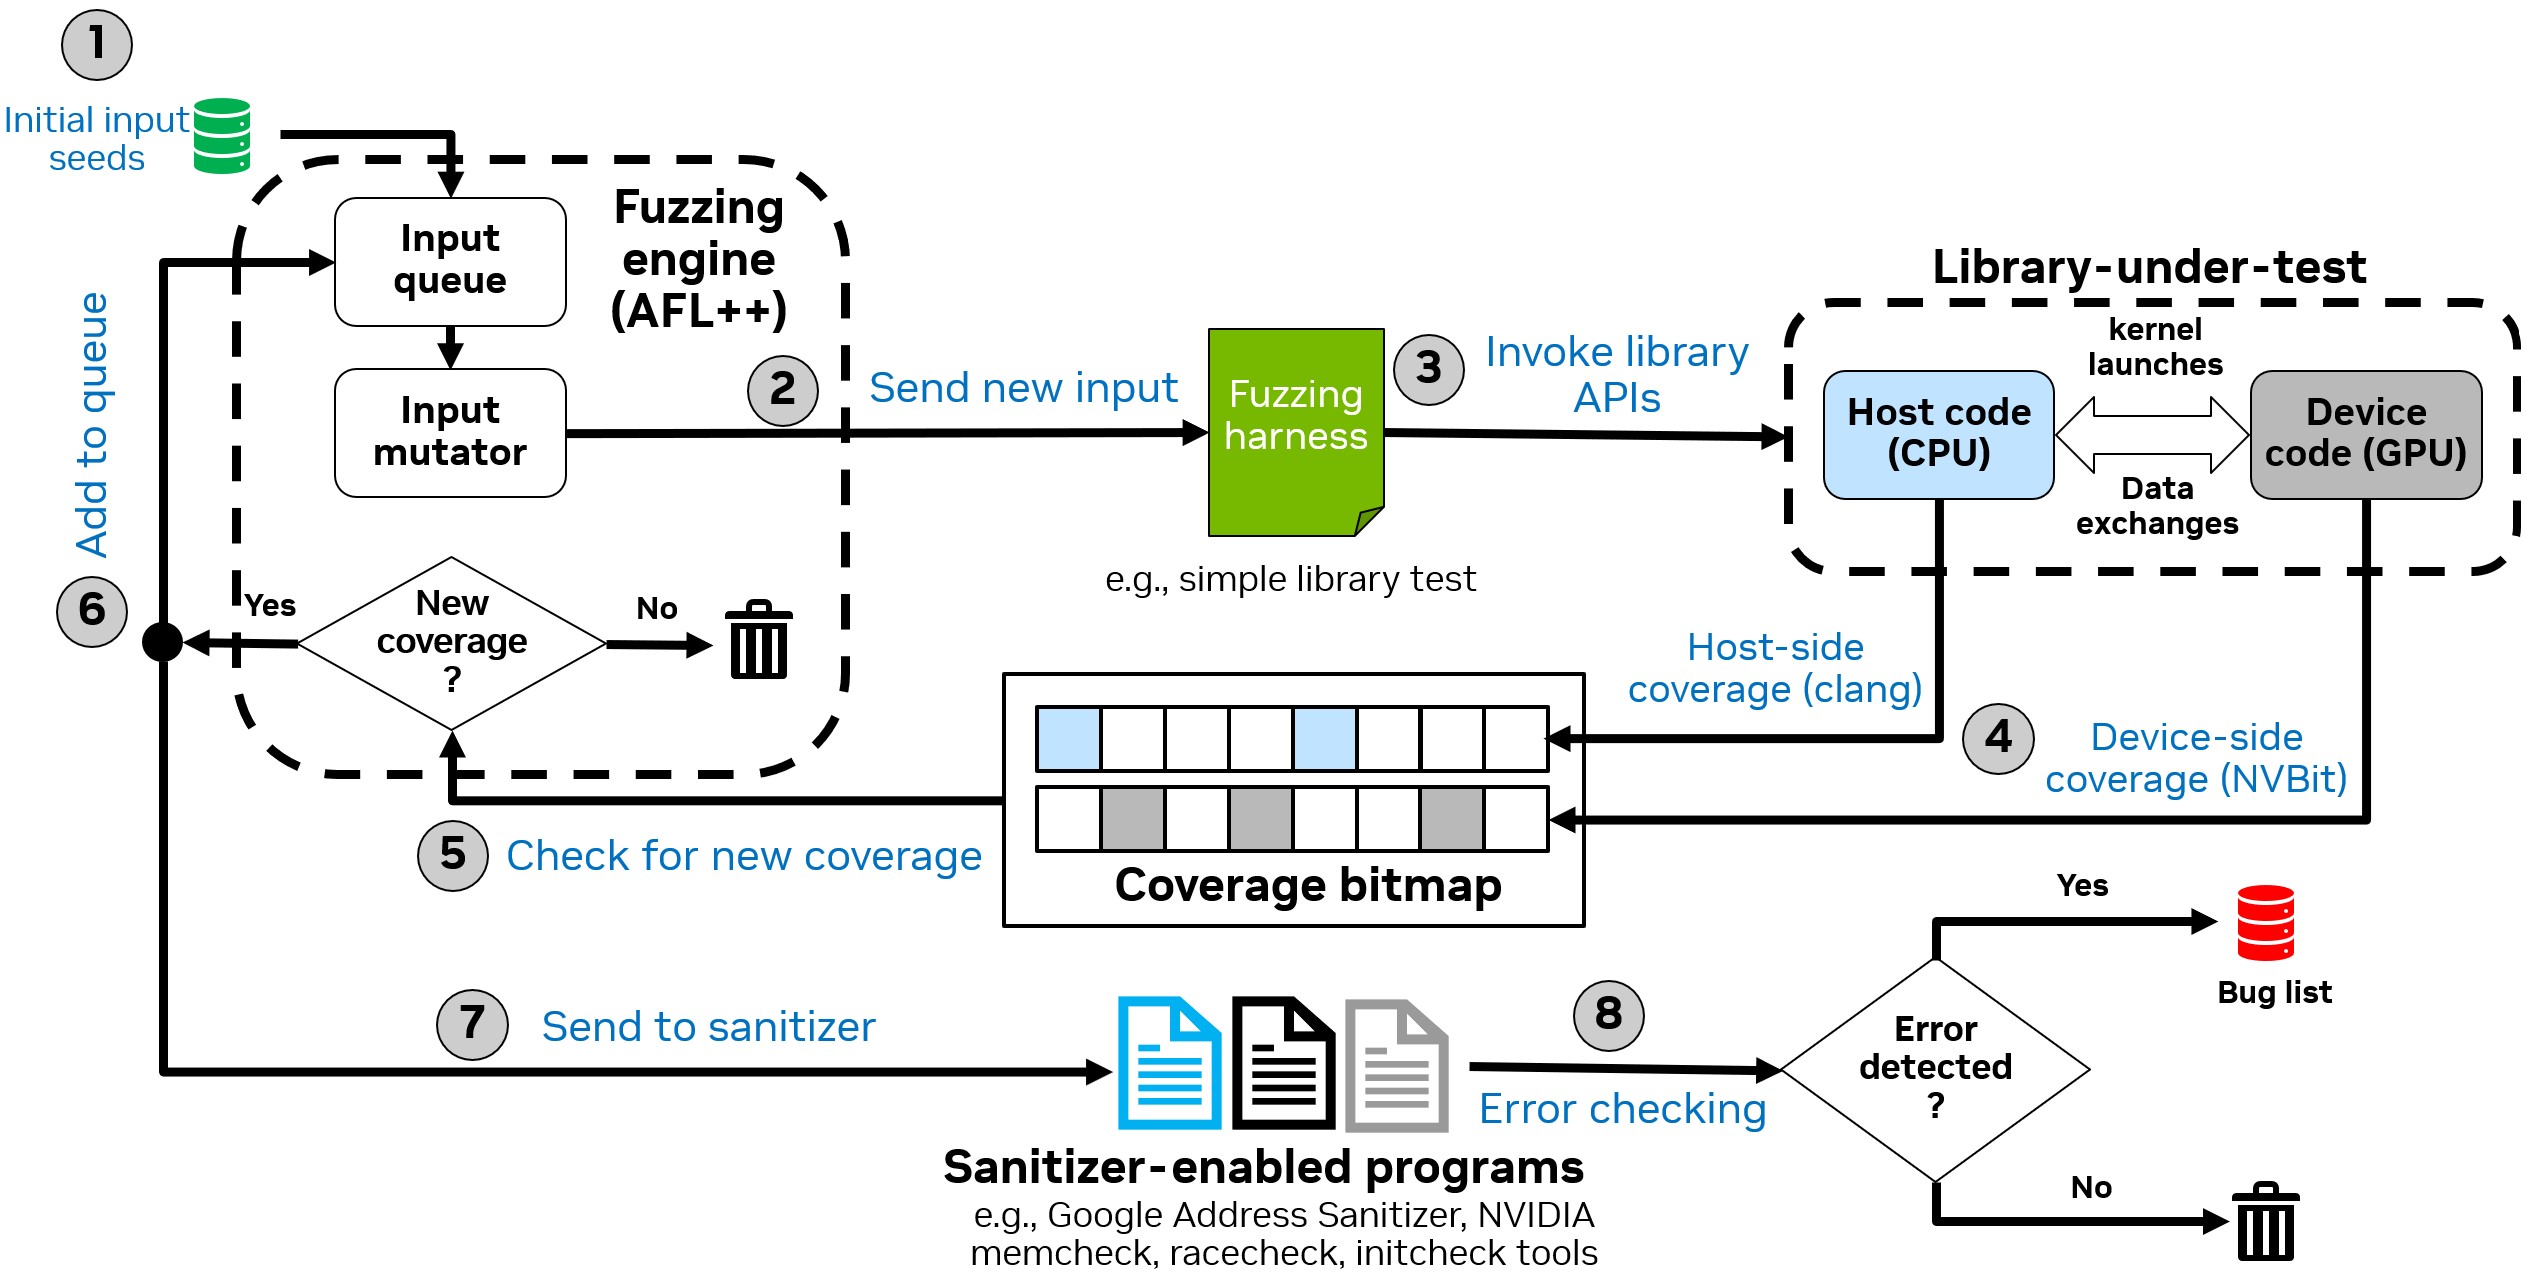 nvlabs/cufuzz
Un fuzzer orienté GPU guidé par la couverture pour applications CUDA en espace utilisateur
 shinthink/blitzstrike
Serveur MCP regroupant une méthodologie de test d'intrusion à trois niveaux : reconnaissance de la surface d'attaque, analyse statique source-to-sink…
 xiaoqimikko/spring-cvss-check
Scanne les artefacts et sources Java à la recherche de CVE Spring/Tomcat, compare les scores CVSS du fournisseur à ceux de la NVD, vérifie les…
 alex66366/odpure
Défense de purification en entrée en boîte noire qui neutralise les attaques par porte dérobée sur les détecteurs d'objets via corruption,…
 edwardzpeng/presentations
Diapositives et présentations de conférences issues de la recherche en sécurité, couvrant les techniques d'exploitation de Windows, de la…