

fpicker
 ttdennis/fpicker
Suite de fuzzing in-process basée sur Frida avec proxy AFL++, modes autonomes actif/passif, et communication par mémoire partagée pour une découverte…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+2
296
ttdennis/fpickerSuite de fuzzing in-process basée sur Frida avec proxy AFL++, modes autonomes actif/passif, et communication par mémoire partagée pour une découverte…
 semgrep/semgrep
Analyse statique légère pour de nombreux langages. Trouvez des variantes de bogues avec des motifs qui ressemblent à du code source.
 misp/misp-galaxy
Clusters et éléments à attacher aux événements ou attributs MISP (comme les acteurs de la menace)
 anchore/syft
Outil CLI et bibliothèque pour générer une nomenclature logicielle à partir d'images de conteneurs et de systèmes de fichiers.
 angr/pyvex
Liaisons Python pour le VEX IR de Valgrind.
 wslyvh/paperweight
Paperweight analyse votre boîte de réception pour cartographier votre empreinte numérique, puis vous aide à reprendre le contrôle et à supprimer vos…
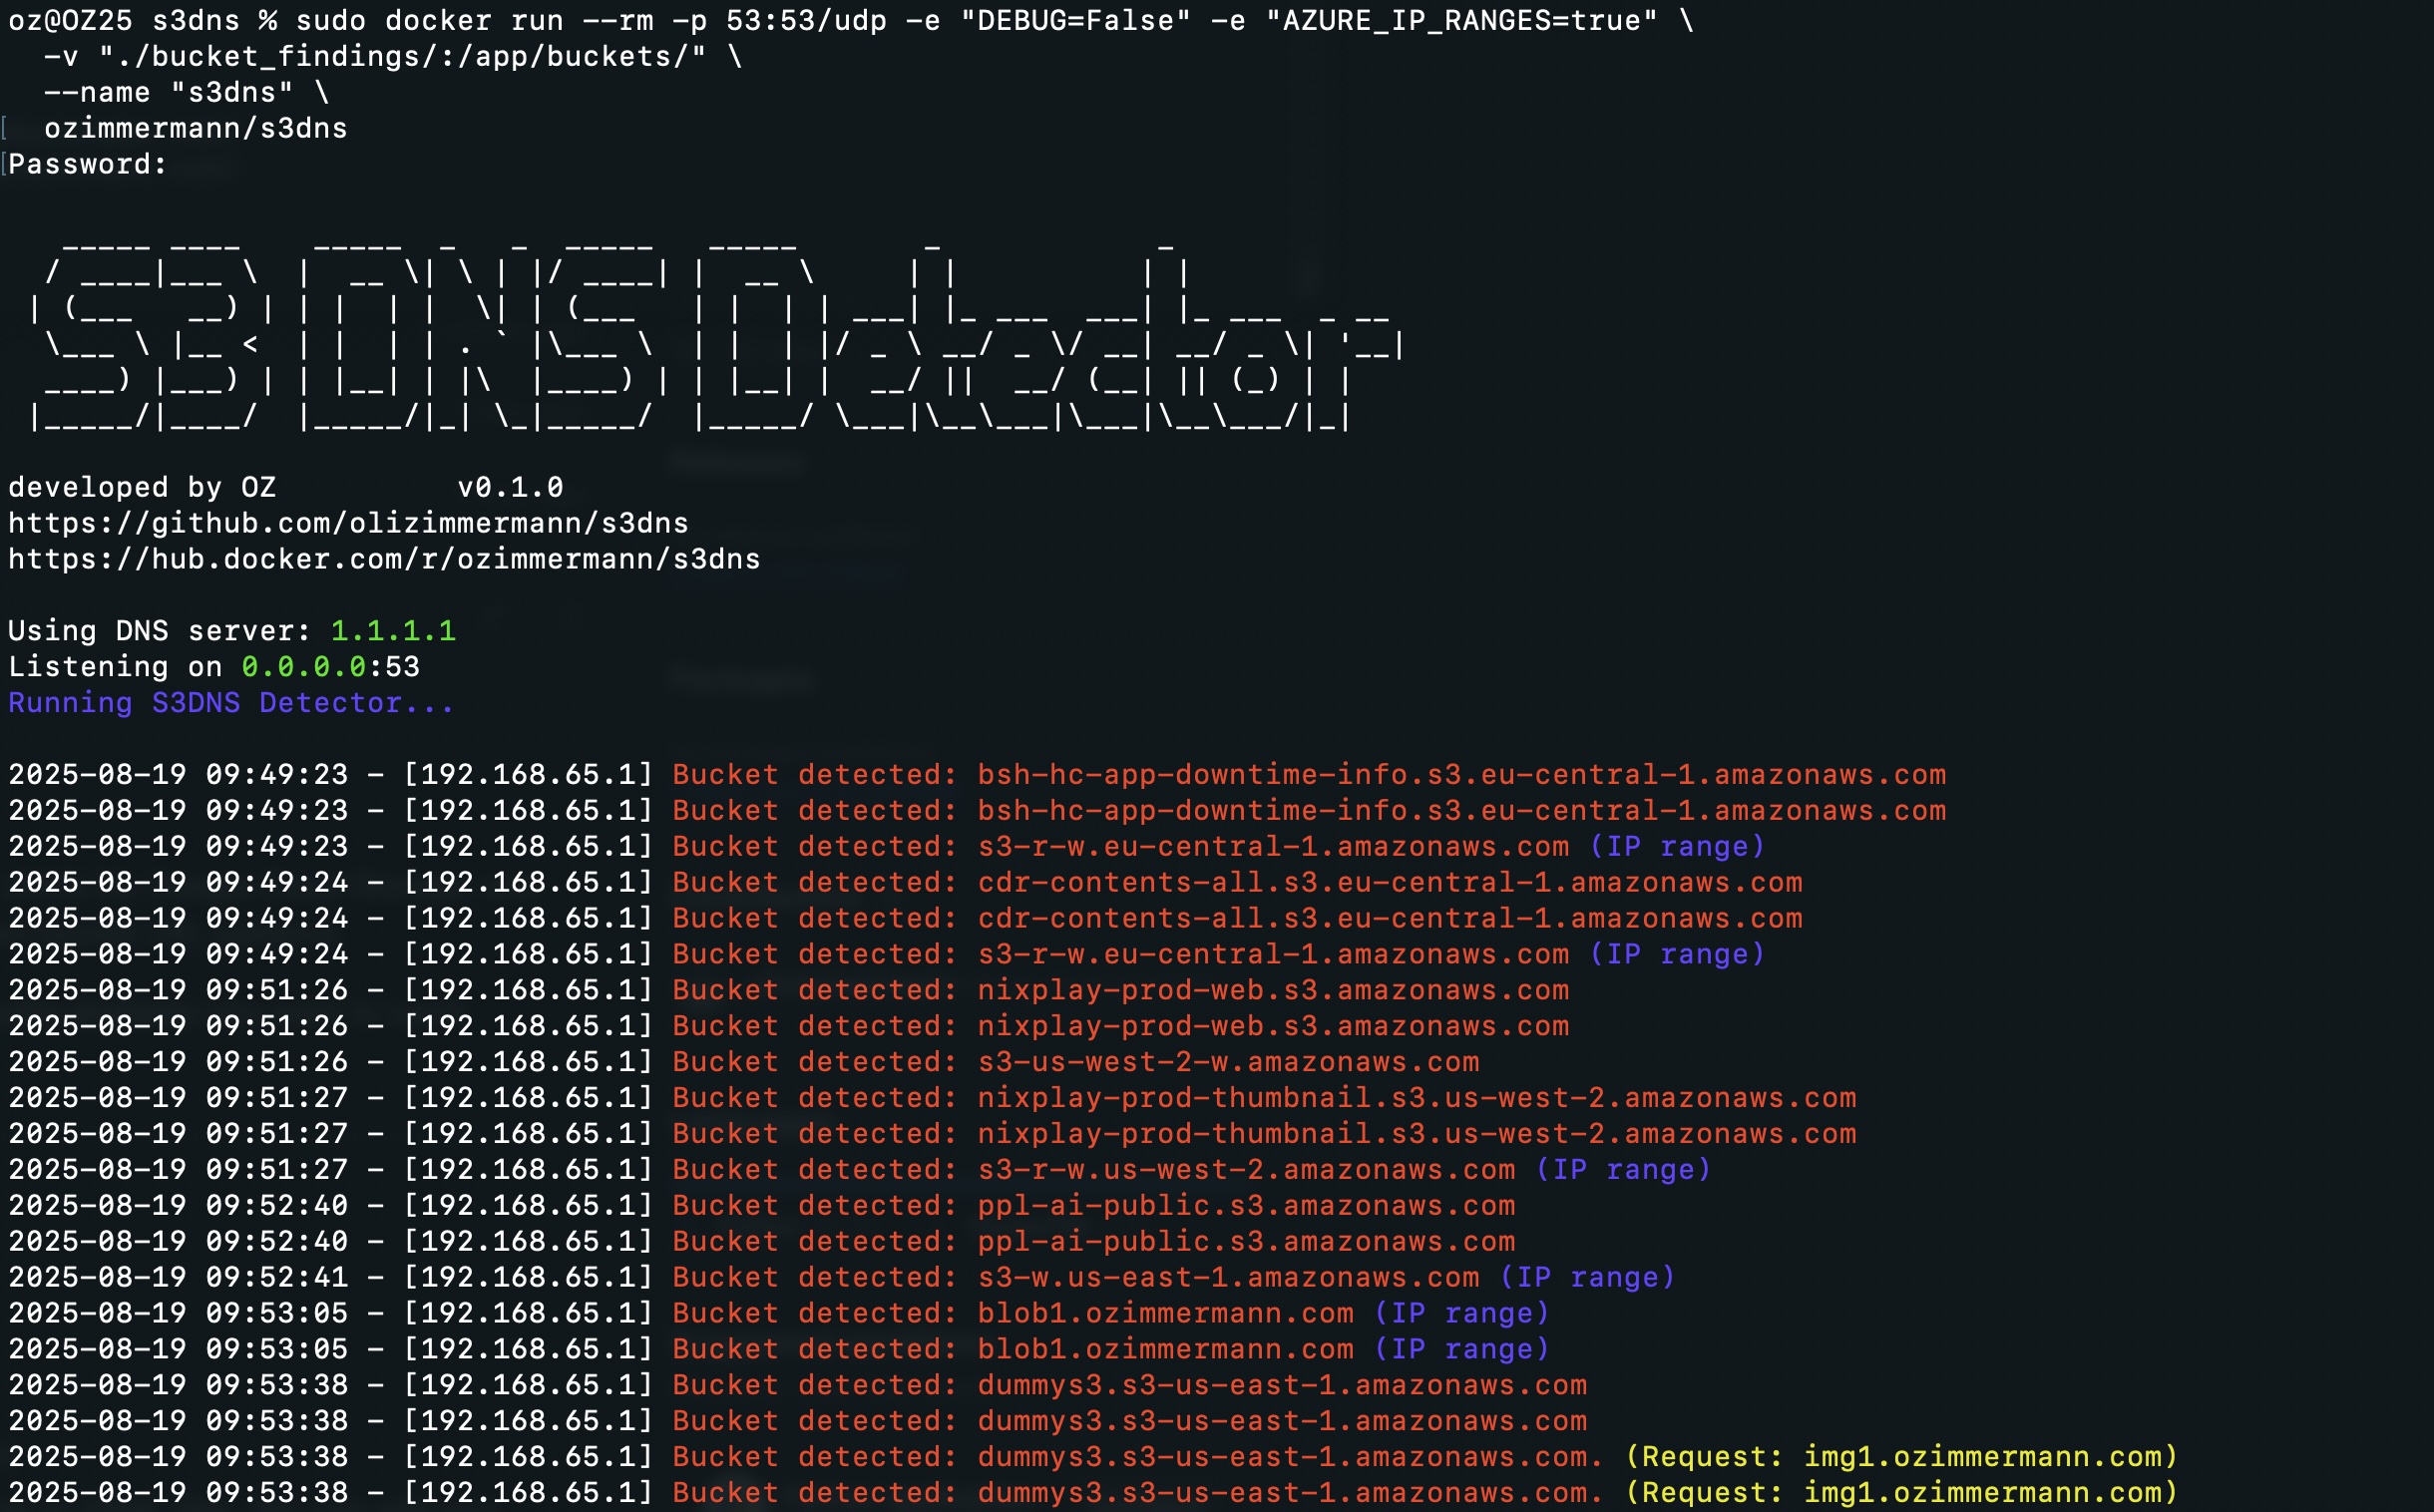 olizimmermann/s3dns
Serveur DNS passif qui détecte les buckets de stockage cloud exposés (AWS S3, GCP, Azure) en résolvant les requêtes DNS, en traçant les chaînes…
 owasp/sbom-vex-taint-analysis
Automated SBOM-to-VEX pipeline using a secure multi-agent AI system to analyze CVEs, reason about exploitability, and generate signed CycloneDX VEX…
 go-appsec/toolbox
Tests collaboratifs de sécurité applicative entre humains et agents via CLI et MCP
 0xor0ne/awesome-list
Liste awesome orientée cybersécurité
 rahulreddykarne/ark-wp-scanner
Analyse les plugins WordPress à la recherche de vulnérabilités de type missing-guard à l'aide de signatures ripgrep, de règles Semgrep, d'une…
 bgalek/safe-svg
Bibliothèque simple et légère qui aide à valider les fichiers SVG de manière sécurisée.
 cogiceo/gpohound
Outil offensif de vidage et d'analyse de GPO qui exploite et enrichit les données de BloodHound
 0xdea/semgrep-rules
Une collection de mes règles Semgrep pour faciliter la recherche de vulnérabilités.
 0xdea/ghidra-scripts
Scripts Ghidra sélectionnés pour automatiser la rétro-ingénierie et l'analyse des vulnérabilités : localiser les fonctions non sécurisées, extraire…
 theauditortool/benchproctor
Corpus de référence SAST ouvert : 2 938 418 cas équilibrés, 11 langages, 21 cibles de frameworks, 242 catégories émises et 231 identifiants CWE…
 opencve/opencve
Agréger, filtrer et suivre les CVEs depuis plusieurs sources avec collaboration d'équipe, tableaux de bord personnalisés, alertes et analyse par IA…
 konstruktoid/prescryb
Serveur MCP pour l'orchestration de la remédiation des CVE et des configurations : inventaire SSH, recherches OSV/NVD, suggestions de playbooks…