
AFLTriage
 qualcomm/afltriage
Outil portable de tri de crashs basé sur un débogueur pour les sorties de fuzzing. Prend en charge le triage parallèle, la déduplication de crashs,…
vulnerability-analysisdebuggersfuzzing
qualcomm/afltriageOutil portable de tri de crashs basé sur un débogueur pour les sorties de fuzzing. Prend en charge le triage parallèle, la déduplication de crashs,…
 fuzztruction/fuzztruction
Fuzzer basé sur l'injection de fautes qui mute des programmes générateurs pour produire des entrées quasi valides pour les cibles, permettant de…
 trailofbits/gosentry
Chaîne d'outils Go orientée sécurité, axée sur des capacités de fuzzing de pointe.
 owasp/ninja-pingu
Scanner réseau haute performance pour le balayage à grande échelle d'adresses IP et de ports avec identification des services, détection des…
 adversarial-detection-engineering/adversarial-detection-engineering-framework
Un framework et une taxonomie pour identifier, classer et raisonner sur les bogues de logique de détection dans les règles SIEM, EDR et XDR, avec des…
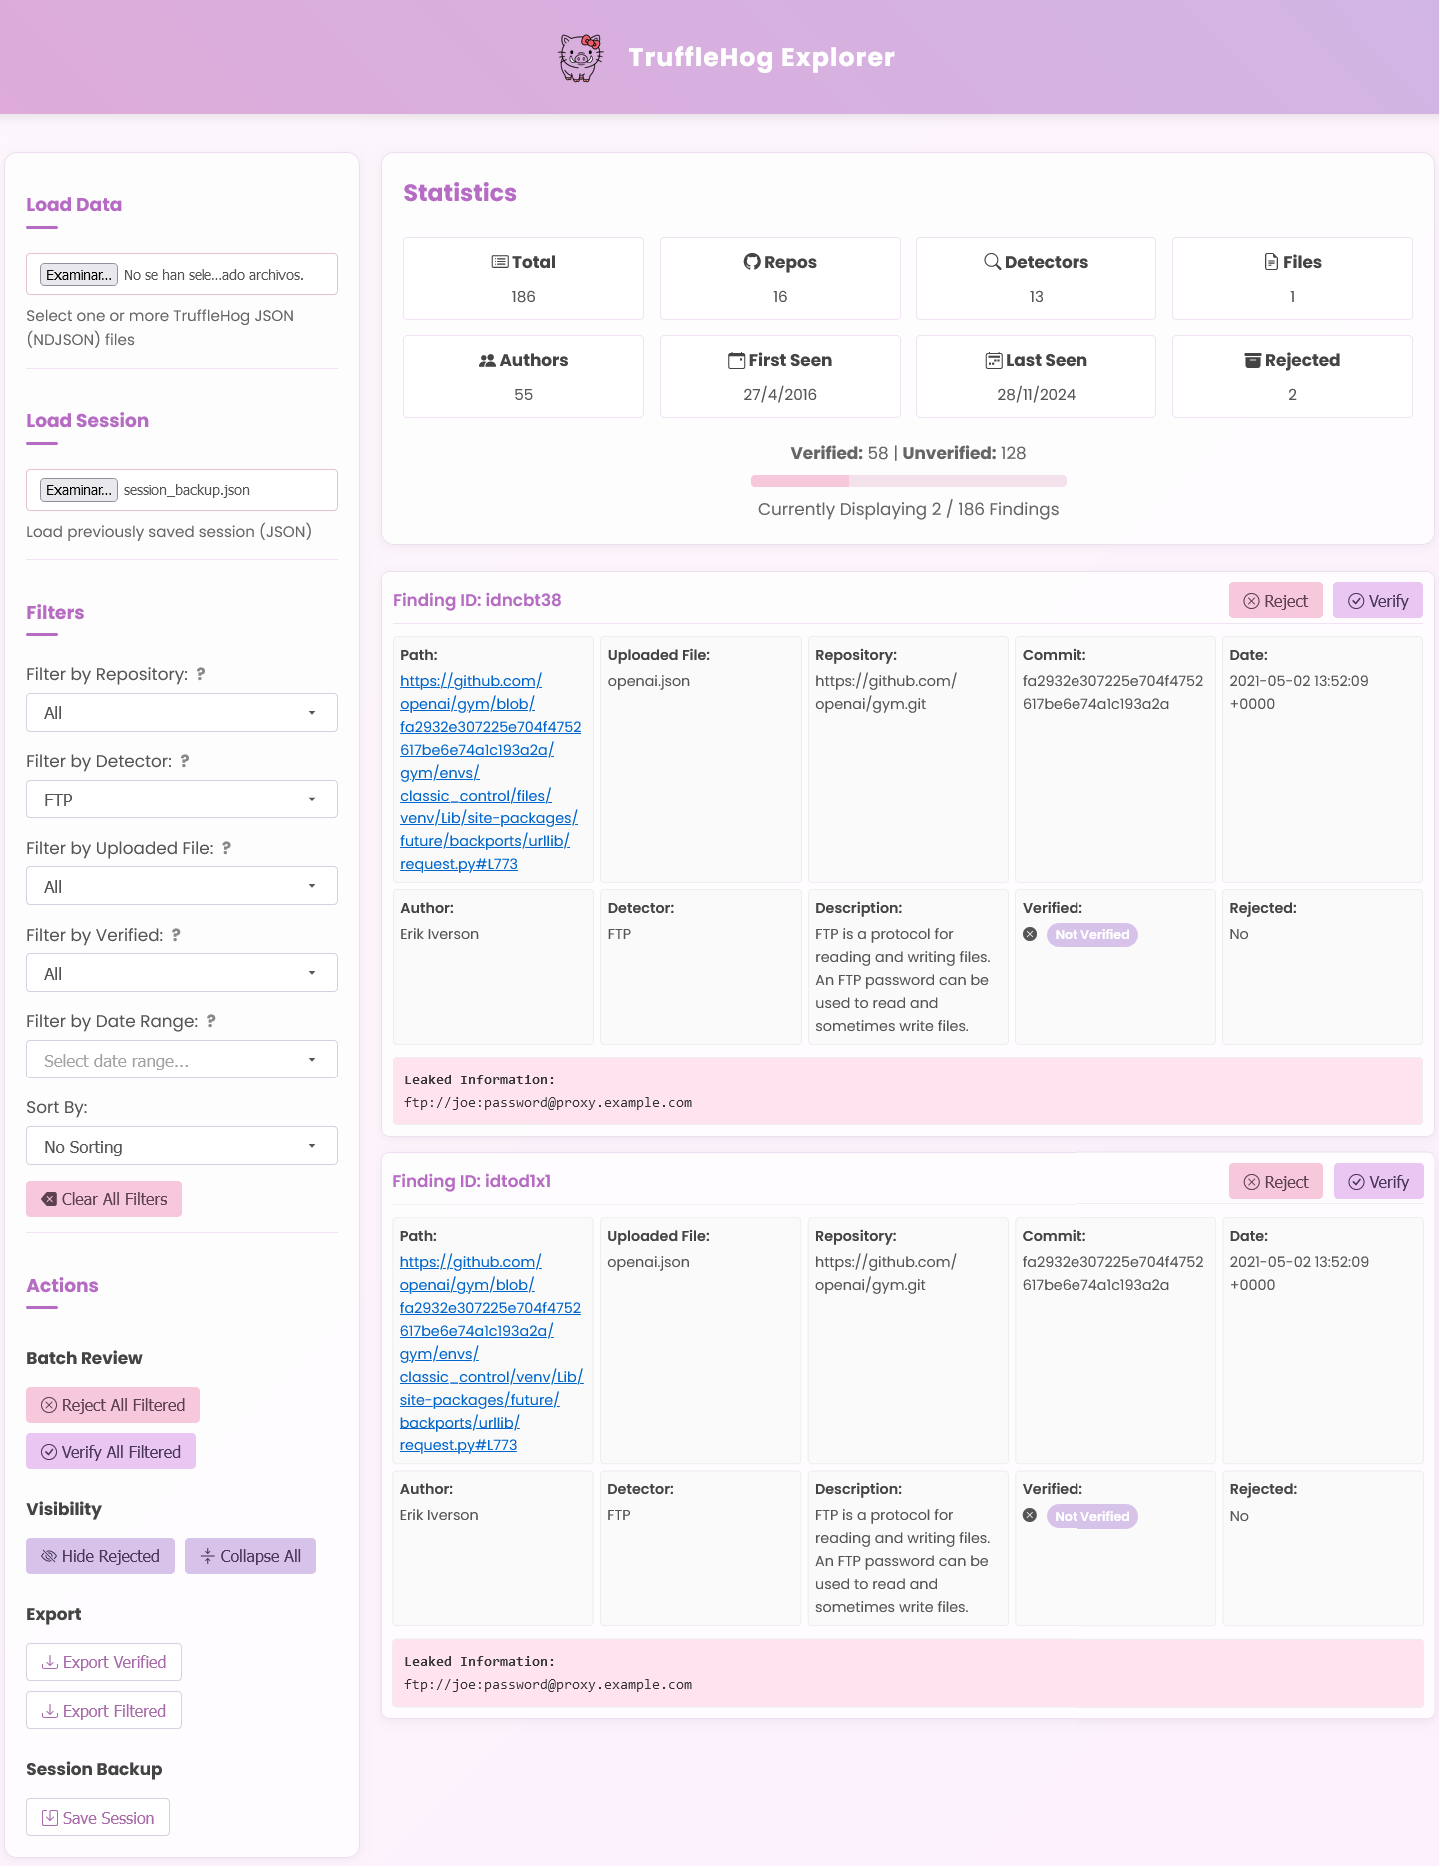 gonzosint/trufflehog-explorer
Tableau de bord web pour visualiser, filtrer et analyser les secrets découverts par TruffleHog, avec vérification par lots, exportation et gestion…
 deadbits/yara-rules
Collection de signatures YARA issues de recherches individuelles
 owasp/threat-modeling-playbook
Playbook structuré pour intégrer la modélisation des menaces dans la sécurité des produits, couvrant l'adhésion des parties prenantes, l'intégration…
 eshlomo1/cloudsec
Maîtrisez l'art de l'exploitation cloud. Une ressource spécialisée pour les chercheurs en sécurité offensive et les red teamers, axée sur l'armement…
 kryptsec/oasis
CLI open-source de benchmarking de sécurité IA. Mesurez les performances des modèles d'IA dans les tâches de sécurité offensive avec une analyse…
 ebux/cable-modems
Évaluation de sécurité en boîte noire de cinq passerelles modem câble/routeur de FAI, analysant les images de firmware et documentant plus de 35…
 mrtdlgc/goodoldsearch-oss
Générateur de requêtes statiques local pour une recherche précise sur les moteurs web, Shodan, crt.sh et Wayback Machine. Prend en charge les Google…
 tomerpeled92/cve
Référentiel organisé de CVE avec des PoC, des articles et des descriptions détaillées pour la recherche et l'exploitation de vulnérabilités.
 greg-randall/wpx
Scanner de sécurité WordPress asynchrone avec contournement de WAF via un navigateur sans tête. Énumère les plugins, thèmes, utilisateurs et…
 sh0ckfr/log4j-cve-2021-44228-public-iocs
IoCs publics concernant log4j CVE-2021-44228
 guppss/vulnscan-pro
⚡ Scanner de vulnérabilités professionnel — scan de ports, détection de CVE, score de risque & rapports PDF dans un tableau de bord PyQt6 sombre
 samanzamani/copy-fail-checker
Vérificateur Bash en lecture seule pour la vulnérabilité Copy Fail du noyau Linux (CVE-2026-31431)
 dbzoo/log4j_scanner
Analyseur de système de fichiers pour Log4Shell (CVE-2021-44228) et les CVE associées. Détecte les fichiers JAR vulnérables via la correspondance de…