

VAmPI
 erev0s/vampi
API REST vulnérable avec les 10 principales vulnérabilités OWASP pour les tests de sécurité
web-vulnerability-scannersvulnerability-analysisapi-security-testing+2
erev0s/vampiAPI REST vulnérable avec les 10 principales vulnérabilités OWASP pour les tests de sécurité
 mukul975/cve-mcp-server
Serveur MCP de qualité production offrant à Claude 27 outils de renseignement en sécurité via 21 API — CVE lookup, EPSS scoring, CISA KEV, MITRE…
 hackerschoice/thc-archive
Toutes les versions du groupe de recherche en sécurité (alias les hackers) The Hacker's Choice
 seccubus/seccubus
Scan de vulnérabilités, reporting et analyse automatisés et faciles
 mcgill-dmas/kam1n0-community
Plateforme d'analyse d'assemblage évolutive pour l'indexation, la recherche de clones et la classification d'exécutables à l'aide de techniques…
 bishopfox/gadgetprobe
Sonder les points de terminaison consommant des objets sérialisés Java afin d'identifier les classes, les bibliothèques et les versions de…
 harsh-bothra/securityexplained
#SecurityExplained est une nouvelle série faisant suite au précédent défi d'apprentissage #Learn365. L'objectif de la série #SecurityExplained est de…
 sourcecode-ai/aura
Audit de code source Python et analyse statique à grande échelle
 google/silifuzz
Fuzz les implémentations de CPU en générant des entrées de test à partir de proxies logiciels, puis les exécute sur du matériel réel pour détecter…
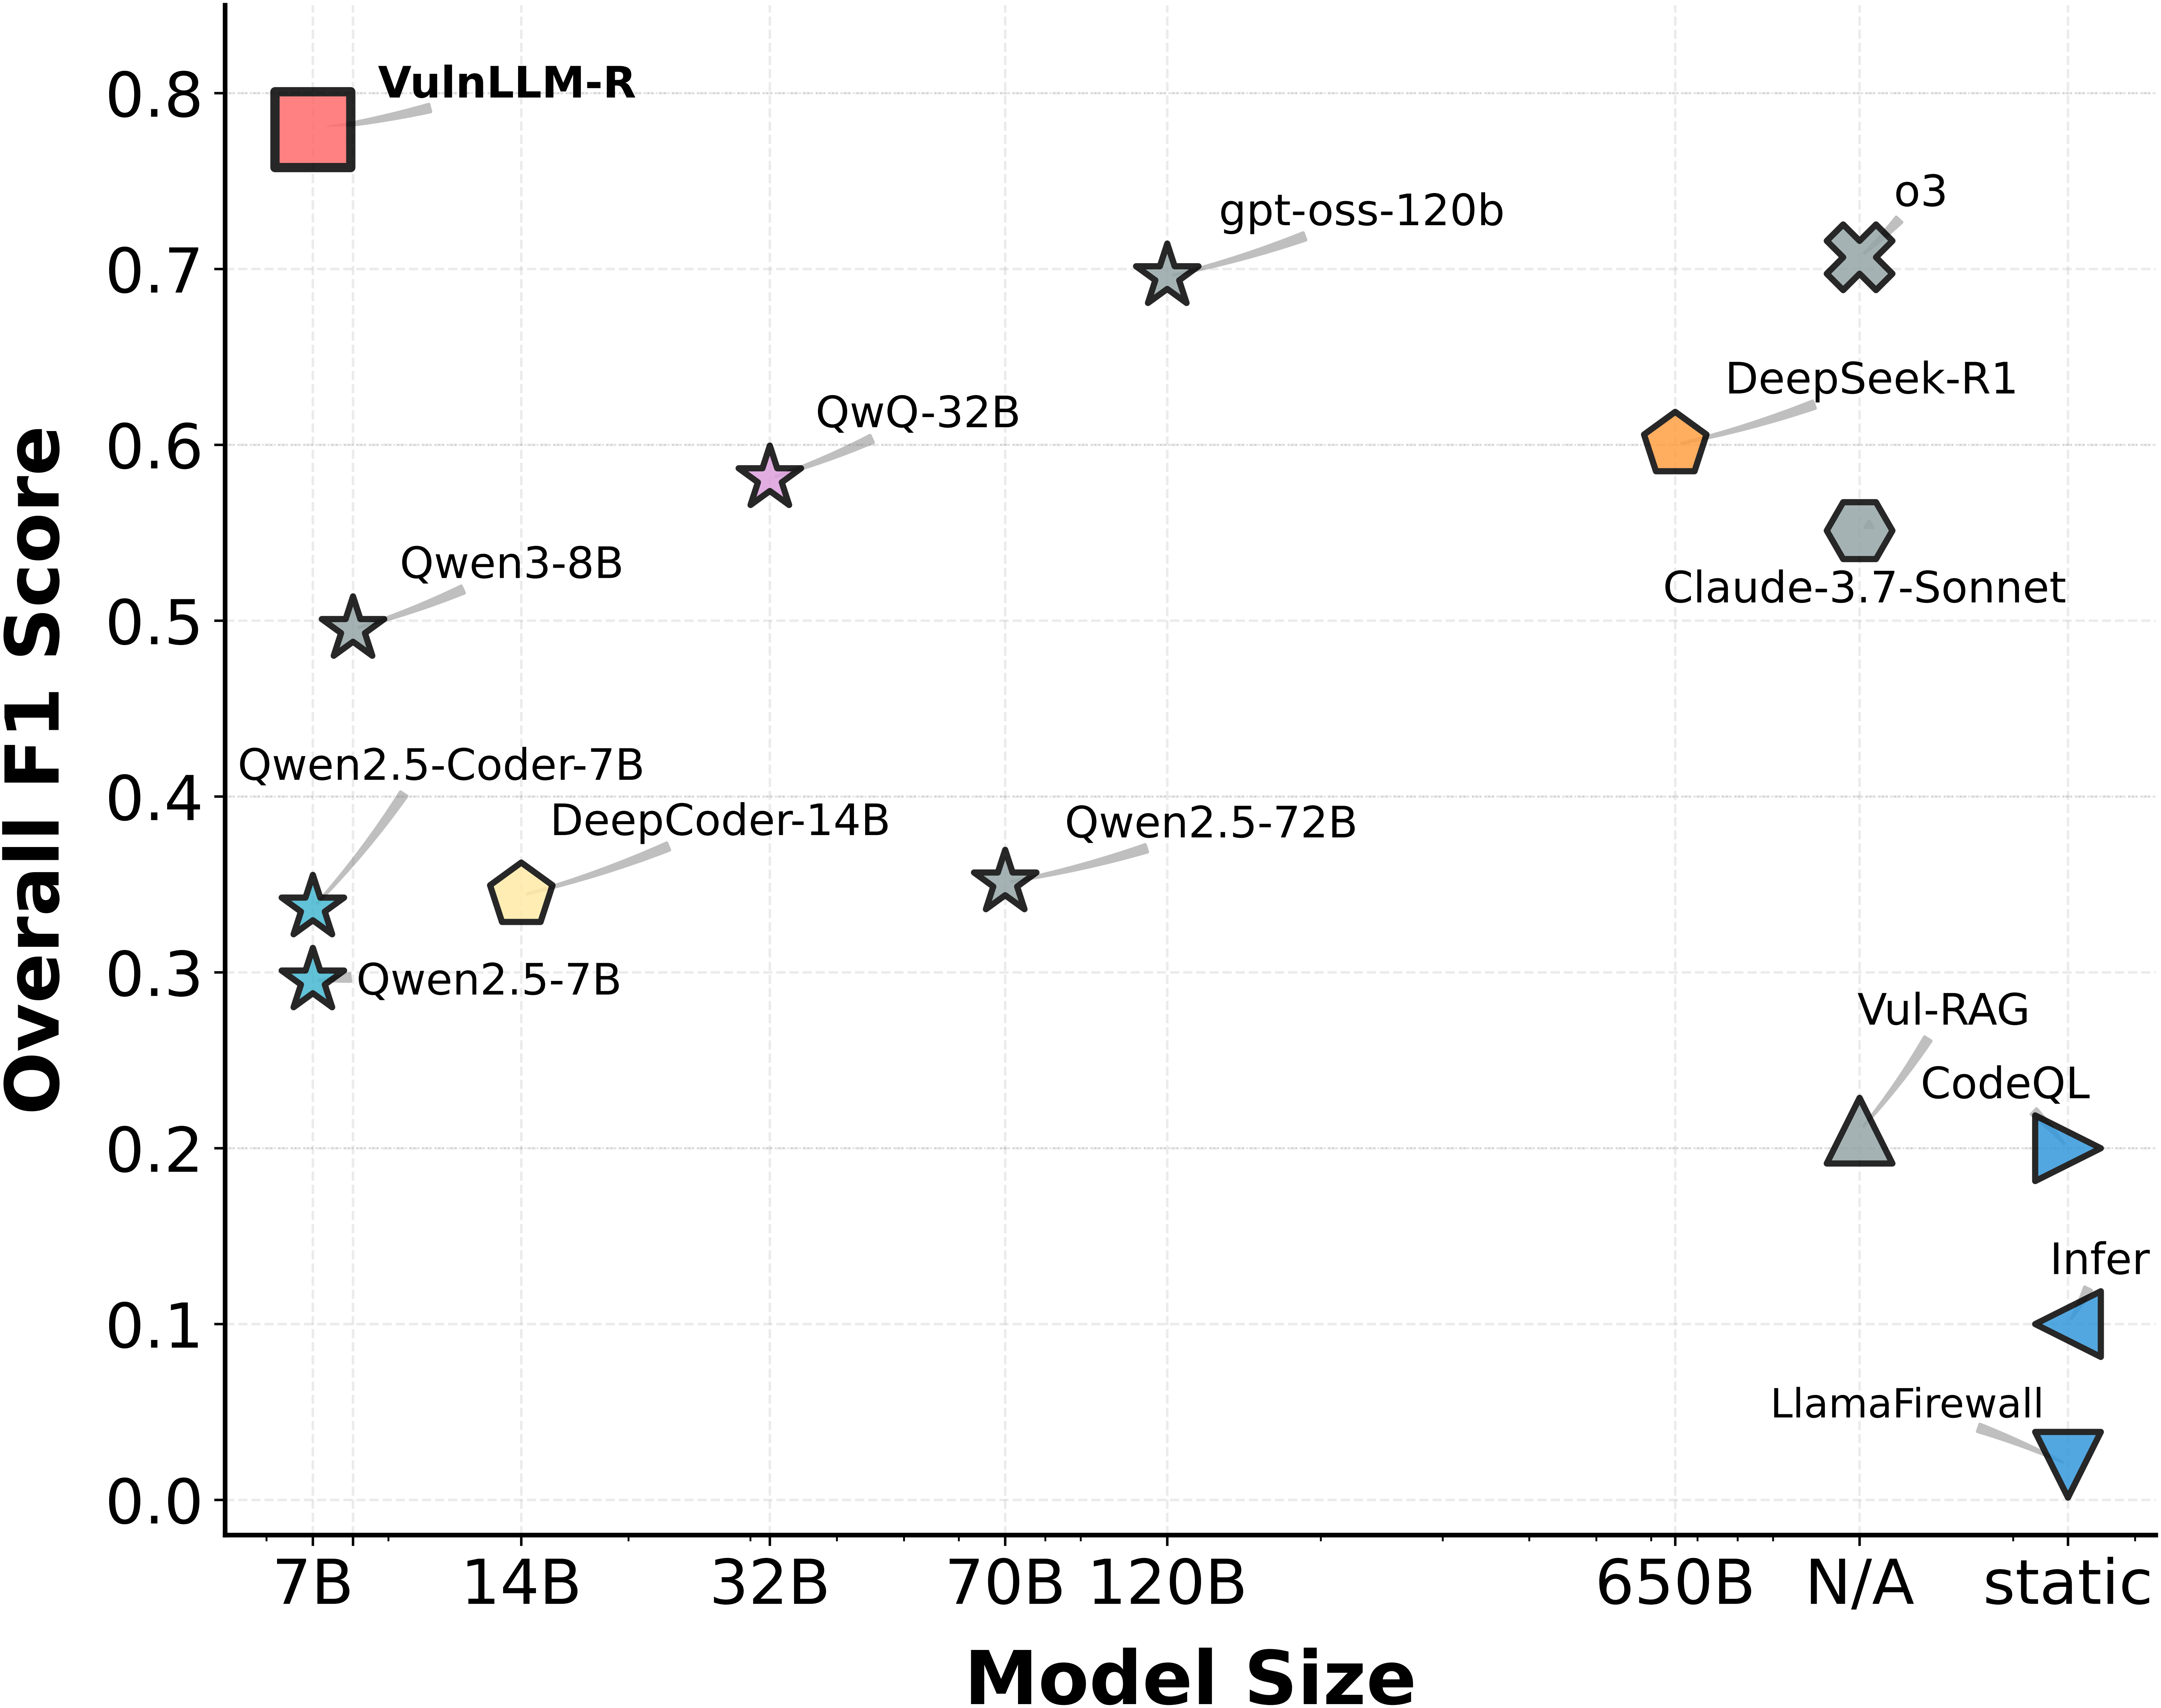 ucsb-mlsec/vulnllm-r
LLM de raisonnement spécialisé pour la détection de vulnérabilités dans le code source en C/C++ et Python, avec construction de jeux de données,…
 nicholasaleks/graphql-threat-matrix
Cadre de menaces GraphQL utilisé par les professionnels de la sécurité pour rechercher les lacunes de sécurité dans les implémentations GraphQL.
 medpaf/hawk
Outil réseau, de reconnaissance et de sécurité offensive pour Linux.
 robocoder/rips-scanner
RIPS - Un analyseur statique de code source pour les vulnérabilités dans les scripts PHP
 cybereason-public/owlsm
Moteur de règles Sigma à l'intérieur du noyau Linux utilisant eBPF. Axé sur les capacités de prévention.
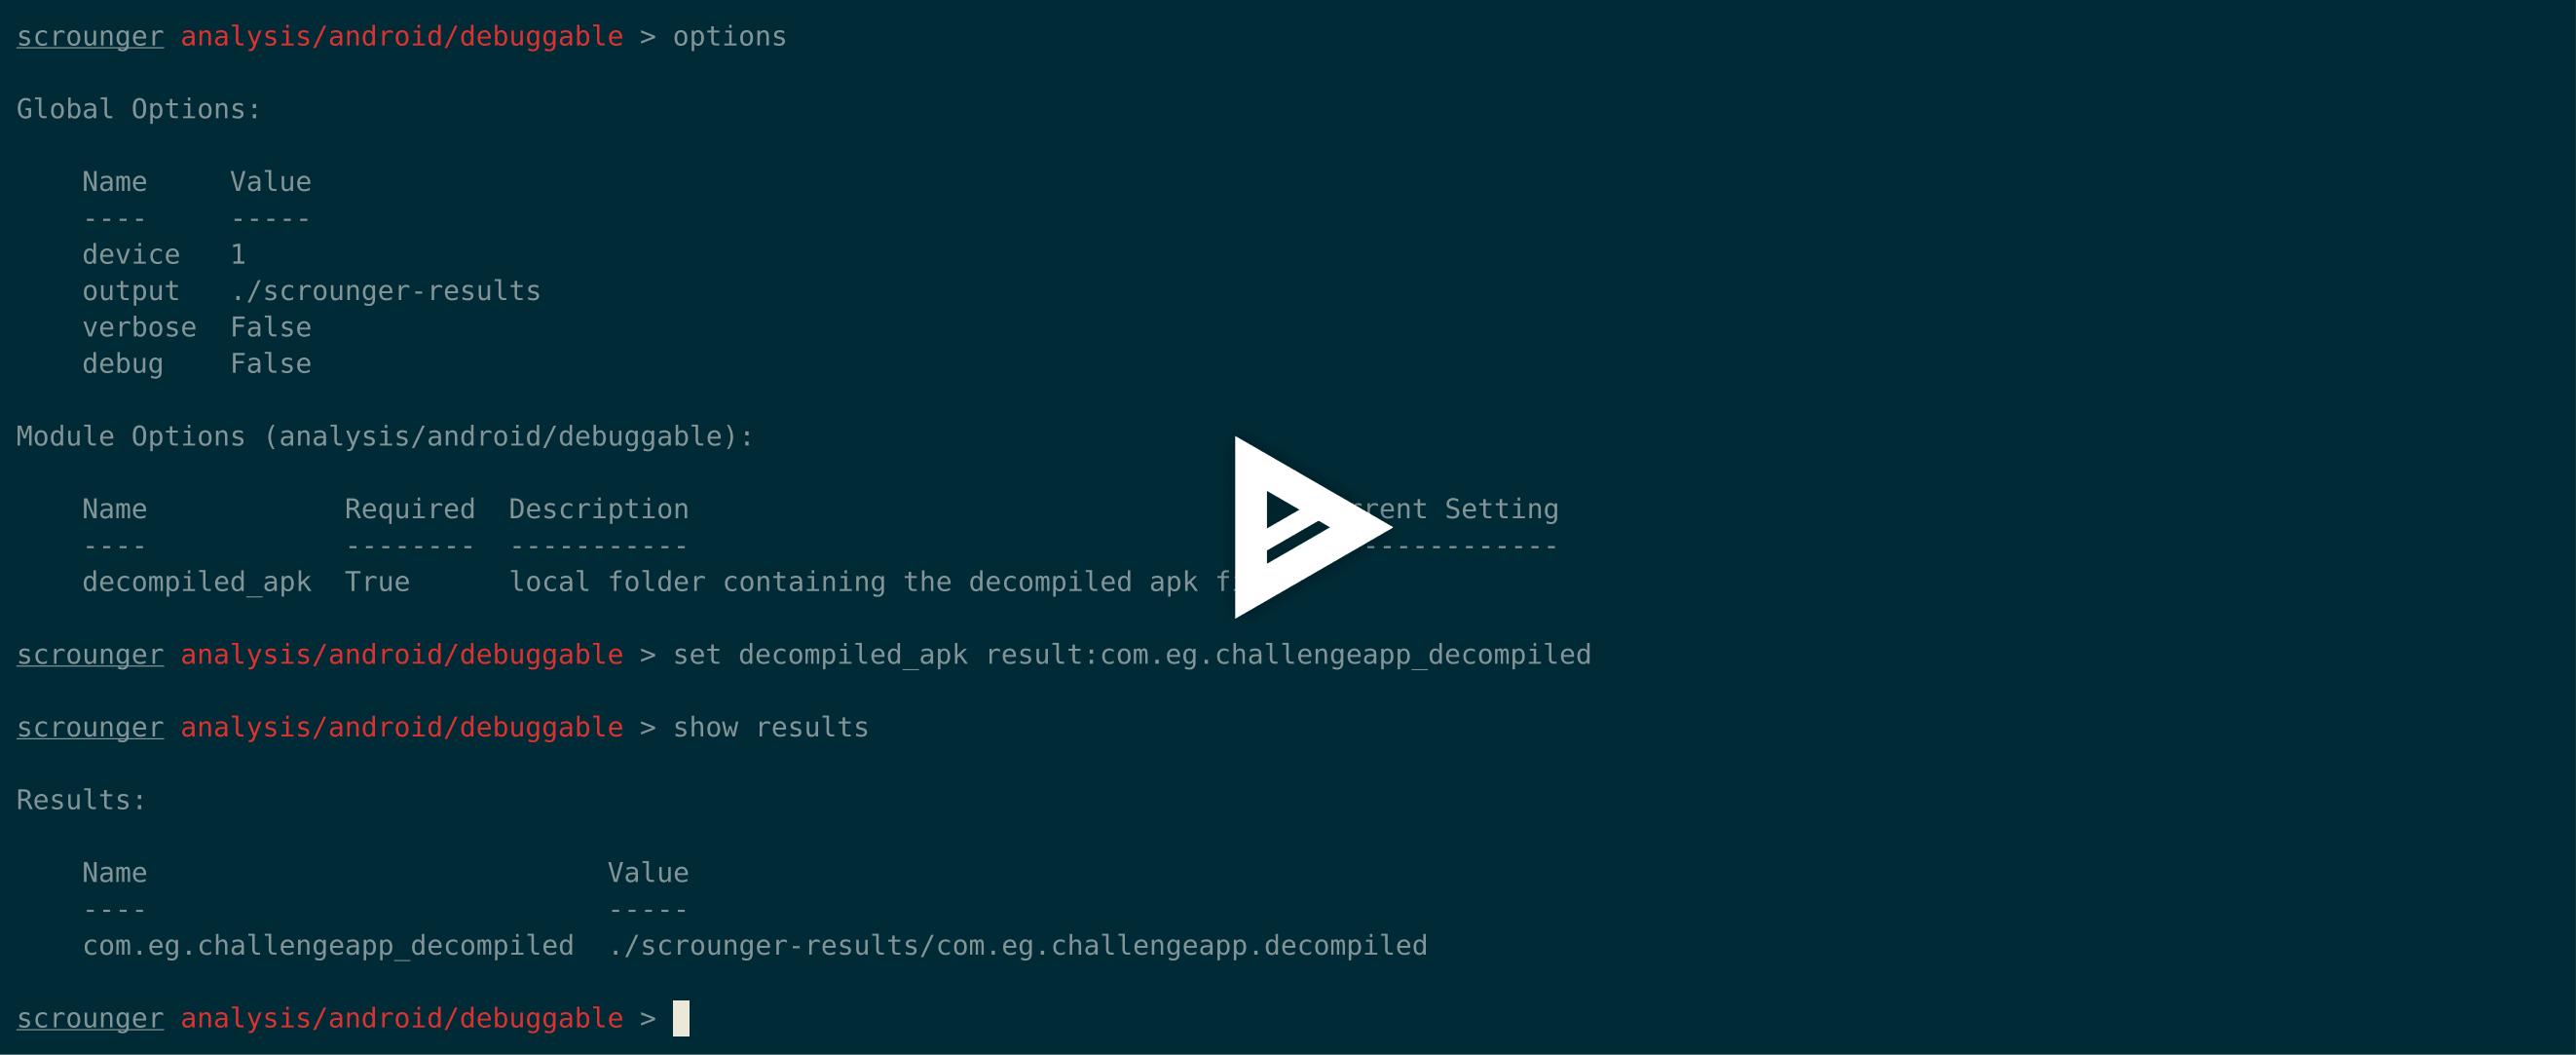 nettitude/scrounger
Kit de test d'applications mobiles
 opennetworkingfoundation/delta
PROJECT DELTA: CADRE D'ÉVALUATION DE LA SÉCURITÉ SDN
 mfthomps/resim
Logiciel de rétro-ingénierie utilisant un simulateur système complet
 samsung/utopia
Génération automatisée de pilotes de fuzz basée sur UT