
fragattacks
 vanhoefm/fragattacks
Testeur automatisé de vulnérabilités pour clients Wi-Fi et points d'accès, détectant les failles de fragmentation/agrégation FragAttacks via…
wi-fi-auditingvulnerability-analysisexploitation+3
1.3k
vanhoefm/fragattacksTesteur automatisé de vulnérabilités pour clients Wi-Fi et points d'accès, détectant les failles de fragmentation/agrégation FragAttacks via…
 google/oss-fuzz
OSS-Fuzz - fuzzing continu pour les logiciels open source.
 hengyoush/kyanos
Kyanos est un outil d'analyse réseau basé sur eBPF. Il permet de visualiser le temps que les paquets passent dans le noyau, de capturer les…
 datasploit/datasploit
An #OSINT Framework pour réaliser diverses techniques de reconnaissance sur les entreprises, les personnes, les numéros de téléphone, les adresses…
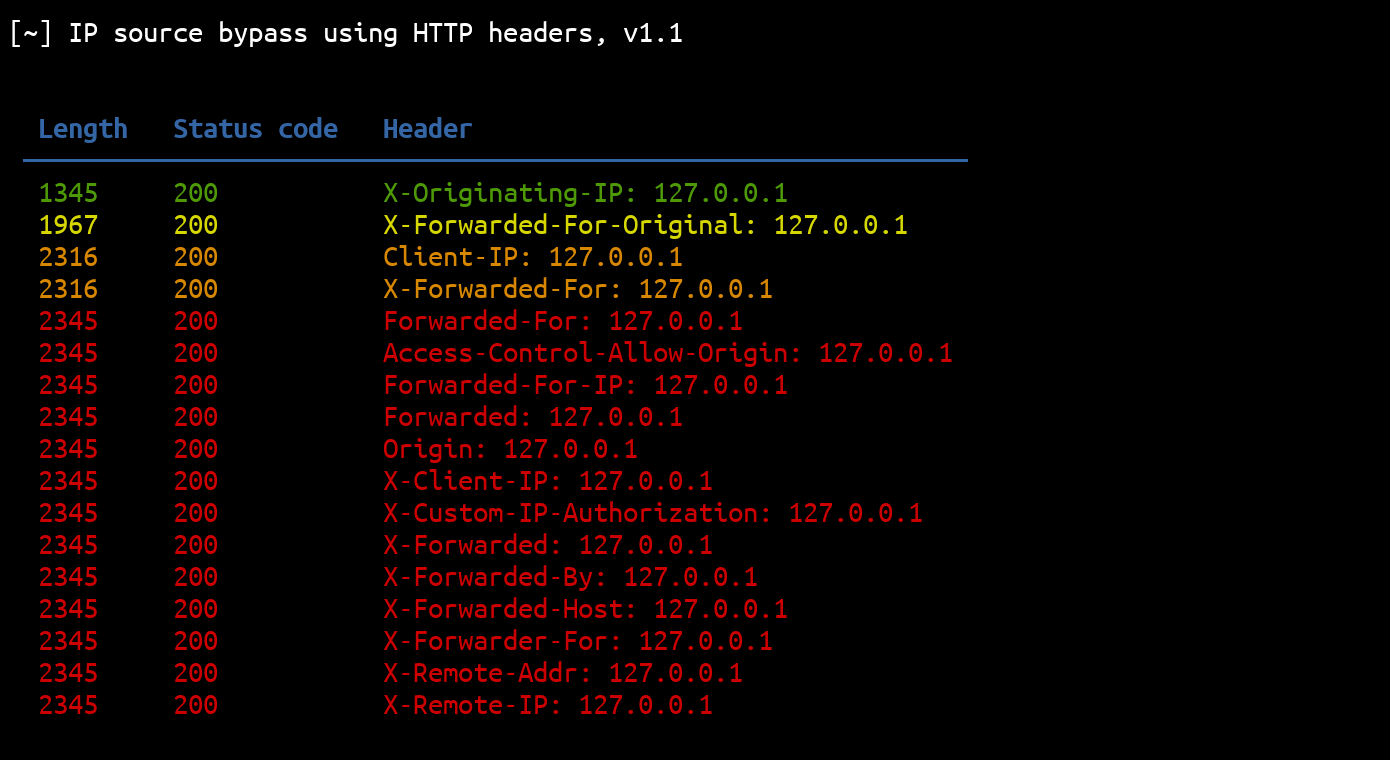 p0dalirius/ipsourcebypass
Ce script Python peut être utilisé pour contourner les restrictions de source IP en utilisant des en-têtes HTTP.
 kush-coder/autopilot-pentest-ai
Build officiel et version vérifiée | Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs…
 owasp/secure-headers-project
Base de connaissances OWASP et validateur pour les en-têtes de sécurité HTTP des réponses, fournissant des recommandations, des statistiques et des…
 kr0no/bloodhound-shell
Une interface de ligne de commande interactive pour l'API BloodHound.
 asteroid-belt/skulto
Outil hors ligne et axé sur la sécurité pour synchroniser et gérer les compétences des agents.
 cduram/chirp-codeexecution_via_malicious_imagefile
Exploit de preuve de concept pour l'exécution de code arbitraire via une injection eval() dans une application de programmation radioamateur,…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 jackofmosttrades/gadgetinspector
Un analyseur de bytecode pour trouver des chaînes de gadgets de désérialisation dans les applications Java.
 owasp/mastg-hacking-playground
Collection d'applications iOS et Android intentionnellement non sécurisées pour apprendre les tests de sécurité mobile, le rétro-ingénierie et…
 matheusht/redthread
Un moteur de red-teaming autonome pour les LLM. RedThread gère l'ensemble du cycle de vie de la sécurité : génération d'attaques adversariales,…
 owasp/vulnreach
SCA conscient du runtime — prouve quelles CVE sont réellement accessibles, pas seulement installées.
 evkir/phantom-grid
Alternative gratuite à Burp Collaborator - capture d'interactions OOB (HTTP/HTTPS/DNS) avec SQLite et réassemblage d'exfiltration
 g0dse11/detecttrace
Outil d'ingénierie de détection open source qui trace les détections de sécurité de bout en bout et identifie la première étape défaillante.
 qyvora/qyvora-anansi
Moteur de renseignement sur la surface d'attaque en terminal-first. Conçu pour la vitesse, la portabilité et le signal technique brut.