

hijagger
 firefart/hijagger
Vérifie tous les mainteneurs de tous les paquets NPM et Pypi pour détecter les paquets détournables via le ré-enregistrement de domaine.
osintreconnaissancevulnerability-scanners+3
305
firefart/hijaggerVérifie tous les mainteneurs de tous les paquets NPM et Pypi pour détecter les paquets détournables via le ré-enregistrement de domaine.
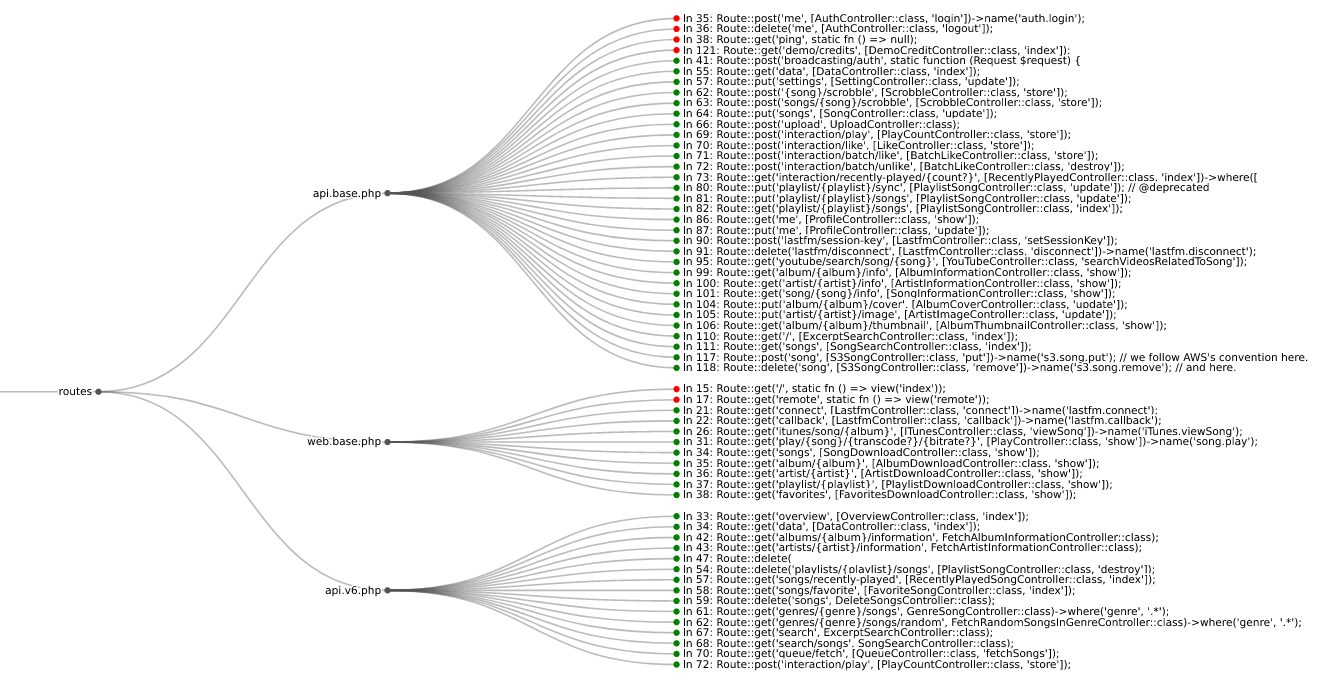 mschwager/route-detect
Trouvez les bugs de sécurité d'authentification (authn) et d'autorisation (authz) dans les routes d'applications web.
 binarly-io/fwhunt-scan
Outils pour analyser le firmware UEFI et vérifier les modules UEFI avec les règles FwHunt
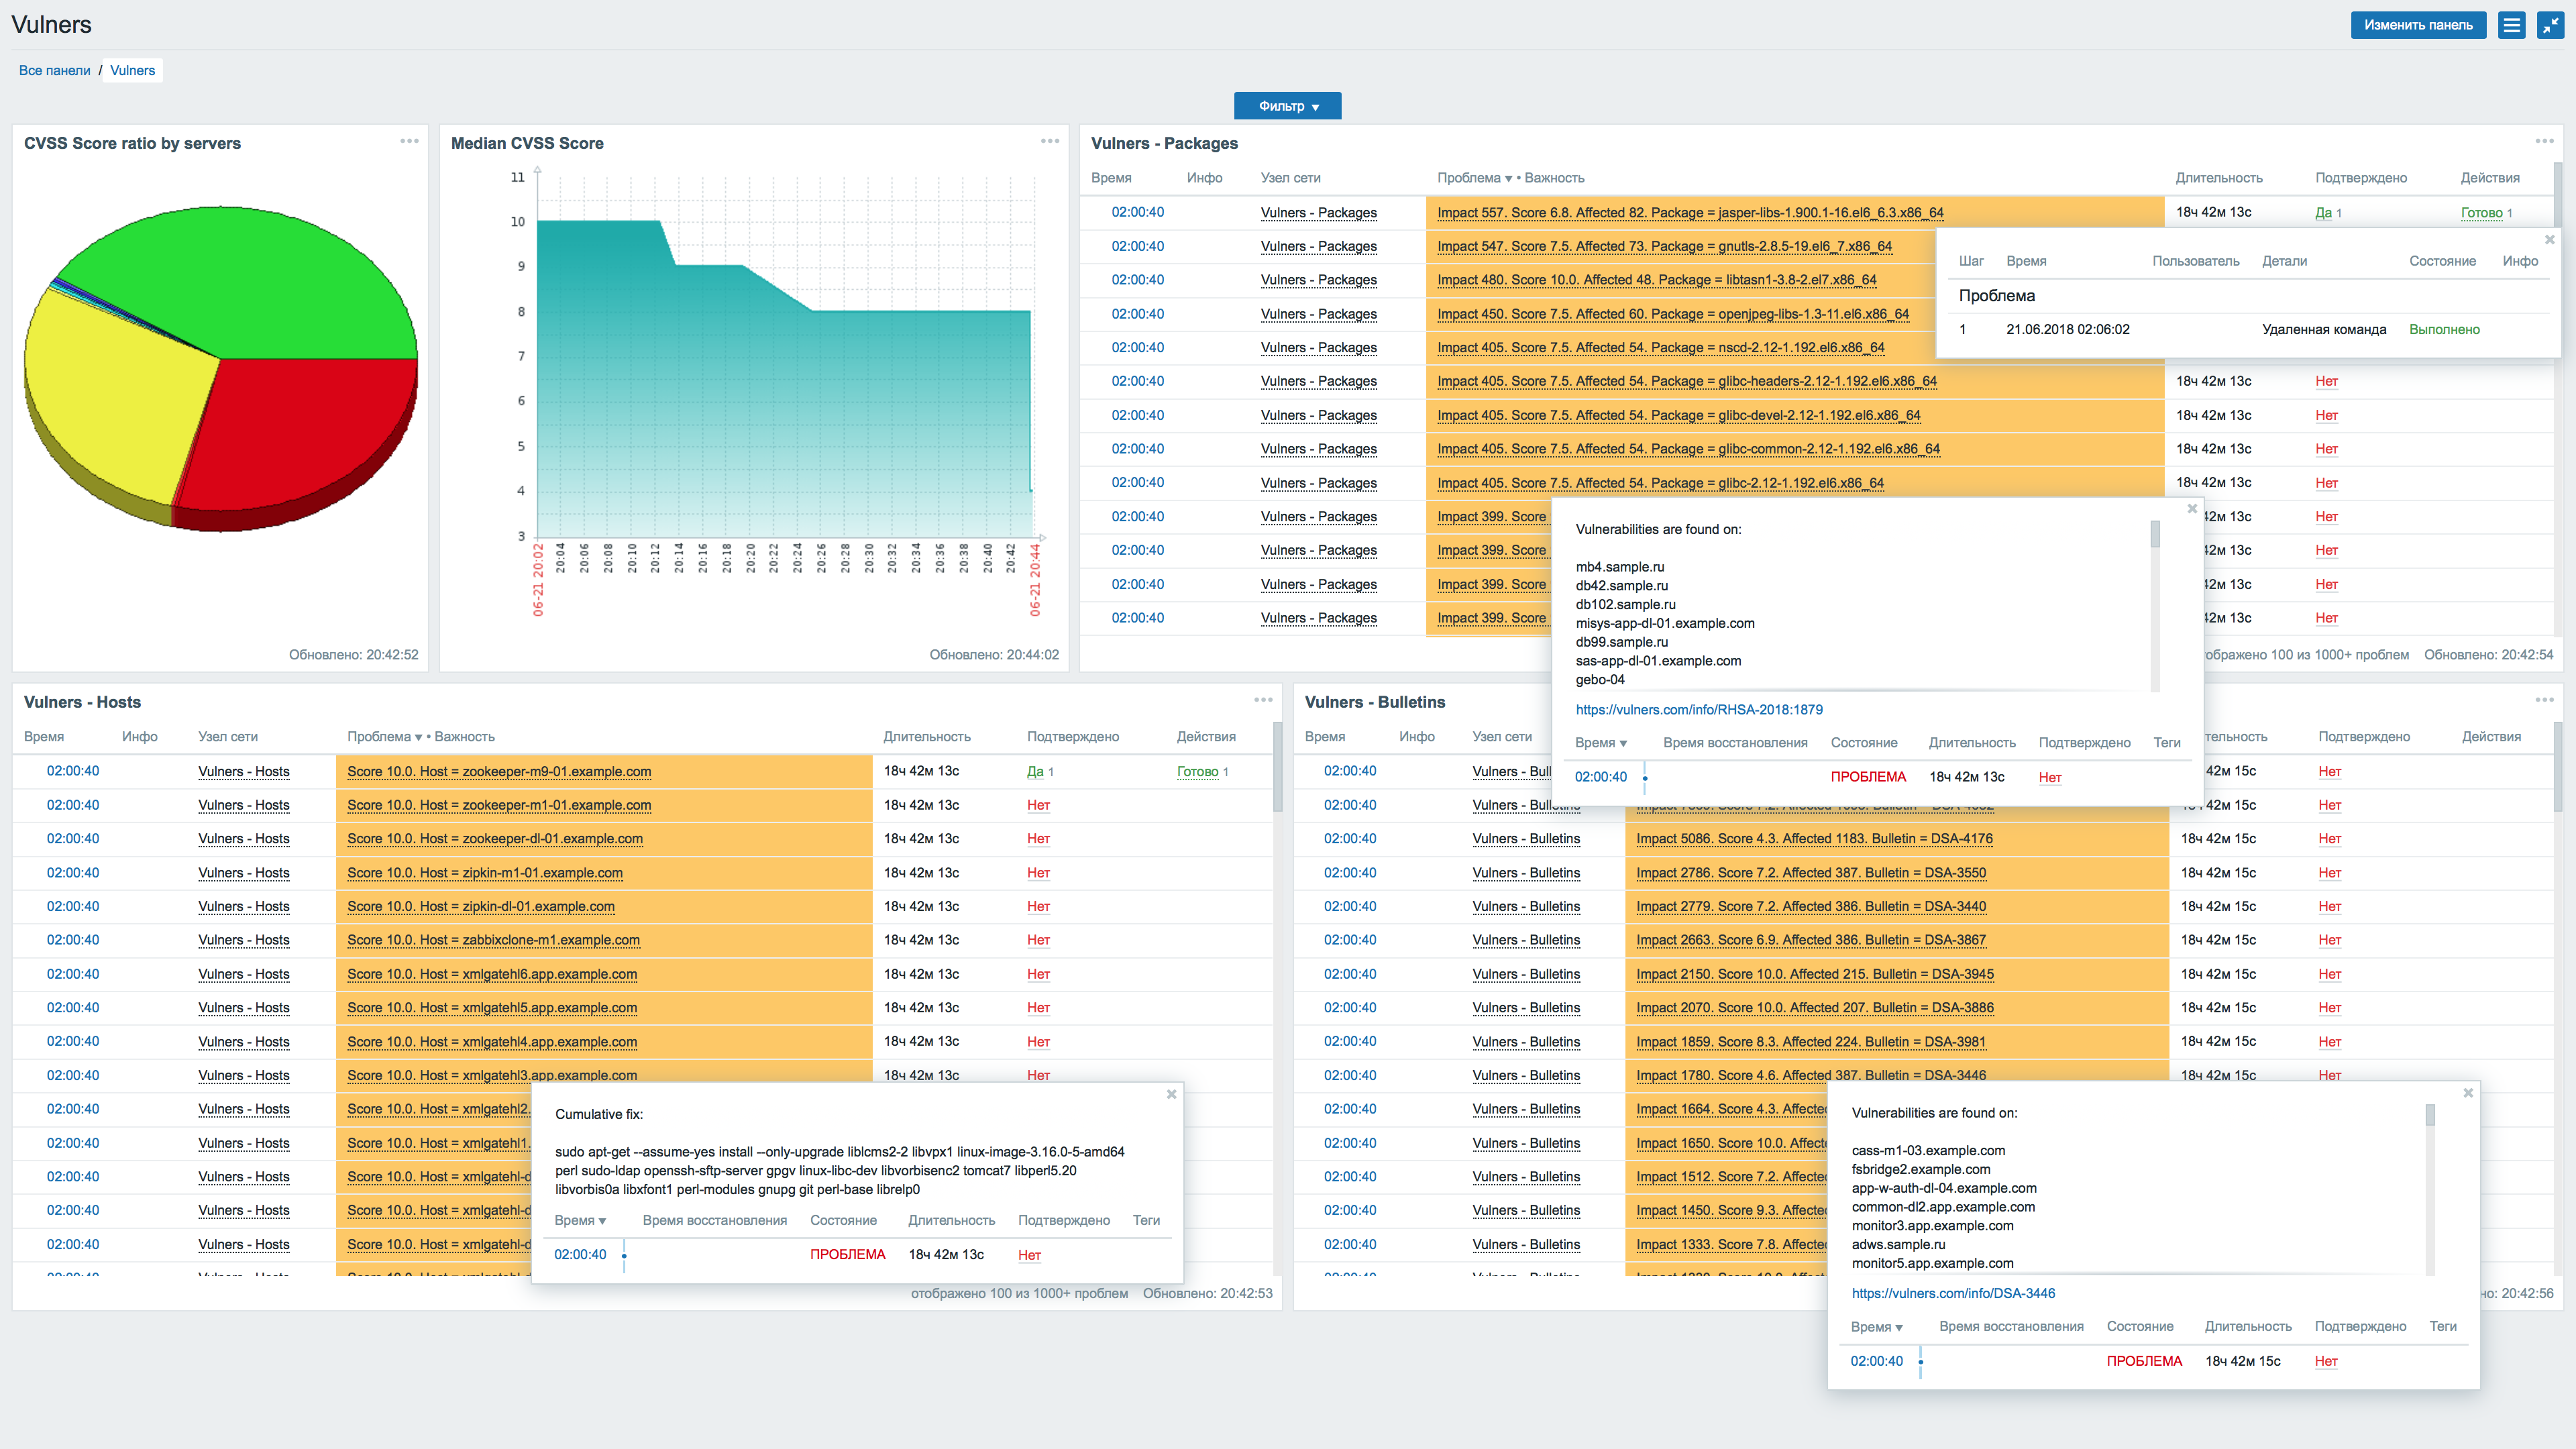 vulnerscom/zabbix-threat-control
Plugin d'évaluation des vulnérabilités Zabbix
 rhinosecuritylabs/iamactionhunter
Un analyseur et outil de requête pour les déclarations de politique IAM AWS.
 illusionofchaos/ios-nehelper-enum-apps-0day
iOS 15 exploit 0-day (fonctionne toujours dans 15.0.2)
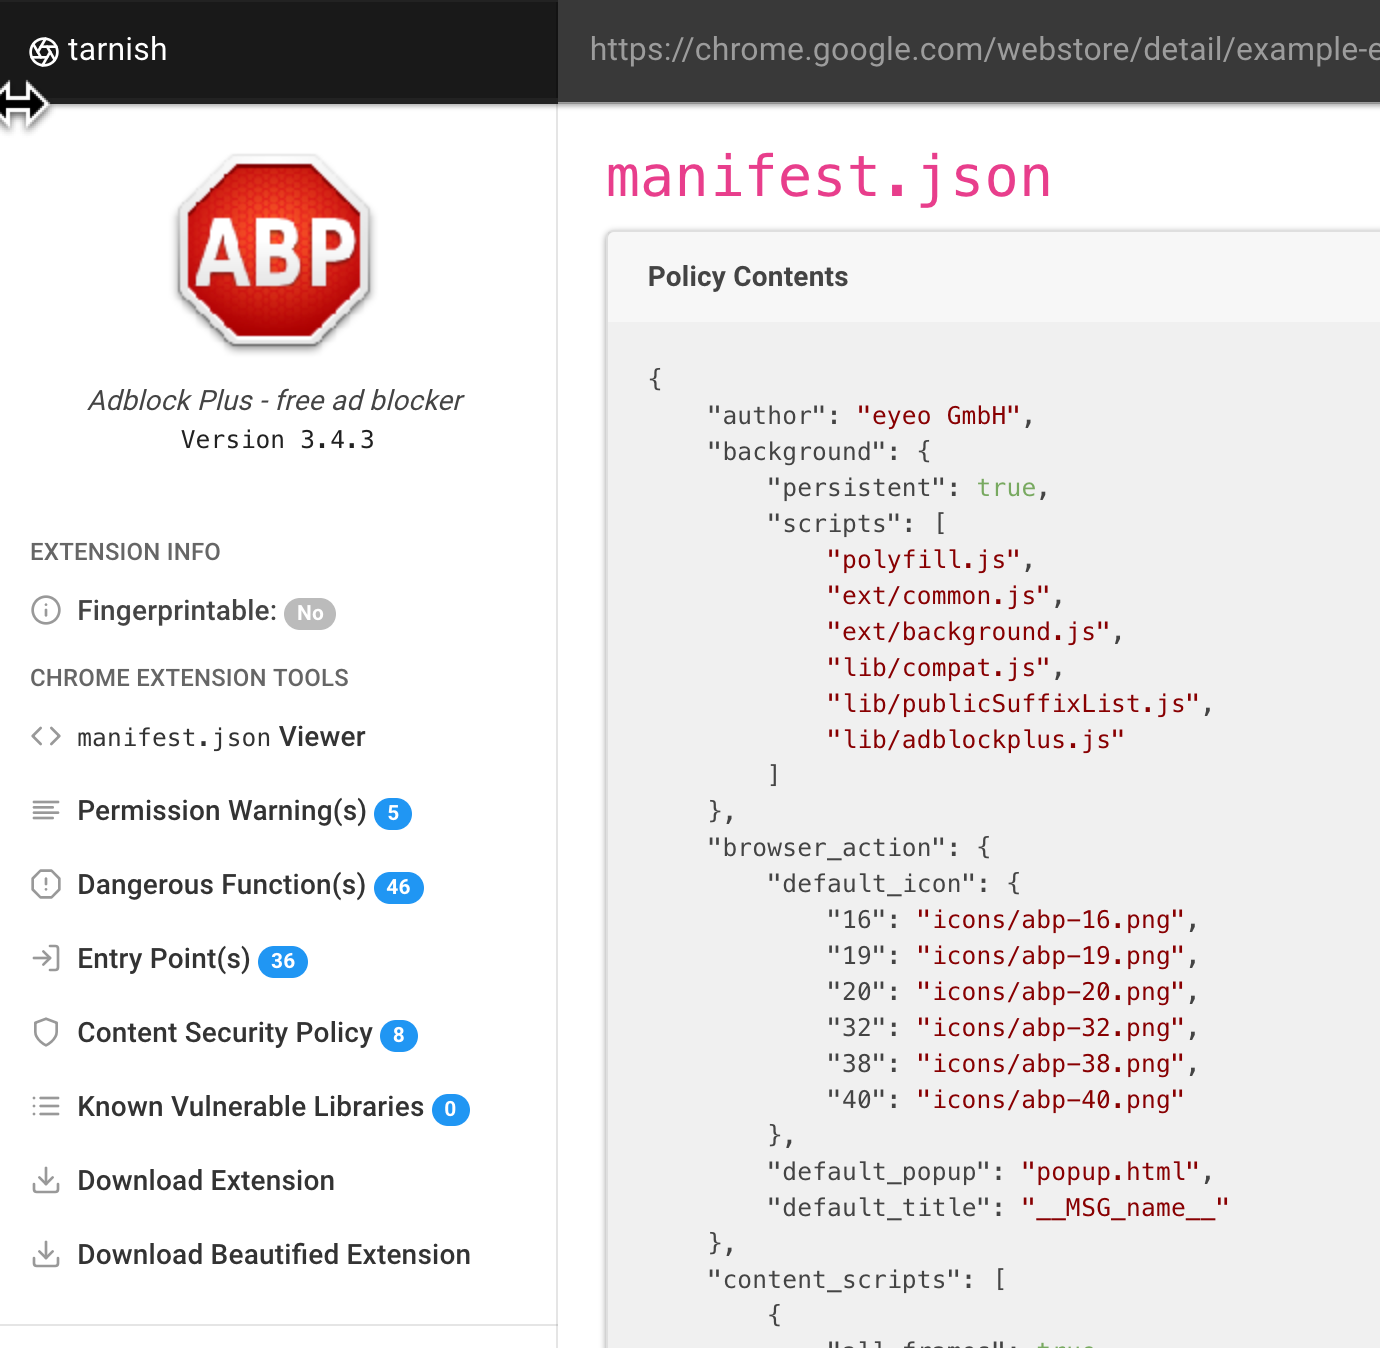 mandatoryprogrammer/tarnish
Un outil d'analyse statique d'extension Chrome pour aider dans les audits de sécurité.
 sentinel-one/efi_fuzz
Fuzzer guidé par couverture pour les variables NVRAM UEFI utilisant l'émulation Qiling et AFL++ pour découvrir des vulnérabilités du firmware via la…
 tindersec/gh-workflow-auditor
Script pour auditer les fichiers de workflows GitHub Action à la recherche de vulnérabilités potentielles.
 shizzz477/msploitego
Suite de pentesting pour Maltego basée sur les données d'une base de données Metasploit
 lockness-ko/xz-vulnerable-honeypot
Un honeypot SSH avec la backdoor XZ. CVE-2024-3094
 snawoot/hisilicon-dvr-telnet
Matériaux de preuve de concept pour l'article https://habr.com/en/post/486856/
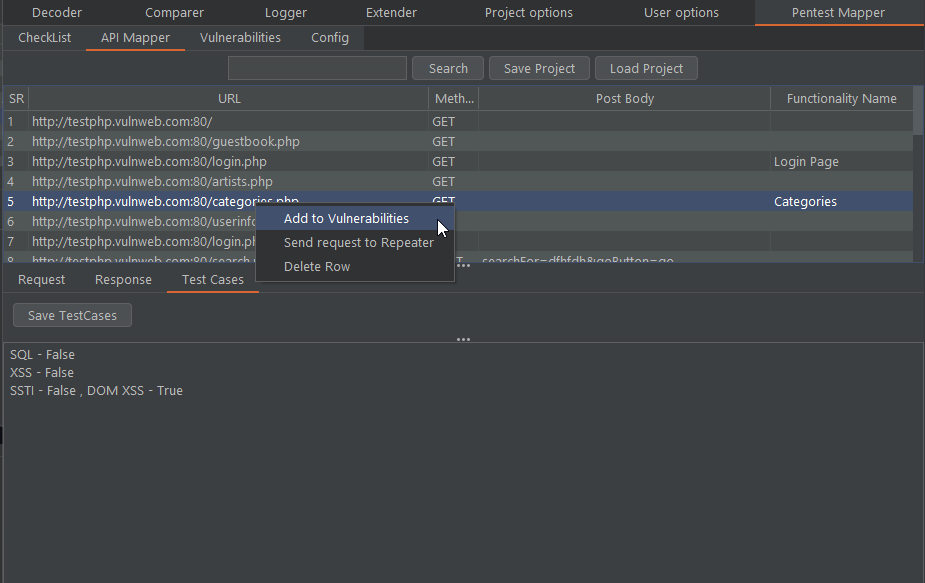 anof-cyber/pentest-mapper
Une extension Burp Suite pour pentesters et chasseurs de primes, afin de maintenir une checklist, cartographier les flux, écrire des cas de test et…
 nccgroup/raccoon
Salesforce object access auditor
 risksense-ops/ms17-010
MS17-010 Research
 sqlsure/sqlsure
Inspecteur sémantique pour SQL — détecte le double comptage par éclatement, les violations d'additivité, les mauvaises clés de jointure et les…

 es0j/execaslr-ekoparty
Exploit de preuve de concept qui contourne l'ASLR sur les processeurs Intel en abusant du Branch Target Buffer et de l'exécution spéculative pour…