

pip3line
 metrodango/pip3line
Couteau suisse pour la manipulation des octets bruts et l'interception
packet-sniffing-analysisweb-proxies-interceptioncryptography+2
56
metrodango/pip3lineCouteau suisse pour la manipulation des octets bruts et l'interception
 aaravmaloo/apm
Un gestionnaire de mots de passe local pour tout le monde
 sigmahq/pysigma-backend-opensearch
pySigma backend OpenSearch
 sandboxec/sandboxec
Un sandbox léger pour commandes sous Linux, sécurisé par défaut, construit sur Landlock.
 synfinner/kevin
API REST sur le catalogue des vulnérabilités exploitées connues (KEV) de la CISA, exposant la recherche de CVE, les ajouts récents au KEV, la…
 ekultek/hacapt
Gestionnaire de paquets pour hackers construit par des hackers
 corelight/zeek-community-id
Prise en charge de Zeek pour le hachage de flux Community ID.
 corelight/corelight-client
Corelight Sensor API command-line client
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) est un framework de test pour les implémentations et les appareils de protocoles industriels.
 nishitm/gobox
bac à sable Go pour exécuter du code non fiable
 gitlab-org/ruby/gems/declarative-policy
Bibliothèque d'autorisation déclarative avec un DSL pour écrire des règles de politique, des conditions et de la mise en cache. Permet une gestion…
 gs-ai/amber-ici
AMBER ICI v5 : centre de commandement d'investigation Ollama local-first avec preuves limitées au dossier, chaînes d'agents, récupération hybride,…
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
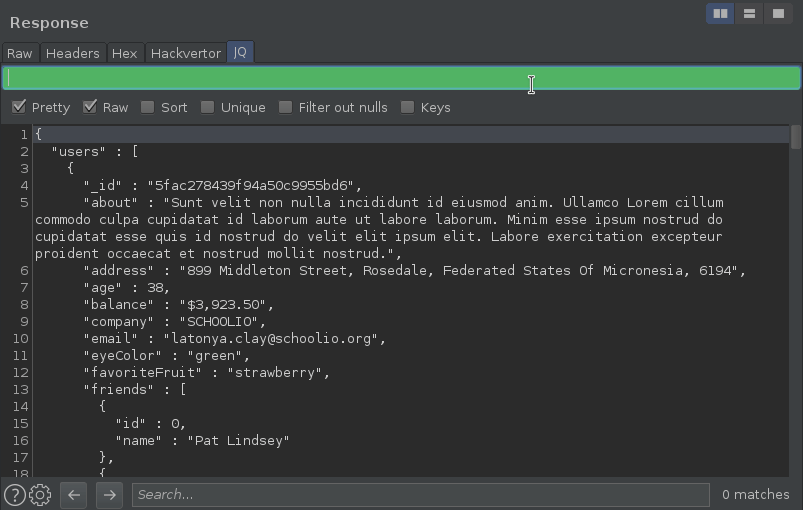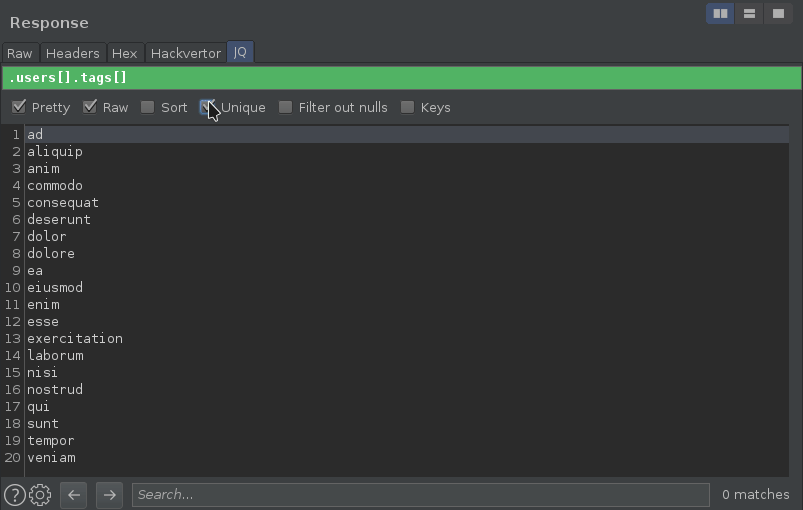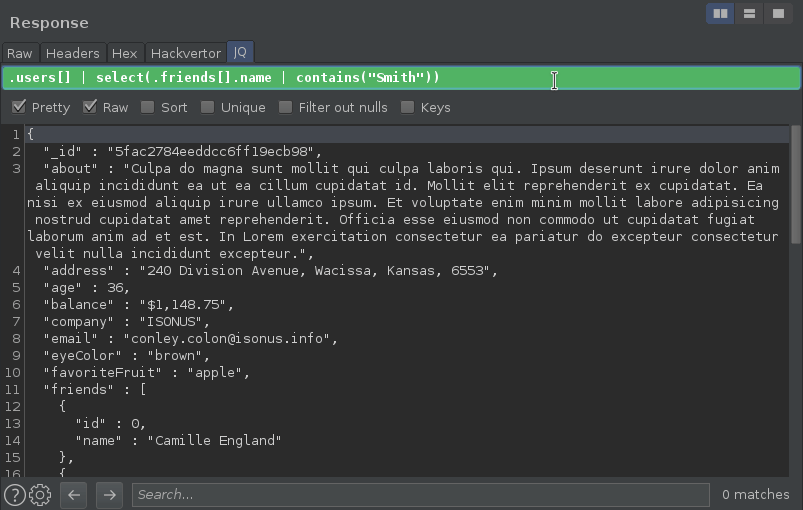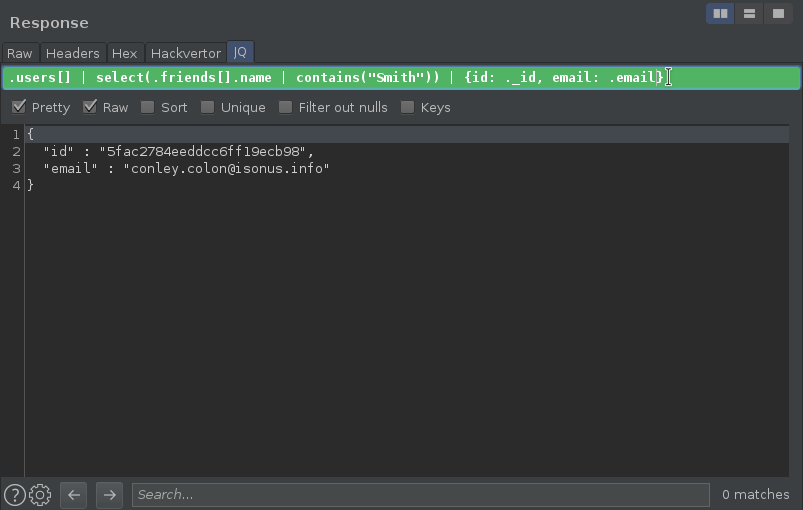 synacktiv/burp-jq
Extension Burp pour filtrer JSON à la volée avec des requêtes JQ dans le visualiseur de messages HTTP.
 nccgroup/nlist
Un script nmap pour produire des listes de cibles à utiliser avec divers outils.
 bishopfox/proxylistreliabilitycheck
Script Perl pour tester la fiabilité d'une liste de proxys web ouverts.
 ricardojoserf/p-invoke.net
Collection organisée de définitions P/Invoke provenant de pinvoke.net avec des liens vers la documentation Microsoft, permettant un prototypage…
 icicle-emu/icicle-python
Liaisons Python pour l'émulateur Icicle, permettant le fuzzing de firmware en boîte grise, l'émulation binaire et les flux de travail de…