
RedTeamToolkit
 owasp/redteamtoolkit
Le boîte à outils de sécurité basée sur WASM pour le paradigme Web First
penetration-testing-frameworksexploit-frameworksinformation-gathering+3
36
owasp/redteamtoolkitLe boîte à outils de sécurité basée sur WASM pour le paradigme Web First
 orange-cyberdefense/ctf-party
🎏 A library to enhance and speed up script/exploit writing for CTF players
 orange-cyberdefense/rabid
🍪 A CLI tool and library allowing to simply decode all kind of BigIP cookies.
 stevemcilwain/quiver
Quiver est l'outil pour gérer tous vos outils pour le bug bounty et les tests de pénétration.
 tomnomnom/gf
Un wrapper autour de grep, pour vous aider à grepper des choses
 elevenpaths/diario-commandline-tools
Client CLI pour la consommation en masse de l'API DIARIO : téléverser des documents PDF/Office, interroger les hachages de fichiers et automatiser…
 kspearrin/ff-password-exporter
Exportez facilement vos mots de passe depuis Firefox.
 humblelad/needle
Accès instantané à votre tableau de bord de soumissions bug bounty sur diverses plateformes + rapports divulgués publiquement + #bugbountytip
 jasondrawdy/forerunner
Bibliothèque de scan réseau rapide et extensible, avec multithreading, sondage ping et récupérateurs de scan.
 jas502n/database-druid
druid_decode
 assafmo/xioc
Extraire les indicateurs de compromission d'un texte, y compris ceux qui sont « échappés ».
 screetsec/brutesploit
BruteSploit est une collection de méthodes pour la génération automatisée, le bruteforce et la manipulation de listes de mots avec un shell…
 eddiejibson/limitrr-php
Meilleure limitation de débit PHP avec Redis.
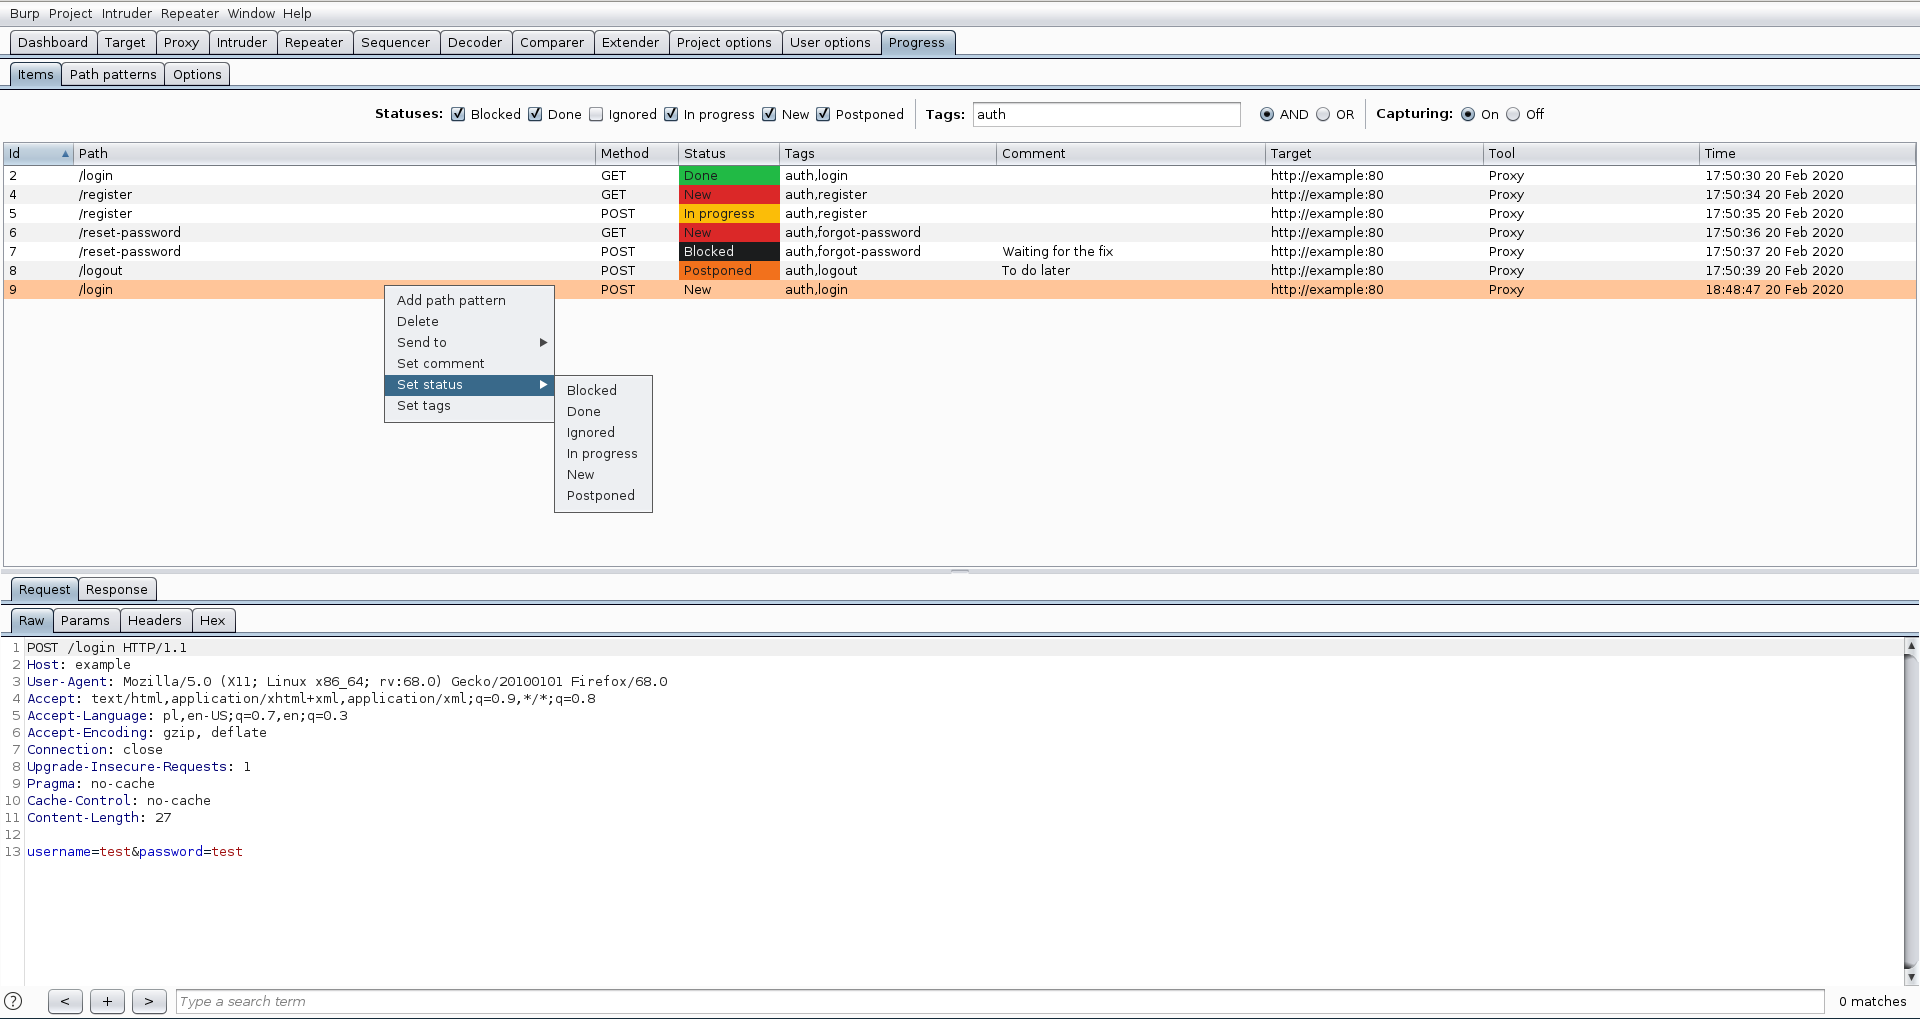 dariusztytko/progress-burp
Extension Burp Suite pour suivre la progression de l'évaluation des vulnérabilités
 sanix-darker/lazymux
Lazymux est une énorme liste de nombreux outils de hacking et d'outils de PEN-TESTING ! NOTE : Je ne suis pas responsable d'une mauvaise utilisation…
 nccgroup/yaml2yara
Générer des règles YARA en masse à partir d'une entrée YAML
 nishitm/gobox
bac à sable Go pour exécuter du code non fiable
 immunityinc/libptrace
Un framework de débogage, traçage et manipulation de processus multicœurs piloté par événements.