

Archived
Oblivion
 loseys/oblivion
Outil de vérification de fuites de données & outil OSINT
osintpassword-crackingvulnerability-analysis+4
594
 krmaxwell/maltrieve
Un outil pour récupérer des malwares directement depuis la source pour les chercheurs en sécurité.
 ciscocsirt/gosint
Le framework GOSINT est un projet utilisé pour collecter, traiter et exporter des indicateurs de compromission (IOCs) de haute qualité.
 chronicle/gcti
Référentiel de signatures de détection fournissant des règles YARA et du contenu de chasse aux menaces pour identifier les logiciels malveillants et…
 salesforce/hassh
HASSH est une norme d'empreinte réseau qui peut être utilisée pour identifier des implémentations SSH spécifiques de clients et de serveurs. Les…
 swimlane/pyattck
Un paquet Python pour interagir avec le framework MITRE ATT&CK
 foospidy/honeypy
Un honeypot à interaction faible à moyenne.
 defensepointsecurity/threat_note
DPS' Lightweight Investigation Notebook
 pownjs/recon
Un framework puissant de reconnaissance de cibles basé sur la théorie des graphes.
 intezer/linux-explorer
Boîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
 digitalmethodsinitiative/dmi-tcat
Digital Methods Initiative - Ensemble d'outils de capture et d'analyse de Twitter
 tnich/honssh
HonSSH est conçu pour journaliser toutes les communications SSH entre un client et un serveur.
 cyb3rward0g/invoke-attackapi
Un script PowerShell pour interagir avec le framework MITRE ATT&CK via sa propre API
 opencspm/opencspm
Moteur ouvert de gestion de posture de sécurité cloud
 captaingeech42/ransomwatch
Surveillance des sites de fuite de ransomwares
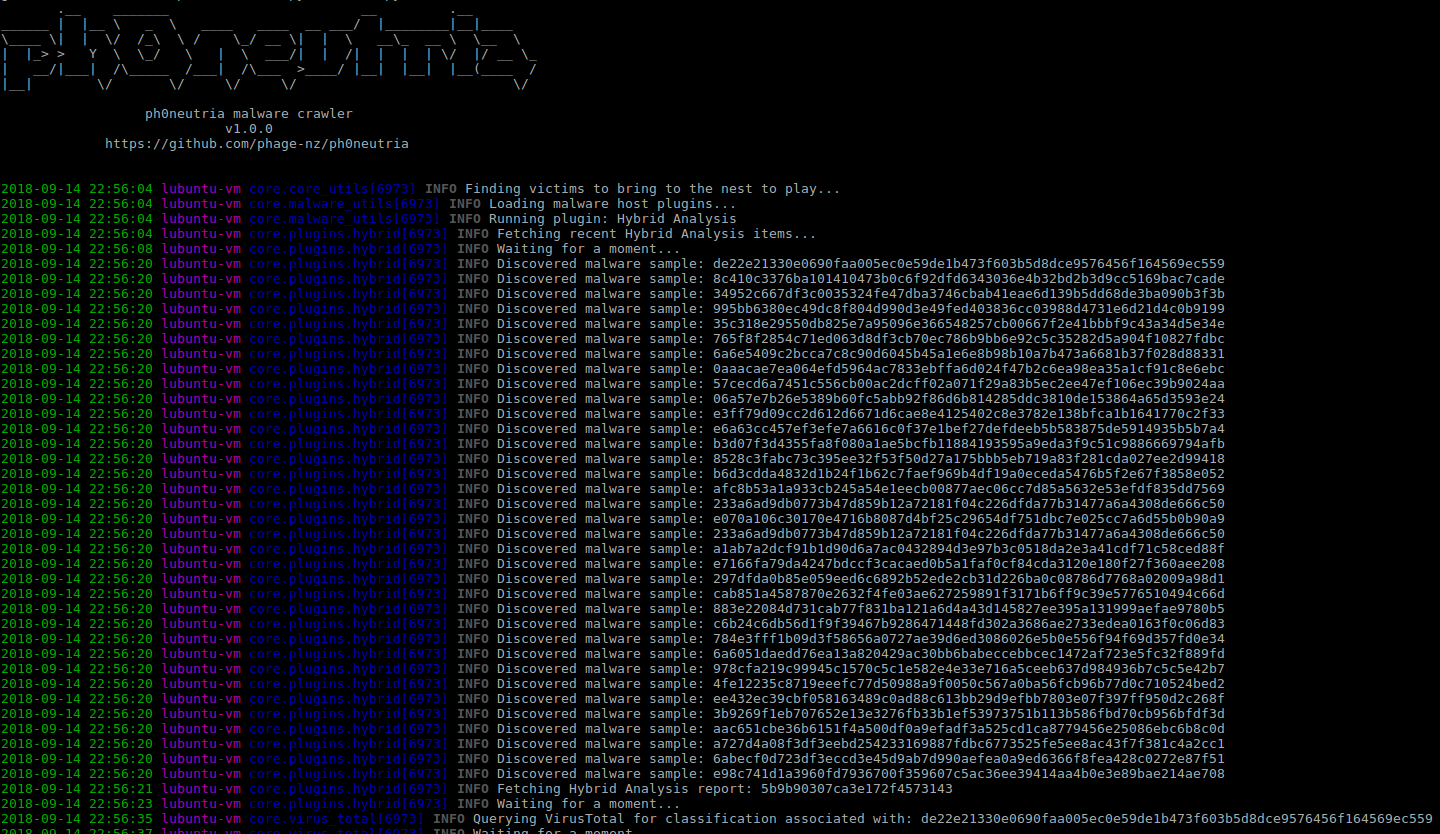 phage-nz/ph0neutria
ph0neutria est un constructeur de zoo de malwares qui récupère des échantillons directement depuis la nature. Tout est stocké dans Viper pour…
 alb-uss/secmon
SECMON est un outil basé sur le web pour l'automatisation de la veille en sécurité de l'information (infosec) et de la gestion des vulnérabilités,…
 target/halogen
Créez automatiquement des règles YARA à partir de documents malveillants.