

Sigma-Rules
 the-dfir-report/sigma-rules
Règles générées à partir de nos investigations.
defensive-toolsthreat-intelligenceintrusion-detection+3
213
the-dfir-report/sigma-rulesRègles générées à partir de nos investigations.
 vulncheck-oss/cli
L'outil en ligne de commande officiel de VulnCheck
 andrewaeva/dga
Le dépôt contient les algorithmes de génération de noms de domaine et des dictionnaires de noms de domaine malveillants. Développé pour étudier la…
 back2root/log4shell-rex
Correspondance par RegEx PCRE des IOC Log4Shell CVE-2021-44228 dans vos journaux
 t4d/phishingkithunter
Trouvez les kits de phishing qui utilisent les fichiers et l'image de votre marque/organisation.
 nomi-sec/hacker-trends
Site Web de tendances (URL) des hackers de Twitter.
 tothi/ad-honeypot-autodeploy
Déployez automatiquement un petit domaine Windows intentionnellement non sécurisé et vulnérable pour un honeypot RDP.
 invoke-ir/ace
Plateforme automatisée de collecte et d'enrichissement
 praetorian-inc/trajan
Un outil de détection des vulnérabilités CI/CD et d'automatisation des attaques multi-plateforme pour identifier les faiblesses de sécurité dans les…

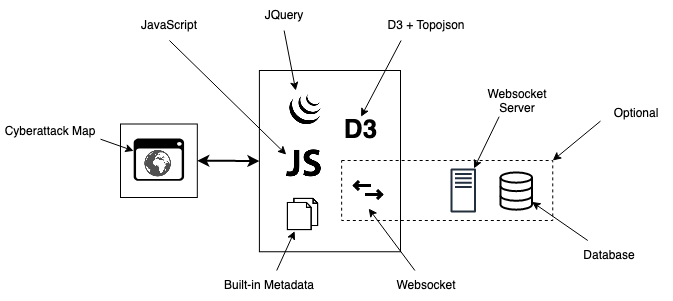 qeeqbox/raven
Carte avancée des menaces cybernétiques (Simplifiée, personnalisable, réactive et optimisée)
 travisbgreen/hunting-rules
Règles Suricata pour la détection d'anomalies réseau.

 mr-r3b00t/crime-mapper
Un outil pour cartographier la cybercriminalité
 sims718718/unifiedthreathunting
Documente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…
 node9-ai/node9-proxy
Contrôle d'accès pour les agents IA. Définissez ce que Claude Code, Codex, Gemini, Cursor et tout serveur MCP sont autorisés à faire, examinez les…
 360netlab/dga
DGA suspect provenant du PDNS et de la sandbox.
 eclecticiq/opentaxii
Implémentation d'un serveur TAXII en Python par EclecticIQ