

ripVT
 matonis/ripvt
Virus Total API Maltego Transform Set For Canari
osintinformation-gatheringmalware-analysis+2
matonis/ripvtVirus Total API Maltego Transform Set For Canari
 matthoffman/degas
Détection de domaines générés par DGA à l'aide de modèles d'apprentissage profond
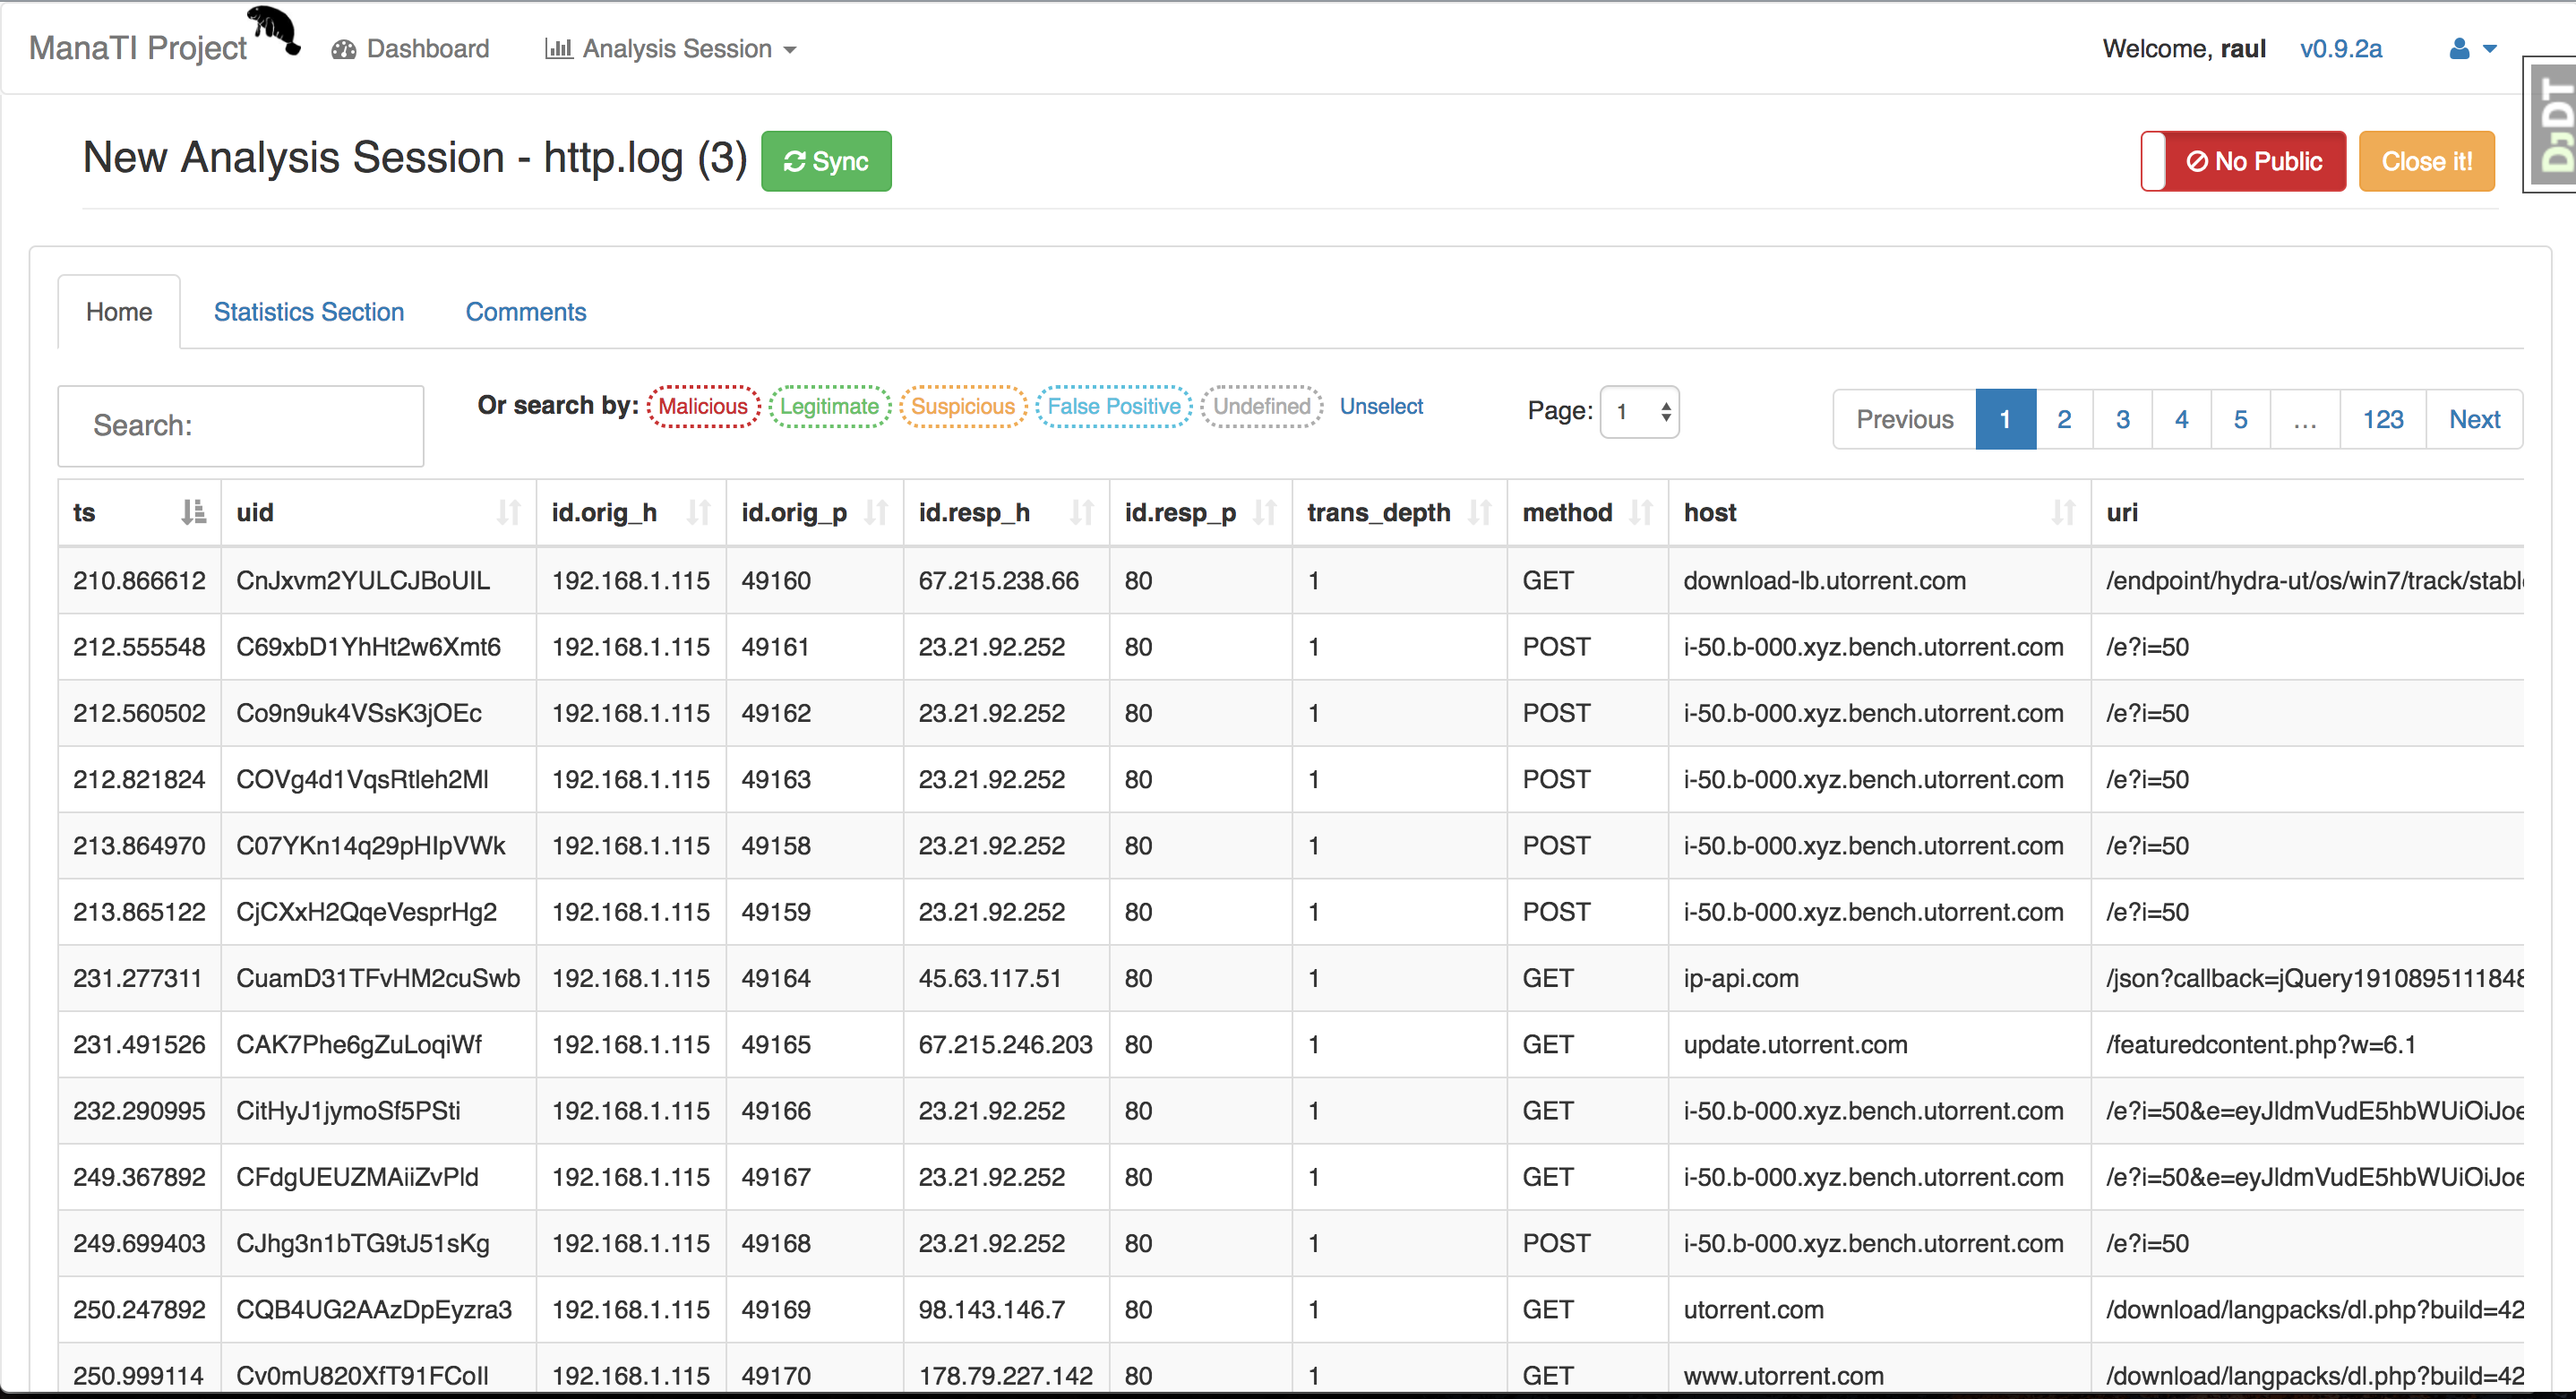 stratosphereips/manati
Un outil web pour assister le travail des analystes de menaces intuitifs.
 st2labs/sipi
Outils simples d'information IP pour l'analyse de données de réputation
 gr4ym4ntx/attackintel
Un script Python pour interroger l'API MITRE ATT&CK afin d'obtenir les tactiques, techniques, atténuations et méthodes de détection pour des groupes…
 bfuzzy/auditd-attack
Un ensemble de règles Auditd Linux mappé au framework d'attaque MITRE.
 cymmetria/ciscoasa_honeypot
Un honeypot à faible interaction pour le composant Cisco ASA capable de détecter CVE-2018-0101, une vulnérabilité de déni de service et d'exécution…
 silascutler/malpipe
Moteur d'ingestion et de traitement de Malware/IOC
 mrash/psad
psad : Détection d'intrusion et analyse des logs avec iptables
 crowdstrike/crowdfms
# Système de gestion de flux CrowdStrike. CrowdFMS est un framework permettant d'automatiser la collecte et le traitement d'échantillons depuis…
 dropbox/securitybot
Alertes distribuées pour les masses !
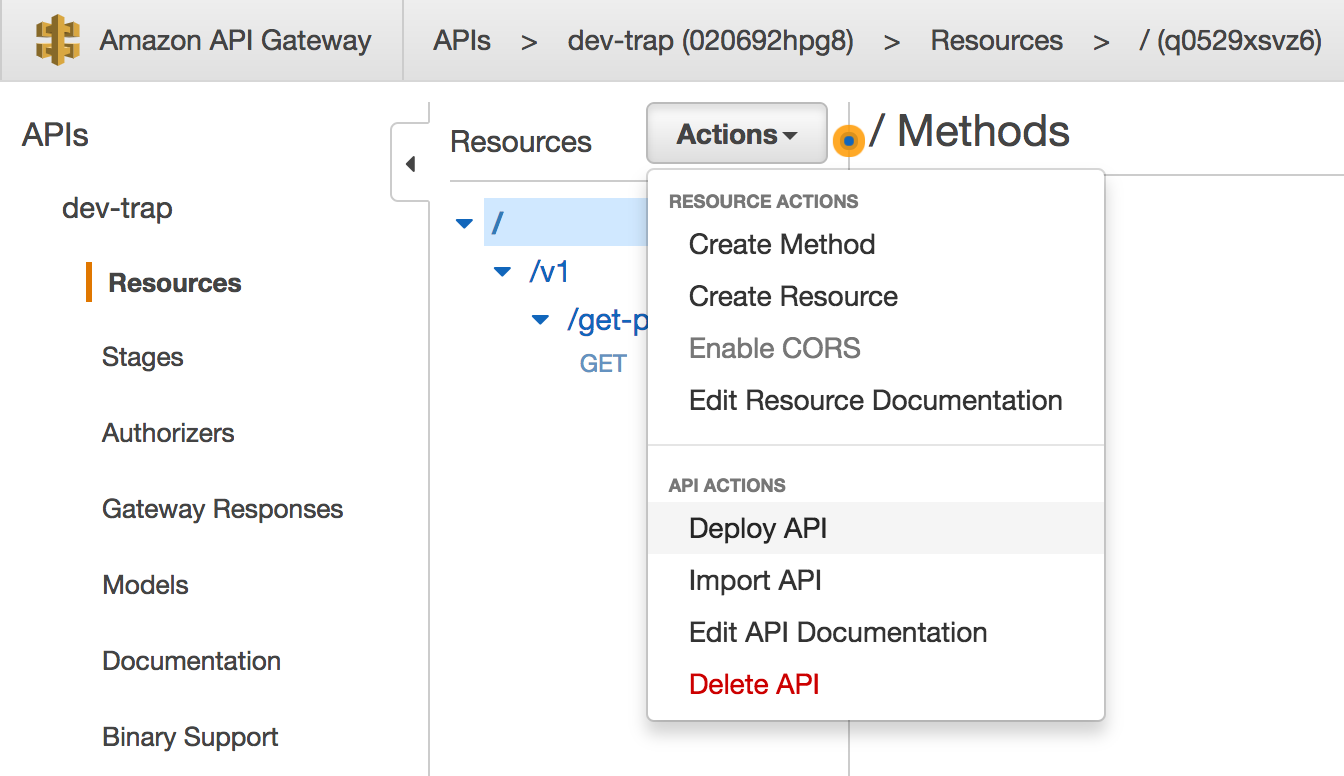 0x4d31/honeylambda
honeyλ - une application simple et sans serveur conçue pour créer et surveiller automatiquement de faux points de terminaison HTTP (c'est-à-dire des…

 xdrr/vulnerability-research
Vulnérabilités divulguées publiquement
 matthewclarkmay/geoip-attack-map
Cybersécurité : carte d'attaque geoip qui suit syslog et analyse les adresses IP/numéros de port pour visualiser les attaquants en temps réel.
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL
 abhinavbom/threat-intelligence-hunter
TIH est un outil de renseignement qui vous aide à rechercher des IOCs à travers de multiples flux de sécurité disponibles publiquement et certaines…
 aws-alchemy/squidmagic
analyser le trafic réseau basé sur le web 🕶 pour détecter les serveurs de commande et de contrôle centraux