Corelight-Ansible-Roles

Corelight-Ansible-Roles sont une collection de rôles Ansible et de playbooks qui installent, configurent, exécutent et gèrent une variété de…

Corelight-Ansible-Roles sont une collection de rôles Ansible et de playbooks qui installent, configurent, exécutent et gèrent une variété de…

Elemental - Une bibliothèque de menaces ATT&CK

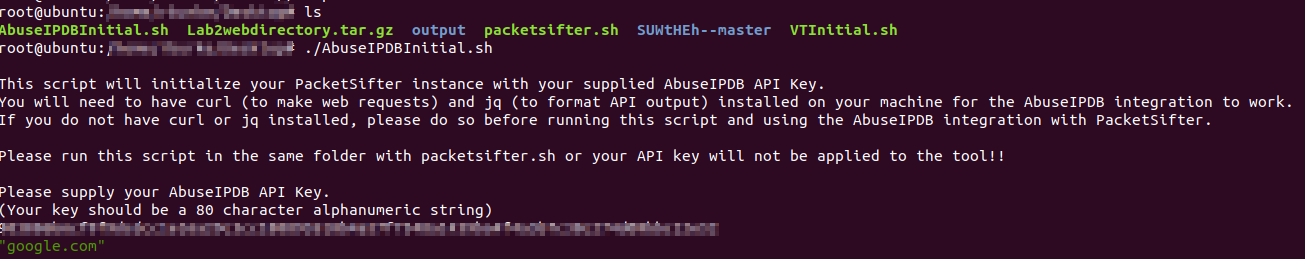
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…

Collecter des informations sur les adresses email depuis Pastebin

L'API de base de données corrélée de vulnérabilités CVE et de renseignements sur les menaces

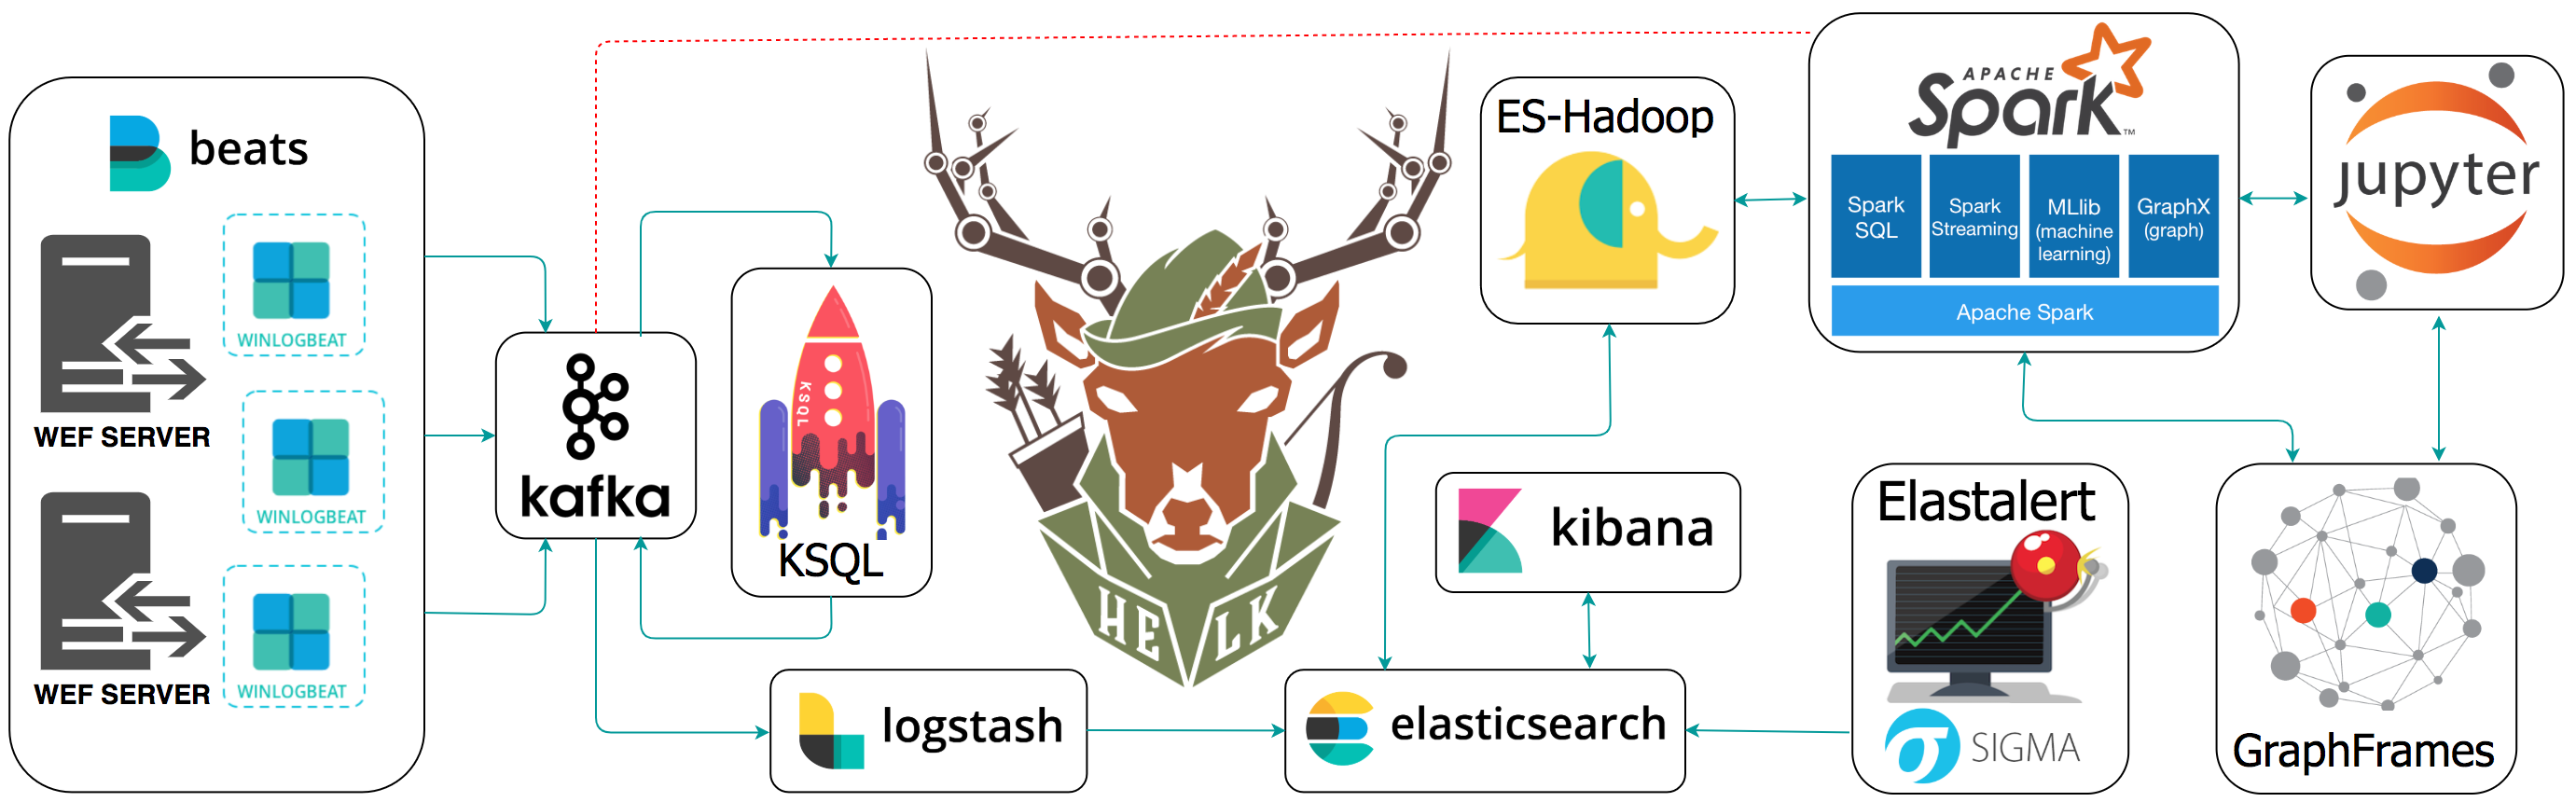
DetectionLabELK est un fork de DetectionLab avec la stack ELK à la place de Splunk.

Configuration de malware et extraction de payload


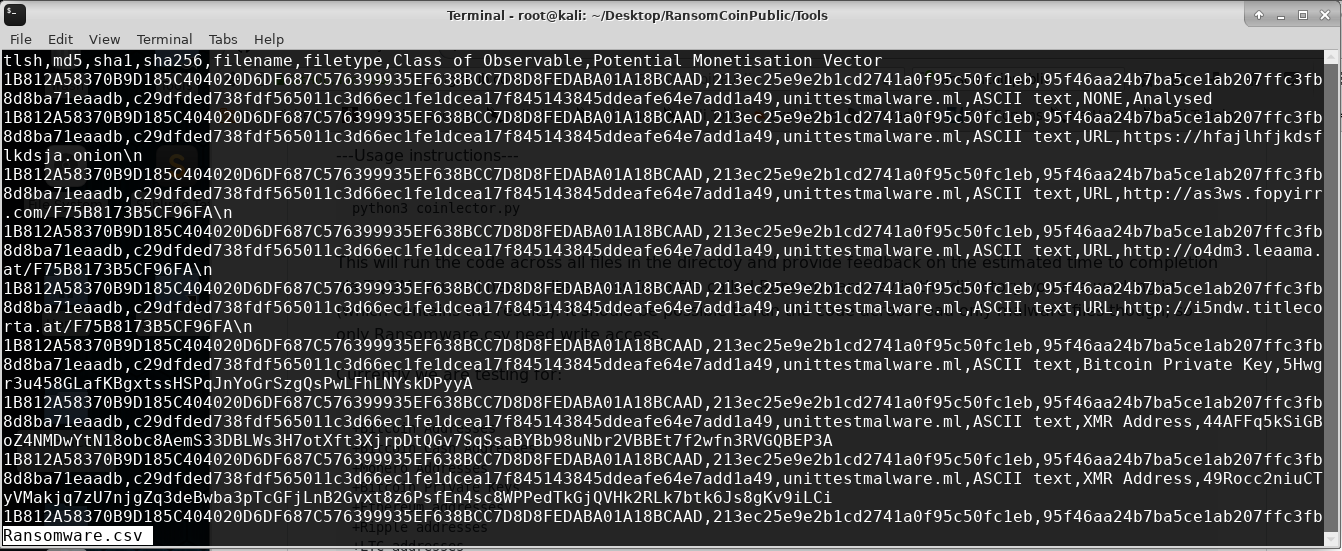
Un outil DFIR pour extraire les adresses de cryptomonnaies et autres indicateurs de compromission à partir de binaires.

Détection du malware Linux C2 RedXOR - démonstration

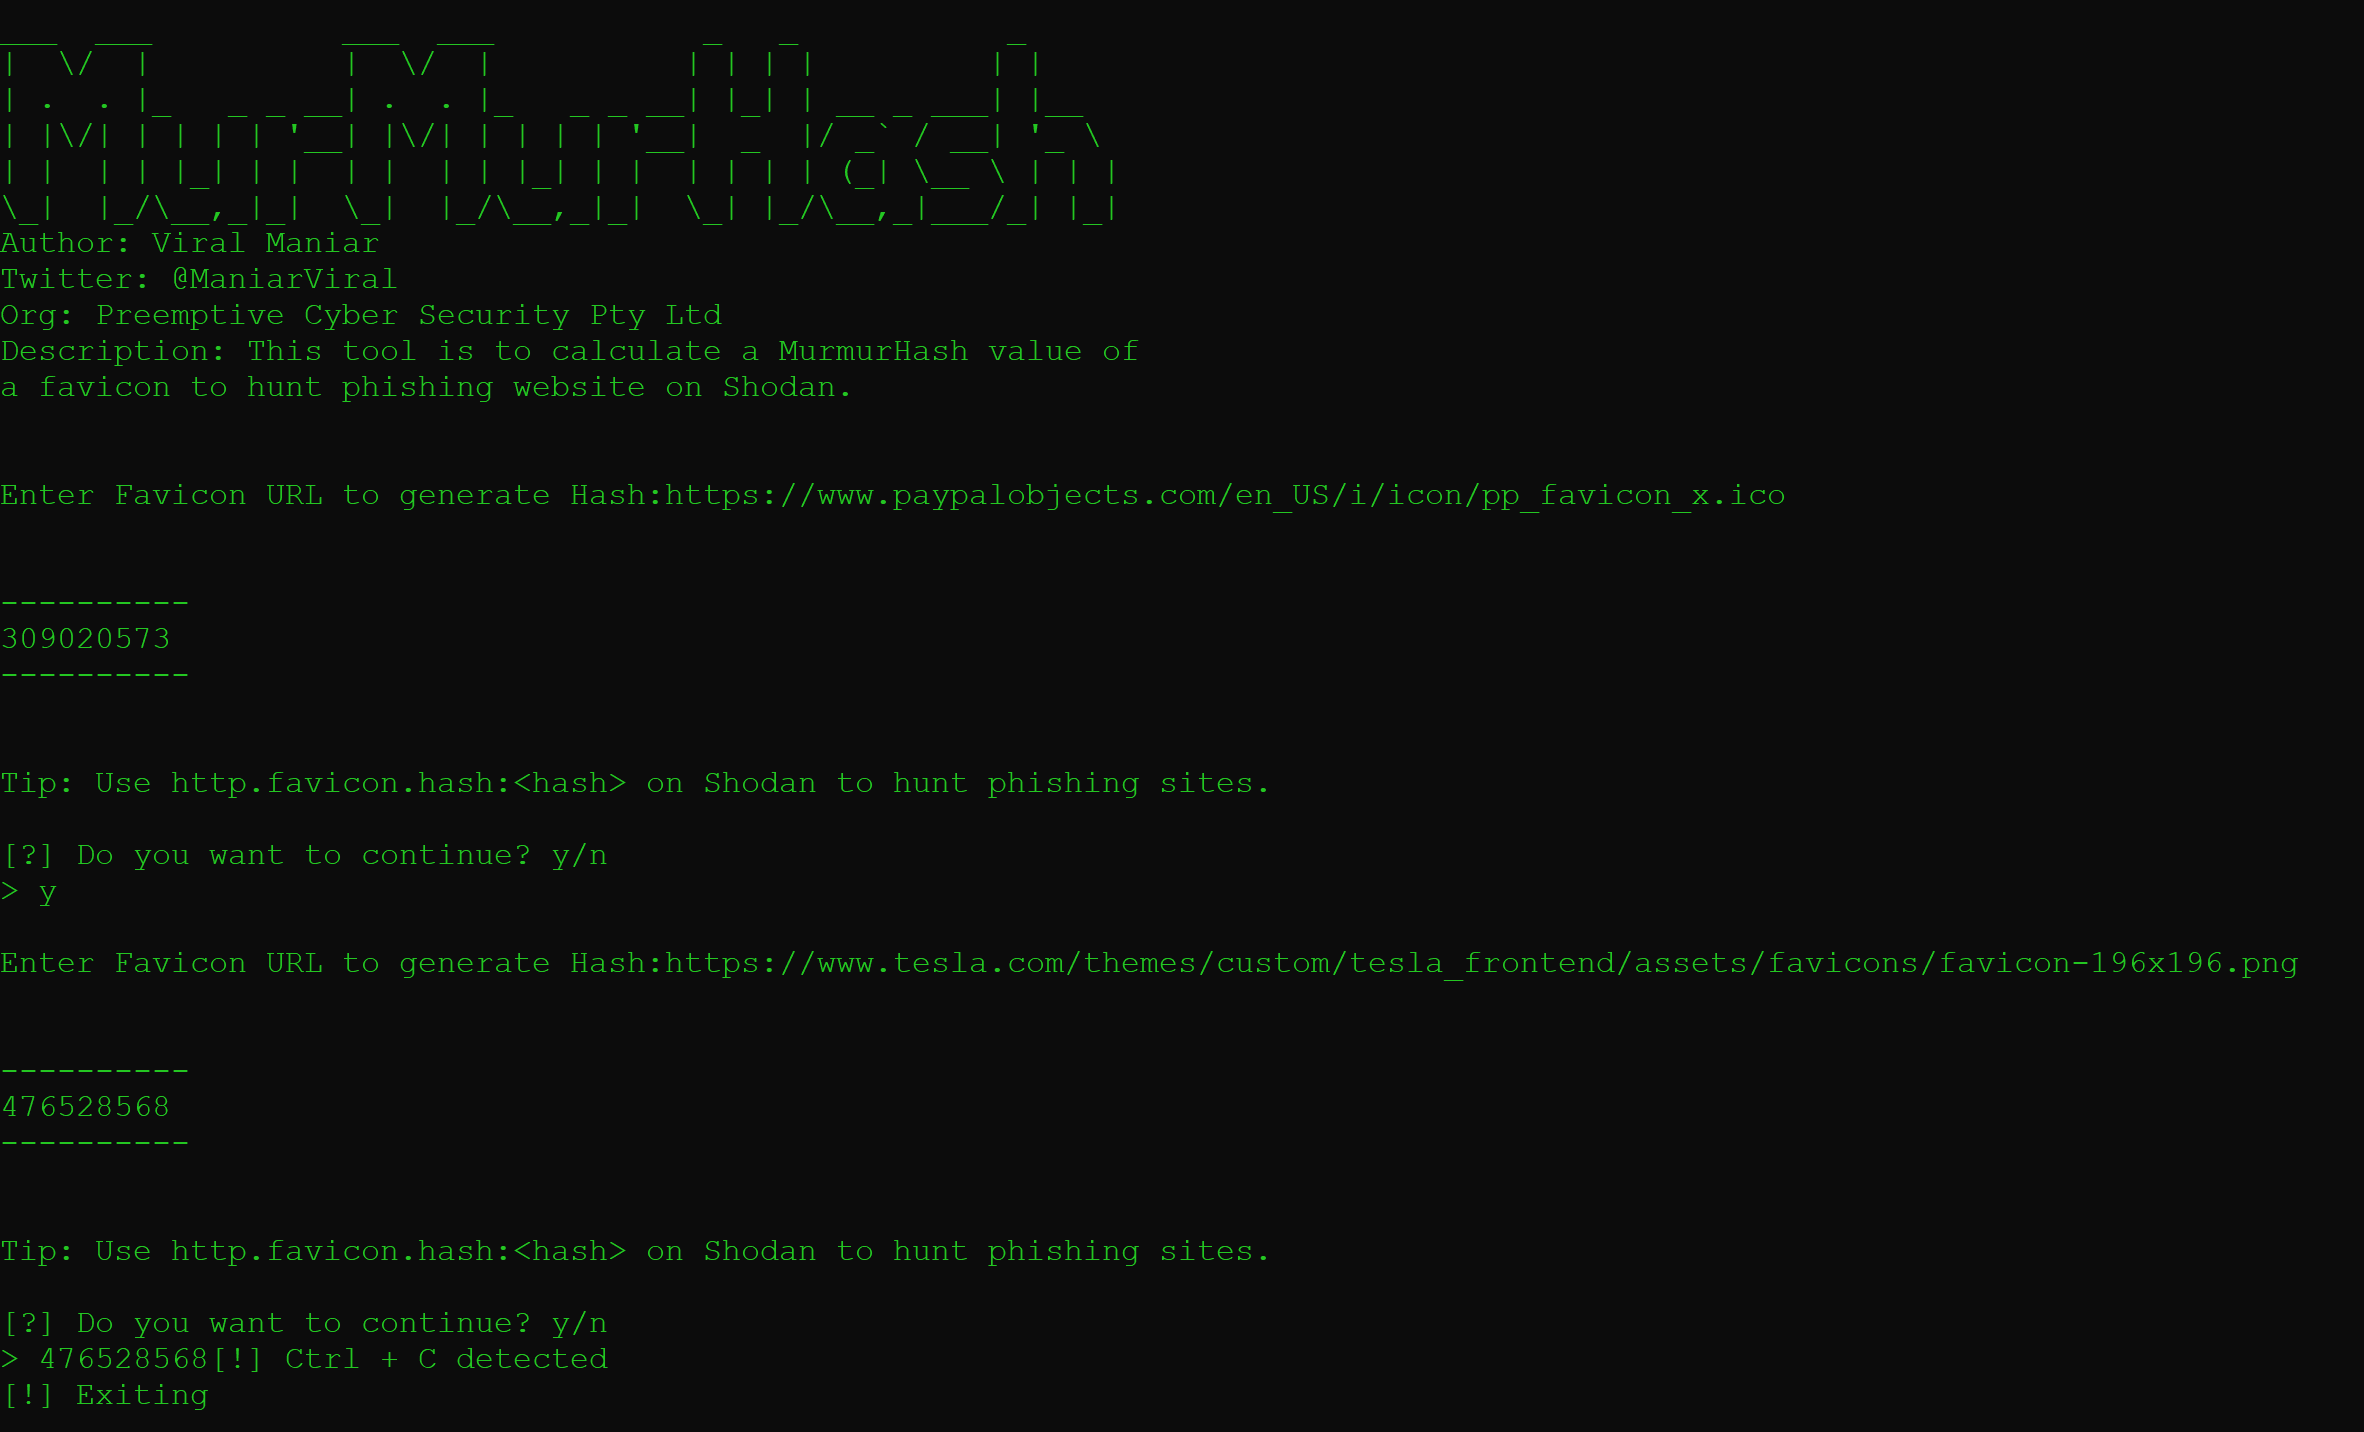
Ce petit outil permet de calculer la valeur MurmurHash d'un favicon pour chasser les sites de phishing sur la plateforme Shodan.

gundog - chasse guidée dans Microsoft Defender

CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065

Collection d'articles de sécurité de qualité. Des articles géniaux.

Une application Python modulaire pour collecter des renseignements sur les hôtes malveillants.

Détecte les mutations actives de domaines pour prévenir le phishing et le smishing. Utilise les TLDs IANA, la validation DNS par blockchain et les…

Par la technologie Kprobe Système de détection d'intrusion basé sur l'hôte Open Source (HIDS), de E_Bwill.

SkyWrapper aide à découvrir les formes suspectes de création et d'utilisation de jetons temporaires dans AWS