

BiBi-Windows-Wiper-Analysis
 knight0x07/bibi-windows-wiper-analysis
# Analyse technique du wiper Bibi-Windows ciblant des organisations israéliennes
reverse-engineeringmalware-analysisdigital-forensics+3
knight0x07/bibi-windows-wiper-analysis# Analyse technique du wiper Bibi-Windows ciblant des organisations israéliennes
 smicallef/spiderfoot
Automatise la collecte et l'analyse de données OSINT pour le renseignement sur les menaces, la cartographie de la surface d'attaque et la…
 certat/citrix-logchecker
Analyser les logs citrix netscaler pour vérifier les signes d'exploitation de CVE-2023-4966
 aws-samples/drs-malware-scan
Effectuez une analyse de malware basée sur les fichiers sur vos serveurs sur site avec AWS
 sh1n0g1/z9
Détecte les artefacts de logiciels malveillants basés sur PowerShell à partir des journaux d'événements et effectue une analyse statique des scripts…
 pixelbubble/domainalerting
Alerte quotidienne lorsqu'un nouveau nom de domaine est enregistré et contient vos mots-clés
 misp/misp-wireshark
Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence
 hpfeeds/hpfeeds
Protocole générique authentifié de flux de données du projet Honeynet
 3xp0rt/lockbit-tattoo
Jeu de données OSINT structuré d'identités liées au ransomware LockBit, comprenant noms d'utilisateur, identifiants, dates d'inscription, adresses…
 swimlane/pyattck
Un paquet Python pour interagir avec le framework MITRE ATT&CK
 embee-research/agenttesla-config-extractor
Extracteur de configuration pour AgentTesla - Variante Discord/Telegram
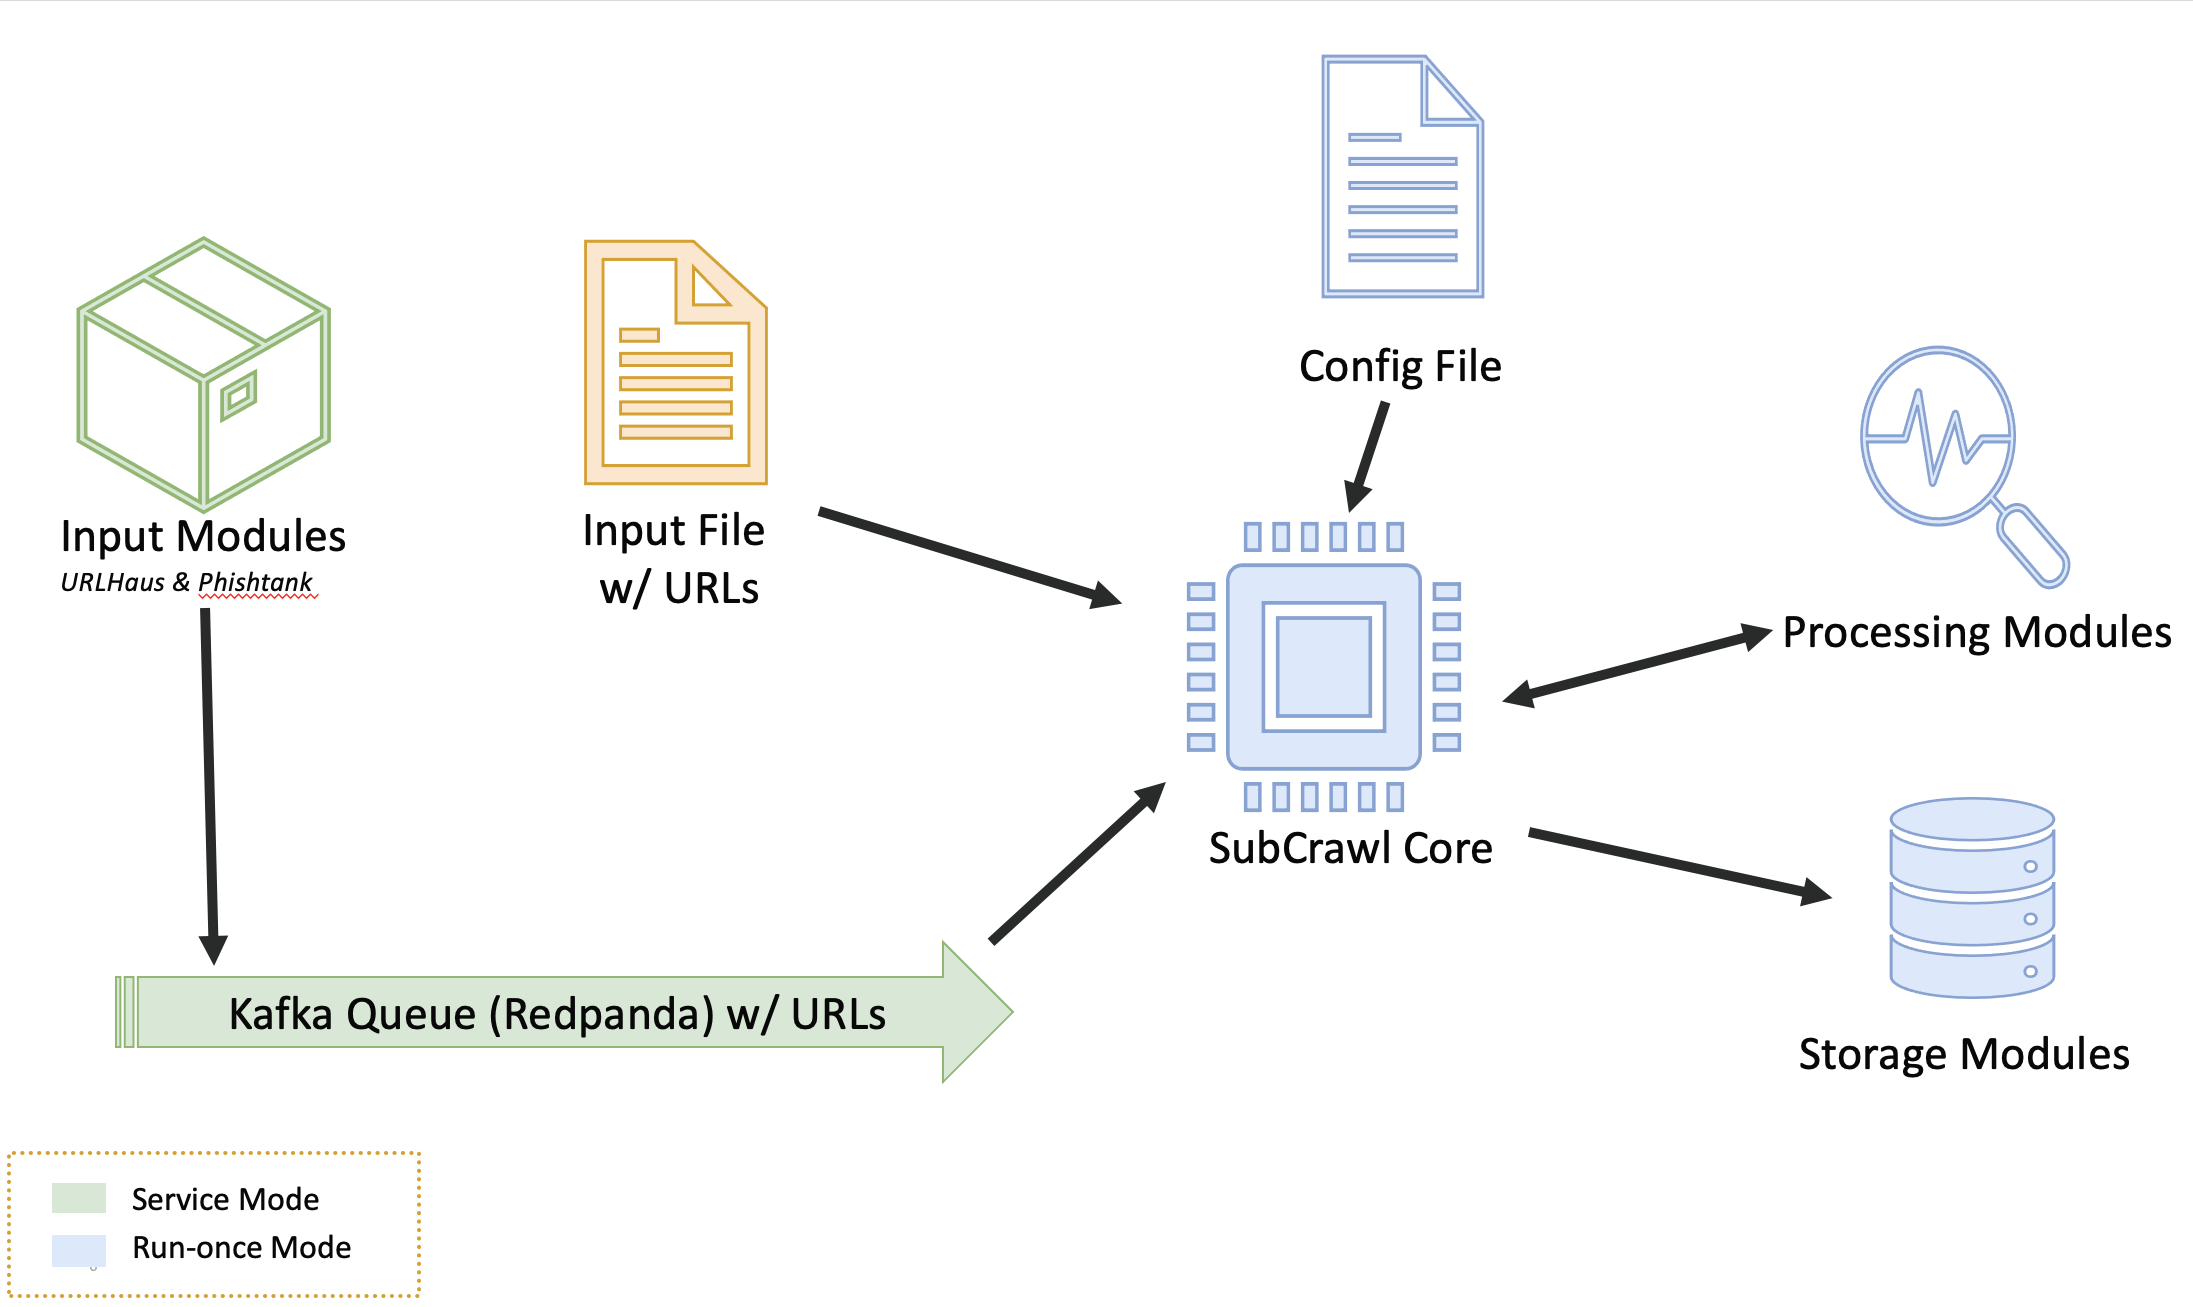 hpthreatresearch/subcrawl
Framework modulaire pour découvrir et analyser les répertoires ouverts sur le web. Explore les URLs, extrait le contenu, applique une analyse…
 otrf/security-datasets
Rejeu d'événements de sécurité
 ion-storm/sysmon-config
Configuration Sysmon ATT&CK avancée axée sur la détection du plus grand nombre de techniques par source de données dans MITRE ATT&CK, offrant une…

 embee-research/asyncrat-venom-dcrat-config-extractor
Extracteur de configuration pour Asyncrat/Dcrat/VenomRat
 corelight/c2-detection-manjusaka
Détection du framework C2 Manjusaka