

h0neytr4p
 pbssubhash/h0neytr4p
Honeypot facile à configurer pour la Blue Team
defensive-toolsweb-securitynetwork-security+2
44
pbssubhash/h0neytr4pHoneypot facile à configurer pour la Blue Team
 thecyberfairy/cve-lfi-lab
Un laboratoire pratique qui enquête sur la CVE-2025-39507 du point de vue d'un analyste SOC de niveau 1. Comprend une revue des journaux dans…
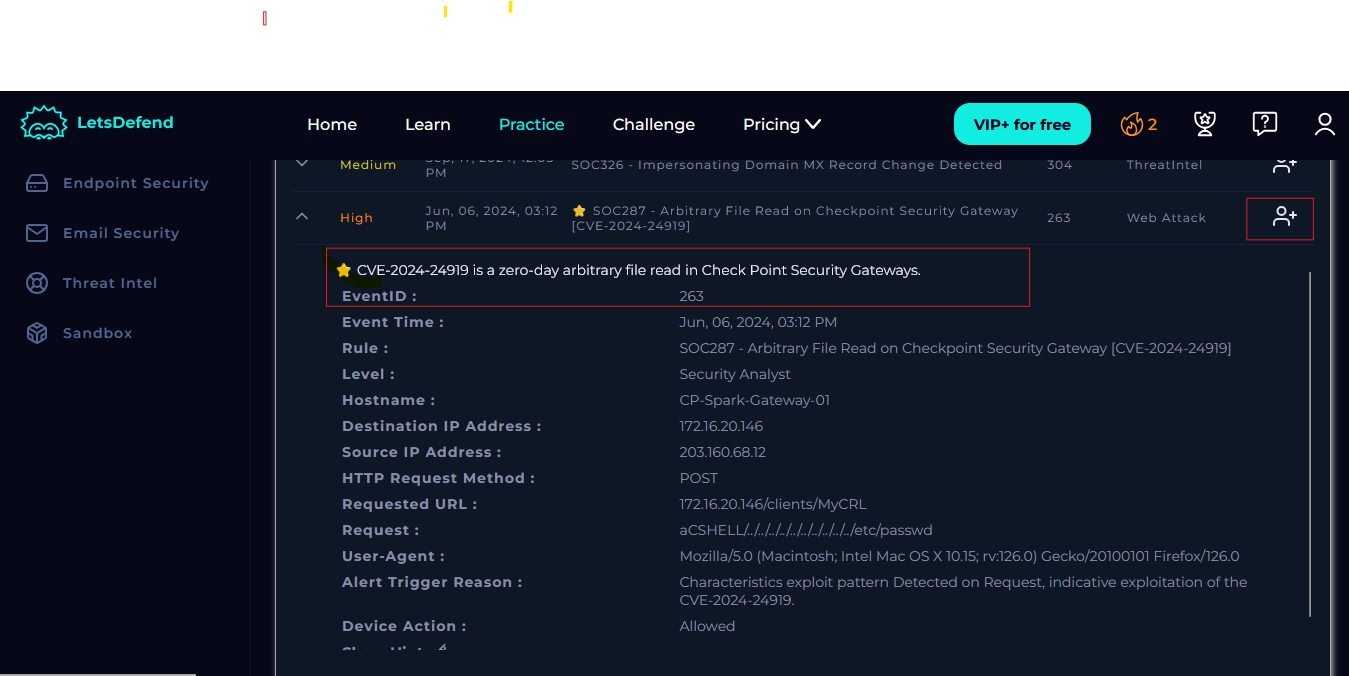 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Procédure pas à pas de réponse aux incidents SOC pour la lecture arbitraire de fichiers CVE-2024-24919 sur les passerelles Check Point, couvrant la…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
# Procédure pas à pas pour analyste SOC : investigation et remédiation de CVE-2024-3400 (injection de commande PAN-OS) Couvre la détection,…
 strangerealintel/eternalliberty
Dépôt curaté d'alias d'acteurs de la menace et de conventions de nommage utilisés par les principaux fournisseurs de renseignement sur les menaces,…
 codextf2/cobaltstrike-sleepmask-yara
Juste un dépôt git pour la règle de détection sleepmask que j'ai trouvée sur https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-cob…
 yjesus/rclocals
Analyseur de démarrage Linux
 shadowguardai/ti-a-ti-cveexploitchecker
Détermine si des exploits publics sont disponibles pour un CVE donné. Utilise des API comme exploit-db ou NVD pour ide
 gmh5225/aisa-scanner
AISA-Scanner est un scanner de vulnérabilités autonome propulsé par l'IA qui associe les CVE aux exploits Metasploit, MITRE, CEH et SANS, fournissant…
 center-for-threat-informed-defense/adversary_emulation_library
Une bibliothèque ouverte de plans d'émulation d'adversaires conçue pour permettre aux organisations de tester leurs défenses sur la base de TTP réels.
 hackinglz/panrapidcheck
Extraire des informations utiles à partir du fichier de support PANOS pour CVE-2024-3400
 olivsec/loboguara
Plateforme de renseignement sur les cybermenaces pour la découverte de certificats SSL, l'analyse de domaines/URL, la surveillance des fuites de…
 revoltsecurities/shodanx
ShodanX est un outil pour recueillir des informations sur des cibles en utilisant des dorks Shodan⚡.
 zdhenard42/soc-multitool
Une extension de navigateur puissante et conviviale qui simplifie les enquêtes pour les professionnels de la sécurité.
 chiasmod0n/chiasmodon
Chiasmodon est un outil OSINT conçu pour aider au processus de collecte d'informations sur un domaine cible. Sa fonctionnalité principale consiste à…
 mnemonic-no/grafeo
Plateforme ouverte pour la modélisation, la collecte et l'échange de connaissances
 sobri3195/pegasus-malware-scan
Analyseur de menaces multicouche combinant vérification par empreinte, analyse comportementale et exécution en bac à sable pour la détection des…
 salesforce/hassh
HASSH est une norme d'empreinte réseau qui peut être utilisée pour identifier des implémentations SSH spécifiques de clients et de serveurs. Les…