

puncia
 arpsyndicate/puncia
Panthera(P.)uncia - Utilitaire CLI officiel pour Subdomain Center & Exploit Observer.
osintreconnaissancevulnerability-scanners+6
661
arpsyndicate/punciaPanthera(P.)uncia - Utilitaire CLI officiel pour Subdomain Center & Exploit Observer.
 trailofbits/mquire
Sans dépendance, investigation de la mémoire Linux, exploitant les symboles BTF et kallsyms intégrés au noyau pour une analyse mémoire typée sans…
 bitcoindatalabs/ln-upgrade-dynamics
Code, données agrégées et source LaTeX pour « Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026 » (arXiv:2610.30350)
 emrekybs/veiled-eye
Outil d'investigation d'identité OSINT. Pivotez depuis un e-mail, un nom d'utilisateur, un téléphone ou un portefeuille sur 46 sources vers un profil…
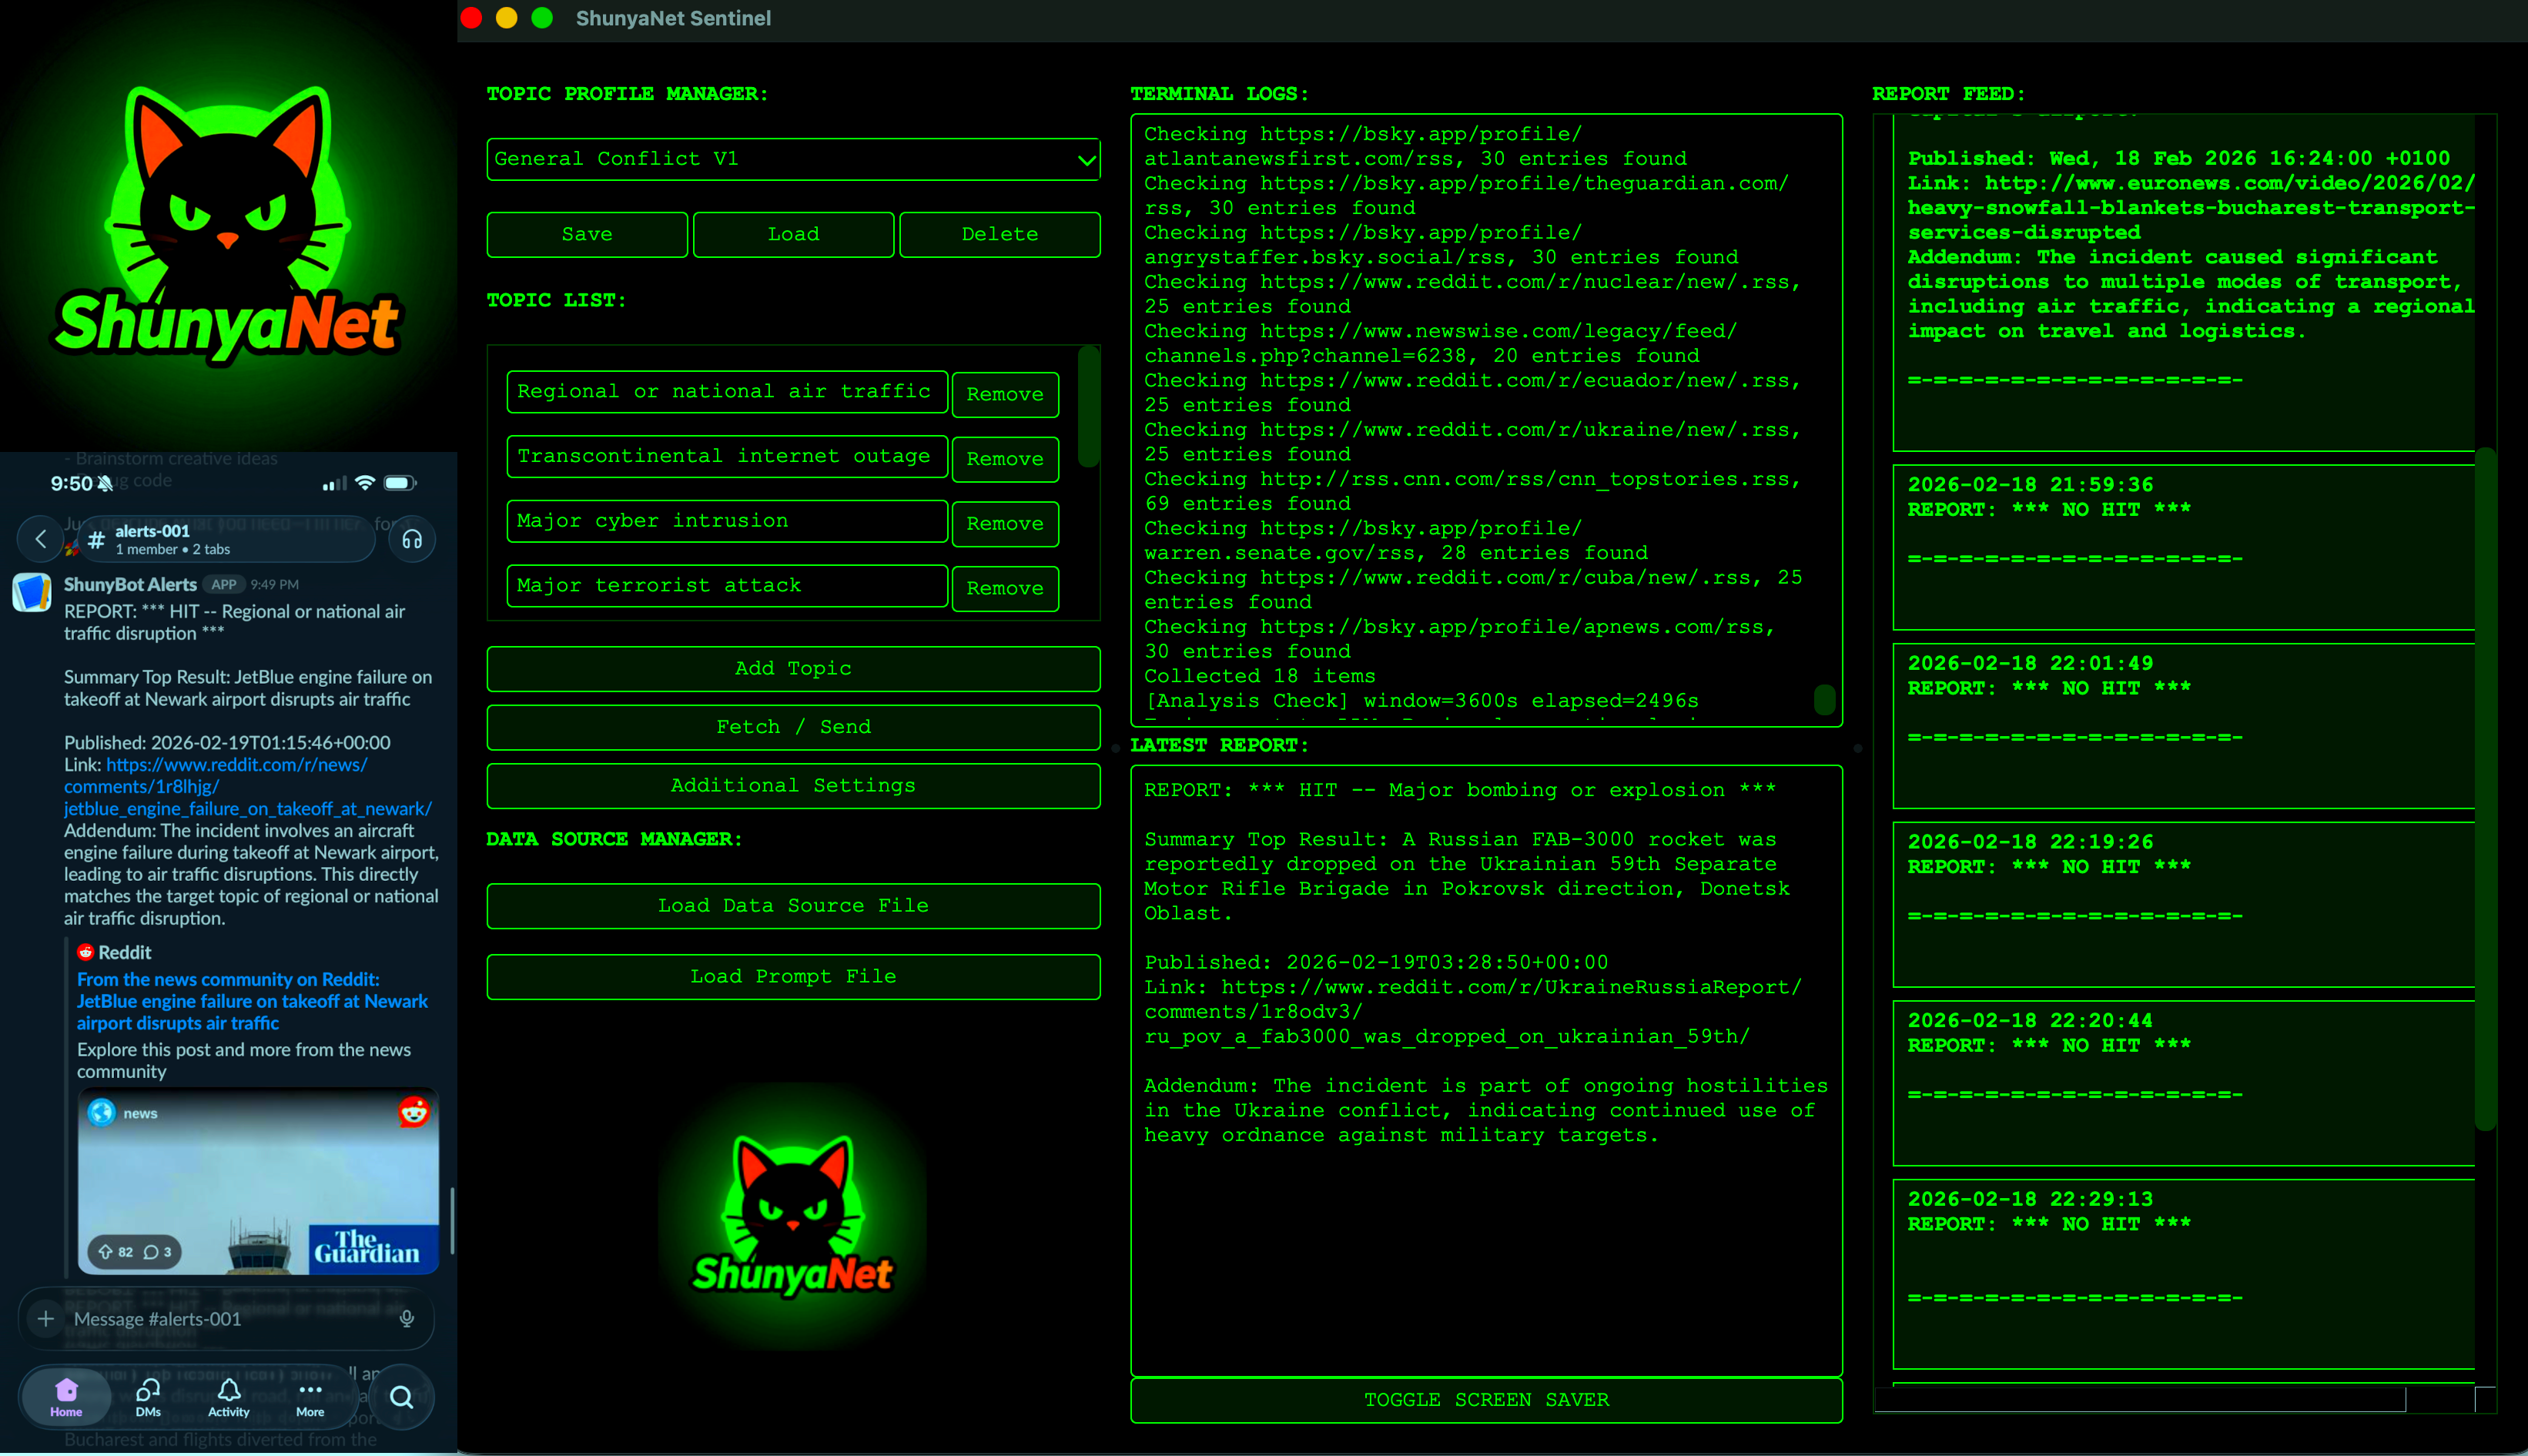 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel est un programme léger qui surveille les flux RSS, les envoie à un LLM pour analyse, et délivre des résumés ou des alertes…
 breachsimrange/redteamsimmer
Plateforme d'émulation d'adversaire basée sur le Web qui orchestre les tests Atomic Red Team sur les points de terminaison Windows via des agents Go,…
 lockfale/osint-framework
Framework organisé d'outils et de ressources OSINT gratuits pour collecter des renseignements à partir de sources publiques, classé par catégorie…

 pandare9x/configuration_extractors
Configuration Extractors pour Malware
 abdeljalilait/kerneleye
Sécurité au niveau du noyau & réponse aux attaques pour les serveurs Linux.
 rakosn1cek/oversight
Un auditeur de sécurité léger et un bac à sable pour scripts shell. Oversight combine un moteur d'analyse statique (Rust) avec une application…
 rtfmkiesel/loldrivers-client
Scannez votre ordinateur Windows à la recherche de pilotes vulnérables ou malveillants connus.
 whispergate/infraguard
InfraGuard est un proxy de redirection et gestionnaire Command & Control qui protège votre infrastructure Red Team contre l'attribution des menaces.
 owasp/the-agents-epistemic-baggage
Un modèle de risque orienté vers l’audit qui décrit comment les inférences générées par des agents peuvent changer de statut épistémique, acquérir…
 themittenmac/truetree
Un outil en ligne de commande pour une sortie de type pstree sur macOS avec des capacités supplémentaires de capture de pid.
 soldier0x0/briefr
Plateforme ouverte de renseignement sur les vulnérabilités, intelligence agrégée dans un tableau de bord unique, avec corrélation et recherche d’IOC,…
 cyber-courses/cyber-library
Base de connaissances Markdown maintenue par la communauté couvrant les fondements de la cybersécurité, les pratiques offensives et défensives, la…
 kubeshark/kubeshark
Observabilité réseau basée sur eBPF pour Kubernetes. Indexe le trafic L4/L7 avec le contexte complet de K8s, déchiffre TLS sans clés. Interrogeable…