
ogi-transforms
 opengraphintel/ogi-transforms
Framework open source d'analyse de liens et d'OSINT
osintreconnaissanceinformation-gathering+3
opengraphintel/ogi-transformsFramework open source d'analyse de liens et d'OSINT
 mrcord77/beacon-hunter
Détecte les balises C2 phi-structured qui contournent RITA et les détecteurs standard regularity-based.
 embee-research/sigma
Un dépôt pour publier des règles de détection au public.
 corelight/c2-detection-manjusaka
Détection du framework C2 Manjusaka
 neorai/vt-py-scanner
Analyse récursive de dossiers via l'API VirusTotal pour détecter les malwares. Fonctionnalités : recherche par hash, export CSV, progression en temps…
 corelight/zeek-endpoint-enrichment
Outil d’enrichissement des journaux Zeek qui ajoute des informations sur les hôtes et des références d’entités connues pour améliorer la surveillance…

 bontchev/whodunit
Reconnaître les groupes APT les plus susceptibles d'être à l'origine d'un incident
 secdev02/cyber-decoy
Broker de leurres expérimentaux
 corelight/zeek-agenttesla-detector
Un détecteur C2 du malware Agent Tesla basé sur Zeek.
 synacktiv/pridelocker-analysis
Ce dépôt contient un script Python IDA pour récupérer les chaînes de l'encrypteur PrideLocker ESX et une règle YARA.
 ikram124/cve-2024-3094-analysis
Projet d'analyse de sécurité : analyse de CVE réelles
 paolokappa/sharepointsecuritymonitor
Une solution complète de surveillance de la sécurité SharePoint basée sur PowerShell avec protection contre CVE-2025-53770, analyse avancée des DLL,…
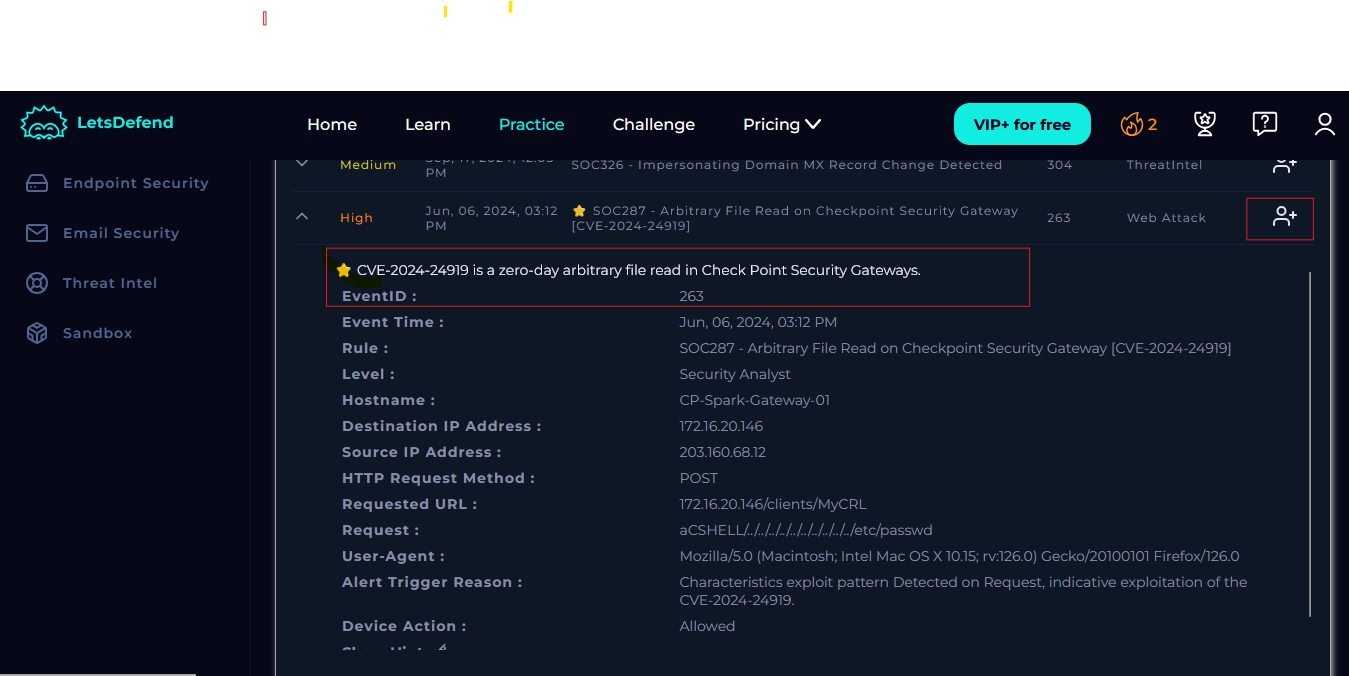 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Procédure pas à pas de réponse aux incidents SOC pour la lecture arbitraire de fichiers CVE-2024-24919 sur les passerelles Check Point, couvrant la…
 sarjanpatel22/siem-threat-detection-lab
Laboratoire SIEM pour l'équipe bleue : Wazuh 4.7.5 détectant 7 attaques simulées (bruteforce SSH, déni de service Slowloris / CVE-2007-6750, attaques…
 dfs333/trivysupplychainanalysis
Reconstruction formellement vérifiée et quantitative de l'attaque sur la chaîne d'approvisionnement GitHub Actions Trivy/TeamPCP (CVE-2026-33634) :…
 sohanbhowmik/cyberthreat_dbsproject
Jeu de données structuré de renseignement sur les menaces pour le suivi des vulnérabilités CVE avec scores CVSS, statut KEV et dates de publication.
 bilal3755/detecting_blue_hammer_vuln
Requête de chasse aux menaces pour la fenêtre CVE de bluehammer CVE-2026-33825