

awesome-malware-analysis
 rshipp/awesome-malware-analysis
Définancer la police.
memory-forensicsvulnerability-analysisreverse-engineering+10
14.1k
rshipp/awesome-malware-analysisDéfinancer la police.
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more
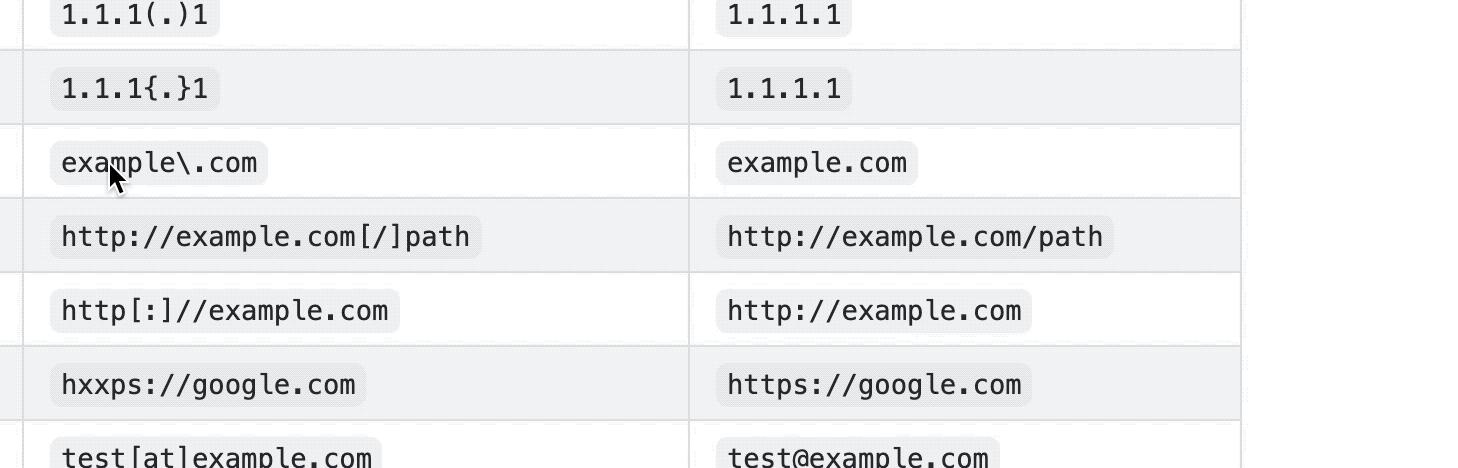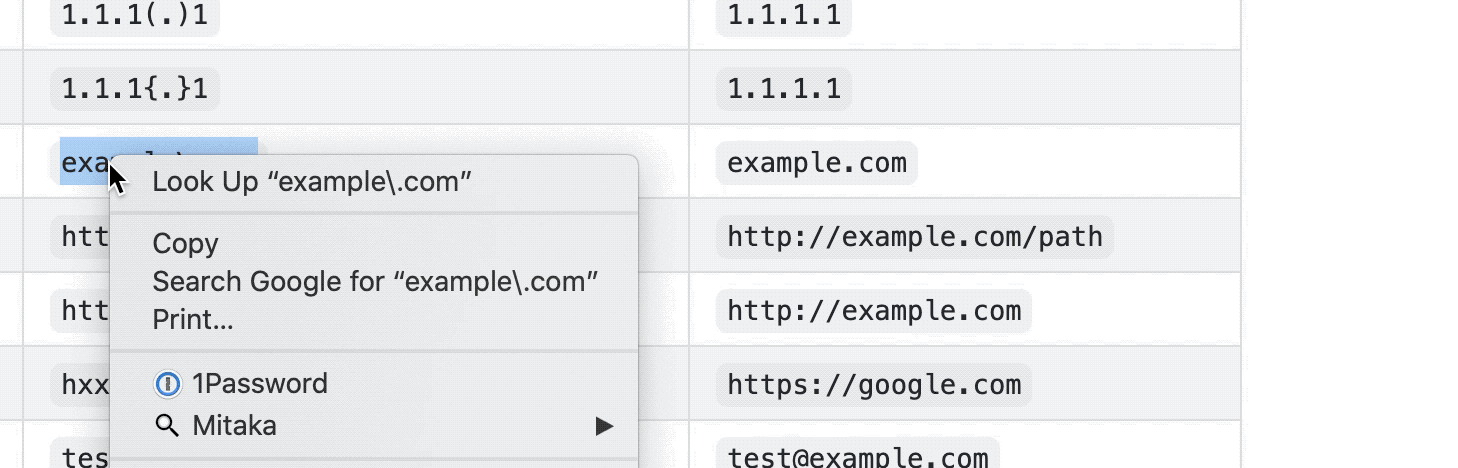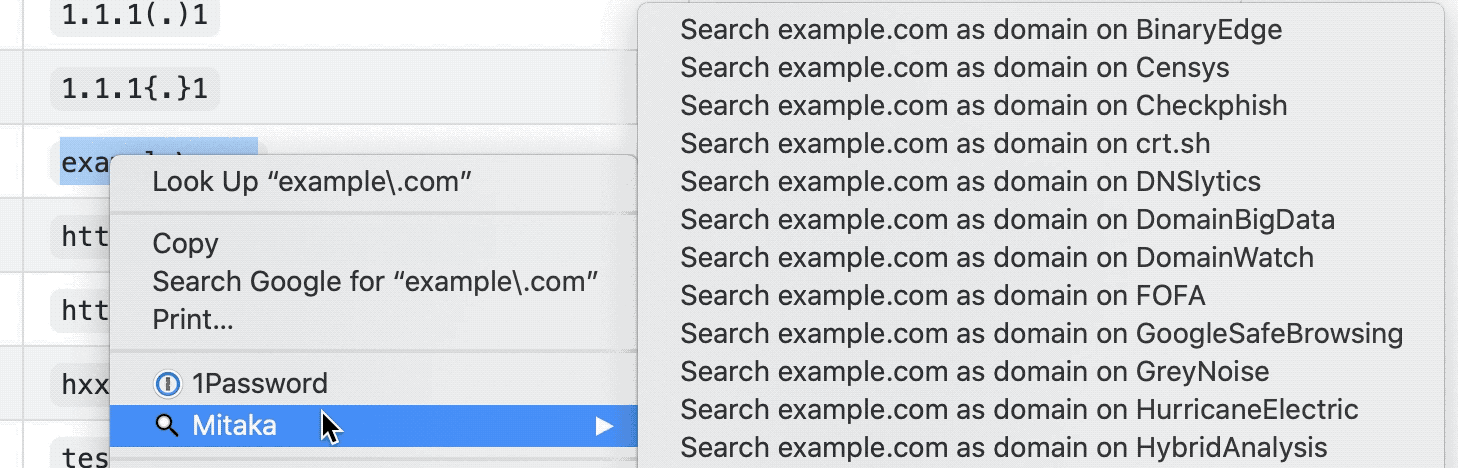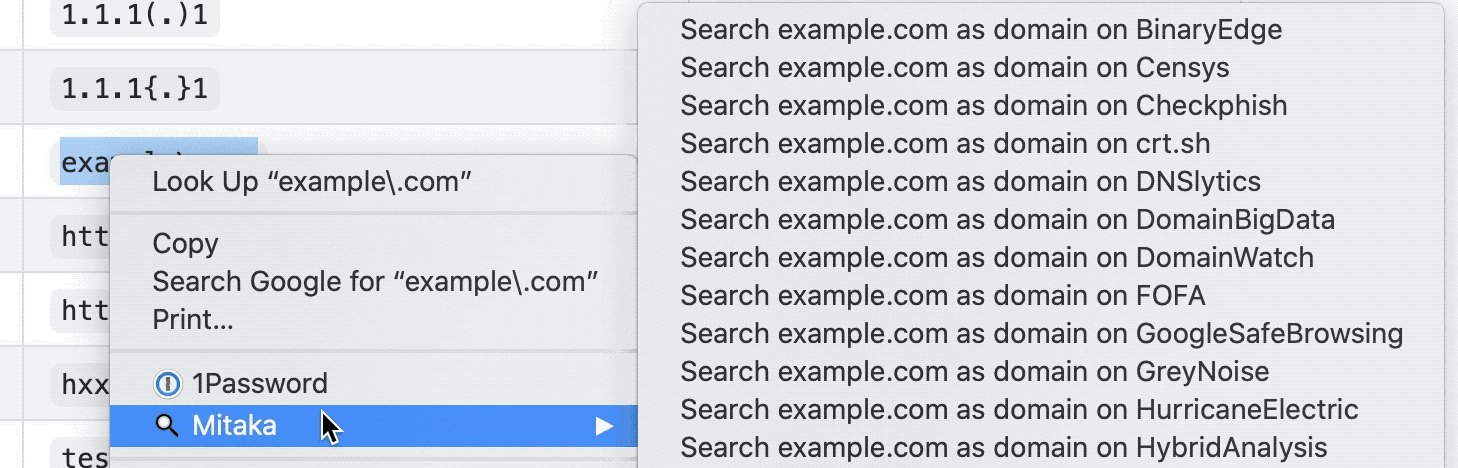 ninoseki/mitaka
Browser extension for OSINT search and IoC analysis. Auto-detects and refangs indicators of compromise, then queries 65+ threat intelligence and…
 mukul975/anthropic-cybersecurity-skills
817 compétences structurées en cybersécurité pour agents IA · Mappées sur 6 frameworks : MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF…
 simsong/bulk_extractor
Ceci est l'arbre de développement. Les téléchargements de production se trouvent à :
 owasp/ai-threat-modeler
Projet OWASP pour la modélisation des menaces assistée par IA, aidant les équipes à identifier, analyser et documenter les menaces de sécurité et les…
 rabbitstack/fibratus
Capteur de sécurité pour la détection et la protection en temps réel contre les menaces
 mthcht/awesome-lists
Dépôt organisé de flux de threat intelligence, de listes d'IoC, de règles YARA et de références d'outils DFIR pour la détection et la réponse aux…
 owasp/openshield
CSPM open source pour Azure - analysez les erreurs de configuration et la cryptographie non sûre face aux ordinateurs quantiques, mappez les…
 sbousseaden/evtx-attack-samples
Collection organisée d’échantillons d’attaques Windows EVTX mappés aux techniques MITRE ATT&CK, conçue pour tester les scripts de détection, la…
 aboutcode-org/vulnerablecode
Base de données de vulnérabilités open source agrégeant des données CVE provenant de multiples sources avec une interface Web et une API. Mappe les…
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…
 niffyhunt/codeguard-copilot
Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
 soteria-security/hafnium-ioc
Un script PowerShell pour identifier les indicateurs d'exploitation de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, et CVE-2021-26865

 vpierre/ndaal_public_sbom_auditor
Application web hors ligne à binaire unique qui ingère les SBOM CycloneDX, SPDX et syft, exécute un ensemble de scanners CVE, enrichit les résultats…
 eshlomo1/microsoft-sentinel-secops
Contenu des opérations SOC pour Microsoft Sentinel, incluant des requêtes de chasse, des playbooks de réponse aux incidents et l'analyse des…
 google/security-research
Ce projet héberge des avis de sécurité et leurs preuves de concept associées, issus de recherches menées chez Google et impactant du code…
 hacklcx/hfish
Système honeypot de niveau entreprise pour la détection d'intrusions internes et de menaces externes, produisant des renseignements sur les menaces…