

recox
 samhaxr/recox
Script maître pour la reconnaissance web
reconnaissancevulnerability-scannersinformation-gathering+3
samhaxr/recoxScript maître pour la reconnaissance web
 cheetz/sslscrape
SSLScrape | Un outil de scan pour extraire les noms d'hôtes des certificats SSL.
 ya551n3/bug-bounty-wordlists
Collection soigneusement sélectionnée de wordlists pour la chasse aux bug bounty, couvrant les répertoires, les sous-domaines, les paramètres, les…
 projectdiscovery/tldfinder
Un outil rationalisé pour découvrir les TLD privés pour la recherche en sécurité.
 cihanmehmet/sub.sh
Script de détection de sous-domaine multiprocessus (parallèle)
 flipkart-incubator/rta
Red team Arsenal - Un scanner intelligent pour détecter les vulnérabilités de sécurité dans les actifs de la couche 7 de l'entreprise.

 franccesco/getaltname
Extraire les sous-domaines des certificats SSL sur les sites HTTPS.
 bountystrike/bountystrike-sh
Pipeline de bug bounty du pauvre (du riche ?) https://dubell.io
 0xdekster/reconnote
Framework d'automatisation de la sécurité des applications web qui reconstitue la cible pour divers actifs afin de maximiser la surface d'attaque…
 s0md3v/dump
Des trucs qui ne méritent pas leur propre dépôt.
 003random/003recon
Quelques outils pour automatiser la reconnaissance - 003random
 bandit-haxunit/haxunit
Outil automatisé de reconnaissance de domaines web et d'évaluation de sécurité, intégrant l'énumération de sous-domaines, le scan de ports, le scan…
 silverpoision/rock-on
Rock-On est un outil de reconnaissance tout-en-un qui prend juste un seul nom de domaine et fait tout le travail tout seul.
 solomonsklash/chomp-scan
Un pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…
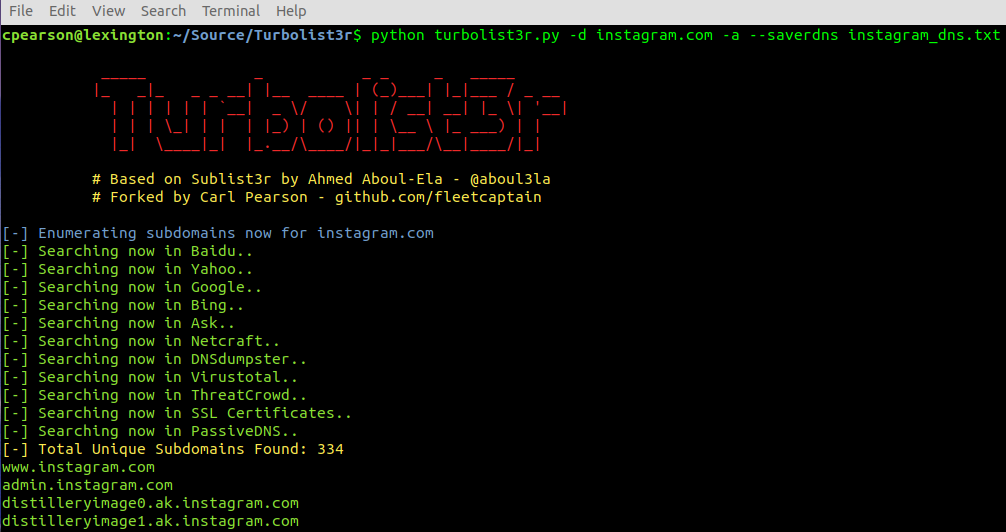 fleetcaptain/turbolist3r
Outil d'énumération de sous-domaines avec fonctionnalités d'analyse pour les domaines découverts
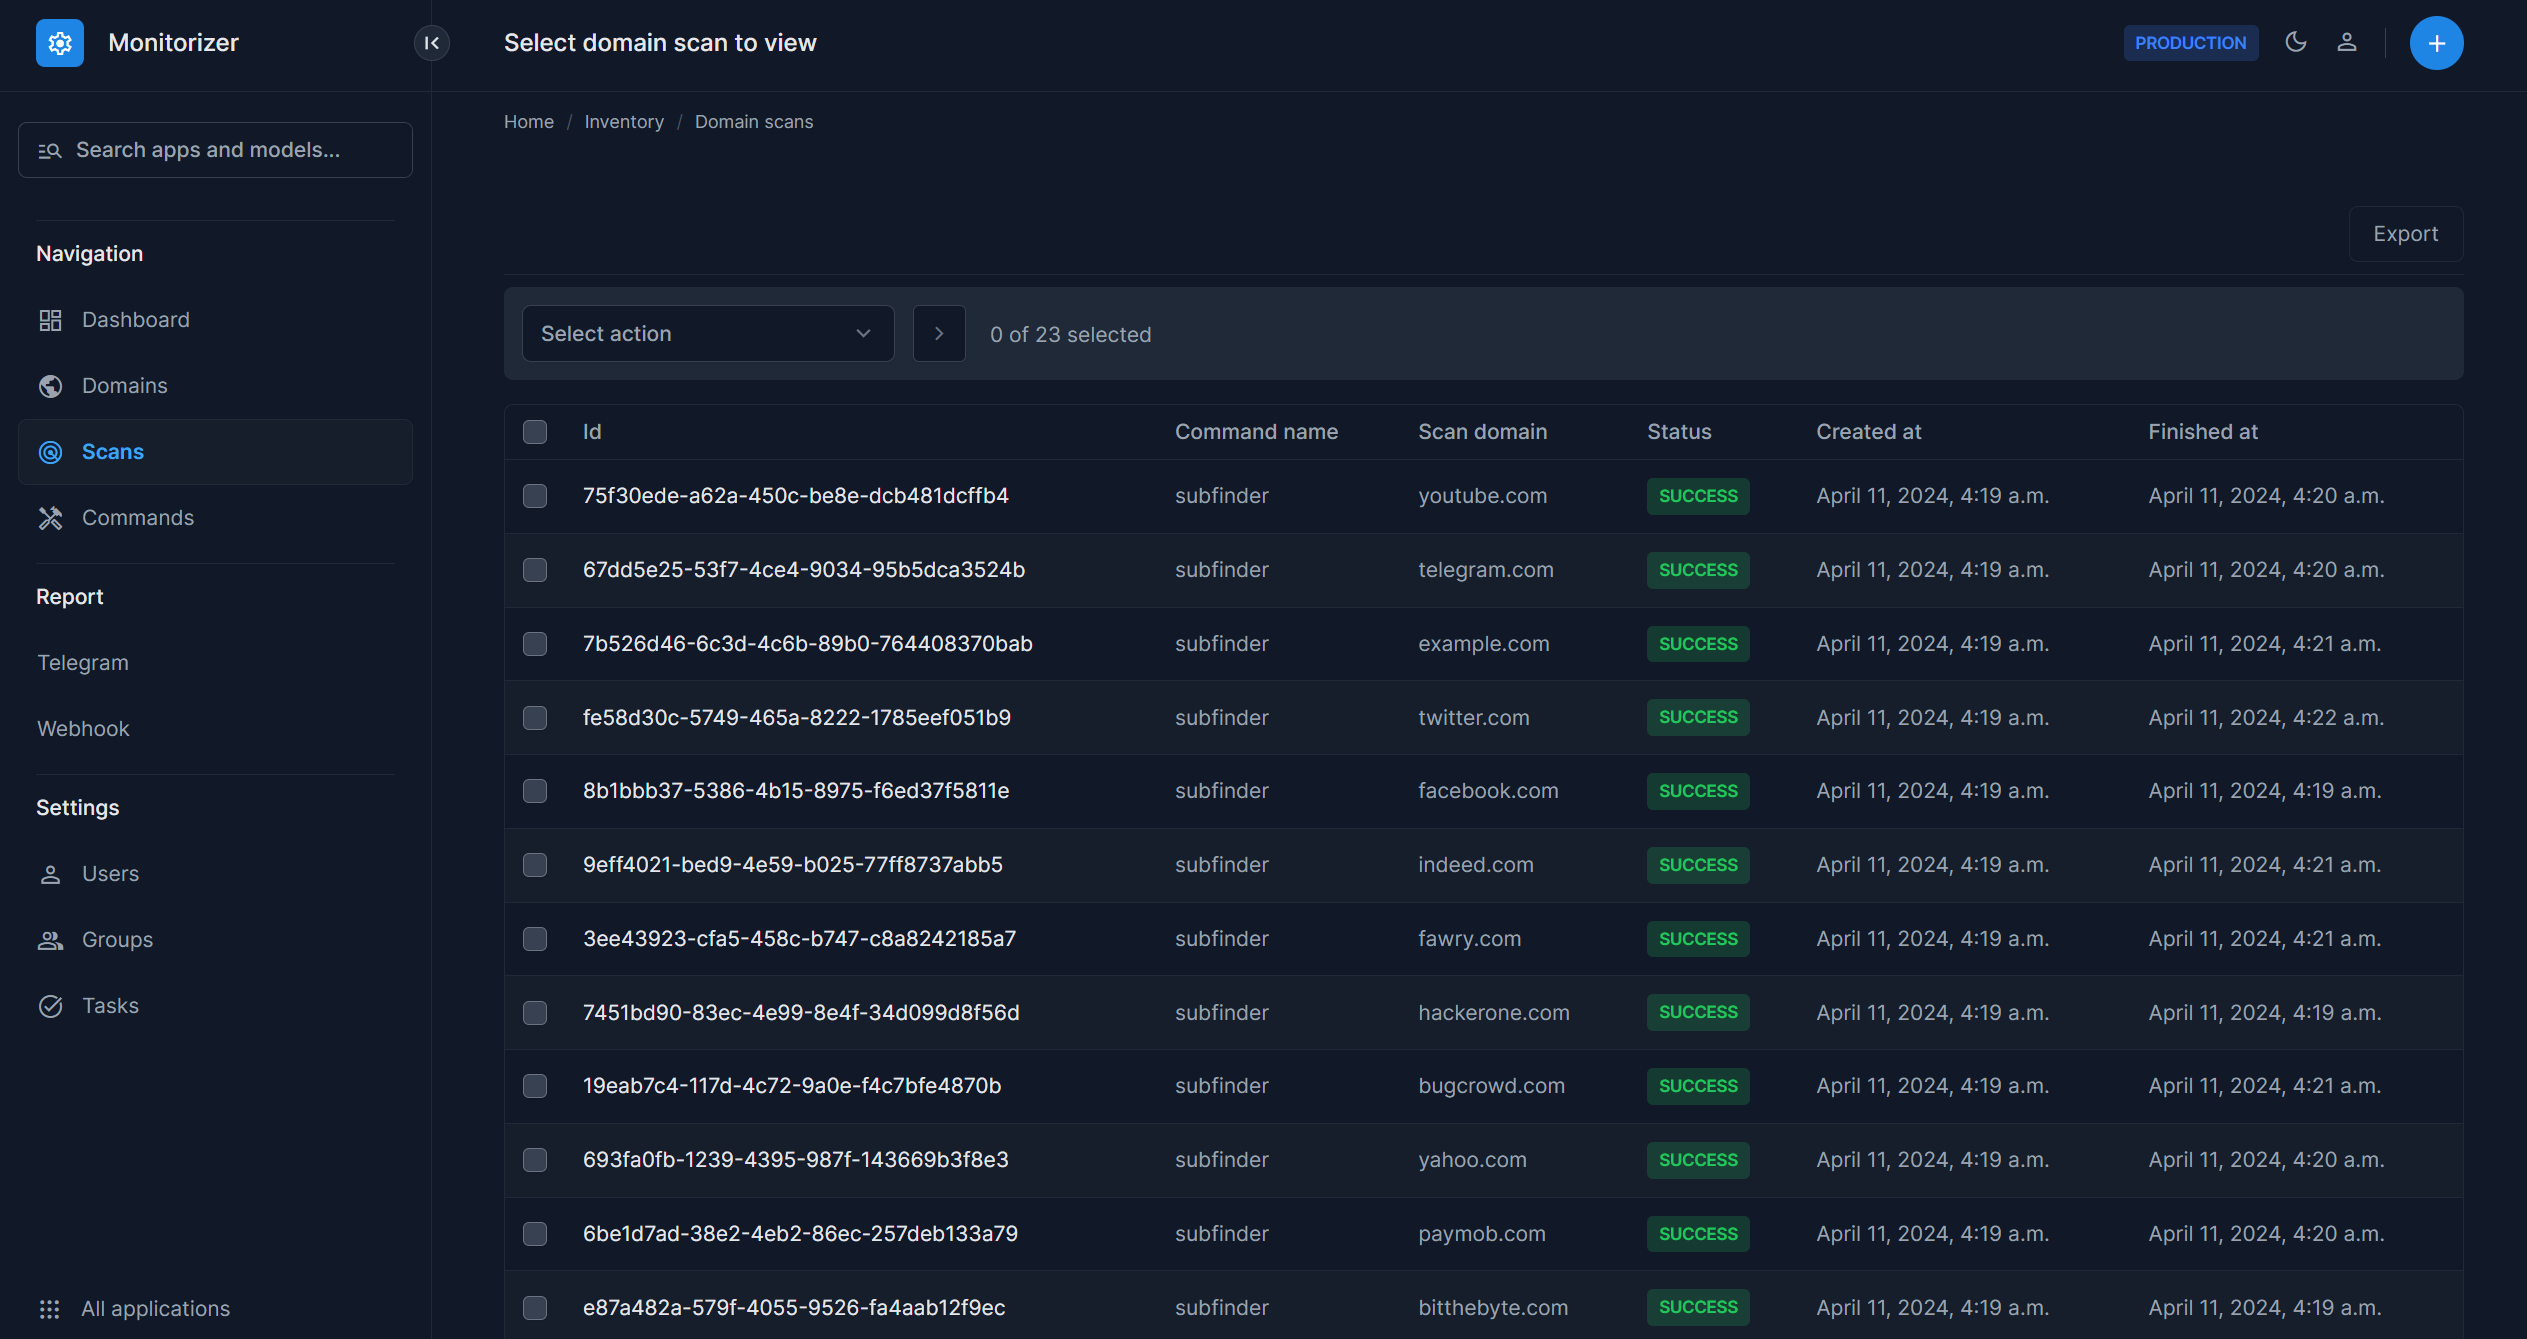 bitthebyte/monitorizer
Cadre de surveillance pour détecter et signaler les sous-domaines nouvellement découverts sur une cible spécifique à l'aide de divers outils de scan
 assetnote/ghostbuster
Éliminez les adresses IP élastiques orphelines en effectuant une analyse de vos ressources dans tous vos comptes AWS.