

Oneliner-Bugbounty
 daffainfo/oneliner-bugbounty
Une collection de scripts oneliner pour le bug bounty
vulnerability-scannersweb-application-exploitationinformation-gathering+6
daffainfo/oneliner-bugbountyUne collection de scripts oneliner pour le bug bounty
 flipkart-incubator/rta
Red team Arsenal - Un scanner intelligent pour détecter les vulnérabilités de sécurité dans les actifs de la couche 7 de l'entreprise.
 bountystrike/bountystrike-sh
Pipeline de bug bounty du pauvre (du riche ?) https://dubell.io
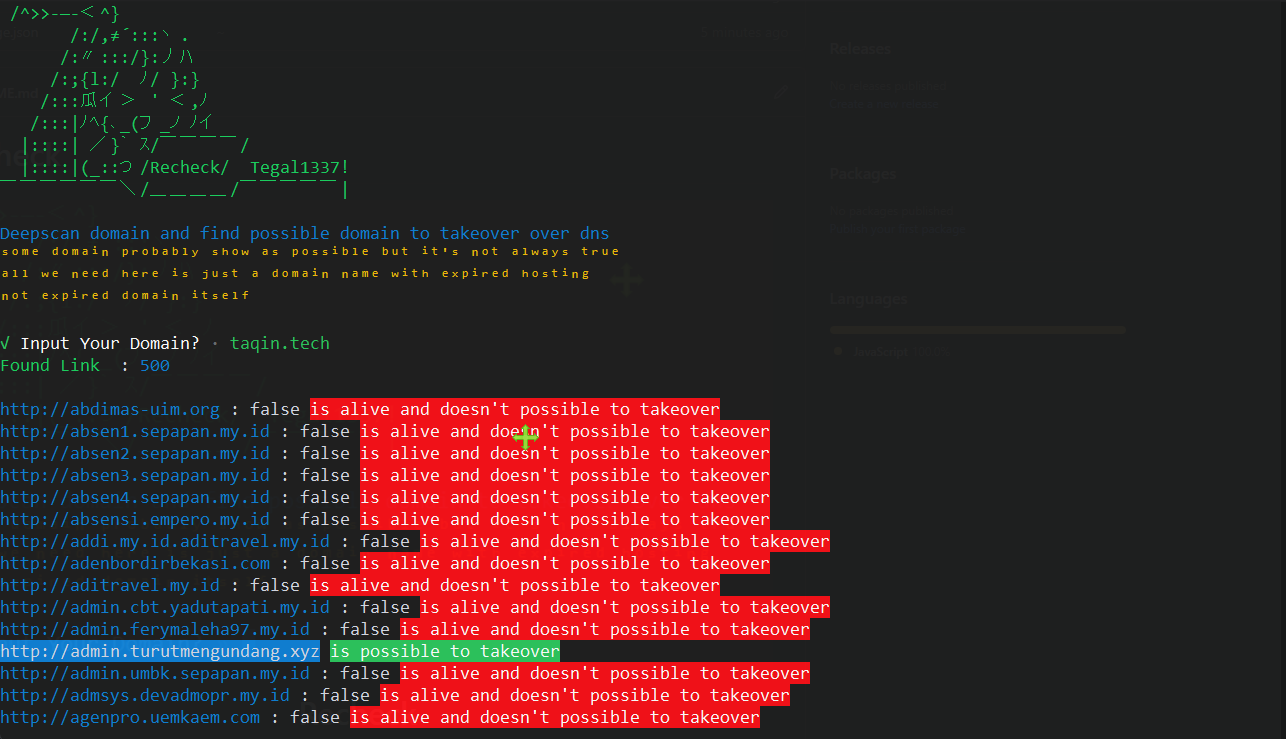 tegal1337/recheck
Analyse approfondie d'un domaine et découverte de tous les domaines vulnérables à une prise de contrôle.
 n0kovo/domaindouche
Outil OSINT abusant de l'API de suggestion de domaines SecurityTrails pour trouver des domaines potentiellement liés par mot-clé et par force brute.
 storenth/lazyrecon
Le script Wicked sick v2.0 est destiné à automatiser votre processus de reconnaissance de manière organisée.
 arpsyndicate/kenzer
énumération et scan automatisés des actifs web [DÉPRÉCIÉ]
 micro-joan/d4ta-hunter
Cadre OSINT automatisé pour les audits de hacking éthique. Collecte les emails des employés, les hachages de mots de passe, les sous-domaines et les…
 samhaxr/recox
Script maître pour la reconnaissance web
 samhaxr/takeover-v1
Le script TakeOver extrait l'enregistrement CNAME de tous les sous-domaines en une seule fois. TakeOver fait gagner du temps au chercheur et augmente…
 samhaxr/hackbox
HackBox est un outil puissant et complet qui combine une variété de techniques pour les évaluations de sécurité des applications web et des réseaux,…
 shivamrai2003/reconky-automated_bash_script
Reconky est un excellent script bash de découverte de contenu pour les chasseurs de bugs, qui automatise de nombreuses tâches et les organise de…
 gmh5225/domain-enumeration-sicarius
Un autre outil pour l'énumération de sous-domaines avec quelques tours de magie 🧙🏻♂️
 r3curs1v3-pr0xy/sub404
Un outil Python pour vérifier les vulnérabilités de prise de contrôle de sous-domaine
 xpl0ited1/submonitor
Moniteur de sous-domaines avec capacités de rapport vers Slack, Discord et Telegram
 sandialabs/dr_robot
Cet outil peut être utilisé pour énumérer les sous-domaines associés à une entreprise en agrégeant les résultats de plusieurs outils OSINT (Open…
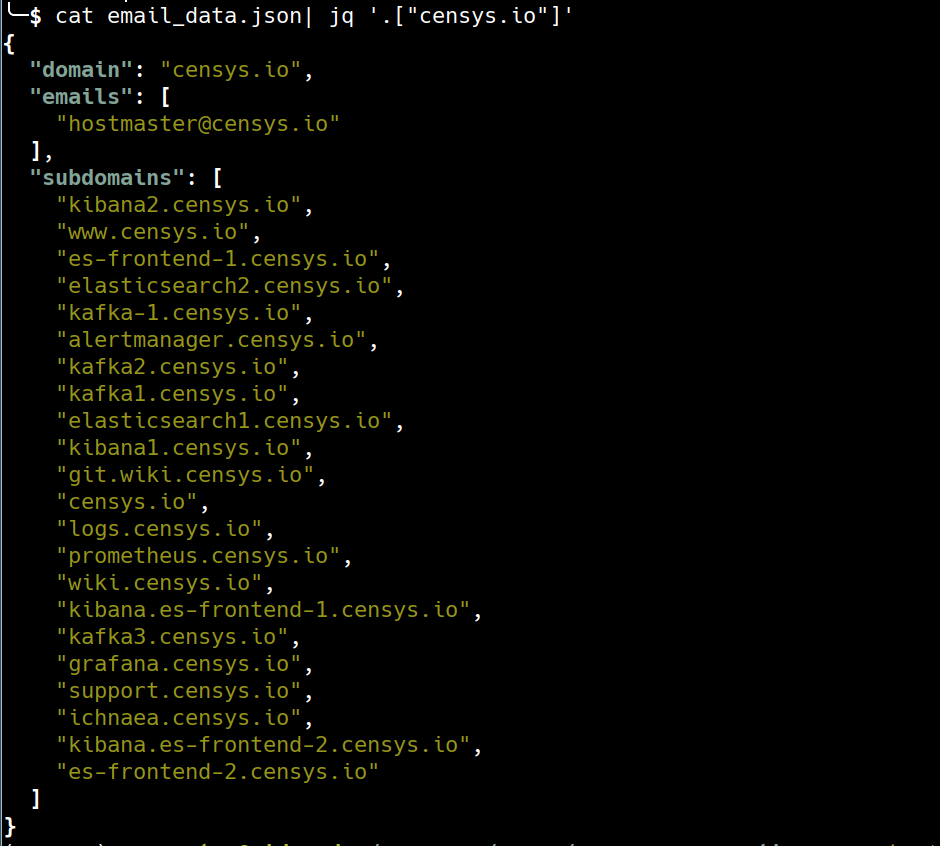 0xbharath/censys-enumeration
Un script pour extraire les sous-domaines/e-mails d'un domaine donné en utilisant le jeu de données de certificats SSL/TLS sur Censys
