

infer
 facebook/infer
Un analyseur statique pour Java, C, C++ et Objective-C
static-analysisstatic-code-analysiscode-analysis+1
15.7kil y a 2 jours
facebook/inferUn analyseur statique pour Java, C, C++ et Objective-C
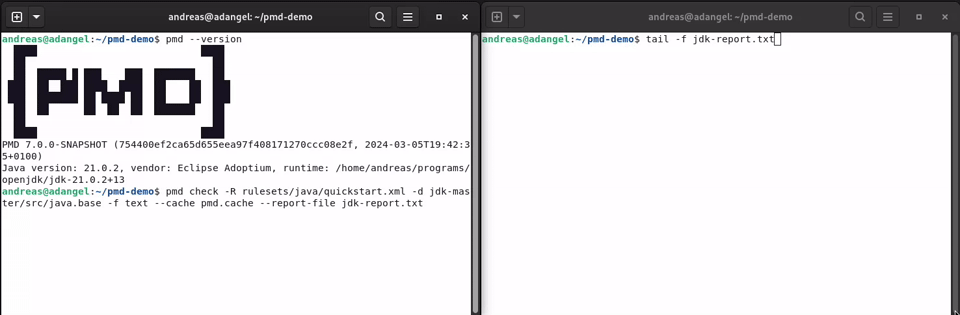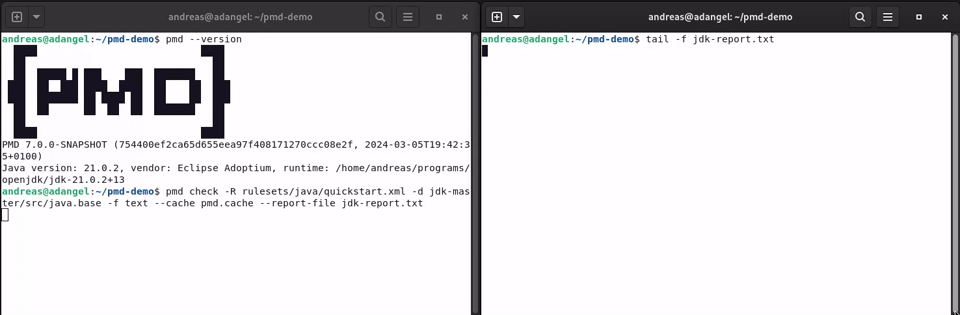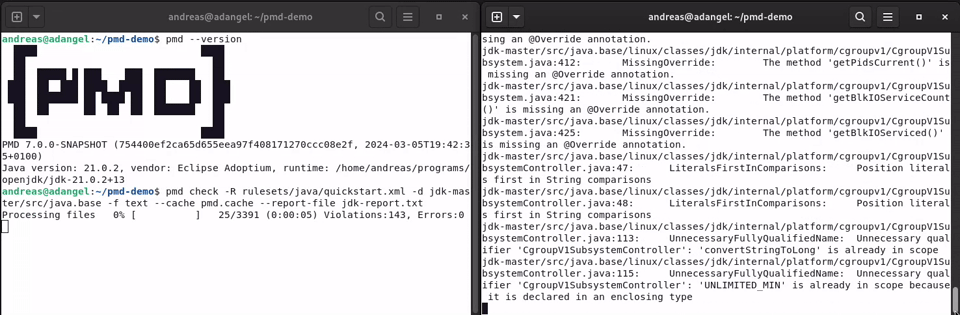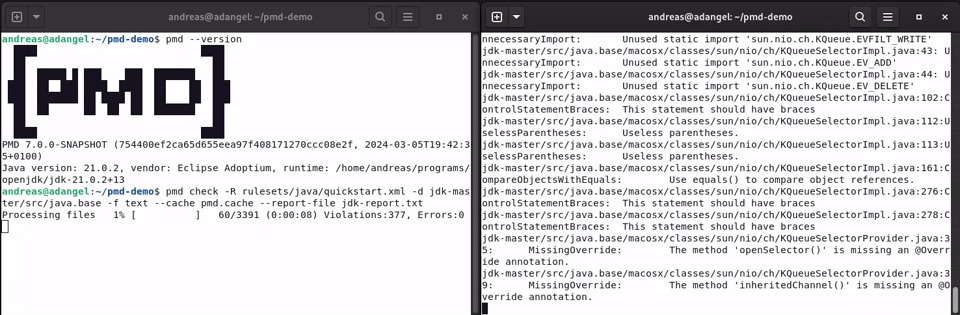 pmd/pmd
Un analyseur de code statique multilingue extensible.
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | Un nouveau scanner de sécurité Web open source.
 microsoft/applicationinspector
Un analyseur de code source conçu pour mettre en évidence des fonctionnalités intéressantes et d'autres caractéristiques afin de répondre rapidement…
 securego/gosec
Vérificateur de sécurité Go
 splx-ai/agentic-radar
Un scanner de sécurité pour vos workflows agentiques LLM
 analysis-tools-dev/static-analysis
Répertoire organisé d'outils d'analyse statique (SAST) et de linters pour langages de programmation, configurations, outils de build et CI, axé sur…
 bridgecrewio/checkov
Outil d'analyse statique pour l'infrastructure en tant que code qui détecte les mauvaises configurations cloud, les vulnérabilités et les secrets…
 synacktiv/action-octoscan
📦 :octocat: Une GitHub Action qui effectue une analyse de sécurité de vos GitHub Actions.
 awarexone/agentic-bug-hunter
Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.

 sonarsource/sonarcloud-scan
Un Bitbucket Pipe pour déclencher l'analyse SonarCloud
 semgrep/semgrep-rules
Pack de règles d'analyse statique pour détecter les vulnérabilités de sécurité, les schémas de code dangereux et les problèmes de configuration dans…
 ntoskernel/deepsecrets
Scanner de secrets hors ligne combinant des règles regex, une analyse sémantique basée sur un lexer et une correspondance de valeurs hachées pour…
 checkmarx/kics
Analyseur statique pour l'infrastructure en tant que code qui détecte les vulnérabilités de sécurité, les violations de conformité et les mauvaises…
 pycqa/bandit
Bandit est un outil conçu pour trouver des problèmes de sécurité courants dans le code Python.
 corgea/sighthound
Scanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…
 owasp/trisuella-aidlca-framework
Framework LLMSecOps régi par des politiques fournissant une analyse SAST basée sur l'AST, une détection de secrets, des contrôles de chaîne…