ai-code-review
Outil CLI alimenté par l'IA qui examine le code à la recherche de vulnérabilités de sécurité, de bugs et d'anti-patrons en utilisant des LLM. Prend…

Outil CLI alimenté par l'IA qui examine le code à la recherche de vulnérabilités de sécurité, de bugs et d'anti-patrons en utilisant des LLM. Prend…

SAST CLI pour analyser les applications Java, JavaScript et .NET, ainsi que les fonctions AWS Lambda, en détectant les vulnérabilités de code et les…

Moteur heuristique à base de graphe de connaissances sans AST pour une intelligence approfondie des dépôts et une analyse de sécurité zero-trust.…

GitHub Action pour Offensive360 SAST : analyse un dépôt et téléverse les résultats SARIF vers l'analyse de code GitHub. Gratuit pour les projets open…

Un outil d'analyse statique pour sécuriser le code Go

Le framework de test de sécurité iOS

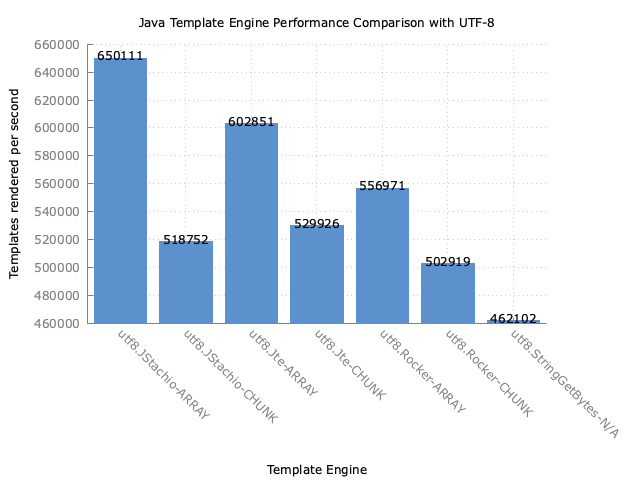
Moteur de templating Mustache Java type-safe avec validation de templates à la compilation, liaison de valeurs statique et échappement extensible…

Relier les sources aux puits dans les applications C#.

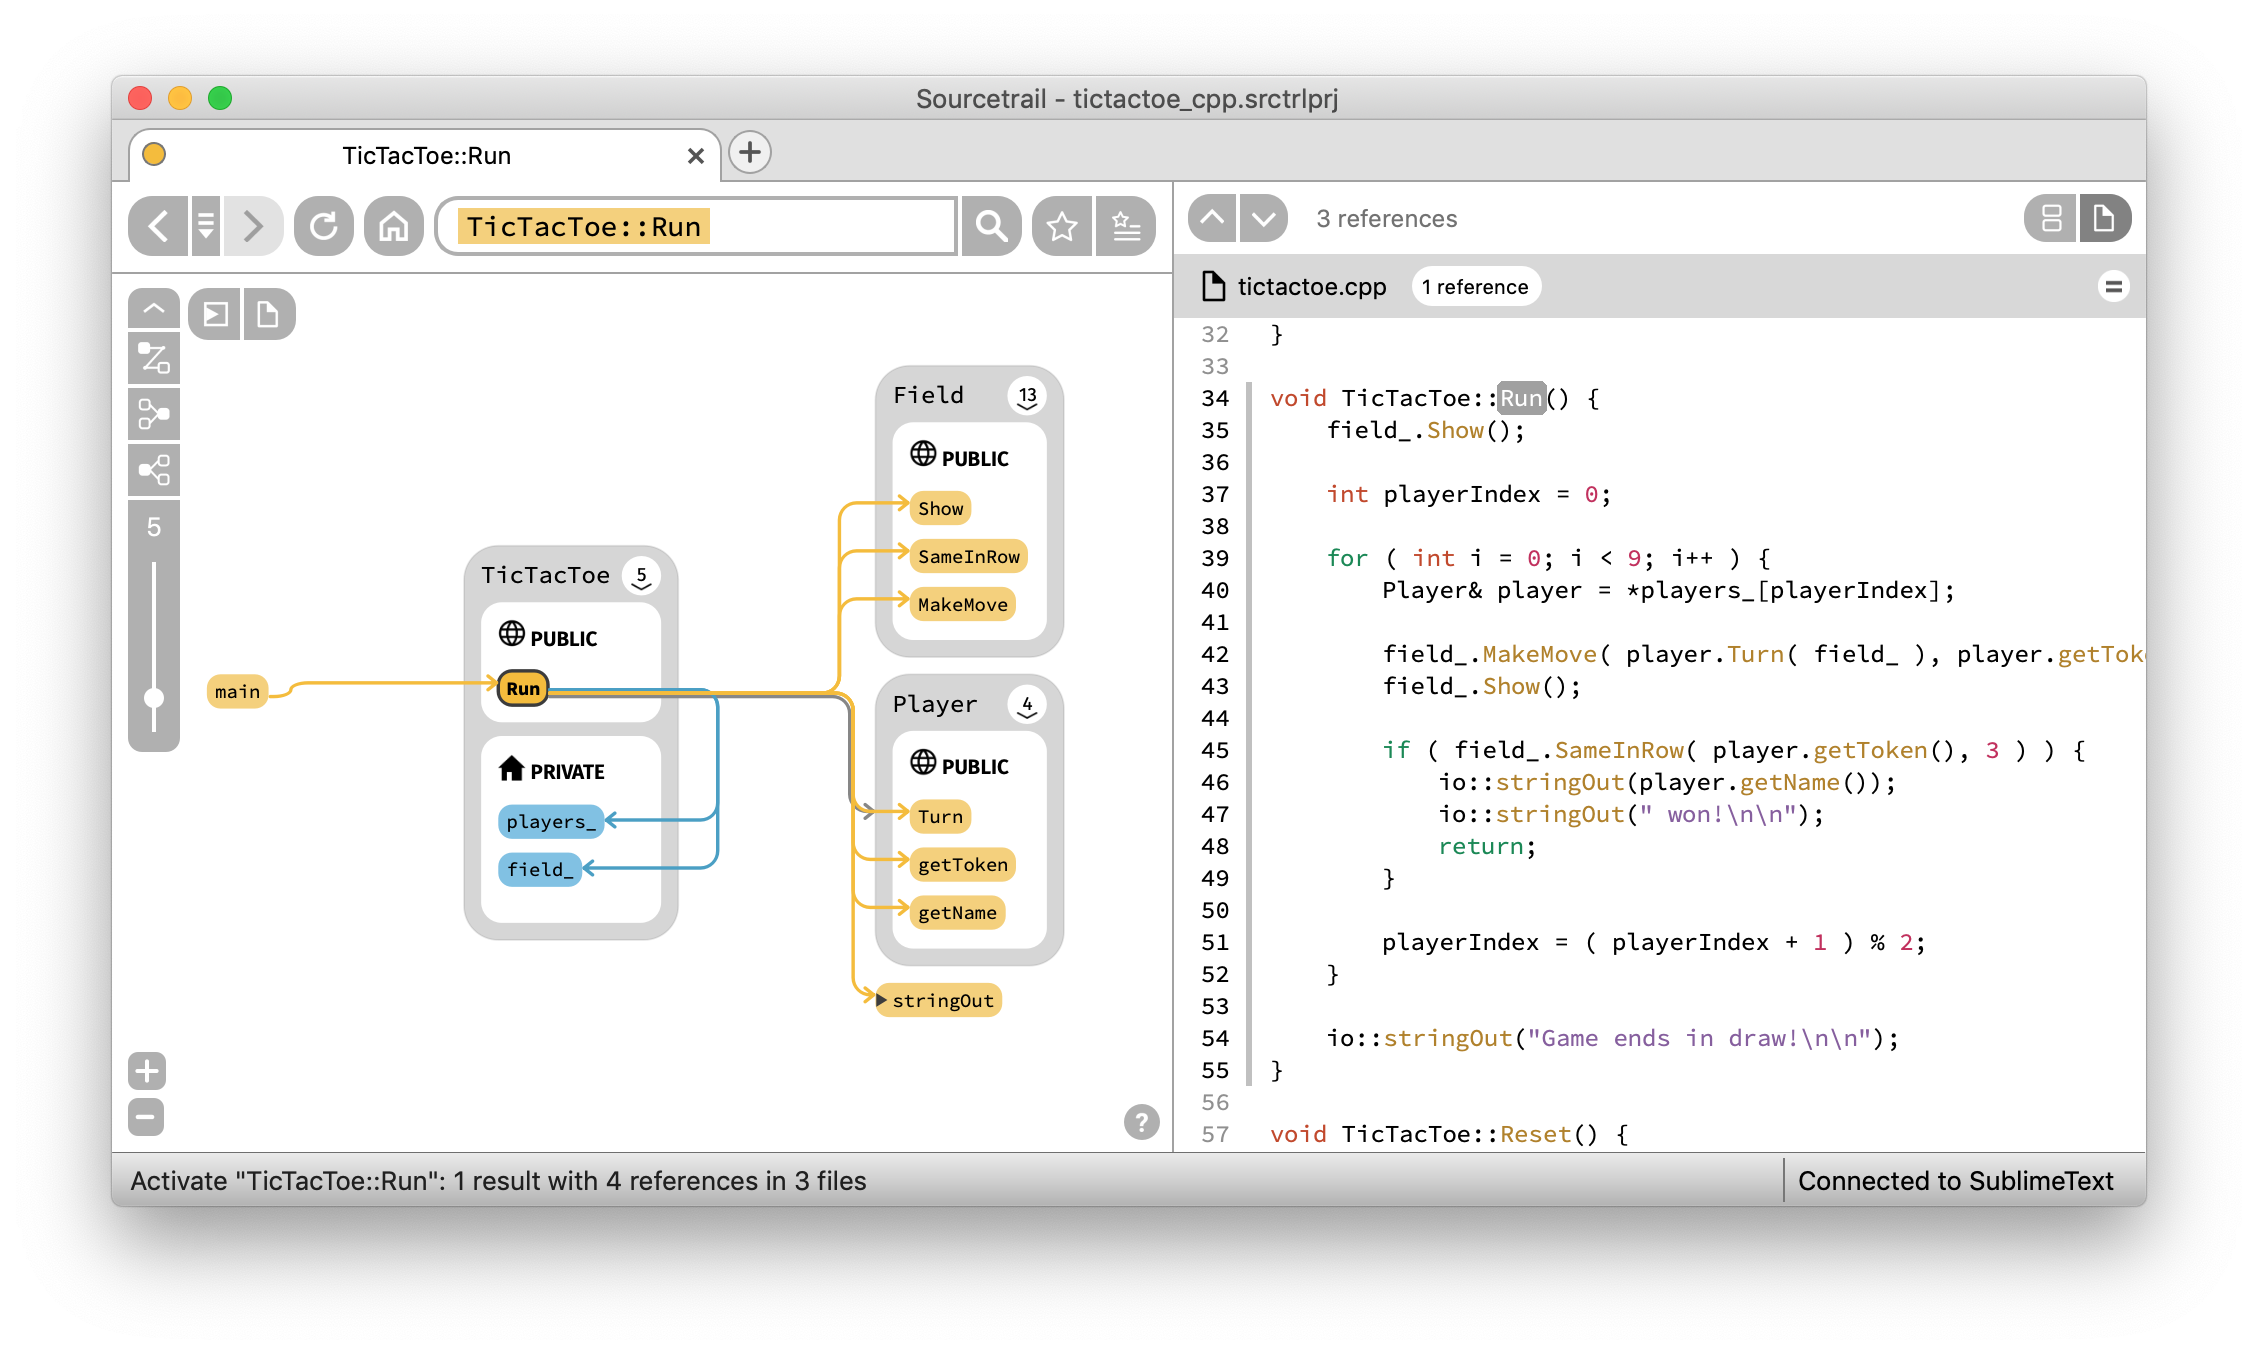
Sourcetrail - explorateur de code source interactif gratuit et open-source

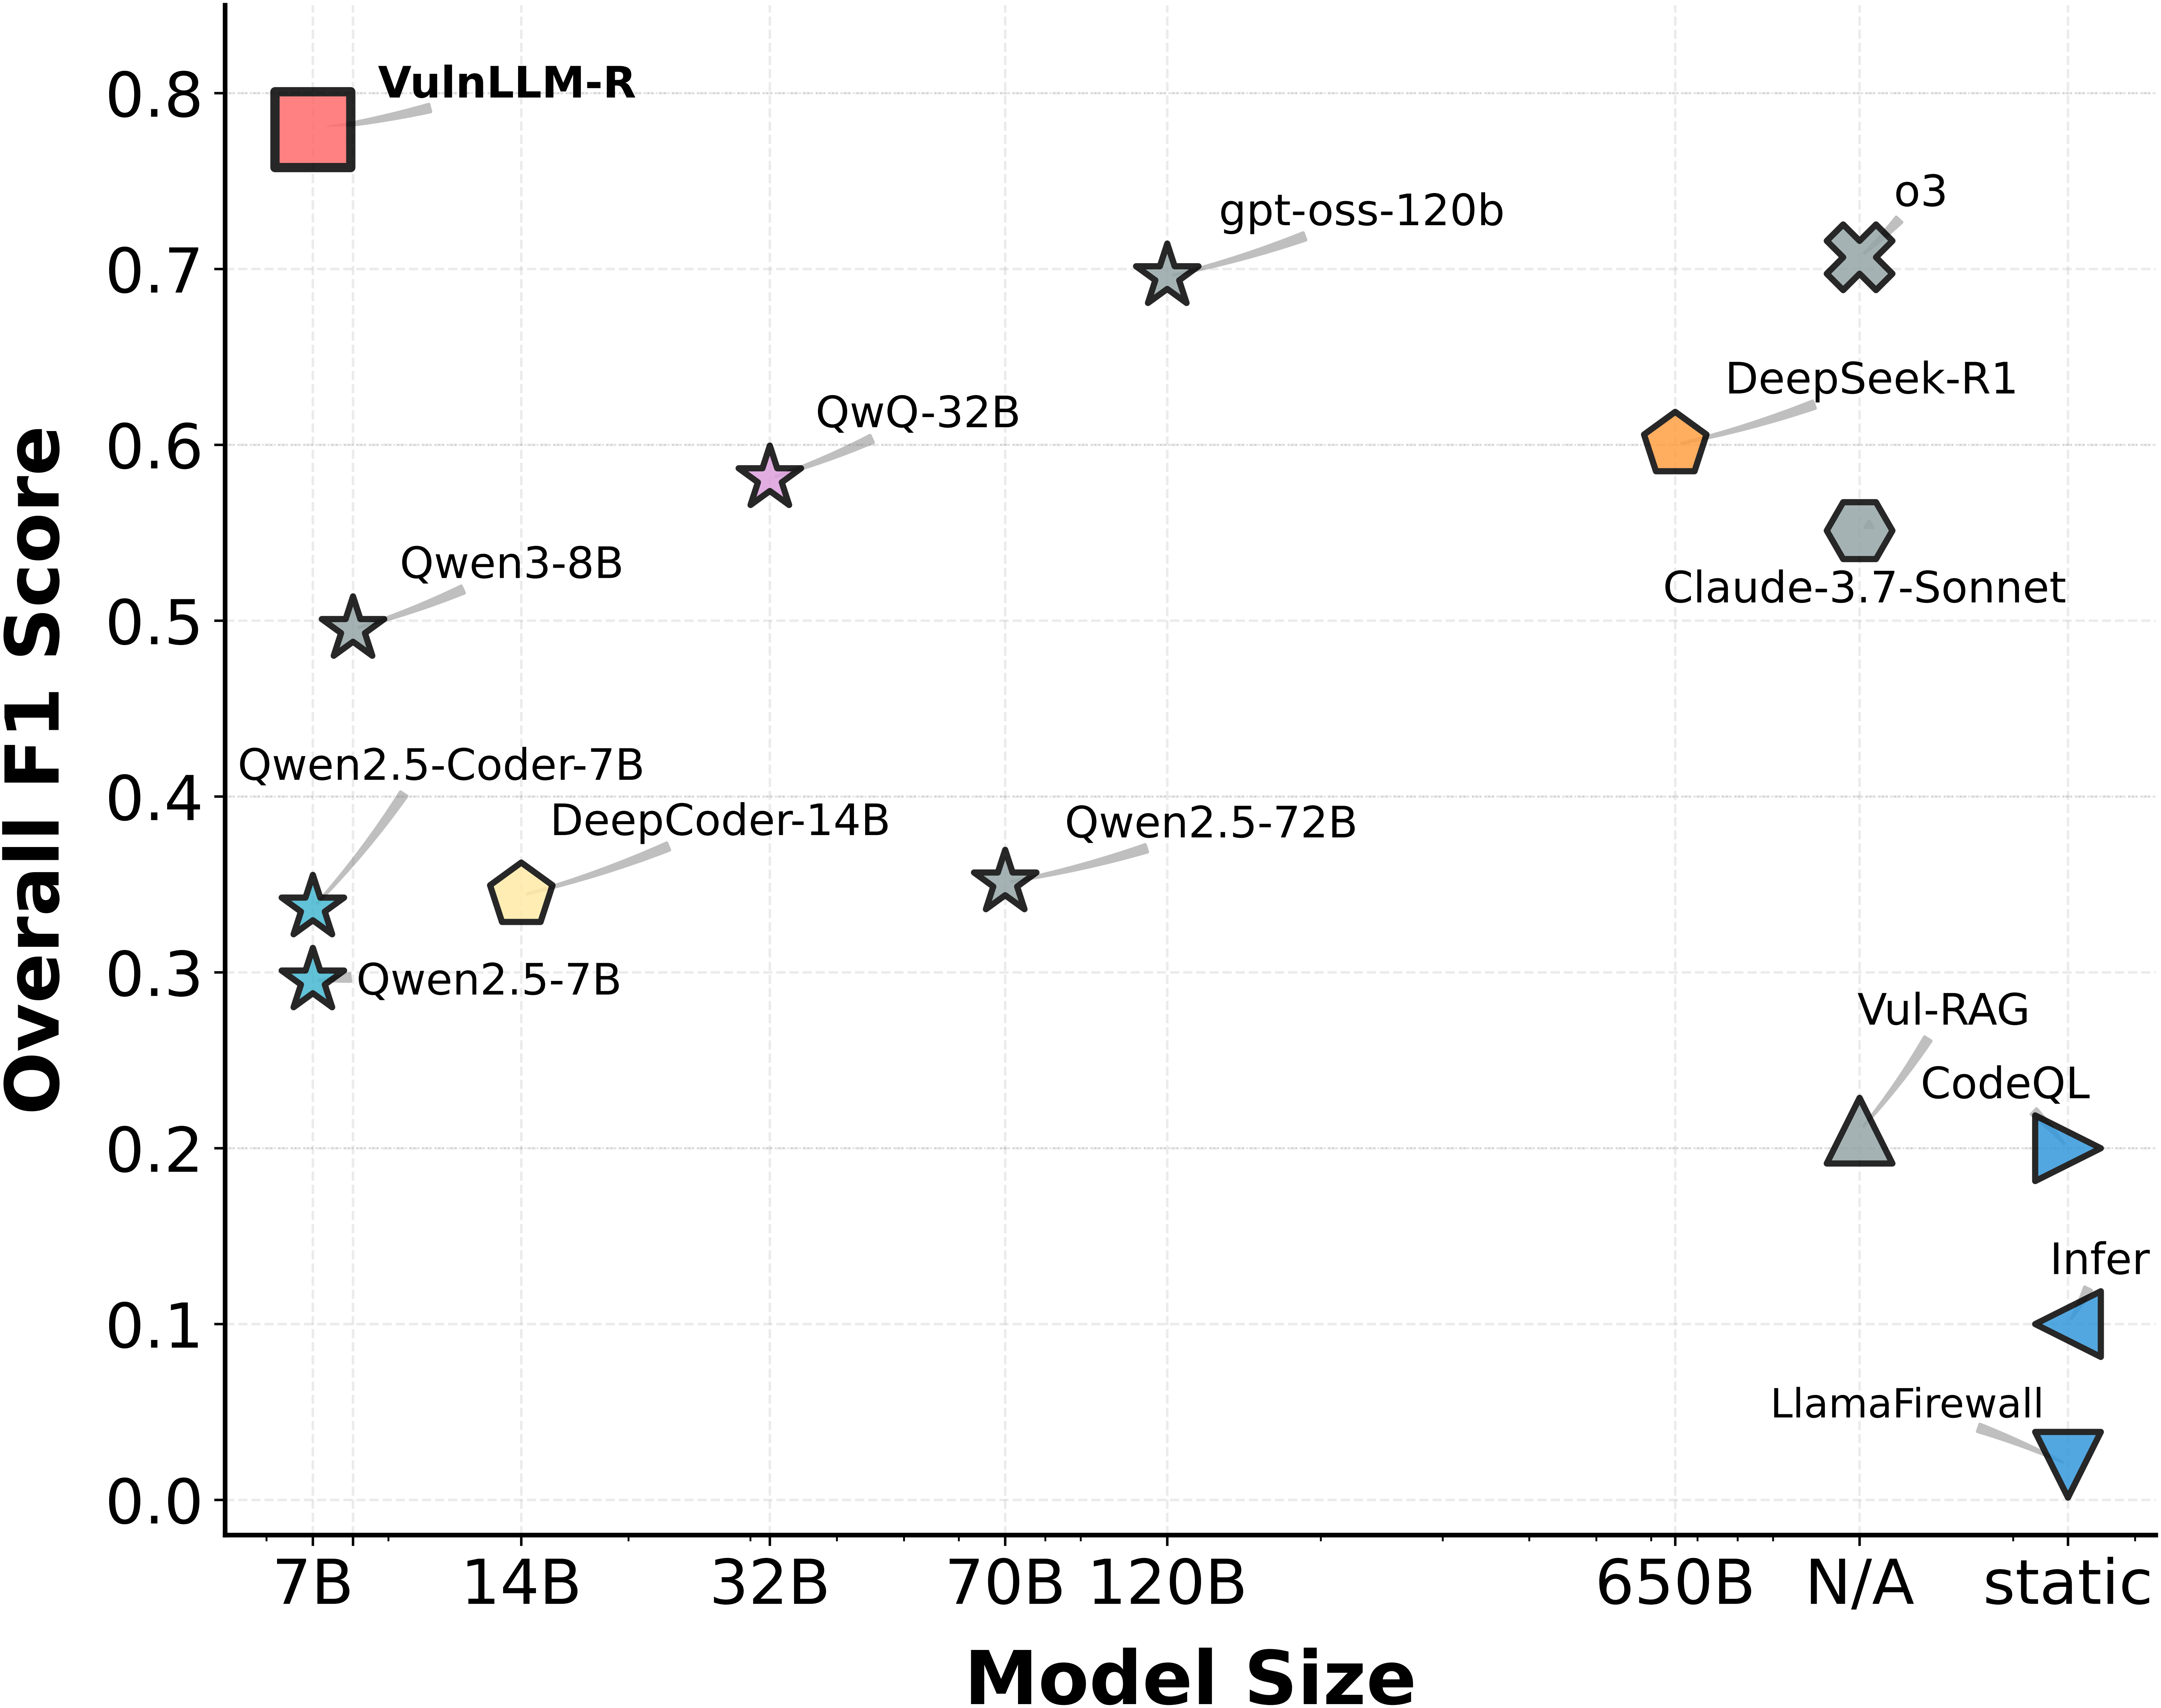
LLM de raisonnement spécialisé pour la détection de vulnérabilités dans le code source en C/C++ et Python, avec construction de jeux de données,…

RIPS - Un analyseur statique de code source pour les vulnérabilités dans les scripts PHP

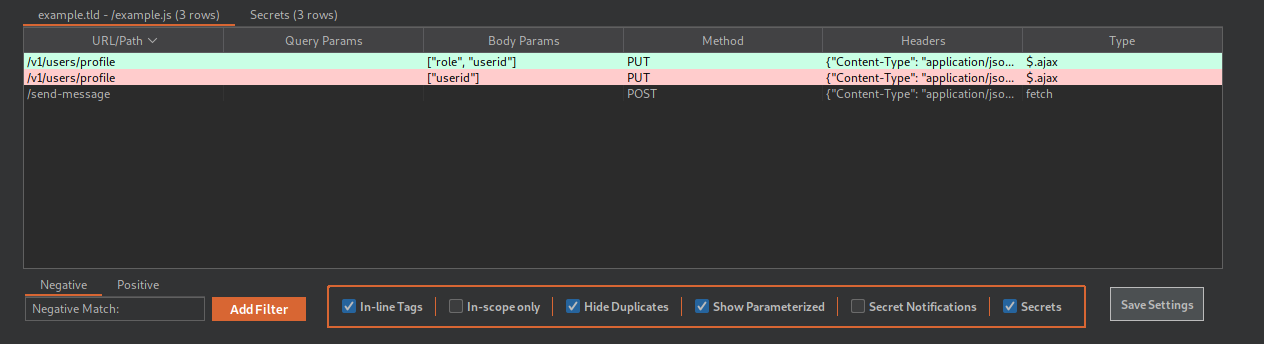
jsluice++ est une extension Burp Suite conçue pour l'analyse passive et active du trafic JavaScript à l'aide de l'outil CLI jsluice.

Génération automatisée de pilotes de fuzz basée sur UT

Passerelle de sécurité et de conformité open source pour GitLab CI et GitHub Actions : SBOM, vulnérabilités des dépendances, SAST, secrets, IaC et…

Un outil d'analyse statique pour détecter les vulnérabilités de sécurité dans les applications web Python.

Scripts Ghidra sélectionnés pour automatiser la rétro-ingénierie et l'analyse des vulnérabilités : localiser les fonctions non sécurisées, extraire…

Scanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…

Désovfuscateur source-à-source pour VBScript et VBA avec évaluation partielle