

yara-x
 virustotal/yara-x
Une réécriture de YARA en Rust.
defensive-toolsdisk-forensicsioc-management+14
virustotal/yara-xUne réécriture de YARA en Rust.
 safedep/vet
Protect against malicious open source packages 🤖
 nowsecure/r2frida
Radare2 et Frida : mieux ensemble.
 anchore/grype
Un scanner de vulnérabilités pour les images de conteneurs et les systèmes de fichiers
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
 sonarsource/sonarqube
Plateforme de qualité de code et d'analyse statique avec des quality gates, une analyse multi-langages et des règles orientées sécurité pour détecter…
 retirejs/retire.js
scanner détectant l'utilisation de bibliothèques JavaScript présentant des vulnérabilités connues. Peut également générer un SBOM des bibliothèques…
 1-3-7/disrobe
Rust CLI suite that statically decompiles, deobfuscates, and unpacks native code, bytecode, scripts, firmware, and app packages across 15+ ecosystems…
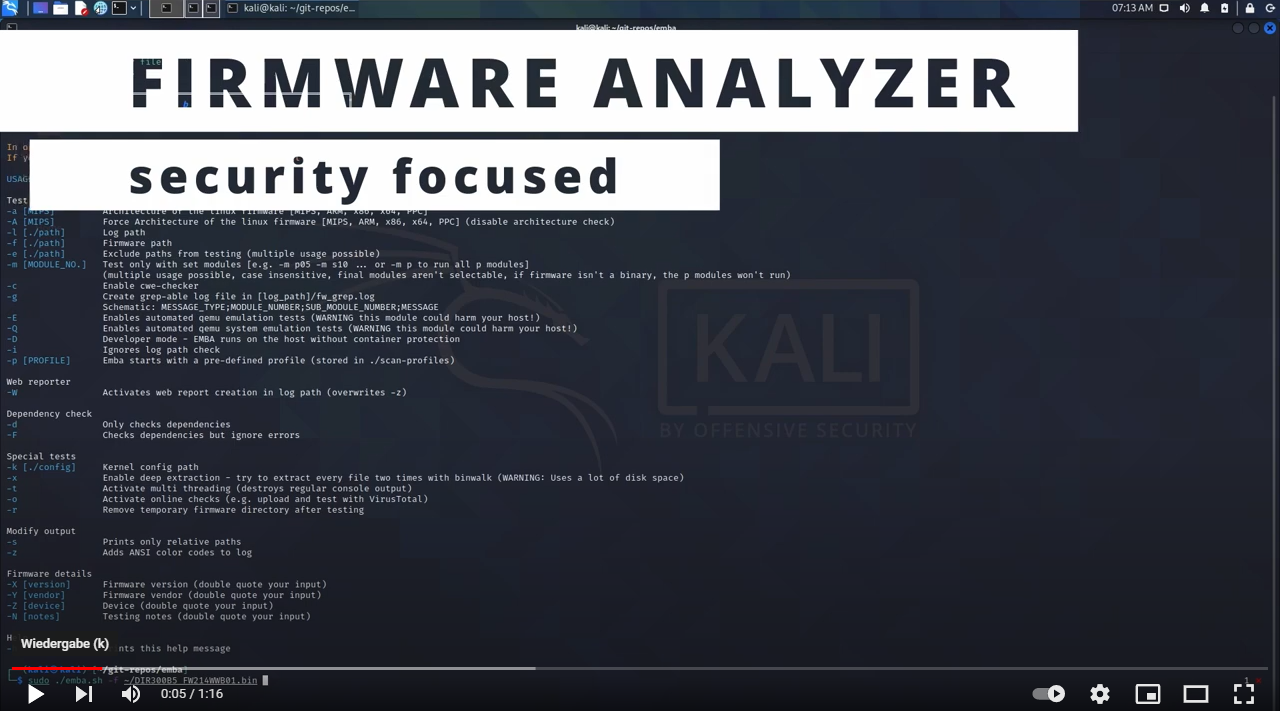 e-m-b-a/emba
EMBA - L'analyseur de sécurité du firmware
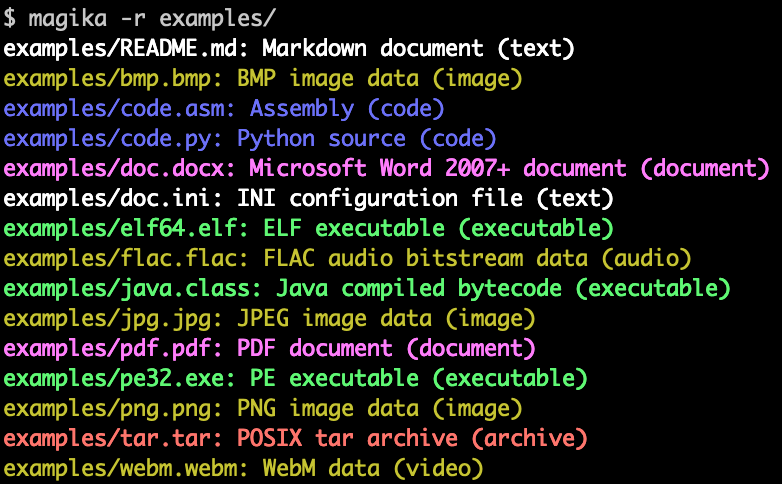 google/magika
Détection rapide et précise des types de contenu de fichiers alimentée par l'IA
 facebook/infer
Un analyseur statique pour Java, C, C++ et Objective-C
 appvia/krane
Kubernetes RBAC static analysis & visualisation tool
 owasp/wrongsecrets-binaries
Code source des binaires de OWASP WrongSecrets
 corelight/quipu
Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.
 reversenseorg/dexcalibur
[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
 st0rn/siglens
Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…
 atomdrift-project/scan
Détection de malwares 0-day pour les binaires, le code source et les scripts (qui ne craint pas)
 c2sp/c2sp
Projet de spécification de cryptographie communautaire