
formal_np1sec
 nccgroup/formal_np1sec
Formalisation de np1sec à l'aide de Tamarin et d'autres méthodes formelles (voir https://github.com/equalitie/np1sec)
static-analysiscryptographypapers-research
nccgroup/formal_np1secFormalisation de np1sec à l'aide de Tamarin et d'autres méthodes formelles (voir https://github.com/equalitie/np1sec)
 name/log4j-scanner
Découvrez la vulnérabilité Log4Shell [CVE-2021-44832]
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
Bibliothèque OWASP Enterprise Security API fournissant des contrôles de sécurité pour les applications web Java, incluant l'authentification, le…
 hozyx/log4shell
Les applications vulnérables au problème CVE-2021-44228/45046 de log4j peuvent être détectées en analysant les fichiers jar, war, ear et zip pour…

 atlassian/bitbucket-iac-scan
Analyse les fichiers d'Infrastructure as Code à la recherche de mauvaises configurations de sécurité et de vulnérabilités à l'aide de KICS, avec…
 xf1les/fsop-finder
Plugin Binary Ninja qui analyse glibc libio à la recherche de chemins de code FSOP capables de détourner le flux de contrôle et le pointeur de pile,…
 monnappa22/limon
Limon est un sandbox développé dans le cadre d'un projet de recherche écrit en Python, qui collecte, analyse et génère automatiquement des rapports…
 secrary/idenlib
idenLib - Identification de fonctions de bibliothèque [Ce projet n'est plus maintenu]
 nccgroup/susanrtti
Un autre plugin IDA pour l'analyse RTTI
 ityonemo/clr
Vérificateur pour les durées de vie et autres types de raffinement
 0xpwny/apkatshu
Apkatshu est un Outil pour extraire URLs , e-mails , adresse IP , et données intéressantes à partir de fichiers APK.
 nmantani/fileinsight-plugins
FileInsight-plugins : boîte à outils de décodage de l'éditeur hexadécimal McAfee FileInsight pour l'analyse de malwares
 pandare9x/configuration_extractors
Configuration Extractors pour Malware
 pstirparo/machofile
machofile est un module permettant d'analyser les fichiers binaires Mach-O.
 100daysofyara/2024
Règles partagées par la communauté de 100 Days of YARA 2024
 xfhg/intercept
INTERCEPT / Audit Policy as Code
 dump-guy/get-pdinvokeimports
Module PowerShell pour la détection automatique de P/Invoke, Dynamic P/Invoke et D/Invoke dans les assemblys .NET. Révèle les appels API non managés,…
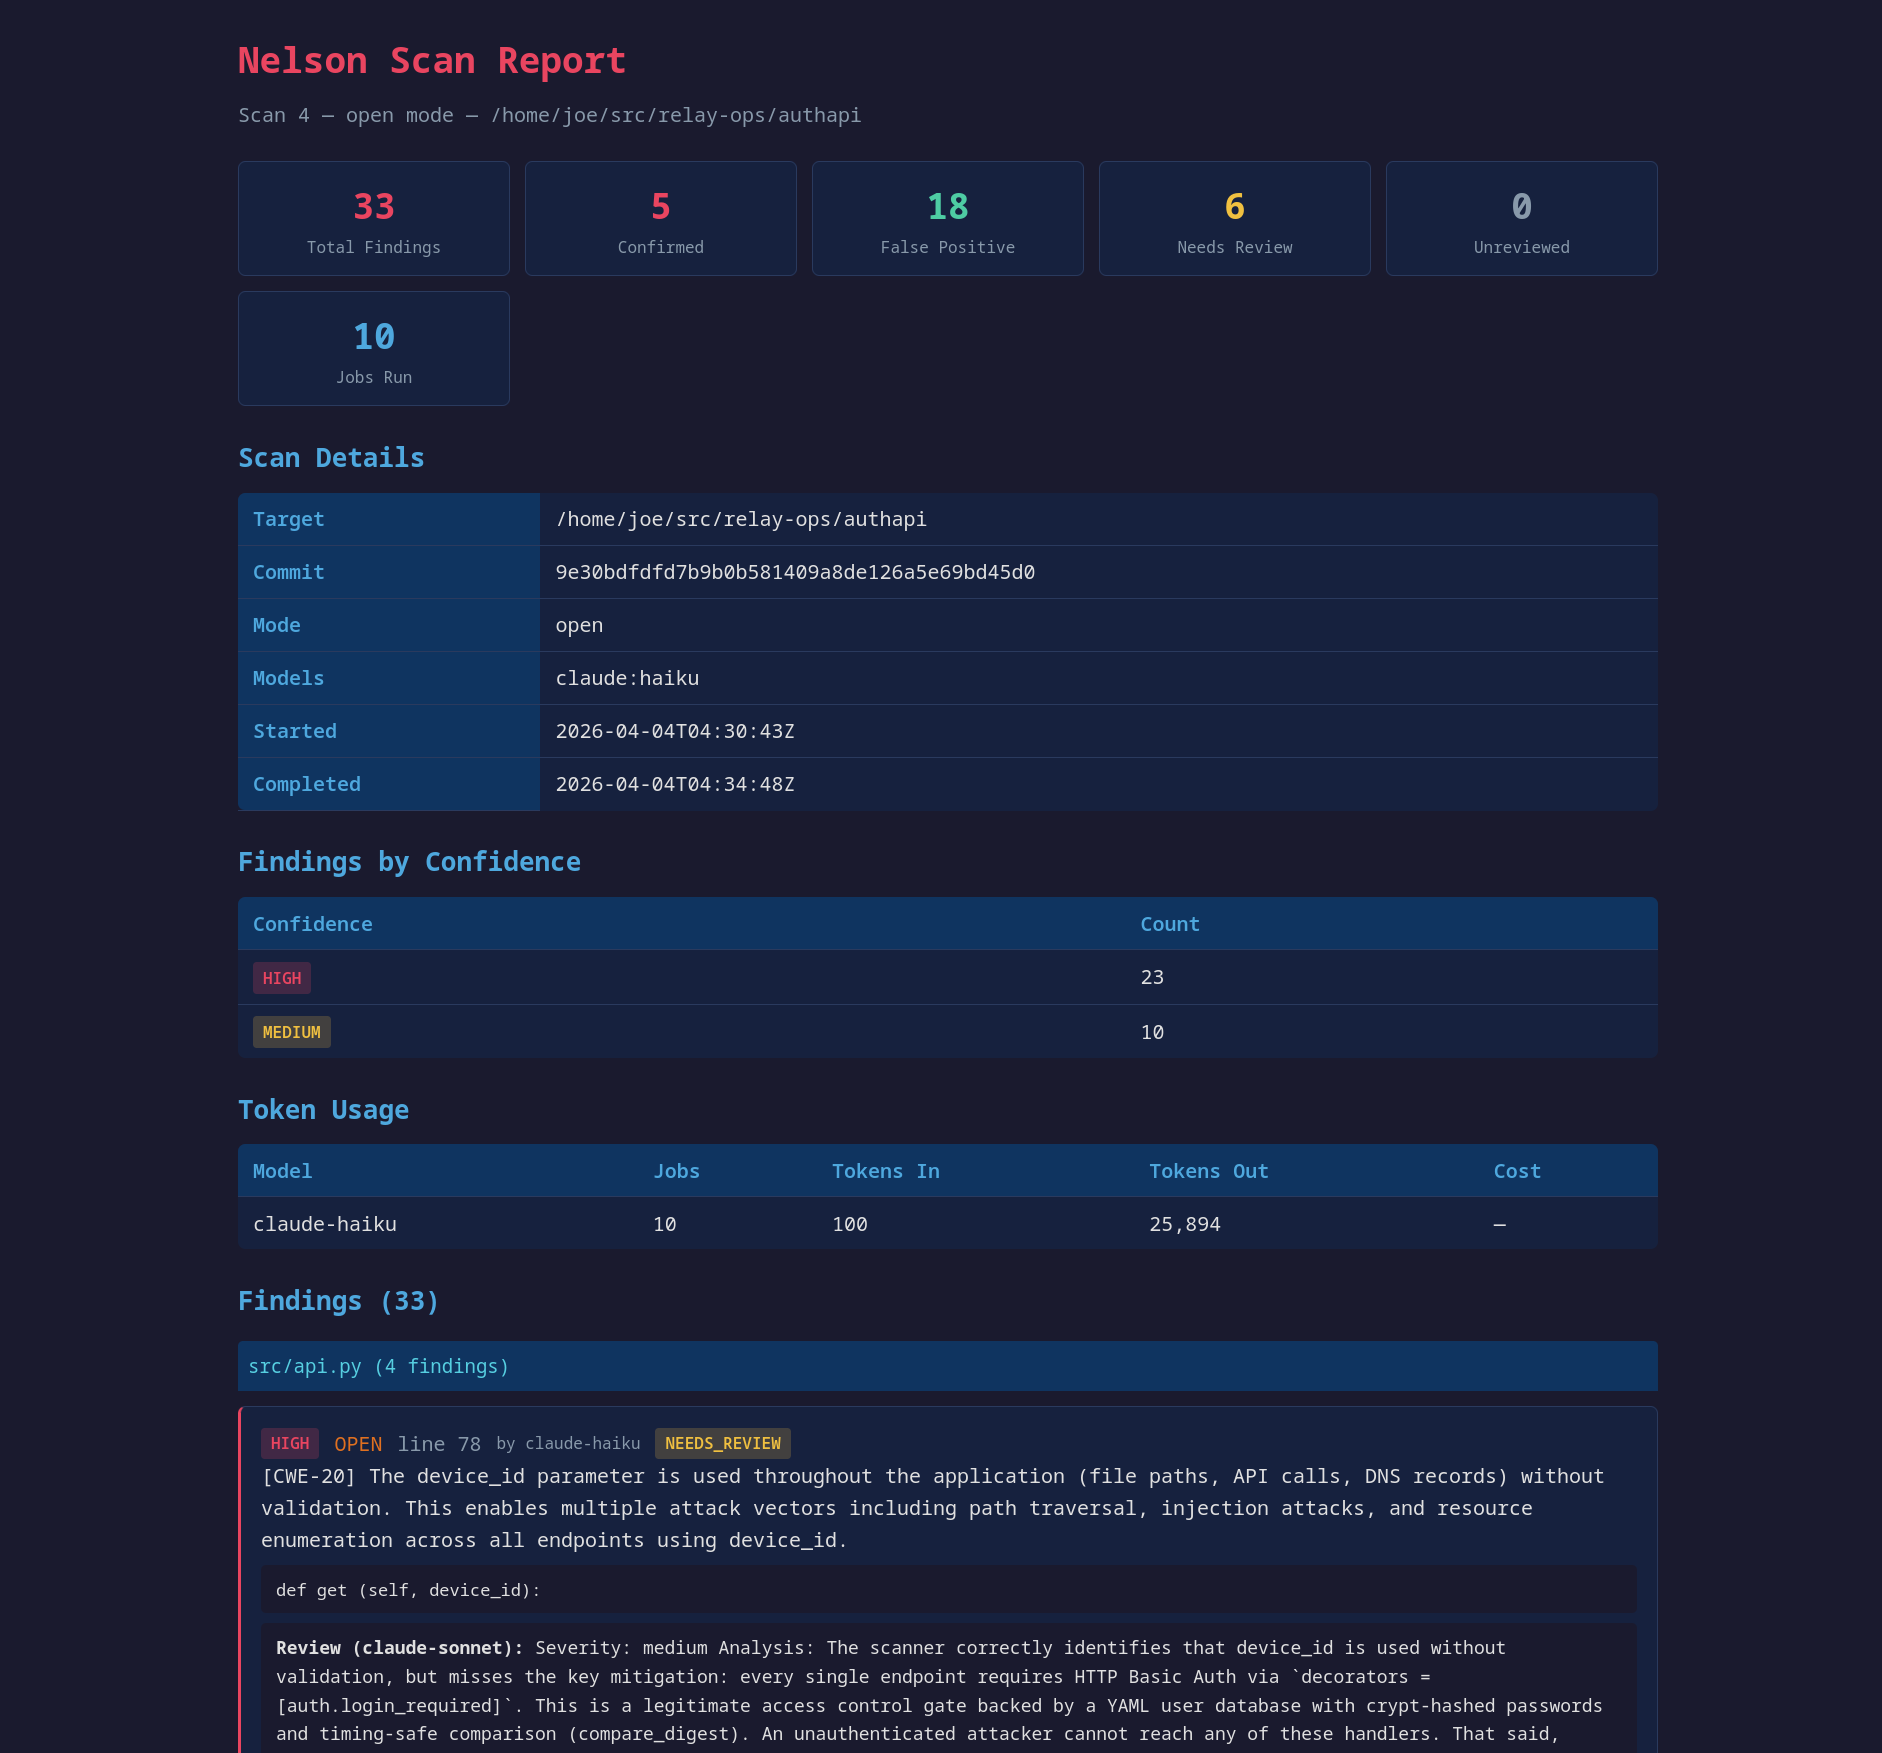 swelljoe/nelson
Trouver des vulnérabilités par force brute aveugle