
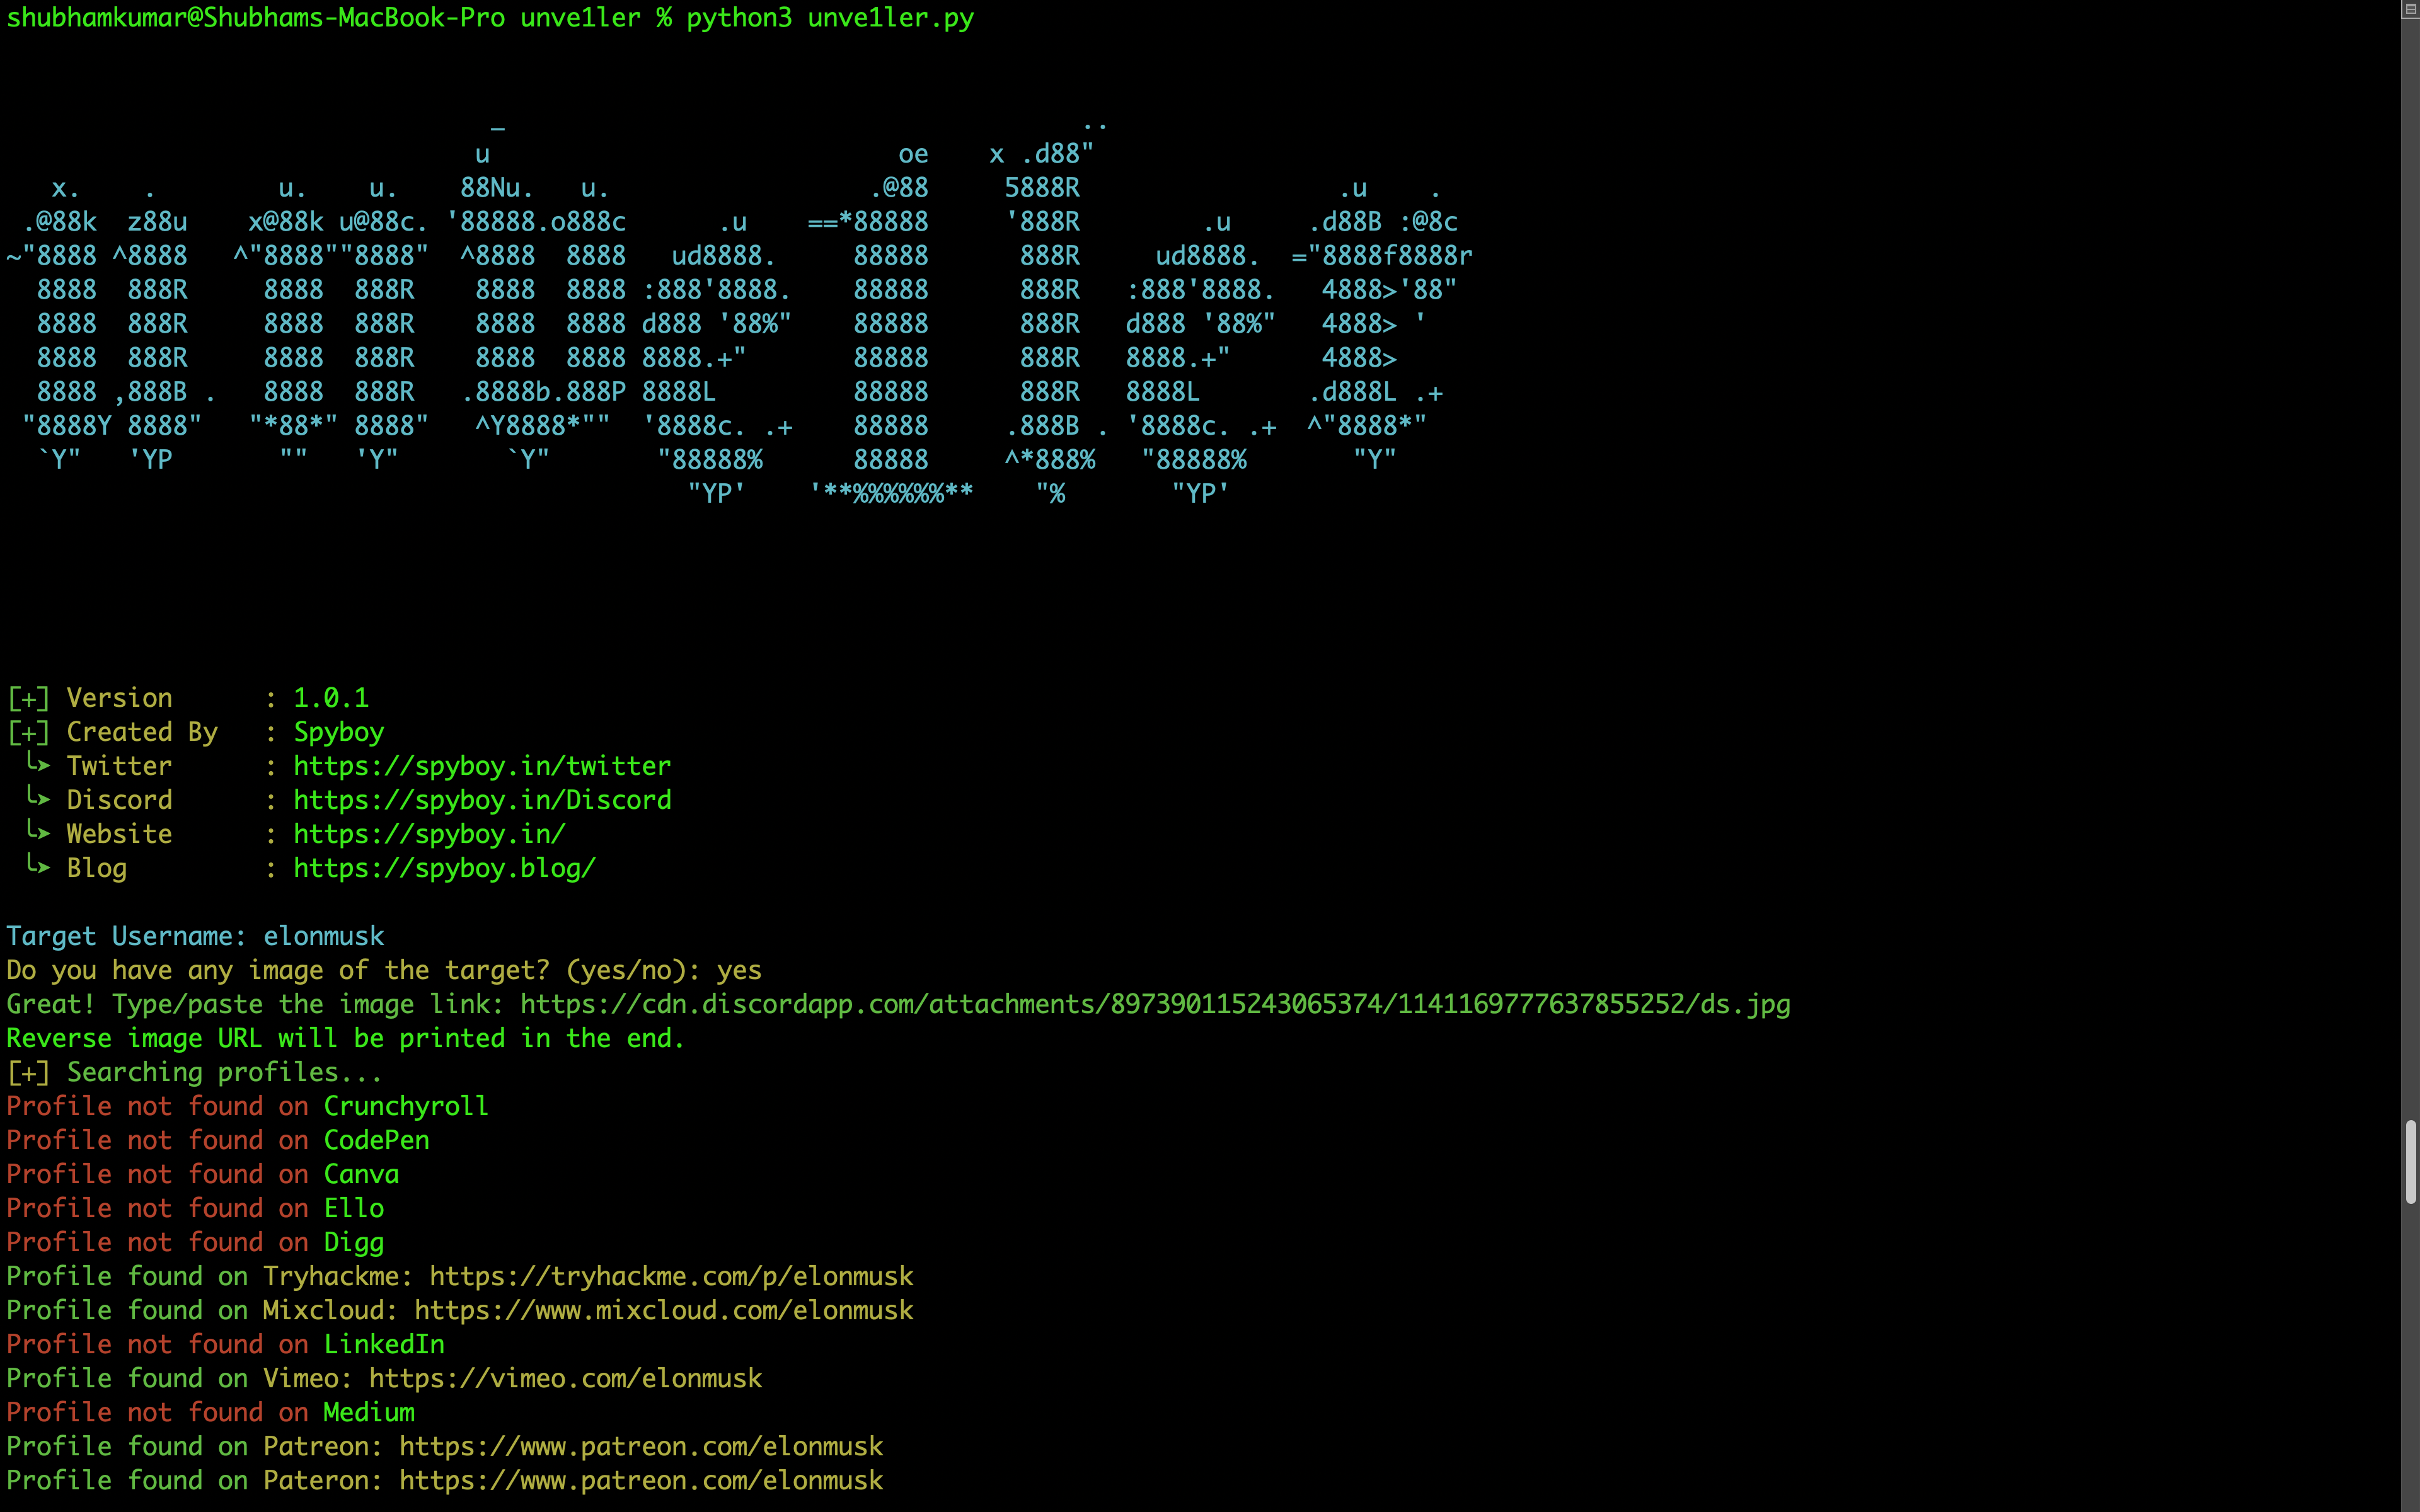
unve1ler
 spyboy-productions/unve1ler
Un outil d'ingénierie sociale conçu pour localiser facilement des profils à l'aide de noms d'utilisateur, tout en offrant une fonctionnalité pratique…
osintreconnaissanceinformation-gathering+1
154
spyboy-productions/unve1lerUn outil d'ingénierie sociale conçu pour localiser facilement des profils à l'aide de noms d'utilisateur, tout en offrant une fonctionnalité pratique…
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 sensity-ai/dot
Boîte à outils deepfake en temps réel pour les tests d'intrusion des systèmes de vérification d'identité et de visioconférence. Prend en charge…
 sc1341/instagramosint
Un outil de renseignement open source pour Instagram - Archive
 waelmas/frameless-bitb
Une nouvelle approche du Browser In The Browser (BITB) sans utilisation d'iframes, permettant de contourner les framebusters traditionnels…
 securityfirst/umbrella_android
Application open source Android, iOS et Web pour apprendre et gérer la sécurité numérique et physique. De l'envoi d'un message sécurisé à la gestion…
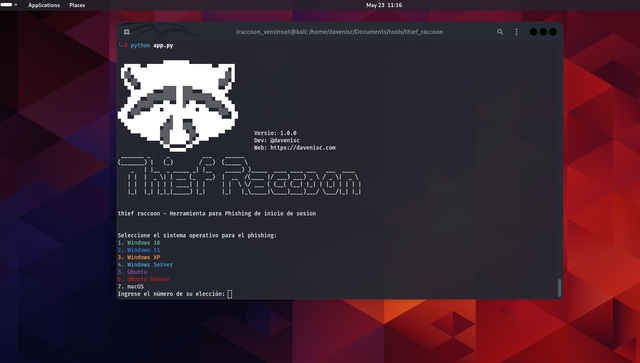 davenisc/thief_raccoon
Outil éducatif de simulation de hameçonnage qui imite les écrans de connexion des systèmes d'exploitation pour capturer les identifiants lors de…
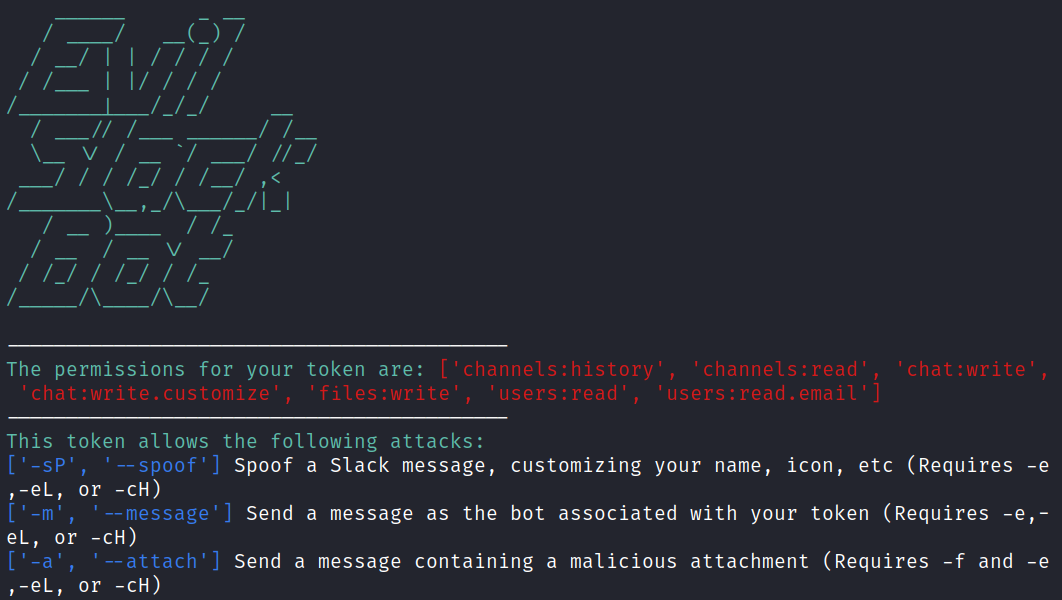 drew-sec/evilslackbot
Un framework de phishing via bot Slack pour les exercices de Red Teaming
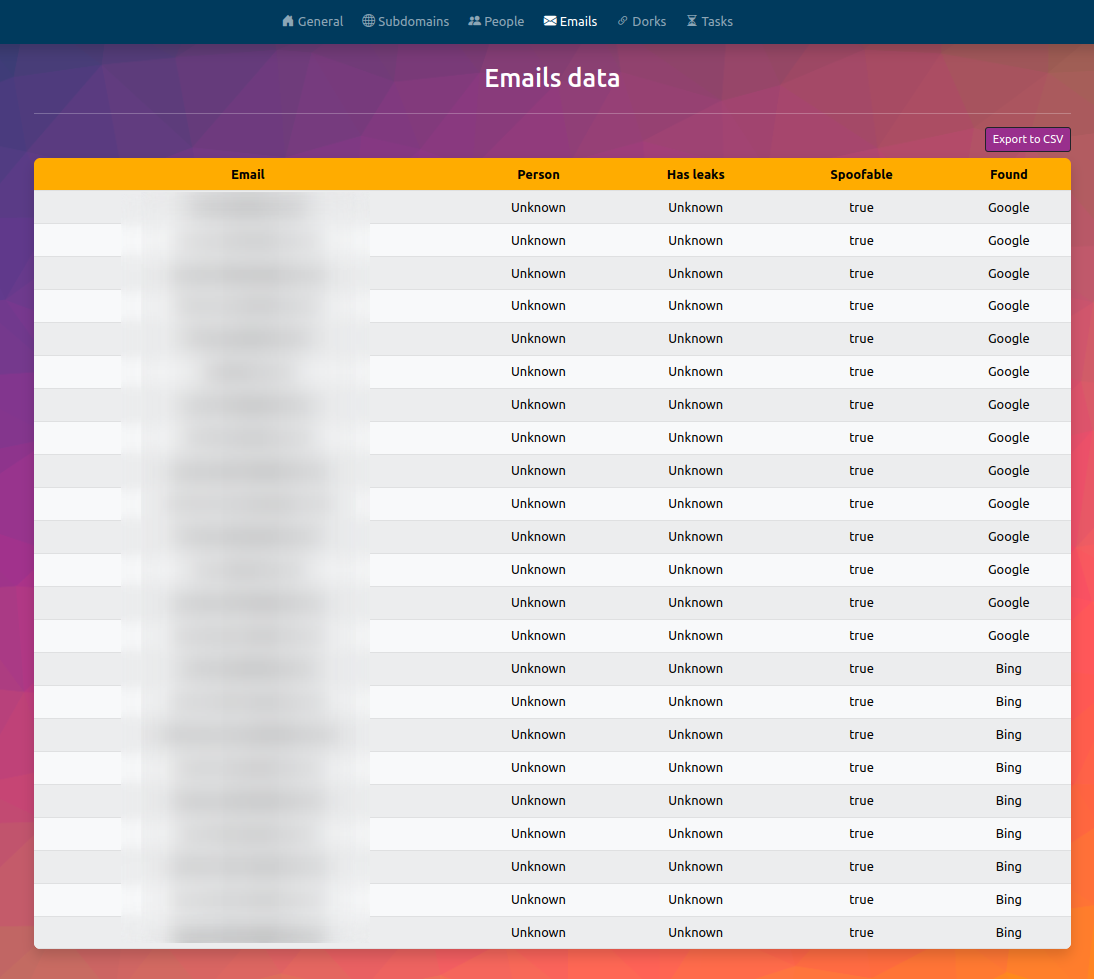 fundacio-i2cat/infohound
InfoHound est un outil OSINT pour extraire une grande quantité de données à partir d'un nom de domaine web.
 soufianetahiri/teamsntlmleak
Fuite NTLM via l'onglet Site web dans Teams via MS Office
 nu11secur1ty/vulnerable-pdf
Fichiers PDF éducatifs démontrant des techniques d'exploitation côté client, incluant l'exécution d'une calculatrice et la navigation de répertoires,…
 octoberfest7/teamsphisher
Envoyer des messages et pièces jointes de phishing aux utilisateurs de Microsoft Teams
 aydinnyunus/keylogger
Obtenez les entrées du clavier, de la souris, des captures d'écran et du microphone depuis l'ordinateur cible et envoyez-les à votre adresse e-mail.
 tw-d/wifi-pineapple-mk7_evil-portal
Boîte à outils pour point d'accès malveillant destiné aux tests de pénétration WiFi, déploiement de charges utiles de phishing par portail…
 p0cl4bs/wifipumpkin3
Framework puissant pour l'attaque par point d'accès non autorisé.
 raikia/fiercephish
FiercePhish est un framework de phishing complet pour gérer toutes les opérations de phishing. Il vous permet de suivre des campagnes de phishing…
 s0md3v/be-a-hacker
feuille de route pour un hacker autodidacte
 ricardojoserf/wifi-pentesting-guide
Guide de tests d'intrusion Wi-Fi