

sploit
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
exploitationreverse-engineeringshellcode+6
zznop/sploitPaquet Go qui facilite l'analyse et l'exploitation binaires.
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
 icyguider/nimcrypt
Crypter PE écrit en Nim
 machine1337/fudshell
Un script efficace pour générer un reverse shell persistant FUD pour le Red Teaming. Ne téléchargez pas le stub généré sur Virustotal.
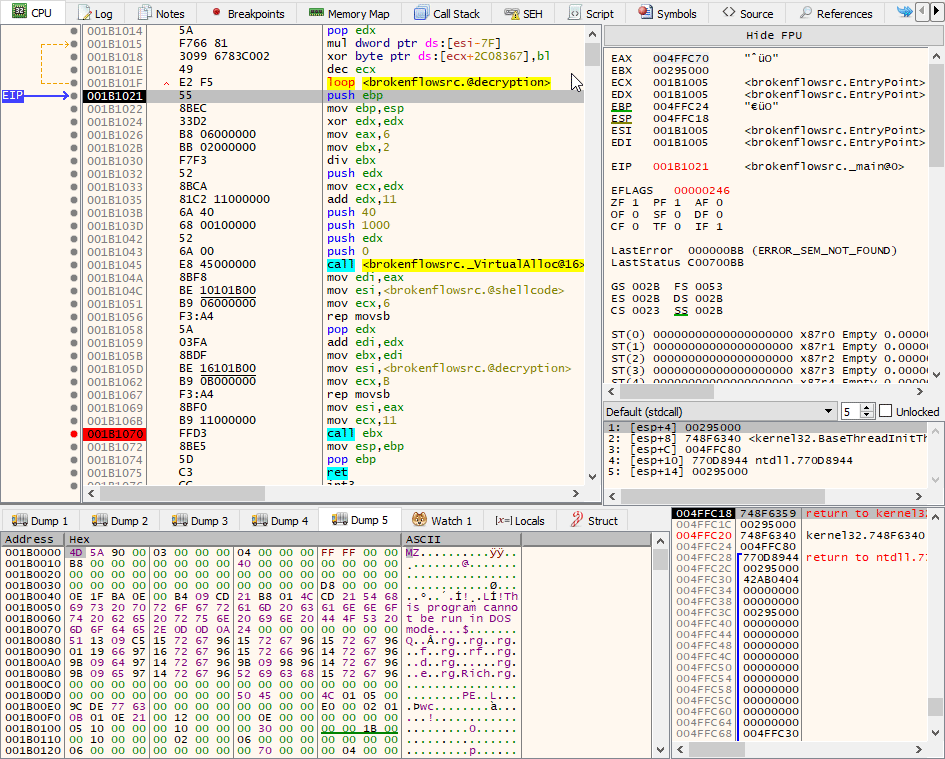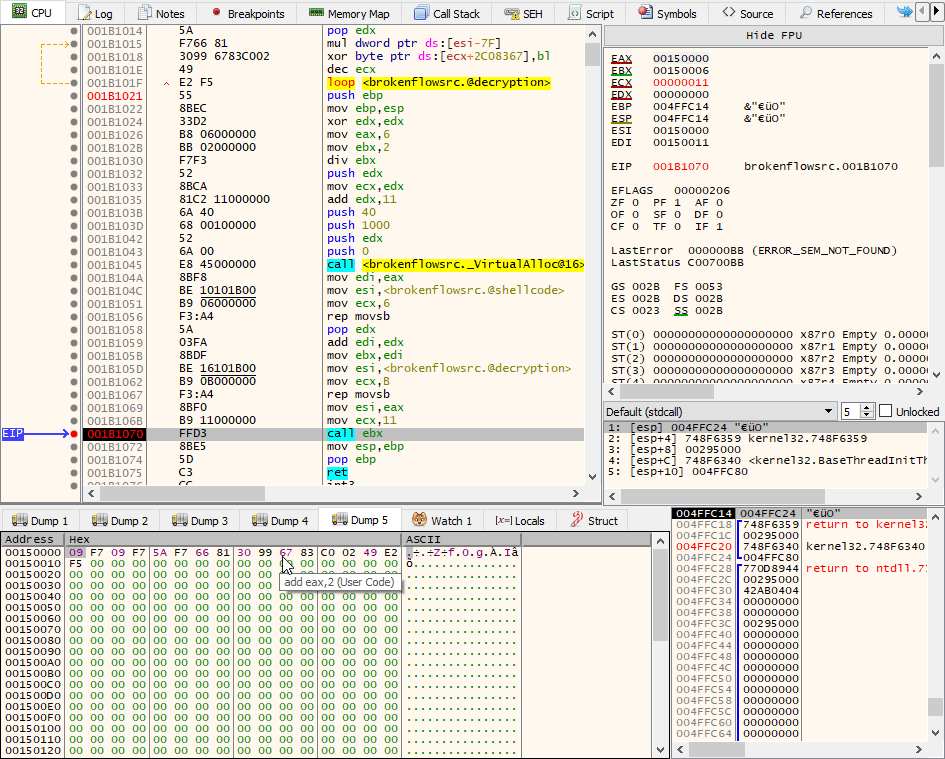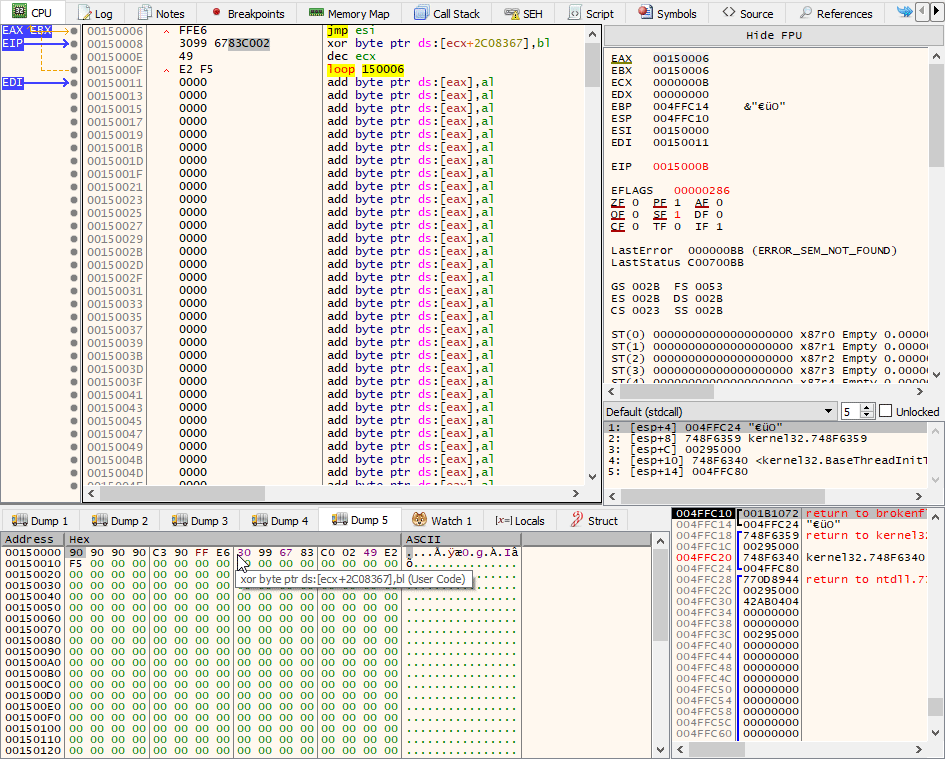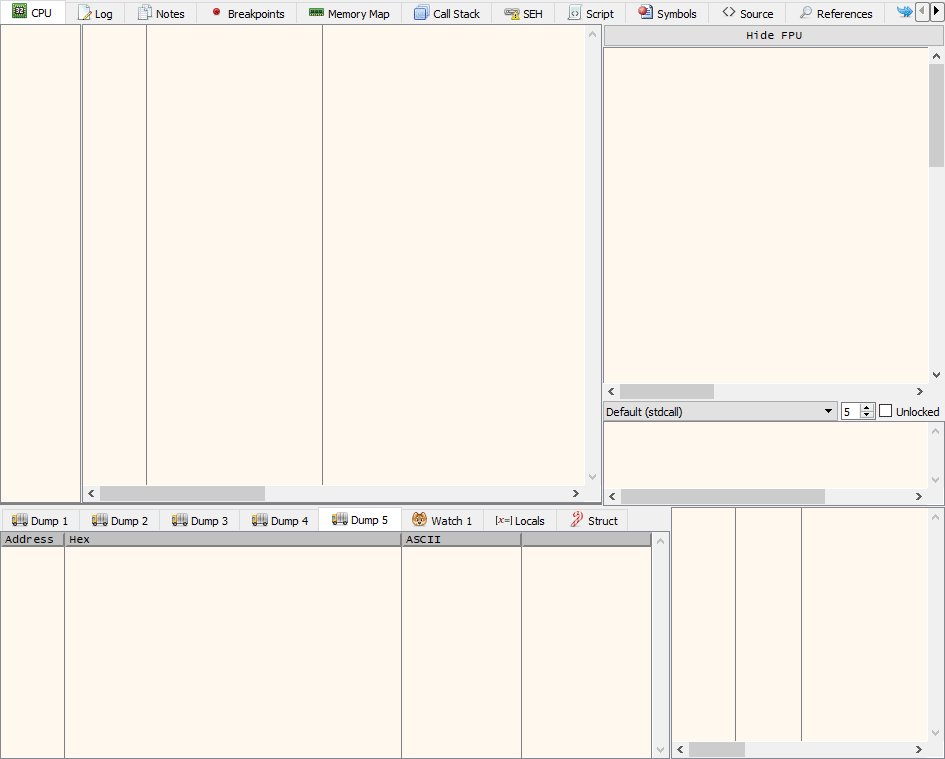 enkomio/brokenflow
Un simple PoC pour invoquer un shellcode chiffré en utilisant un appel caché
 techryptic/pokemon-shellcode-loader
Marre de regarder de l'hex toute la journée et de voir des '\x41' ? Vous préférez regarder Lugia/Charmander ? J'ai la solution pour vous.
 chaelsoo/hollow
Un générateur de chargeur de shellcode prenant en charge plusieurs techniques d'injection, conçu pour les engagements d'équipe rouge.
 praetorian-inc/wasmforge
WasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.

 helviojunior/shellcodetester
Une application pour tester les shellcodes Windows et Linux
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 bishopfox/joro
Un framework collaboratif d'exploitation web.
 kasturixbm5/staged-dll-injection-smb-
Injection DLL par étapes - preuve de concept construite en C utilisant les API Win32 — développée dans un environnement de laboratoire isolé pour…
 sliverarmory/malasada
Chargeur de shellcode depuis une bibliothèque partagée Linux
 blacknbunny/encdecshellcode
Chiffreur et déchiffreur de shellcode via chiffrement XOR

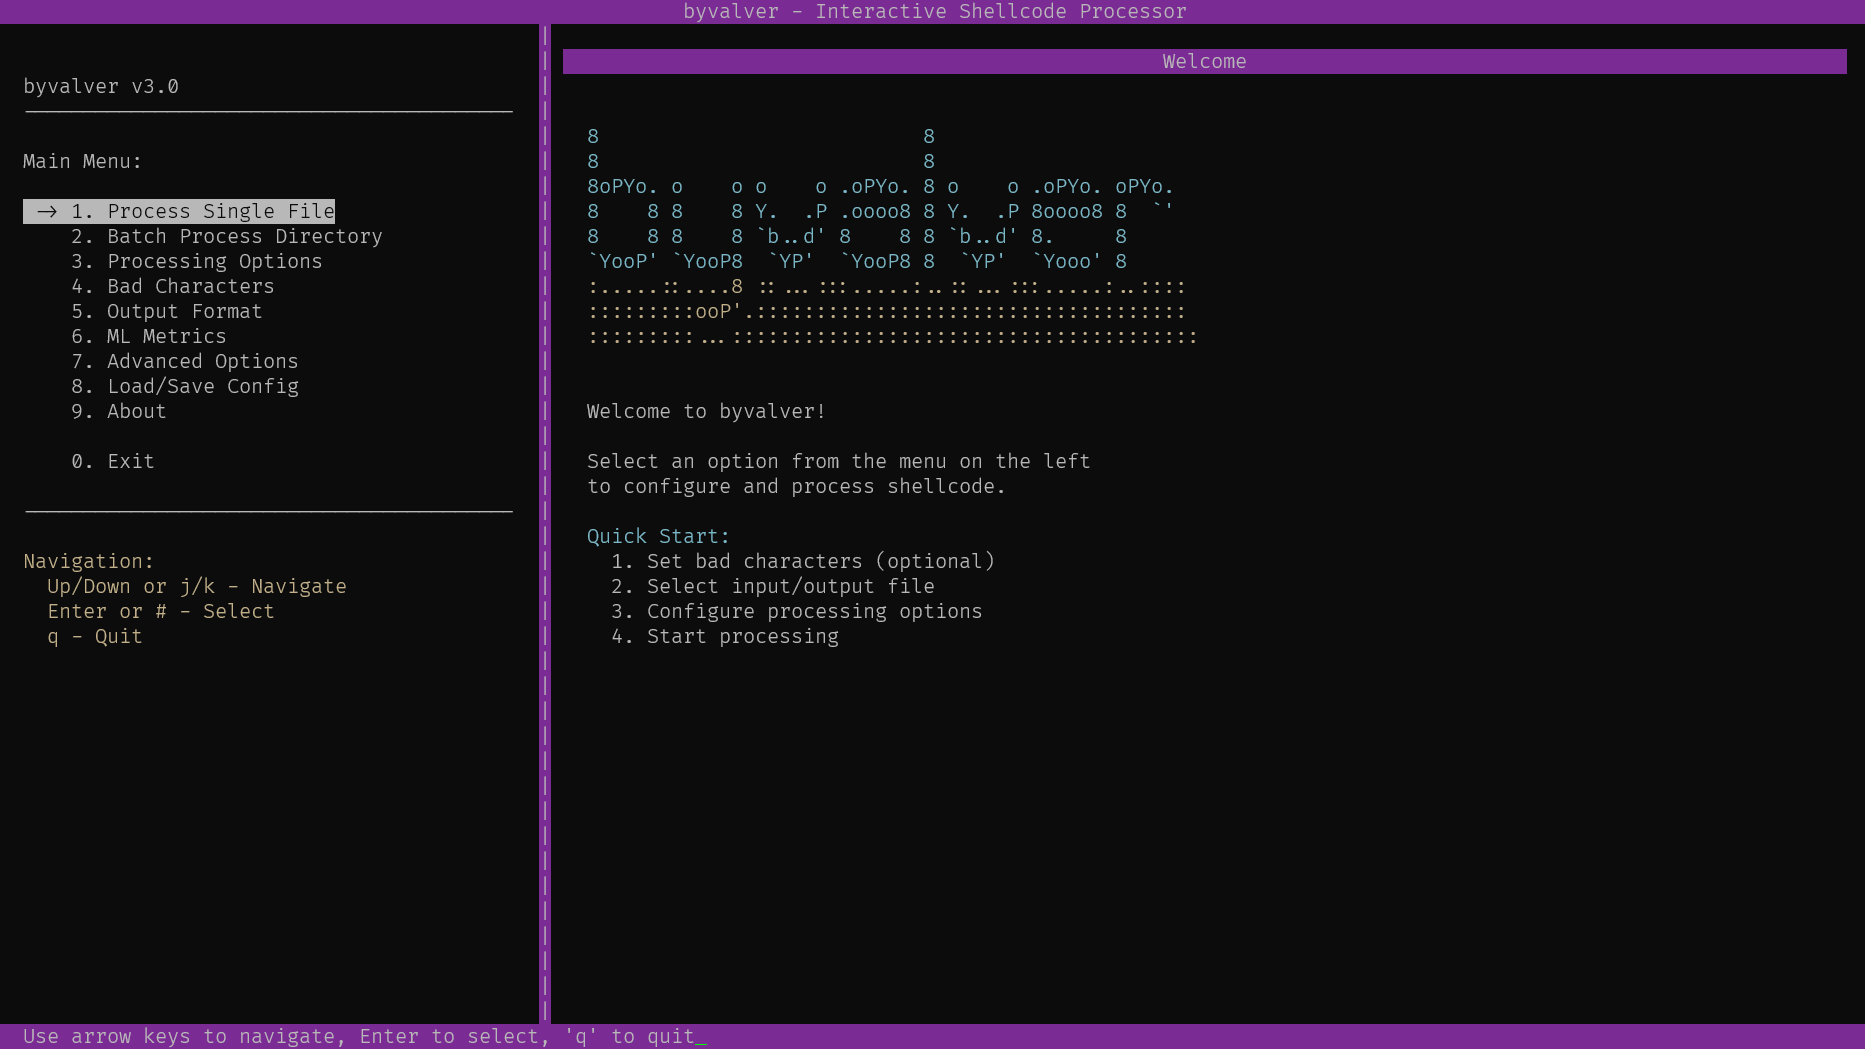 umpolungfish/byvalver
prend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées