

NimGetSyscallStub
 s3cur3th1ssh1t/nimgetsyscallstub
Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…
payload-generationexploitationshellcode+2
232
s3cur3th1ssh1t/nimgetsyscallstubExtrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…
 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…
 cryptolok/morphaes
IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…
 d3lb3/keefarcereborn
Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
 devploit/put2win
Script pour automatiser l'exploitation de la méthode HTTP PUT afin d'obtenir un shell


 veil-framework/veil-evasion
Veil Evasion n'est plus pris en charge, utilisez Veil 3.0 !
 nytrorst/shellcodecompiler
Compilateur de Shellcode
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
 aetsu/offensivepipeline
OfensivePipeline vous permet de télécharger et de construire des outils C#, en appliquant certaines modifications afin d'améliorer leur évasion pour…
 abedalqaderswedan1/aswcrypter
Un script Bash et Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent [FUD]
 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
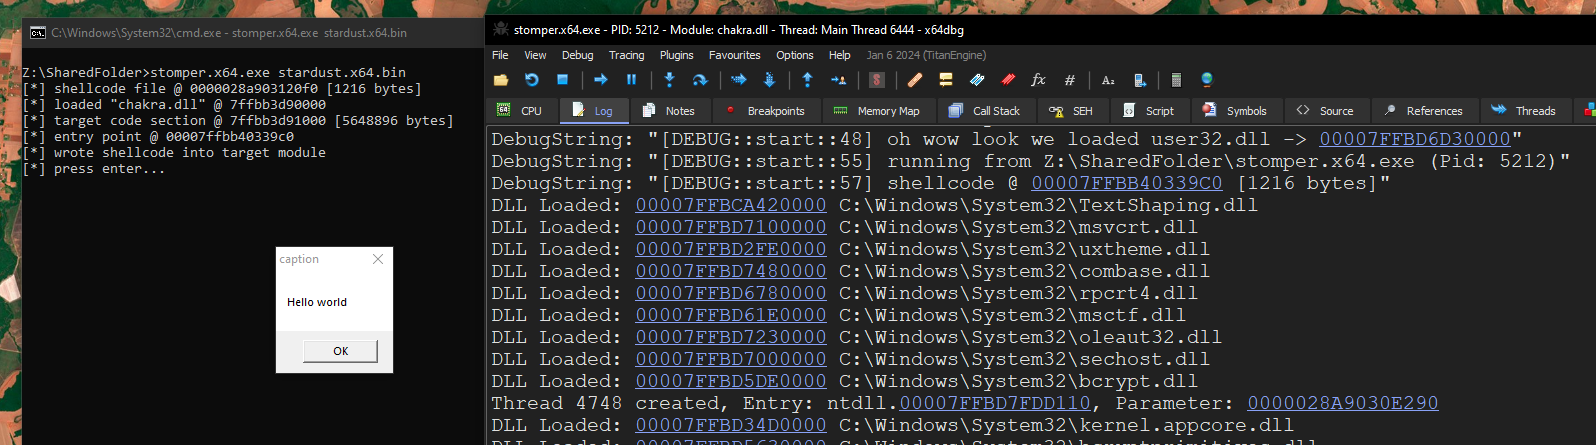 cracked5pider/stardust
Un modèle d'implant moderne indépendant de la position 32/64 bits
 owasp/zsc
OWASP ZSC - Générateur de shellcode/code obfusqué https://www.secologist.com/
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying