
monomorph
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5
payload-generationexploitationhash-analysis+5
791
davidbuchanan314/monomorphMD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5
 tokyoneon/chimera
Chimera est un script d'obfuscation PowerShell conçu pour contourner AMSI et les solutions antivirus commerciales.
 oddcod3/phantom-evasion
Outil d'évasion antivirus en Python
 nccgroup/metasploitavevasion
Metasploit AV Evasion Tool
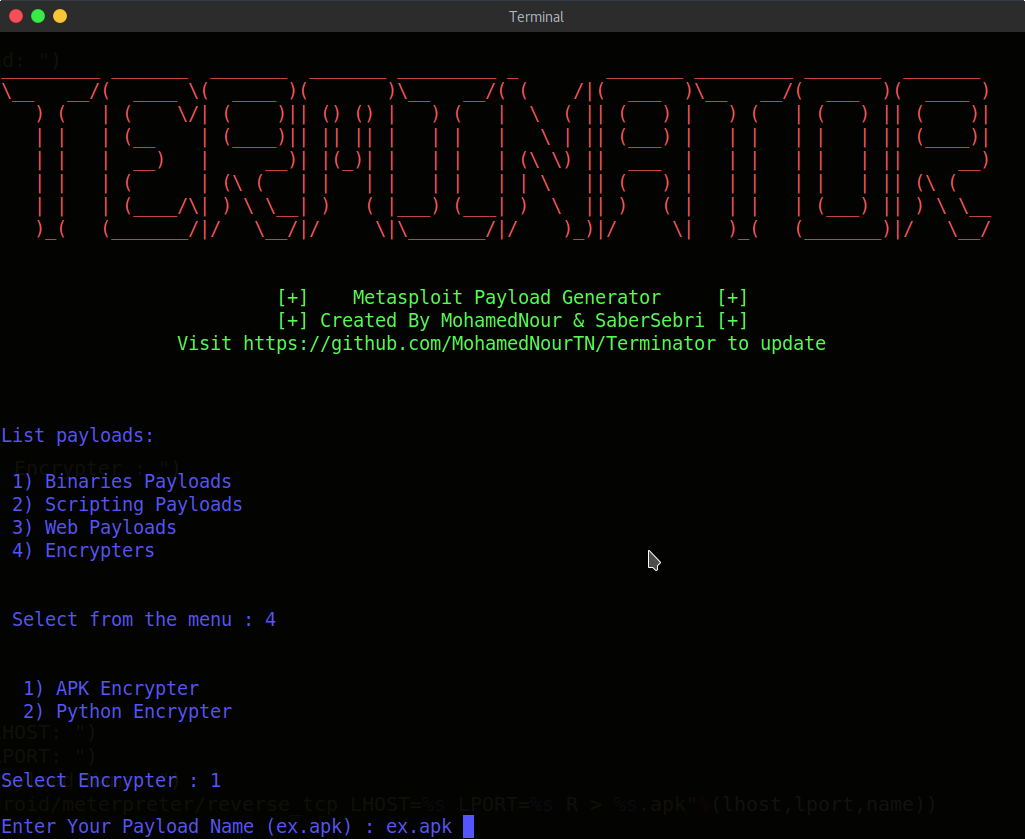 mohamednourtn/terminator
Générateur de payload metasploit Terminator
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
 cybereason/siofra
Simule le chargeur PE de Windows pour identifier les vulnérabilités de détournement de DLL, génère des DLL armées avec des charges utiles shellcode…
 getrektboy724/meterpwrshell
Outil automatisé qui génère la charge utile parfaite Meterpreter Powershell.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework est un outil d'aide au test d'intrusion et un framework d'exploitation. Il promeut le principe d'attaquer le web en…
 octetsplicer/lazypariah
Un outil pour générer des payloads de shell inversé à la volée.
 longld/peda
PEDA - Assistance au développement d'exploits en Python pour GDB
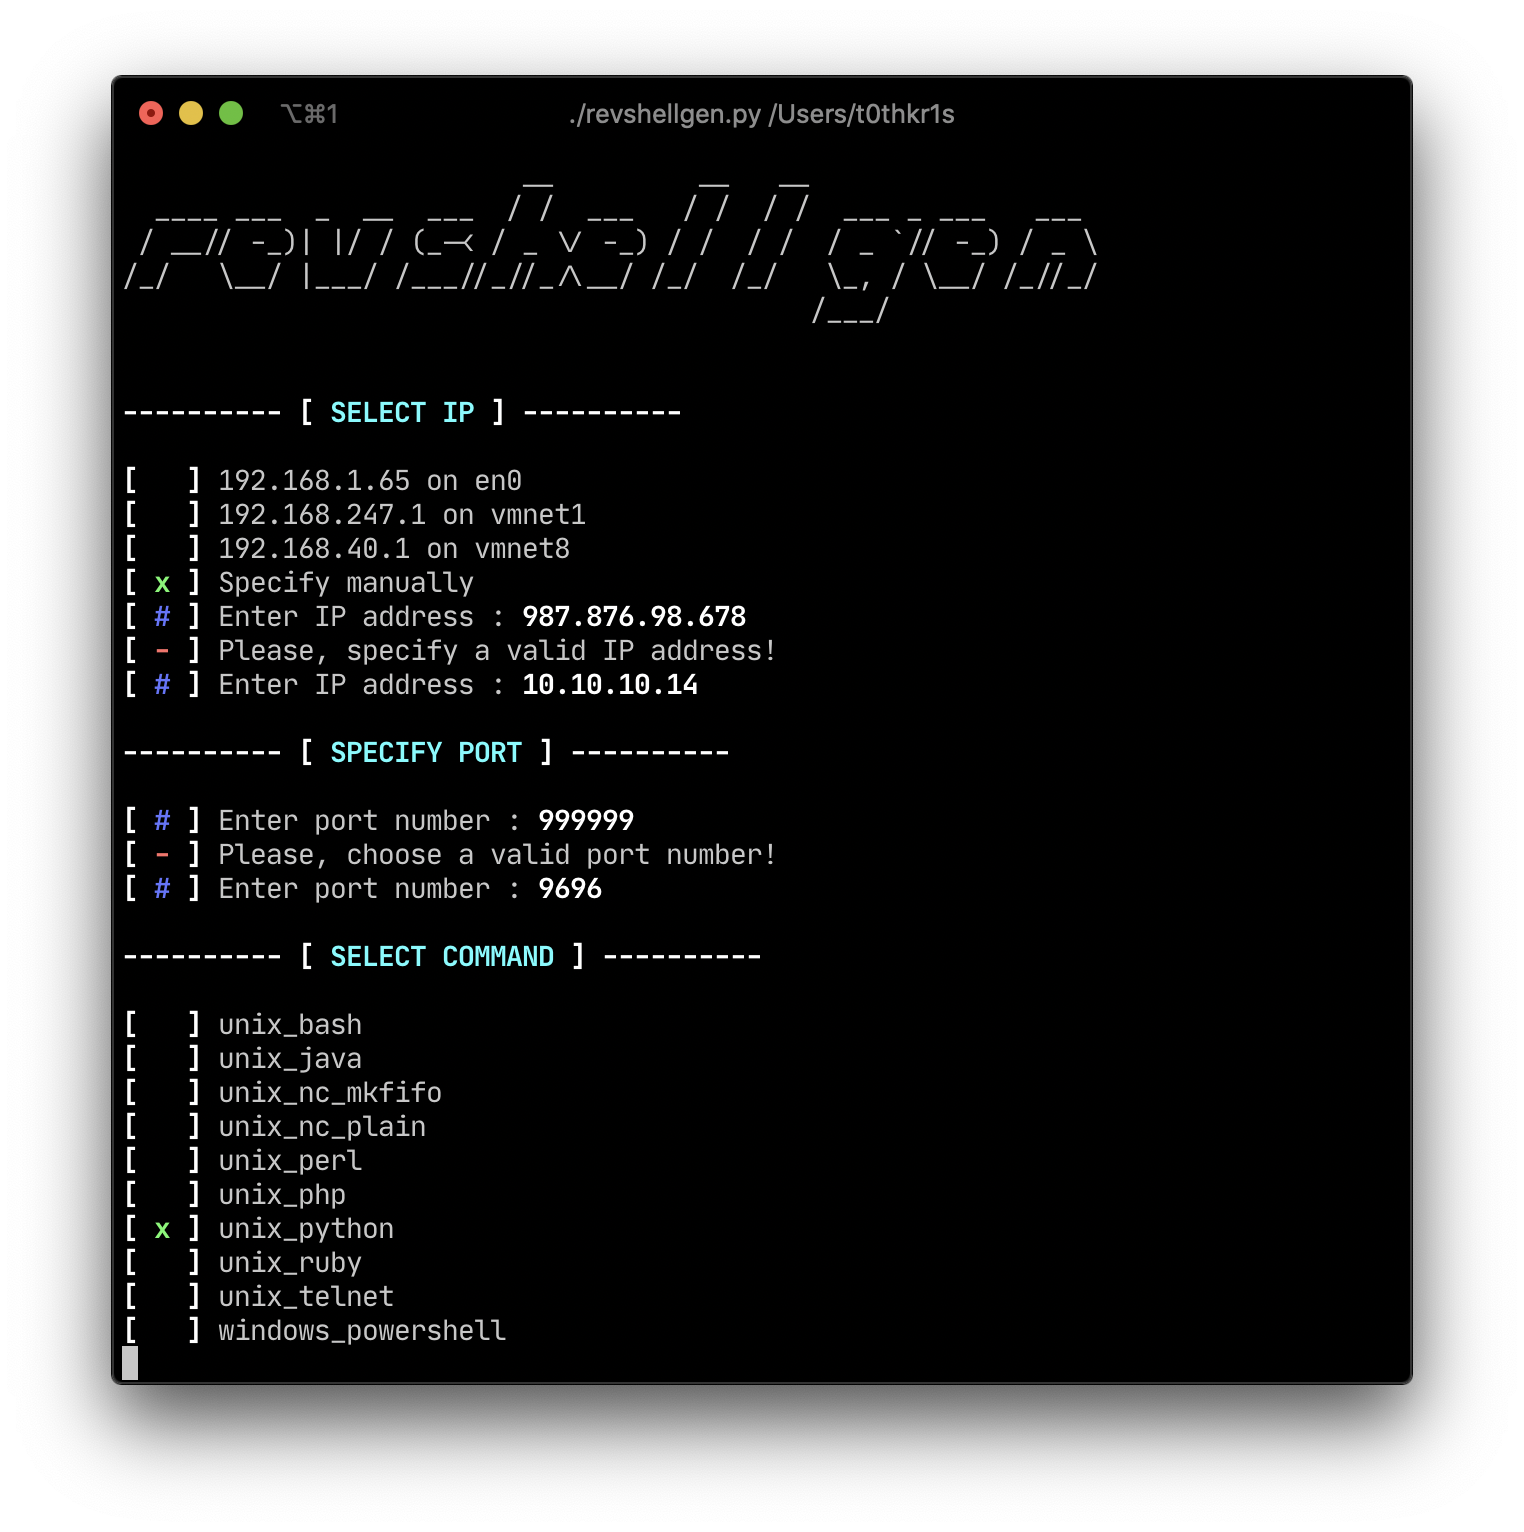 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 s3cur3th1ssh1t/nimgetsyscallstub
Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…
 zer0x64/shellcide
IDE de shellcode
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
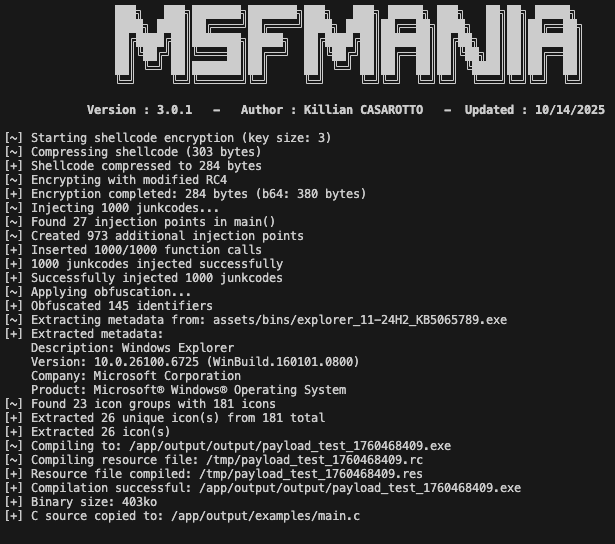 lepotekil/msfmania
Outils d'évasion antivirus en Python
 4ndr34z/shells
Script pour générer des revshells