
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
398 résultats
p3-loader preview

p3-loader

GitHuborange-cyberdefense/p3-loader

P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…
defensive-toolsprivilege-escalationexploitation+8
204
il y a 2 mois
canisrufus preview

canisrufus

GitHubmaldevel/canisrufus

Un backdoor furtif pour Windows basé sur Python qui utilise Github comme serveur de commande et de contrôle.

payload-generationshellcodepost-exploitation+2
265il y a 9 ans
NimSyscallPacker preview

NimSyscallPacker

GitHubs3cur3th1ssh1t/nimsyscallpacker

Conditionne des assemblages C#, des fichiers PE ou du shellcode en binaires Nim chiffrés avec des fonctionnalités avancées d'évasion incluant le…
privilege-escalationpayload-generationpersistence-mechanisms+7
207il y a 24 jours
PINKPANTHER preview

PINKPANTHER

GitHubwinterknife/pinkpanther

Shellcode Windows x64 en mode noyau, fabriqué à la main, pour le vol de jetons (token stealing)
privilege-escalationshellcodepost-exploitation+2
517il y a 2 ans
Shellcrypt preview

Shellcrypt

GitHubiilegacyyii/shellcrypt

Un outil QoL pour obfusquer du shellcode. À l'avenir, il pourra enchaîner les méthodes d'encodage/chiffrement/compression.
encryption-decryption-toolspayload-generationshellcode+3
216il y a 16 jours
inject-assembly preview

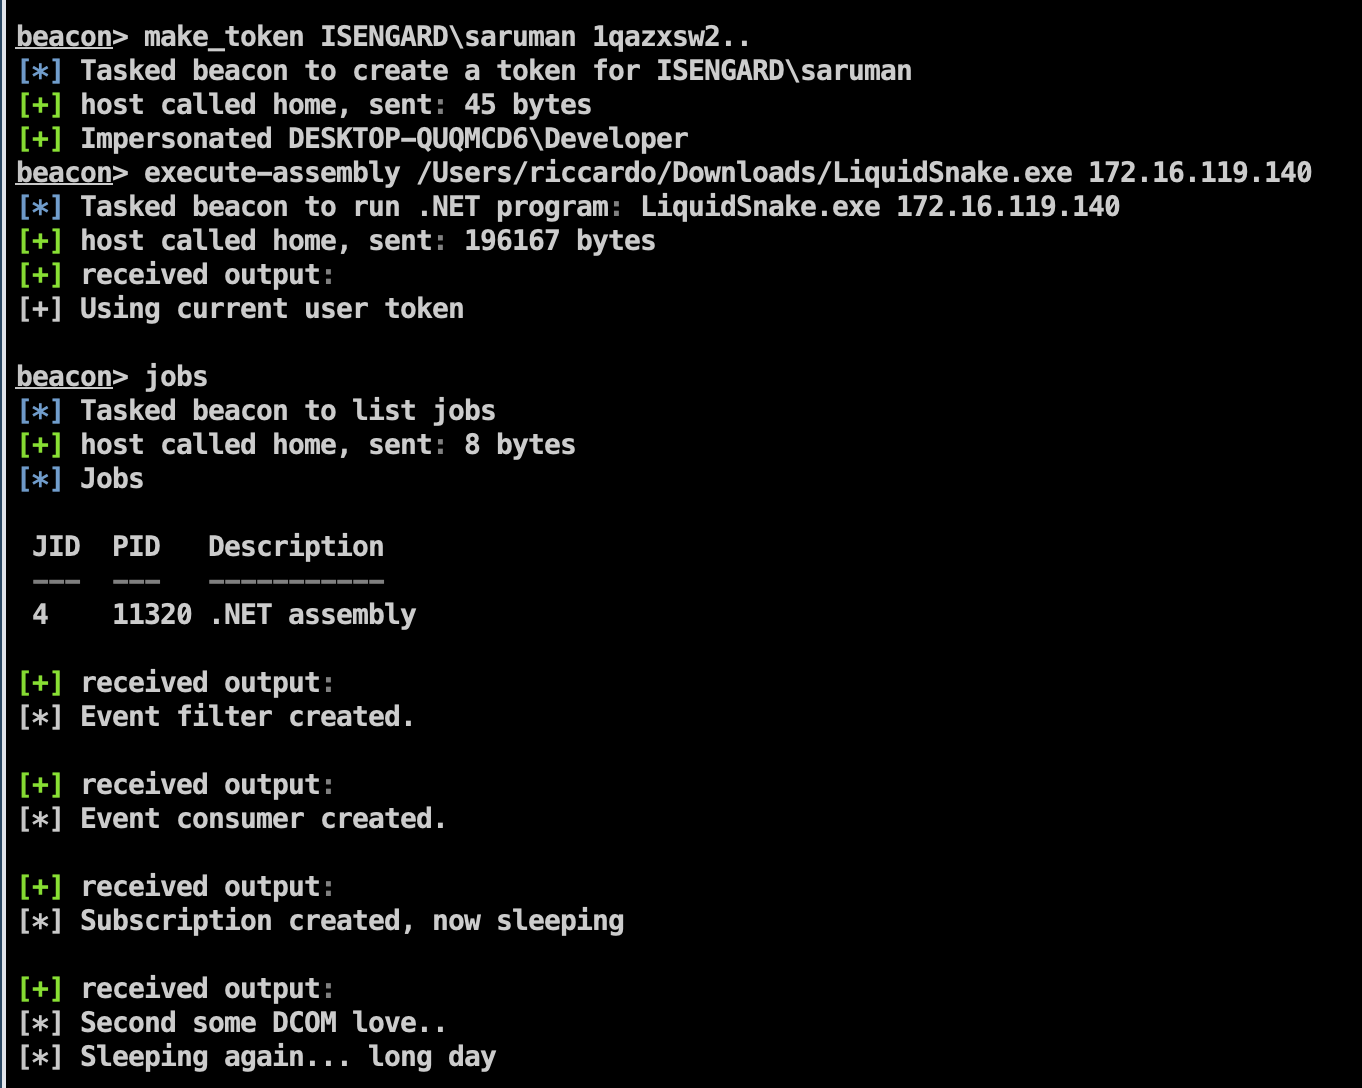
inject-assembly

GitHubkyleavery/inject-assembly

Injecter des assemblies .NET dans un processus existant
exploitationshellcodepost-exploitation+1
508il y a 4 ans
LiquidSnake preview

LiquidSnake

GitHubriccardoancarani/liquidsnake

Outil de mouvement latéral sans fichier utilisant les abonnements aux événements WMI pour exécuter des assemblages .NET en mémoire, avec injection de…

payload-generationlateral-movementshellcode+1
347il y a 5 ans
SleepyCrypt preview

SleepyCrypt

GitHubsolomonsklash/sleepycrypt

Une fonction shellcode pour chiffrer l'image d'un processus en cours d'exécution lorsqu'il dort.

ids-ips-evasionshellcodered-teaming+1
338il y a 5 ans
BadAssMacros preview

BadAssMacros

GitHubinf0secrabbit/badassmacros

Outil en C# qui génère des macros VBA malveillantes avec injection de shellcode, purge VBA et détection de sandbox pour les opérations d'équipe rouge.
exploit-frameworkspayload-generationshellcode+1
444il y a 5 ans
mkPIVM preview

mkPIVM

GitHubd7ead/mkpivm

Générez des machines virtuelles polymorphes et indépendantes de la position (PIVM) à partir d'un shellcode x86/x64 arbitraire.
payload-generationexploitationreverse-engineering+3
409il y a 1 mois
AsmLdr preview

AsmLdr

GitHub0xninjacyclone/asmldr

Chargeur de shellcode dynamique doté de capacités d'évasion sophistiquées
payload-generationids-ips-evasionshellcode+3
346il y a 1 an
Chimera preview

Chimera

GitHubgeorgesotiriadis/chimera

Outil automatisé de chargement latéral de DLL avec capacités d'évasion d'EDR

payload-generationexploitationshellcode+1
507il y a 2 ans
RunPE preview

RunPE

GitHubnettitude/runpe

Chargeur réflexif en C# pour binaires non gérés.
payload-generationimpersonation-toolsshellcode+6
444il y a 3 ans
MorphAES preview

MorphAES

GitHubcryptolok/morphaes

IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…

exploitationids-ips-evasionshellcode+4
324il y a 4 ans
Clematis preview

Clematis

GitHubcblabresearch/clematis

PE vers shellcode

payload-generationexploitationshellcode+3
283il y a 1 an
Beaconator preview

Beaconator

GitHubcapt-meelo/beaconator

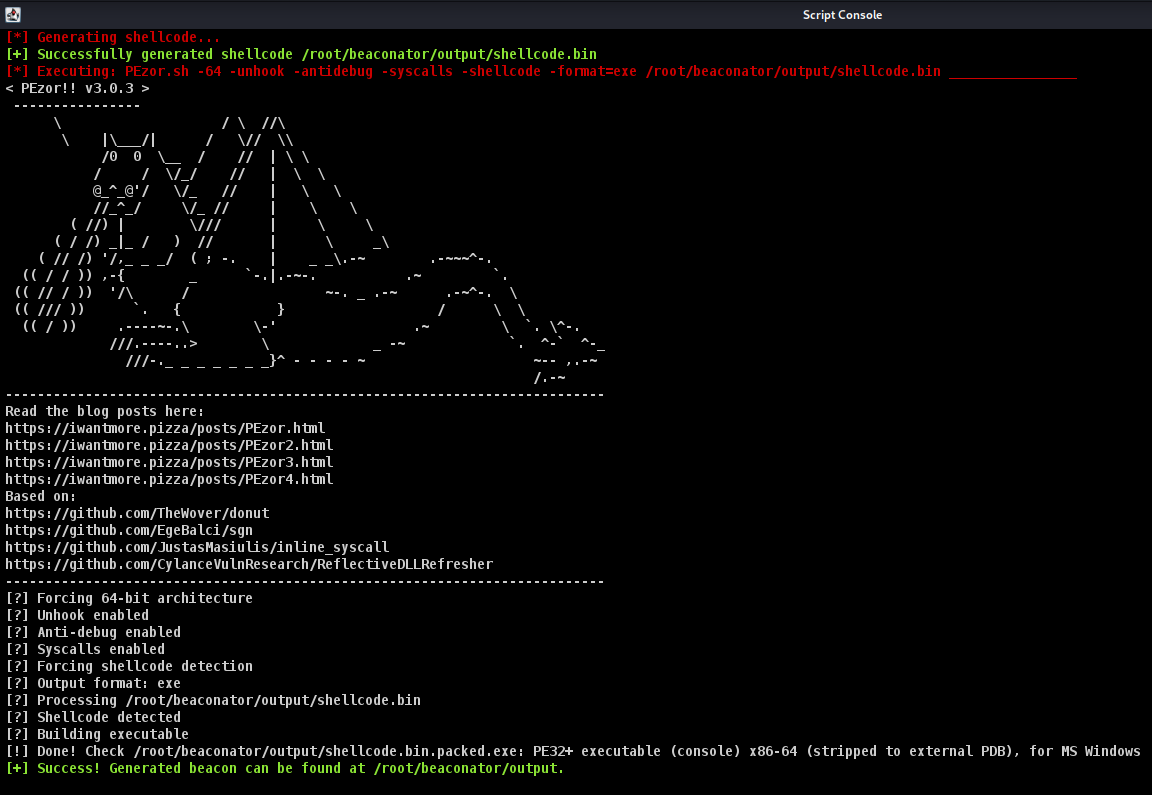
Un générateur de beacon utilisant Cobalt Strike et une variété d'outils.
exploit-frameworkspayload-generationshellcode+2
446il y a 5 ans
ropium preview

ropium

GitHubboyan-milanov/ropium

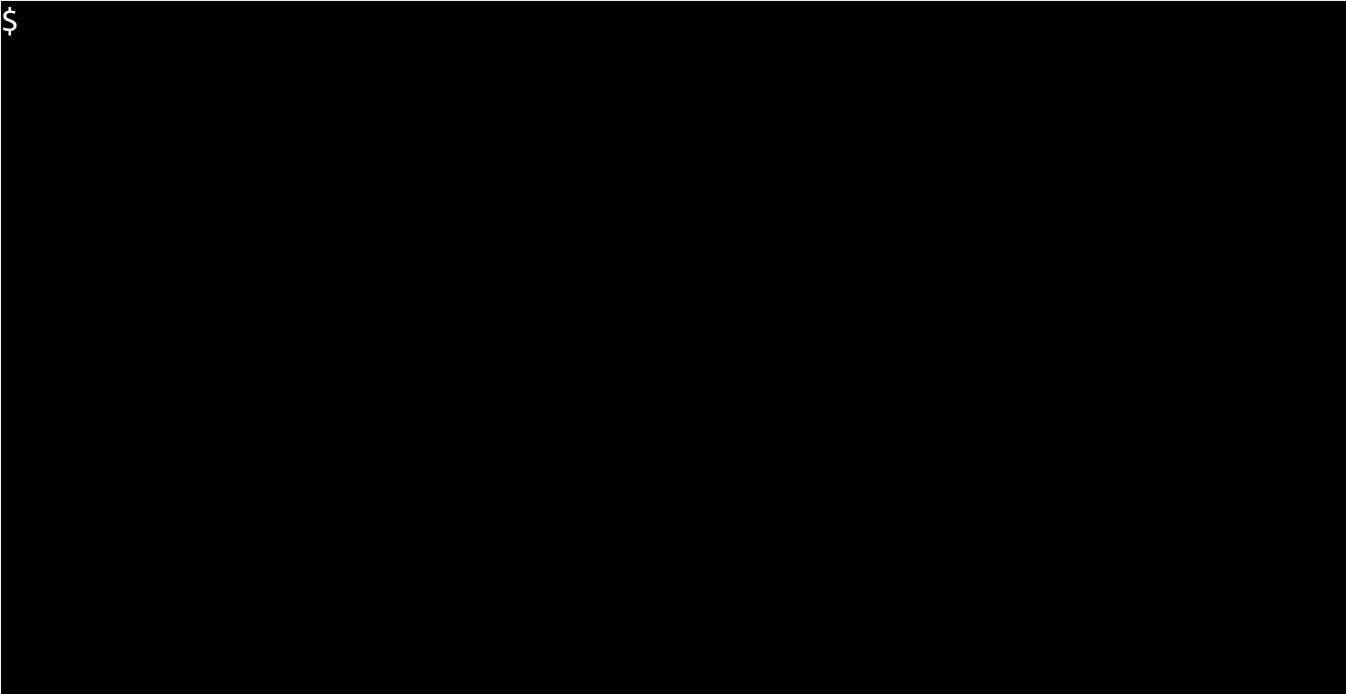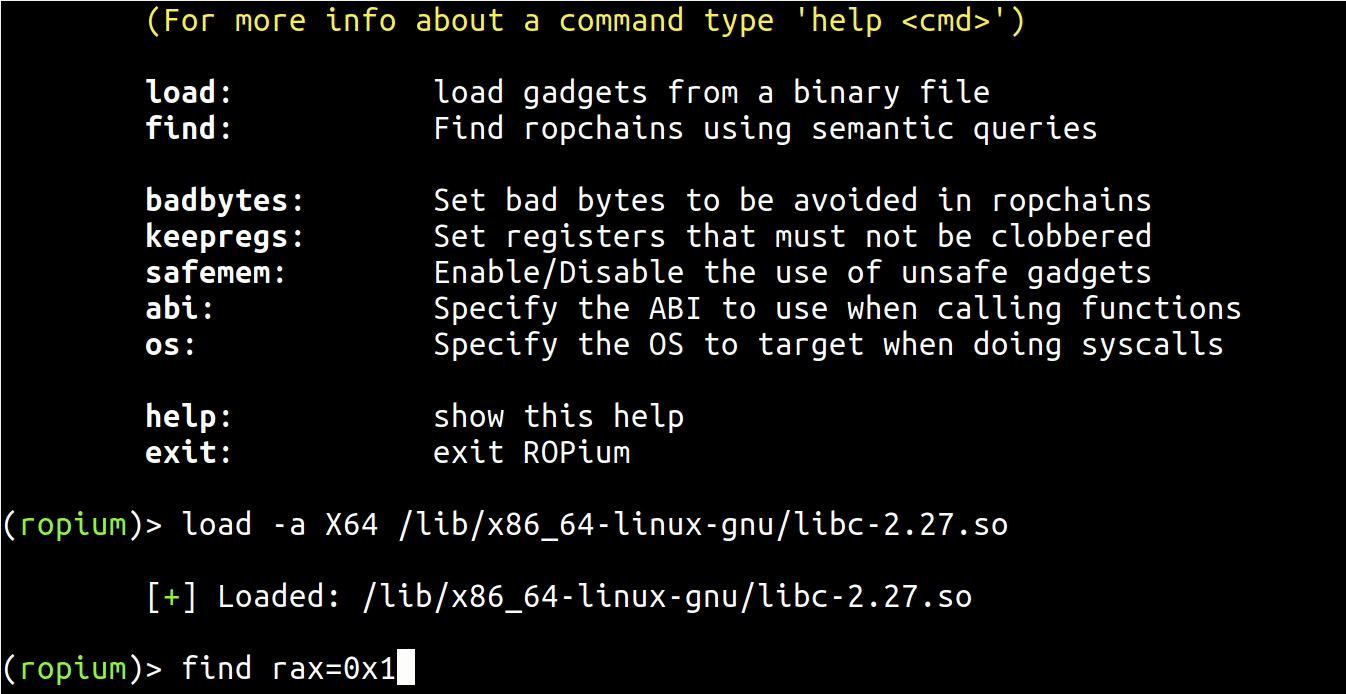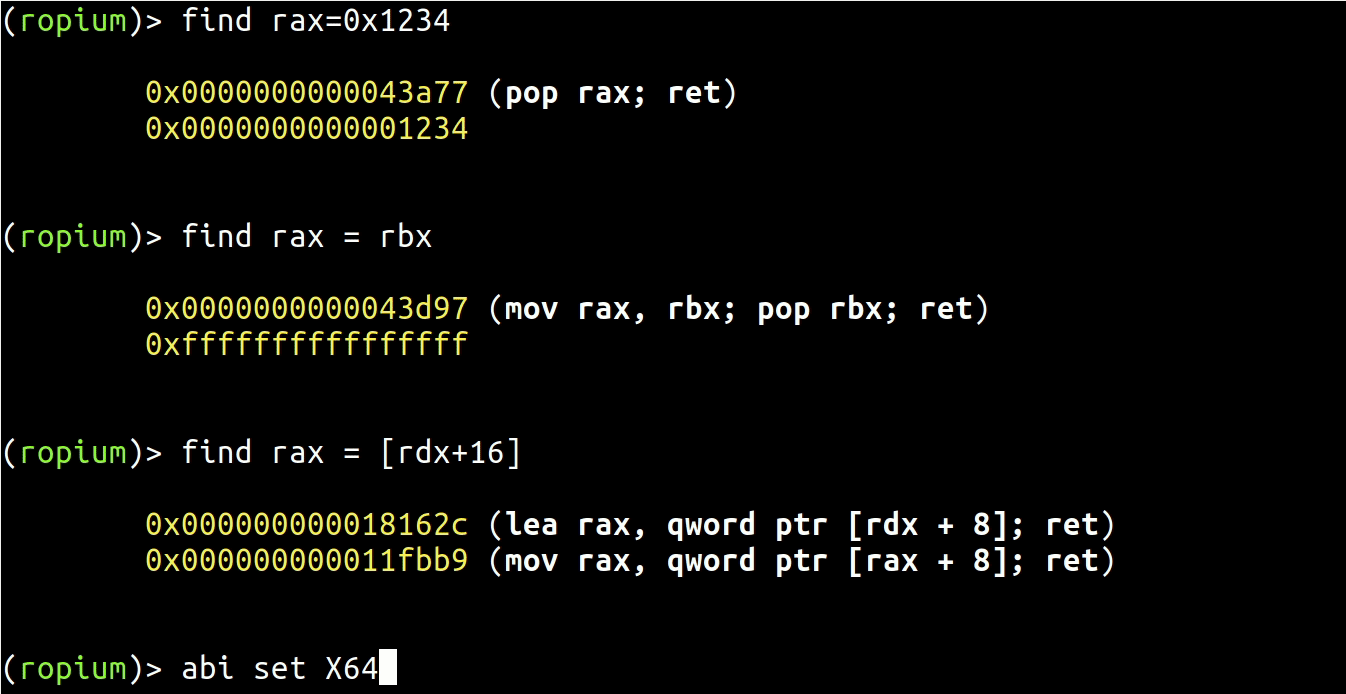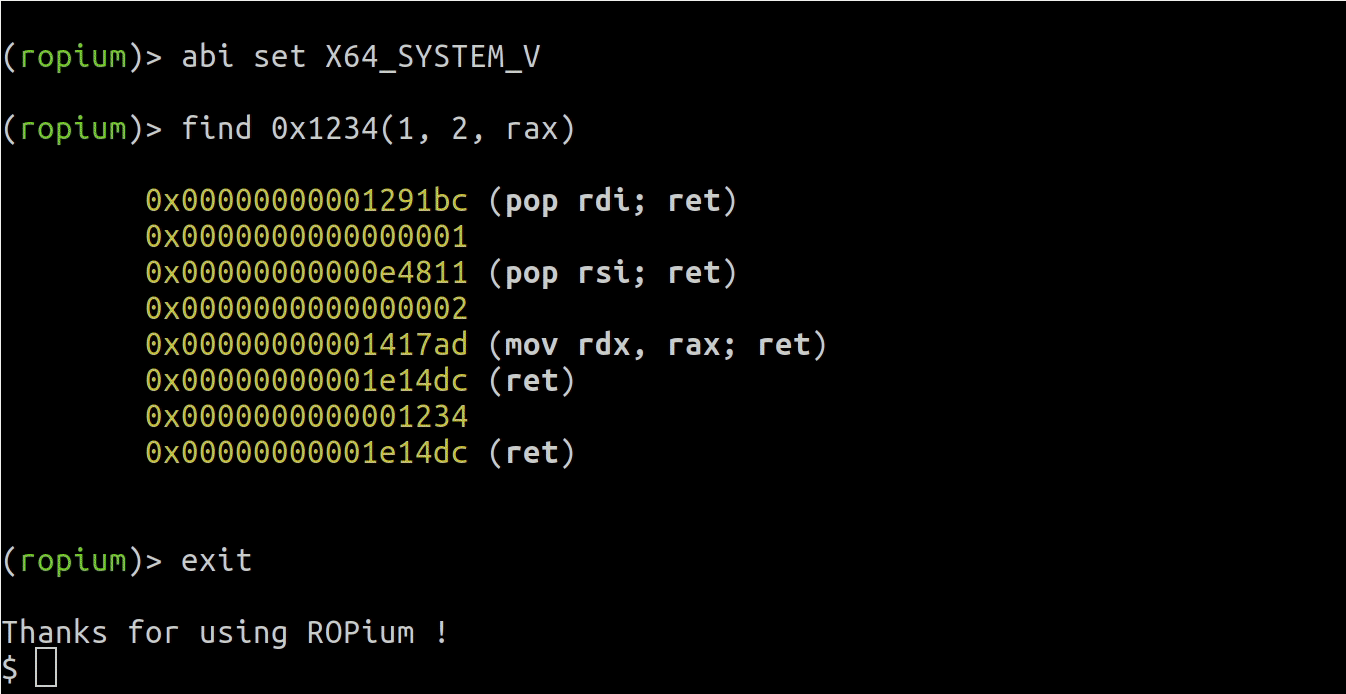
Constructeur automatisé de chaînes ROP qui extrait et analyse les gadgets à partir de binaires en utilisant des requêtes sémantiques, prenant en…
exploit-frameworksreverse-engineeringshellcode+2
402il y a 4 ans
Fritter preview

Fritter

GitHub0xrootpls/fritter

Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…

payload-generationexploitationshellcode+5
248il y a 2 mois
Précédent1…8910…23Suivant