
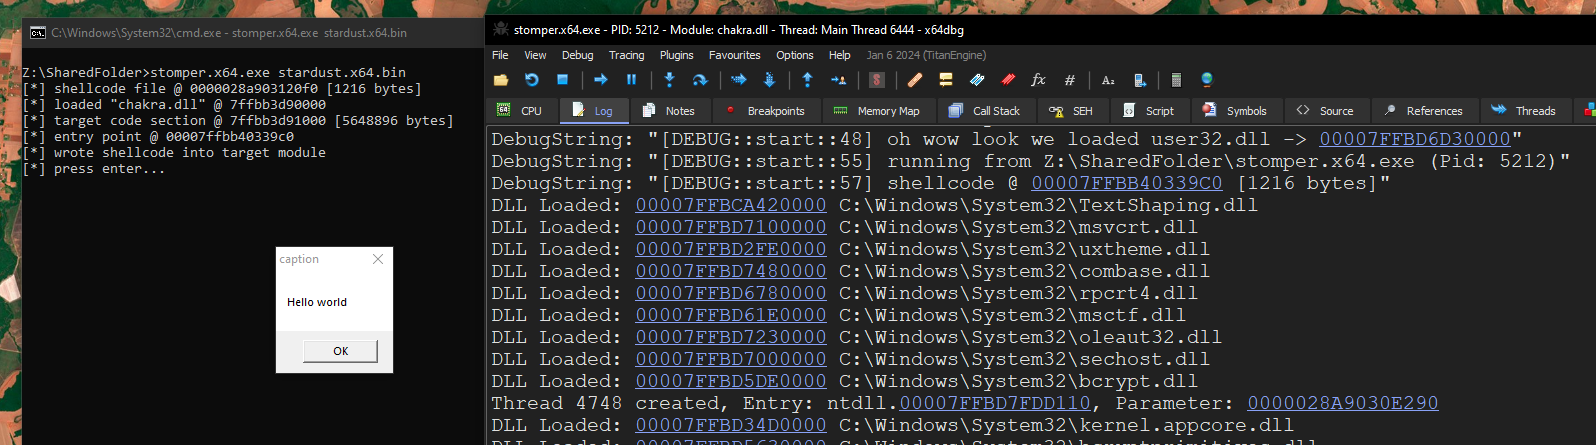
Stardust
 cracked5pider/stardust
Un modèle d'implant moderne indépendant de la position 32/64 bits
exploitationshellcodepost-exploitation+4
cracked5pider/stardustUn modèle d'implant moderne indépendant de la position 32/64 bits
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 sensepost/ruler
Un outil pour exploiter les services Exchange
 boku7/bokuloader
Un chargeur réflectif (Reflective Loader) de Cobalt Strike, preuve de concept, qui vise à recréer, intégrer et améliorer les fonctionnalités…
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
 nytrorst/shellcodecompiler
Compilateur de Shellcode
 cobbr/sharpsploit
SharpSploit est une bibliothèque de post-exploitation .NET écrite en C#
 ne0nd0g/go-shellcode
Un dépôt de chargeurs de shellcode Windows et d'utilitaires annexes. Les applications chargent et exécutent du shellcode en utilisant divers appels…
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
 lukechilds/reverse-shell
Service de reverse shell à la demande qui détecte automatiquement l'environnement cible et exécute la charge utile appropriée pour un accès distant…
 9emin1/charlotte
c++ lanceur de shellcode entièrement indétectable ;)
 wireghoul/htshells
Shells htaccess autonomes et attaques
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.
 m4n3dw0lf/pythem
framework de pentest
 daem0nc0re/tangledwinexec
PoCs et outils pour l'investigation des techniques d'exécution de processus Windows